
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 reclassnet/reclass.net
Mehr als ein ReClass-Port auf die .NET-Plattform.
 safedep/vet
Schutz vor bösartigen Open-Source-Paketen 🤖
 bishopfox/jsluice
URLs, Pfade, Geheimnisse und andere interessante Details aus JavaScript extrahieren
 vladko312/sstimap
Automatisches SSTI-Erkennungstool mit interaktiver Oberfläche
 intelxed/xed
Low-Level-Bibliothek zum Kodieren und Dekodieren von IA32/Intel64-x86-Instruktionen, die APIs für Instruktionslänge, Operanden, Kategorien und…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
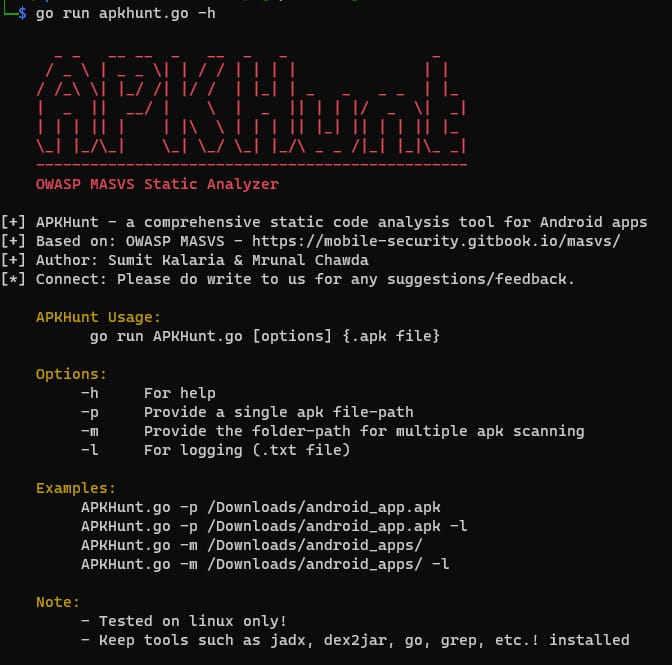 cyber-buddy/apkhunt
Statisches Codeanalyse-Tool für Android-Apps basierend auf OWASP MASVS, das Sicherheitslücken in APK-Dateien mit niedrigen Falsch-Positiv-Raten und…
 secretlint/secretlint
Erweiterbares Linting-Tool, um das Committen von Zugangsdaten zu verhindern.
 owasp/java-html-sanitizer
Nimmt HTML von Drittanbietern entgegen und erzeugt HTML, das sicher in Ihre Webanwendung eingebettet werden kann. Schnell und einfach zu…
 jsonpath-plus/jsonpath
Ein Fork von JSONPath von http://goessner.net/articles/JsonPath/
 owasp/railsgoat
Eine verletzliche Version von Rails, die dem OWASP Top 10 folgt
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 thoughtworks/talisman
Git-Hook-basierter Secret-Scanner, der Tokens, Passwörter und private Schlüssel in ausgehenden Changesets erkennt und verhindert, dass sensible Daten…
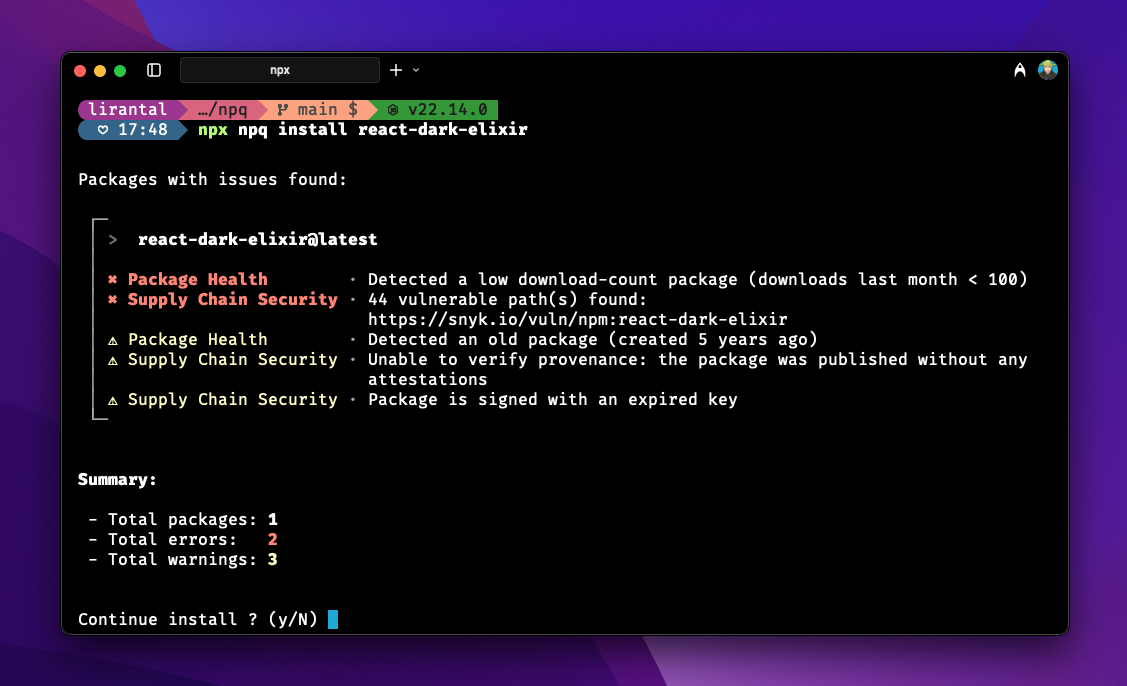 lirantal/npq
Sichere Installation von npm-Paketen durch Prüfung vor der Installation
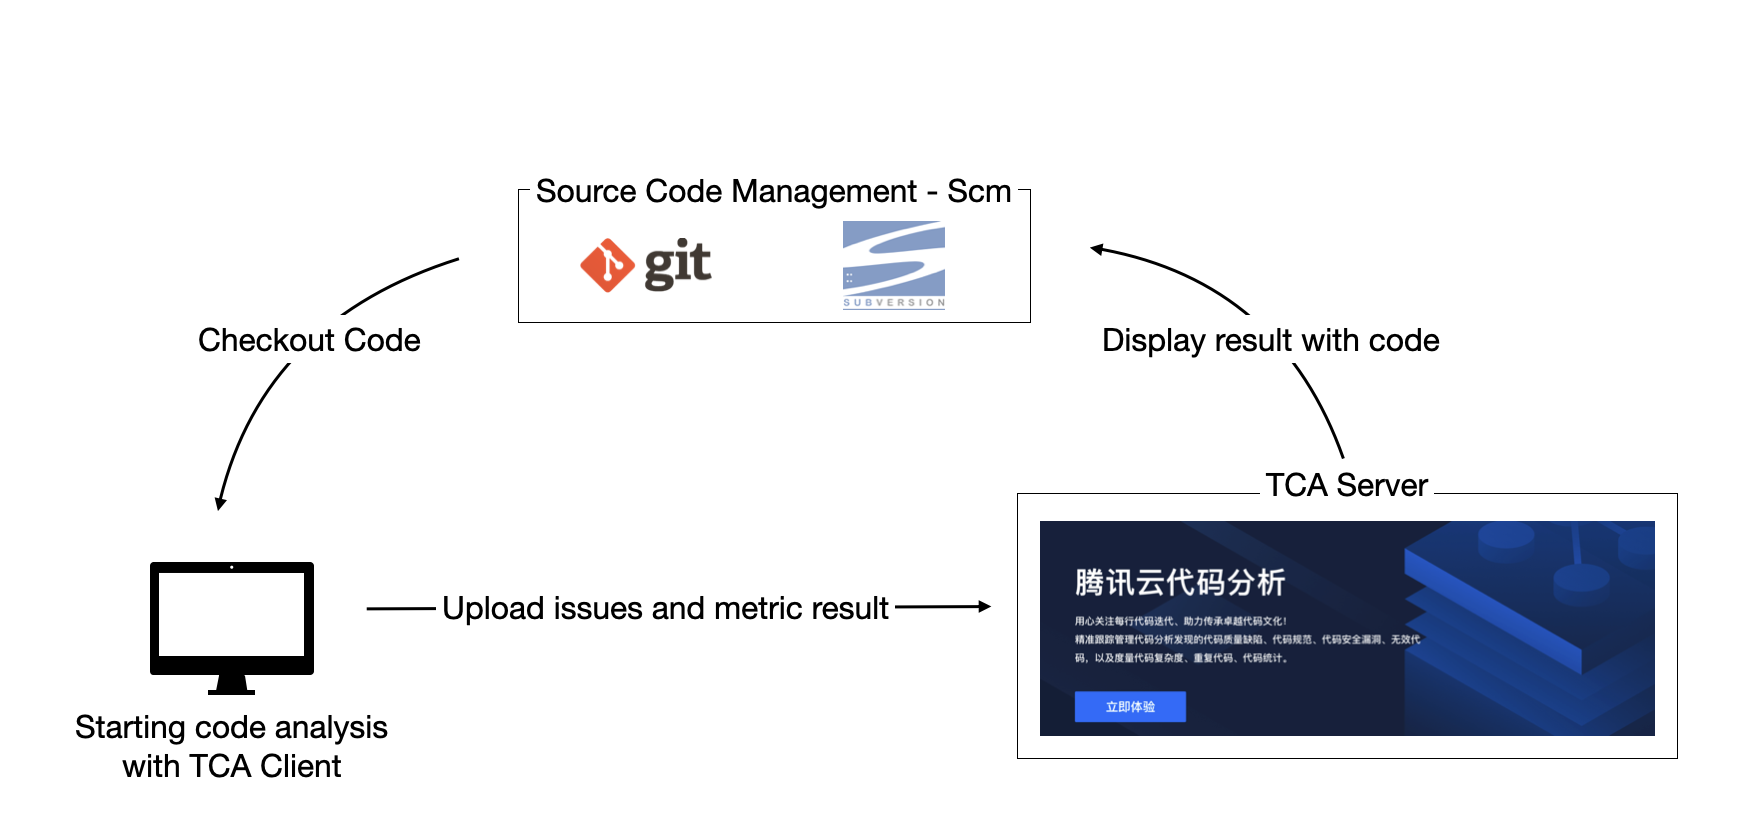 tencent/codeanalysis
Plattform für statische Code-Analyse auf Unternehmensniveau mit Unterstützung mehrerer Sprachen, Erkennung von Sicherheitslücken, Metriken zur…
 msanft/cve-2025-55182
PoC-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Functions durch Prototype Pollution und einen manipulierten…
 python-security/pyt
Ein statisches Analysetool zur Erkennung von Sicherheitsschwachstellen in Python-Webanwendungen








