#1

 bearer/bearer
Code-Sicherheitsscan-Tool (SAST) zum Erkennen, Filtern und Priorisieren von Sicherheits- und Datenschutzrisiken.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
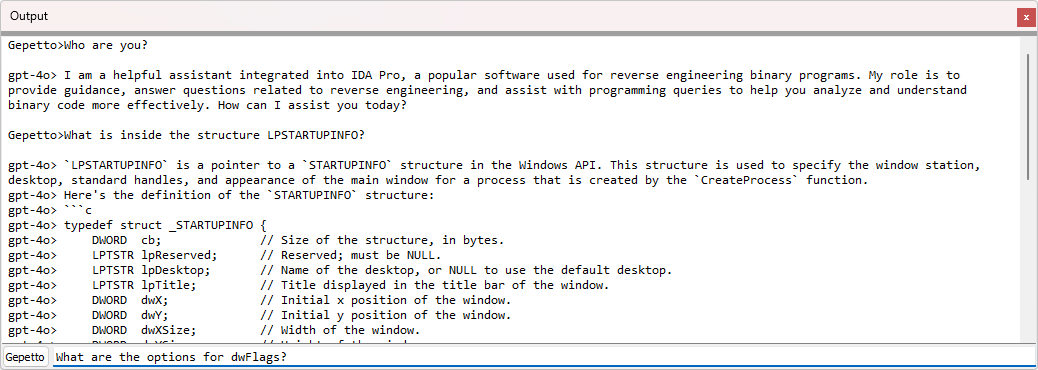 justicerage/gepetto
IDA-Plugin, das Sprachmodelle abfragt, um Reverse-Engineering zu beschleunigen
 epinna/tplmap
Serverseitige Template-Injection und Code-Injection Erkennungs- und Exploitation-Tool
 owasp/go-scp
Golang-Leitfaden für sichere Codierungspraktiken
 decalage2/oletools
Python-Toolkit zur Analyse von MS OLE2- und Office-Dokumenten, zum Extrahieren von VBA-Makros, zur Erkennung von Exploits und zur Durchführung…
 protectai/vulnhuntr
Zero shot Schwachstellenentdeckung mithilfe von LLMs
 gitguardian/ggshield
Erkenne und validiere über 500 Arten von hartkodierten Geheimnissen mit erweiterten Prüfungen. Nutze es als Pre-Commit-Hook, GitHub Action oder CLI…
 miscusi-peek/cheatengine-mcp-bridge
Verbinde deine bevorzugten KI-Agenten direkt über MCP mit Cheat Engine. Automatisiere Reverse Engineering, Pointer-Scanning und Speicheranalyse mit…
 rustsec/rustsec
RustSec API & Werkzeuge
 eonraider/blackhat-python3
Quellcode für das Buch "Black Hat Python" von Justin Seitz. Der Code wurde vollständig auf Python 3 konvertiert, gemäß den PEP8-Standards neu…
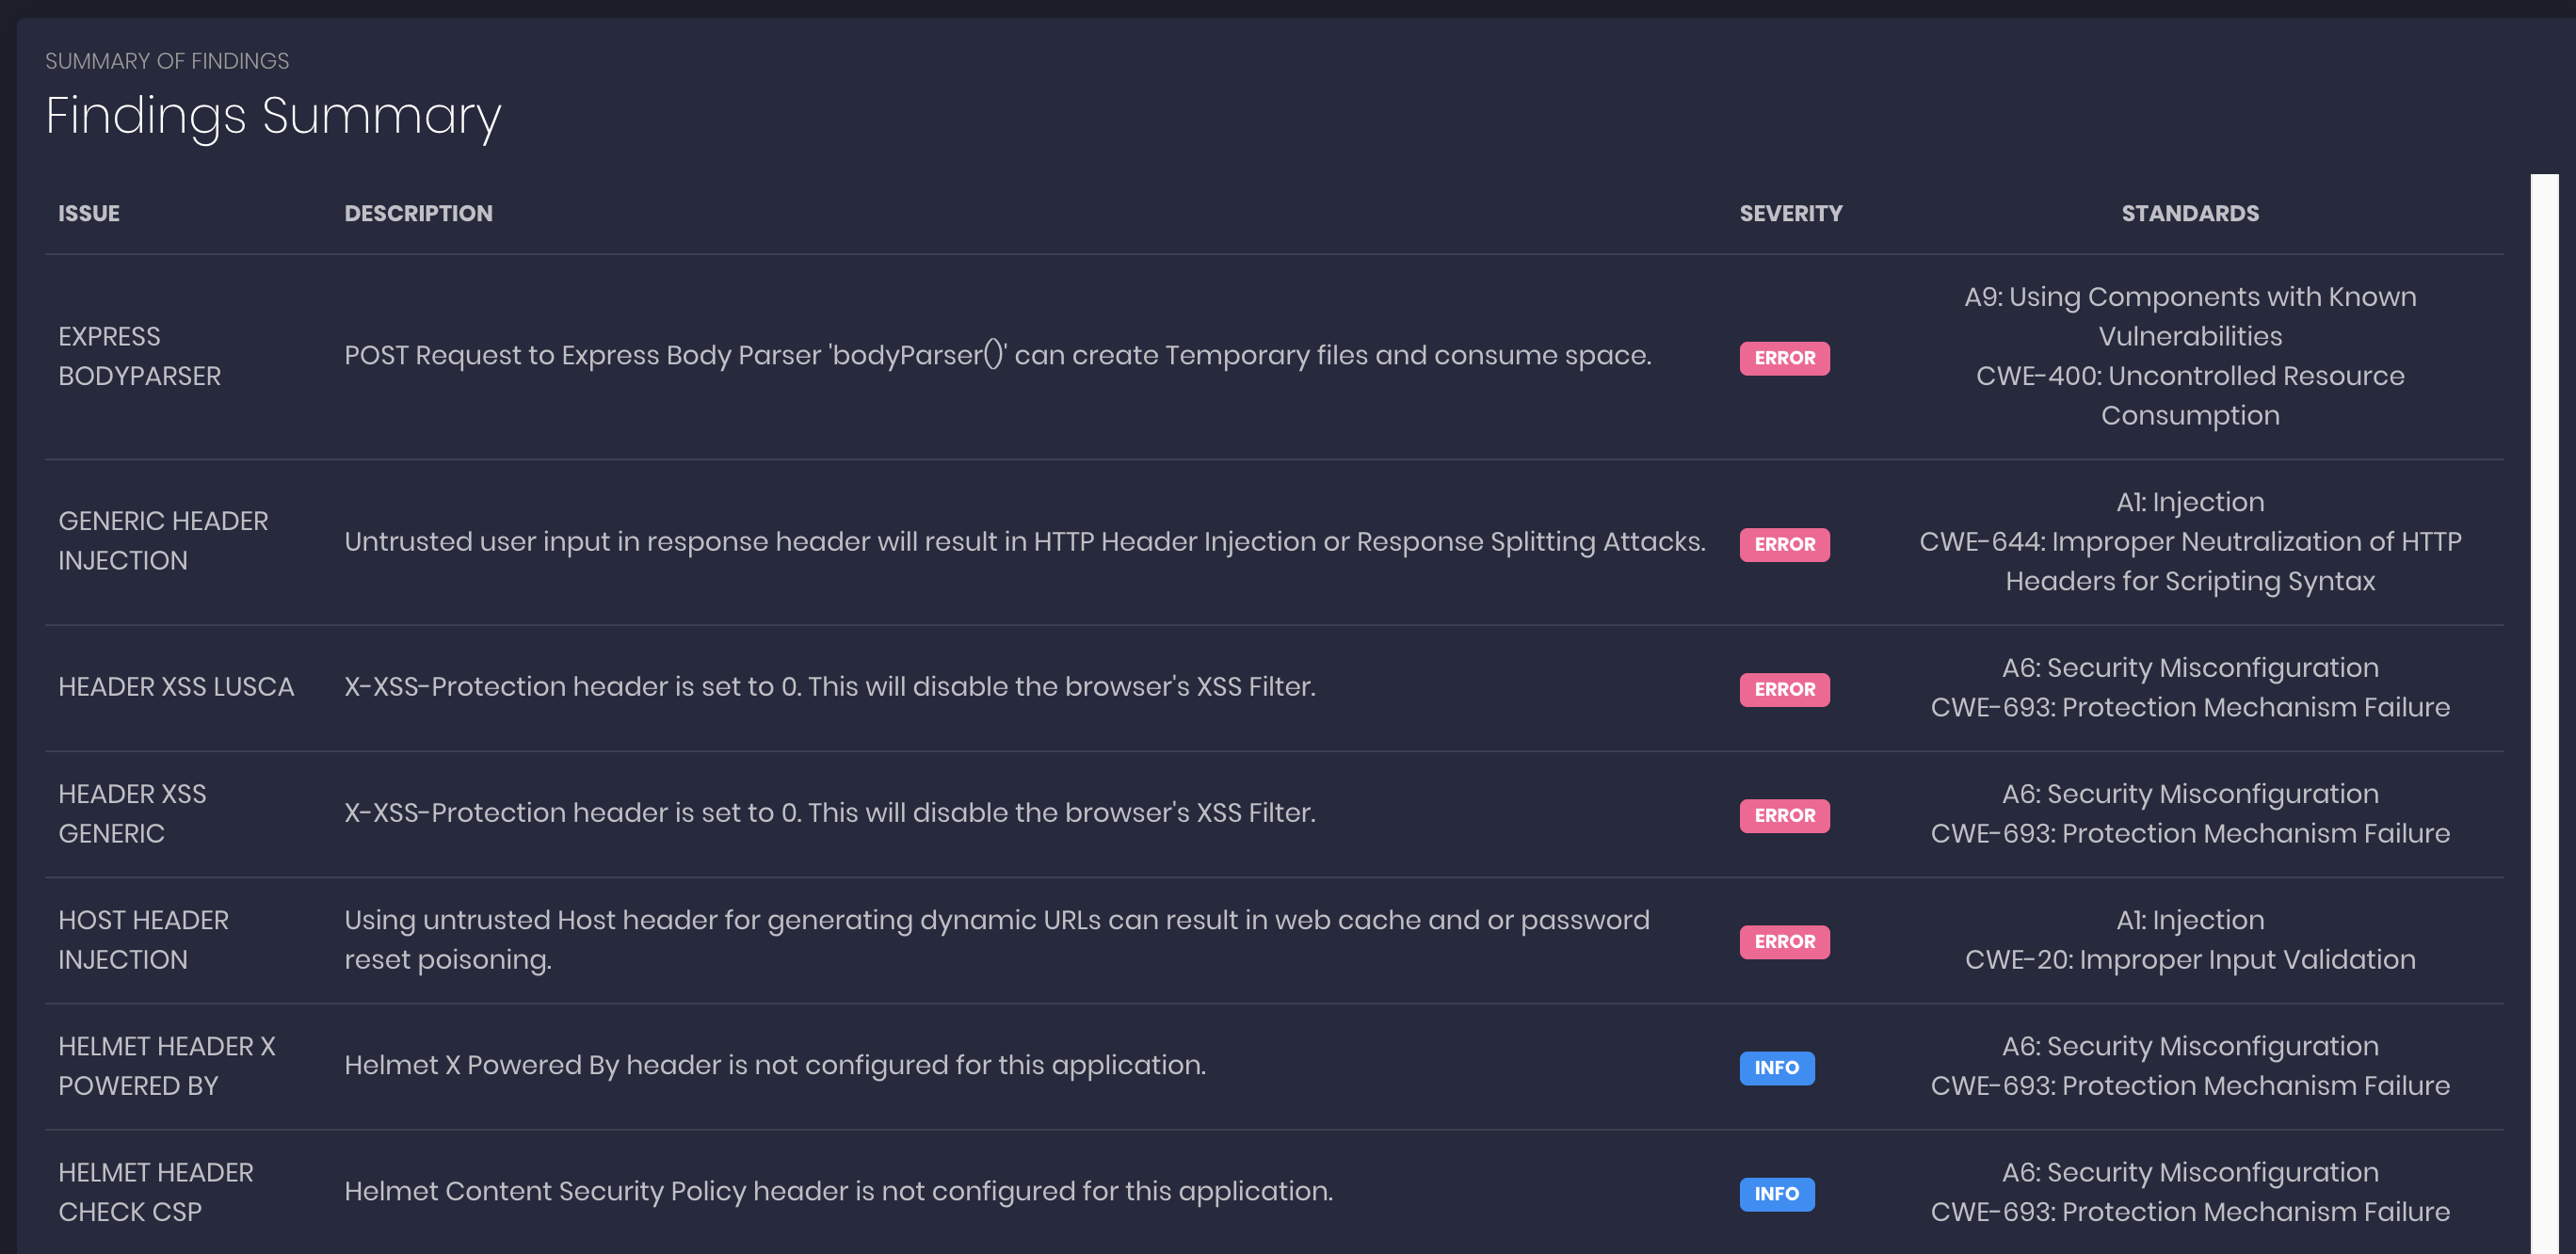 ajinabraham/nodejsscan
nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen.
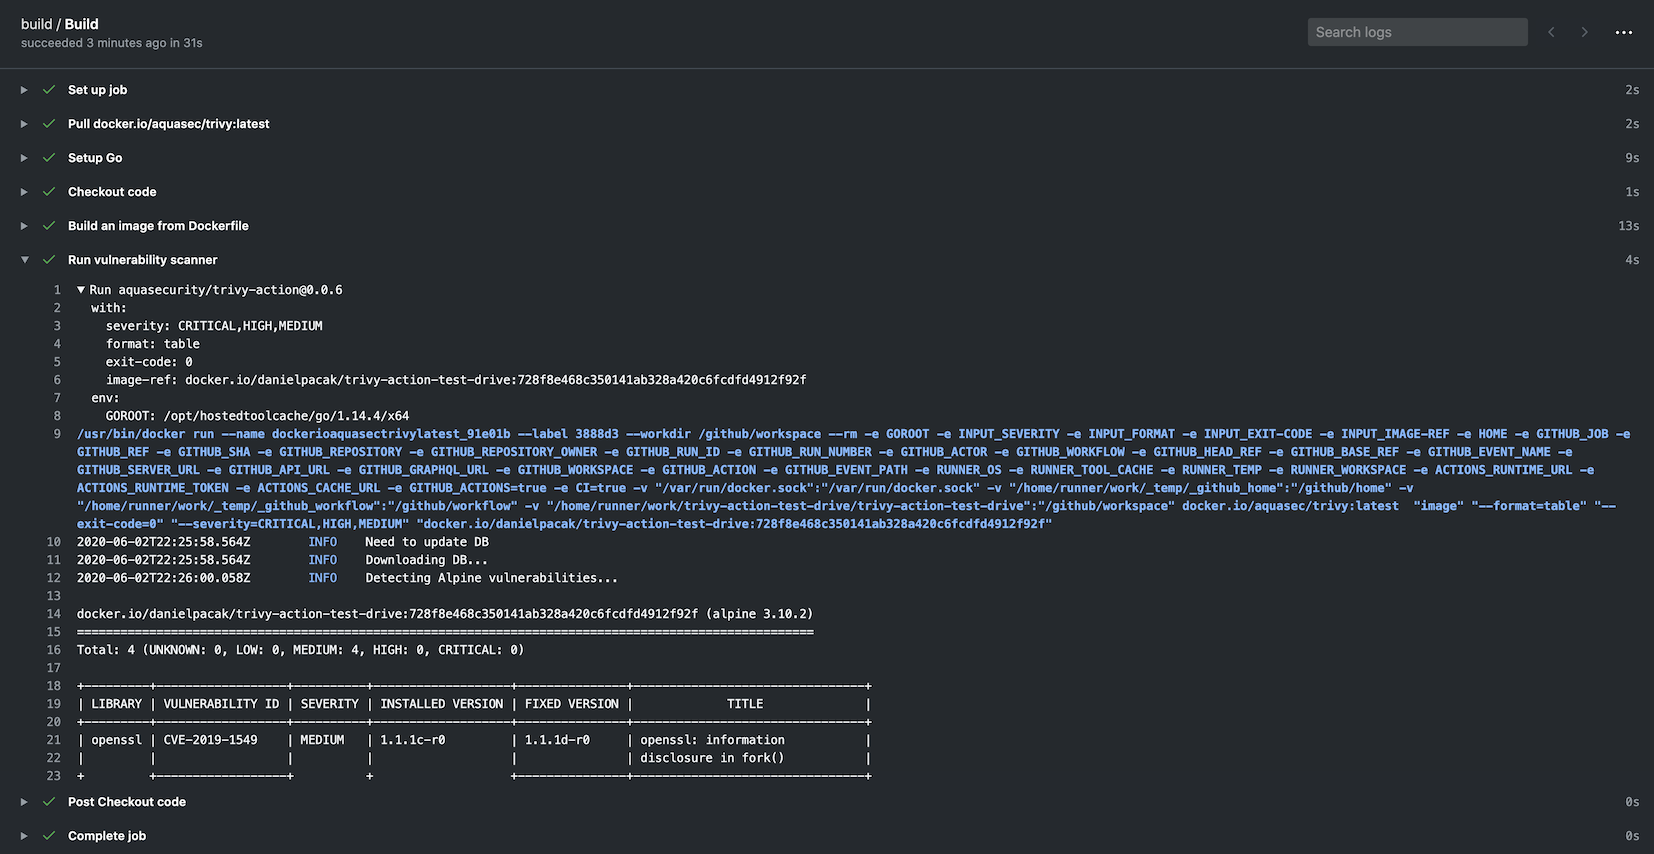 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 pascal-lab/tai-e
An easy-to-learn/use static analysis framework for Java and Android
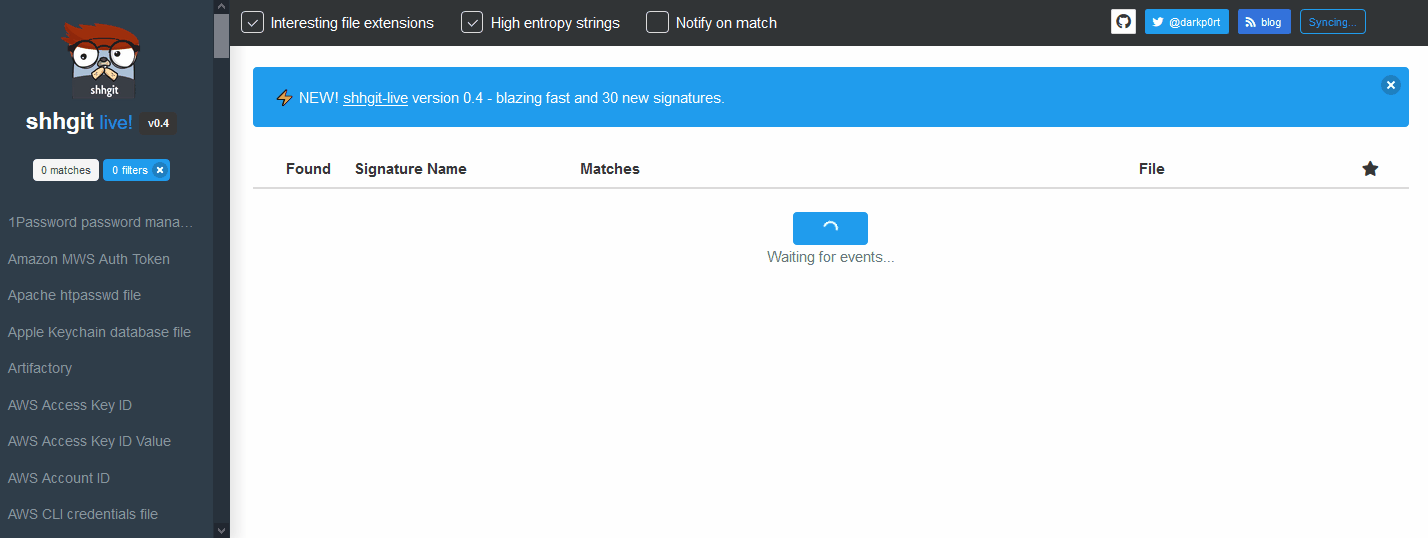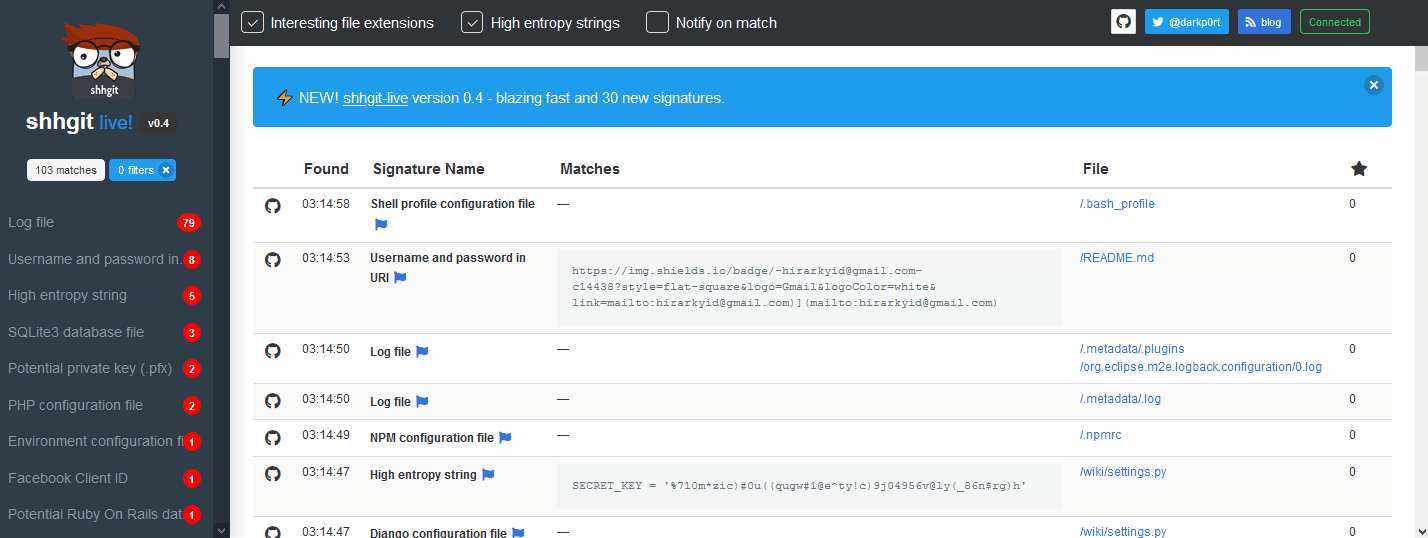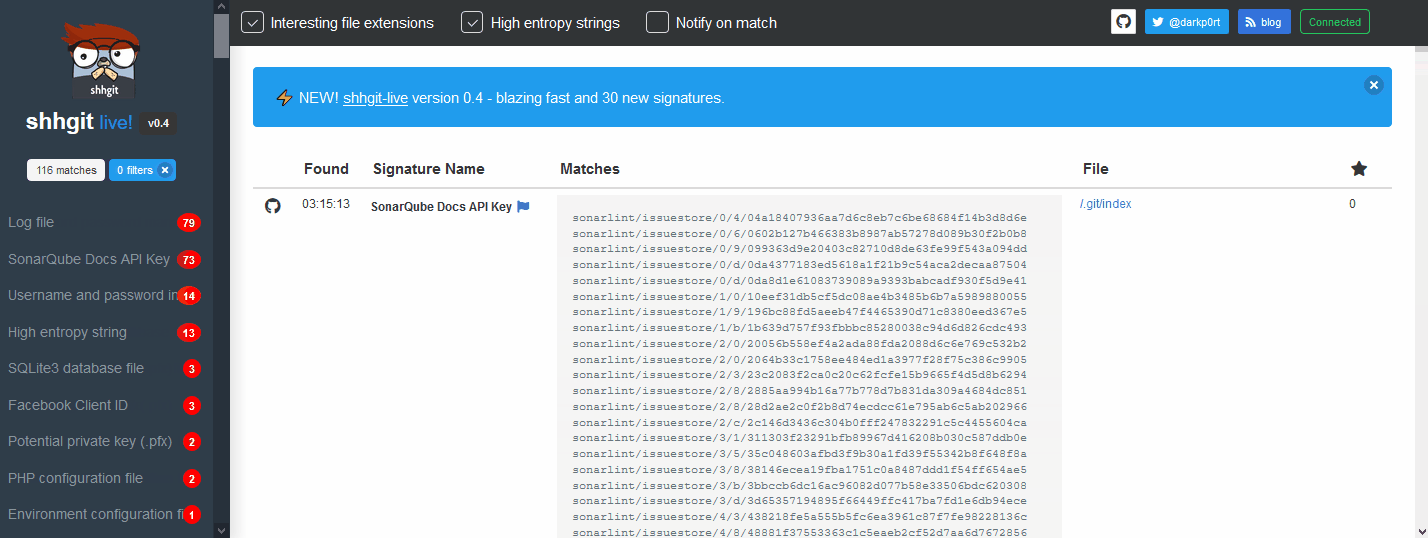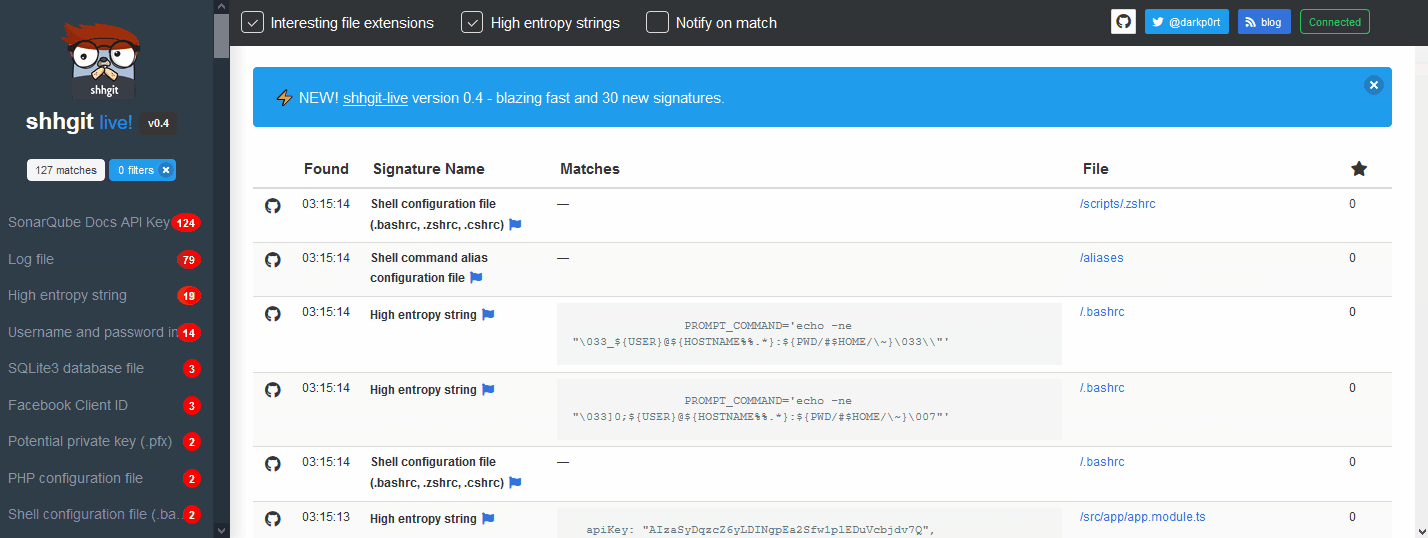 eth0izzle/shhgit
Ah shhgit! Finde Geheimnisse in deinem Code. Geheimniserkennung für deine GitHub-, GitLab- und Bitbucket-Repositories.
 googleprojectzero/tinyinst
Eine leichtgewichtige Bibliothek für dynamische Instrumentierung
 bytedance/appshark
Statische Taint-Analyse-Plattform für Android-Apps, die Schwachstellen und Compliance-Probleme mithilfe anpassbarer regelbasierter Scans und…