
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 mebibite/log4jhound
Nach der Offenlegung von CVE-2021-44228 erstellt. Bash-Skript, das Log4j-Vorkommen in Ihren Projekten und Systemen erkennt und Ihnen Einblicke in die…
 mebibite/springhound
Erstellt nach der Offenlegung von CVE-2022-22965 und CVE-2022-22963. Bash-Skript, das Spring Framework-Vorkommen in Ihren Projekten und Systemen…
 kh4sh3i/spring-cve
Dies beinhaltet CVE-2022-22963, eine Spring SpEL / Expression Resource Access Vulnerability, sowie CVE-2022-22965, die spring-webmvc/spring-webflux…
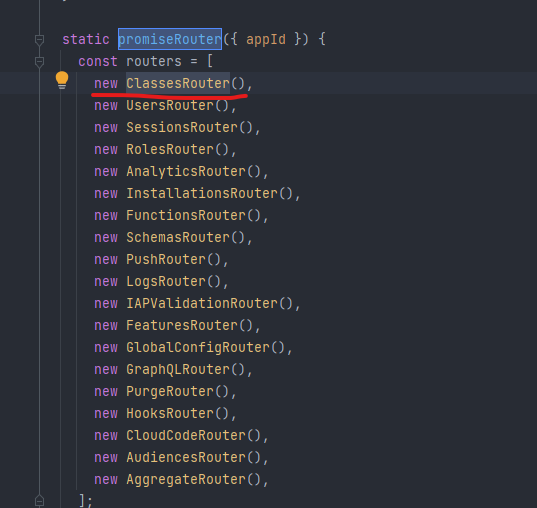 tuo4n8/cve-2022-24760
Detaillierte technische Analyse von CVE-2022-24760, einer Prototype-Pollution-Schwachstelle in parse-server, die zu Remote-Code-Ausführung durch…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Code von: Jun_sheng
 the-valluvarsploit/cve-2018-6574
Proof-of-Concept-Exploit für CVE-2018-6574, eine Sicherheitslücke zur Remote-Codeausführung im Befehl 'go get' von Go, die die Ausnutzung über…
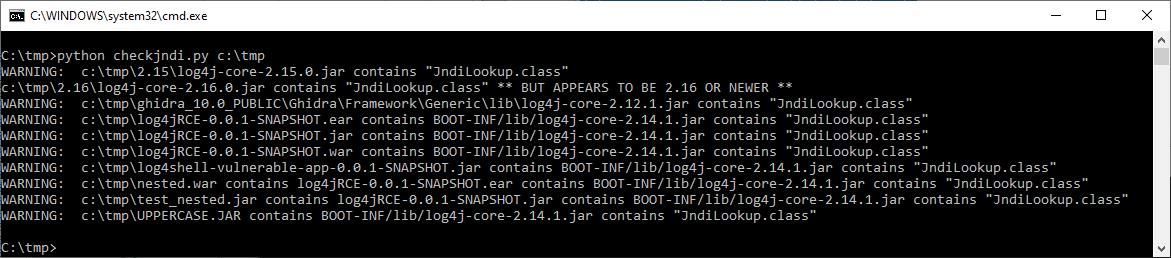 certcc/cve-2021-44228_scanner
Scanner für Jar-Dateien, die möglicherweise anfällig für CVE-2021-44228 sind
 synacktiv/captainhook
Verfolgt Benutzereingaben, um Injektionsschwachstellen in Java-Methoden über JDWP und Frida zu erkennen, und identifiziert potenzielle Befehls- und…
 ghillert/boot-jackson-cve
Reproduktion von CVE-2020-36518 in Spring Boot 2.5.10
 hohn/codeql-sample-polkit
Alle Phasen der Untersuchung von polkit CVE-2021-4034 mithilfe von CodeQL
 trickstersec/cve-2019-5420
Exploit für Rails CVE-2019-5420
 bytehackr/cve-2022-0853
Demonstriert ein Speicherleck im JBoss-Client bei wiederholter Verwendung von UserTransaction, mit einem PoC und einer Analyse für CVE-2022-0853.
 sakib570/cve-2018-1263-demo
Lehrreicher Exploit-Demo für CVE-2018-1263 (phpMyAdmin RCE/LFI). Enthält Einrichtung einer verwundbaren Umgebung über Docker und eine…
 paopaolong-lab/spring-cve-2022-22947-
Exploit für CVE-2022-22947, der Spring Cloud Gateway mit einer Code-Injection-Sicherheitslücke angreift. Ermöglicht Remote Code Execution durch…
 ioncodes/curveball
PoC für CVE-2020-0601 - CryptoAPI-Exploit
 andalik/log4j-filescan
Rekursiver Dateiscanner, entwickelt in Python 3, zum Auffinden und Scannen von anfälligen Versionen von Log4j2, einschließlich interner Analyse von…
 fbion/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL Code Injection.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 Batch








