
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 summer177/spring-cloud-gateway-cve-2022-22947
Spring Cloud Gateway Remote-Code-Execution-Schwachstelle
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit für CVE-2022-22947: Remote Code Execution in Spring Cloud Gateway mittels präparierter Anfragen an den Actuator-Endpunkt. Enthält…
 vulnmachines/spring-cve-2022-22947
Spring cloud gateway Code-Injektion: CVE-2022-22947
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 codeshield-security/log4jshell-bytecode-detector
Lokaler Bytecode-Scanner für die Log4JShell-Schwachstelle (CVE-2021-44228)
 purple-wl/jenkins_cve-2019-1003000
PoC-Exploit für die Schwachstelle zur Remote-Code-Ausführung im Jenkins Script Security Pipeline Plugin (CVE-2019-1003000), implementiert in Python…
 nightwatchcybersecurity/gitbleed_tools
Shell-Skripte zum Klonen und Spiegeln von Git-Repositories, Berechnen von Deltas und Ausführen von gitleaks, um in gelöschten oder zurückgesetzten…
 novoda/gradle-static-analysis-plugin
Einfache Einrichtung von statischen Analysetools für Android- und Java-Projekte.
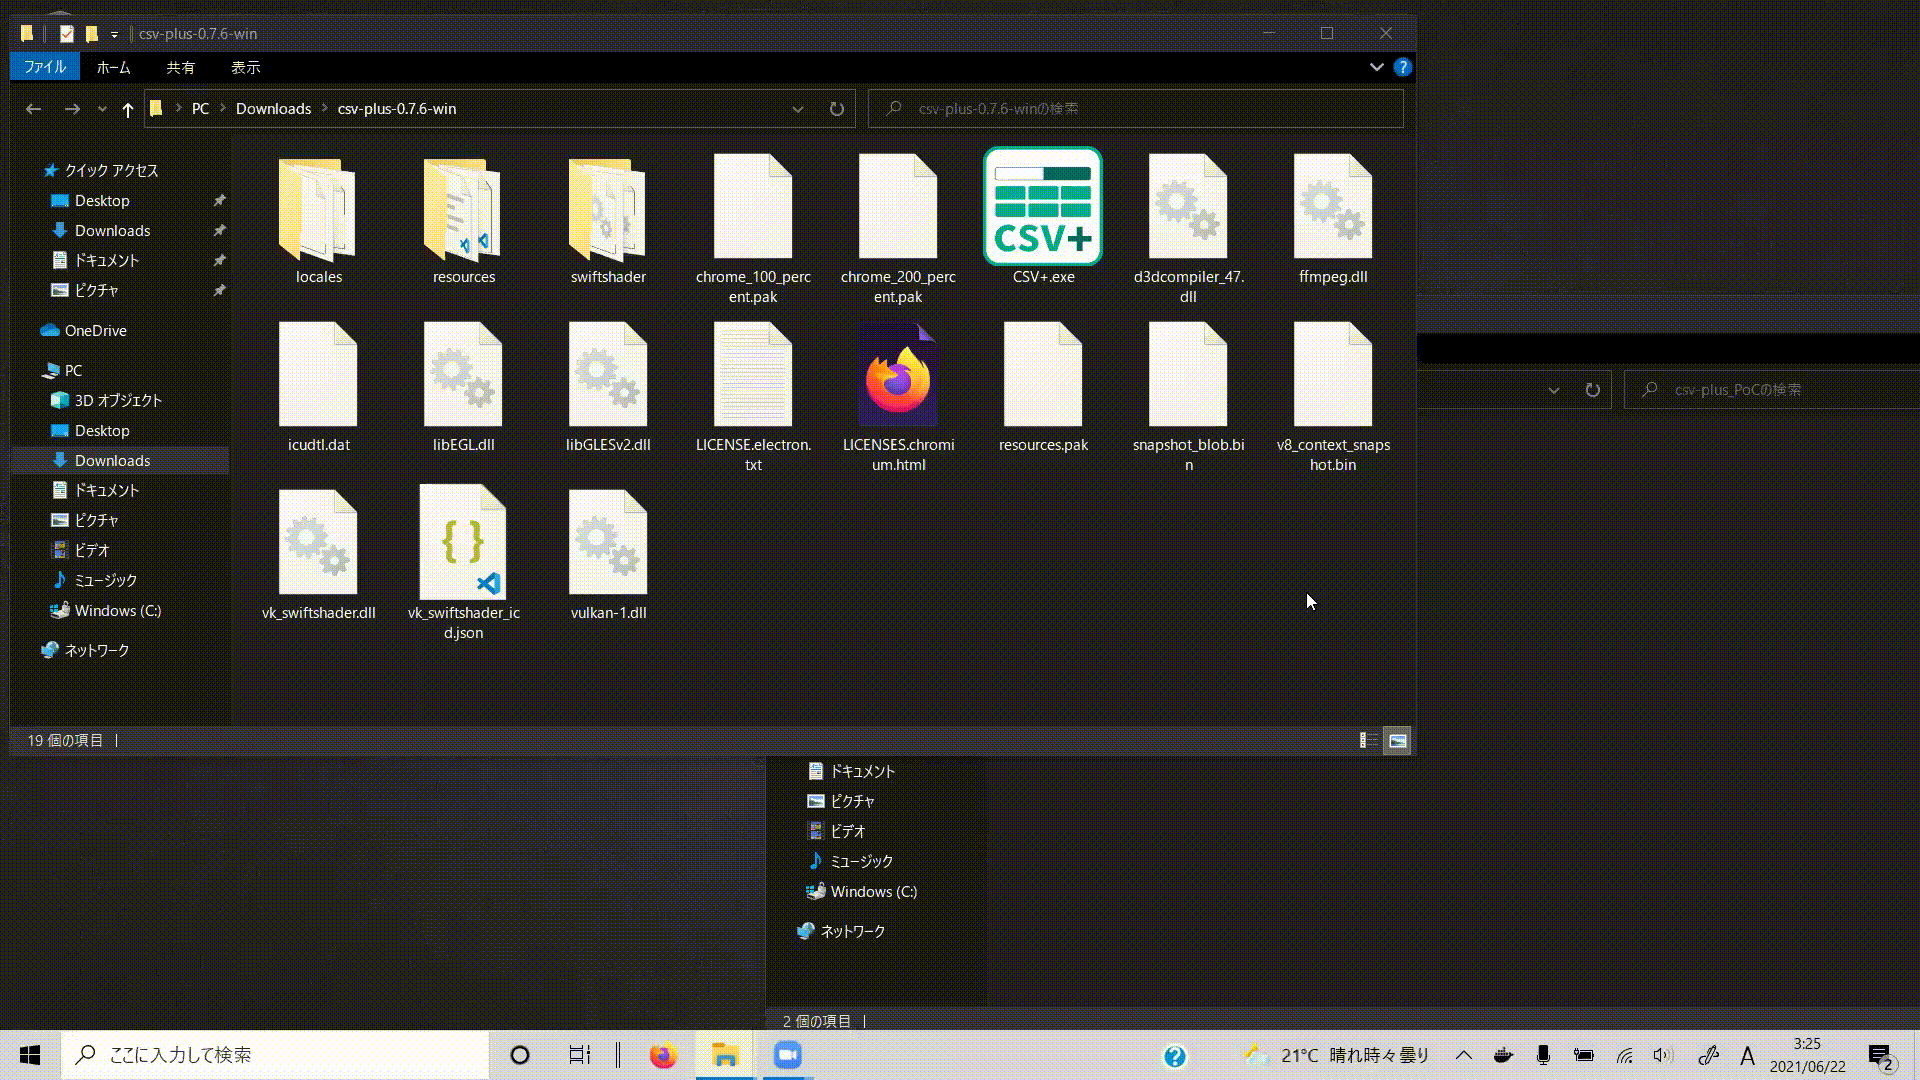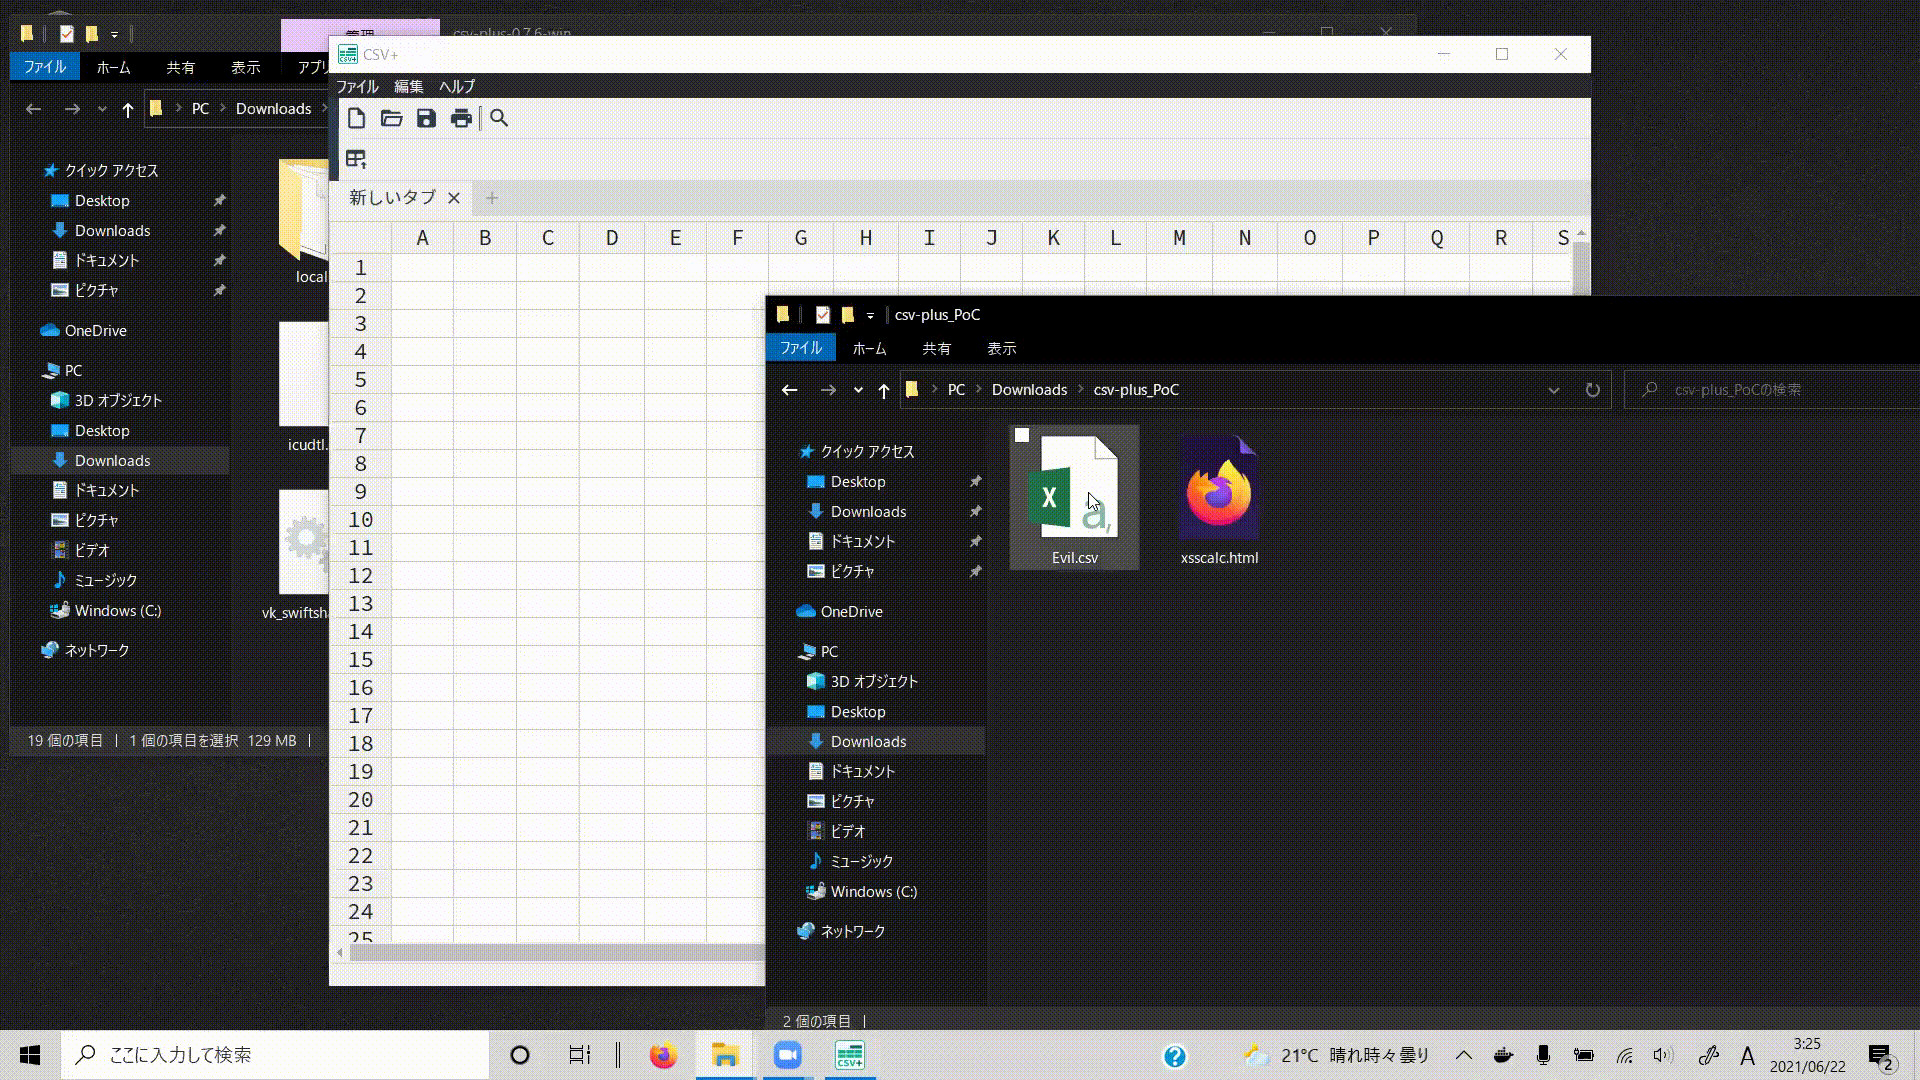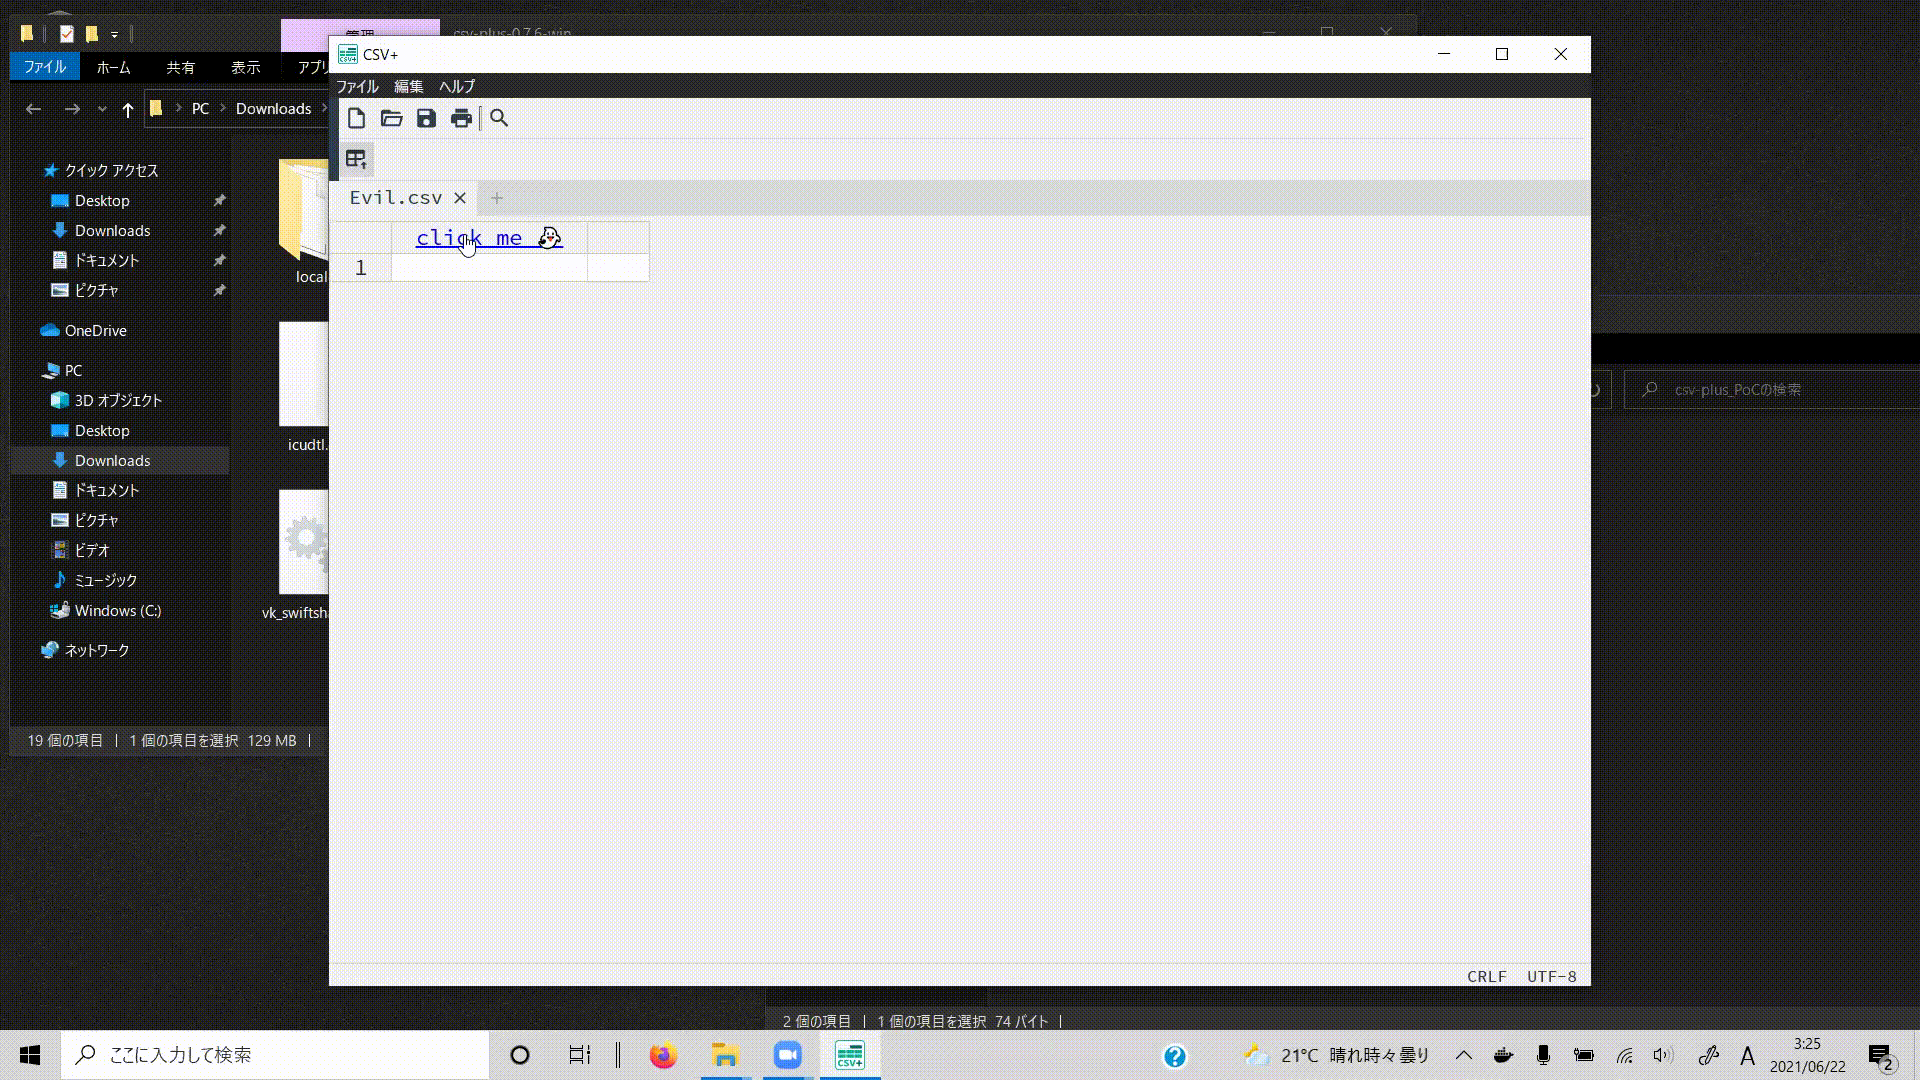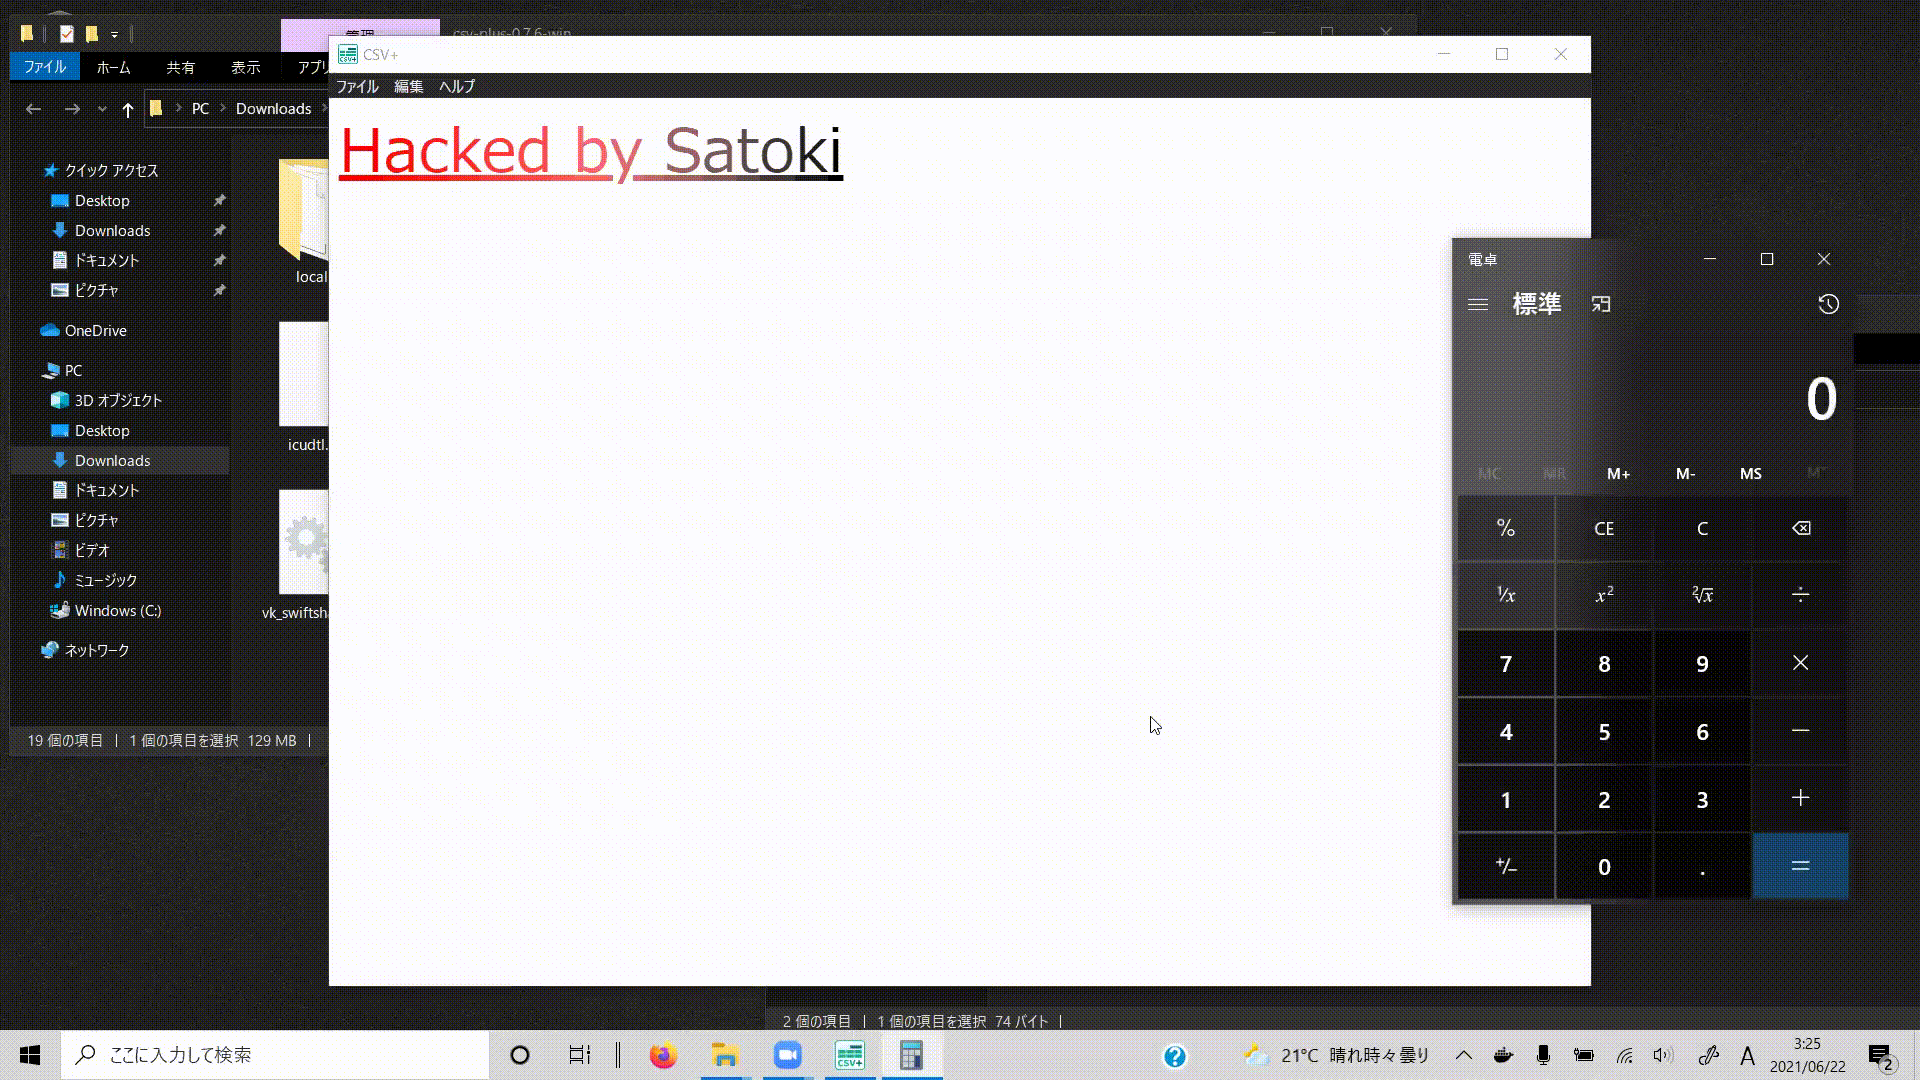 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Beliebige Codeausführung (CVE-2022-21241)
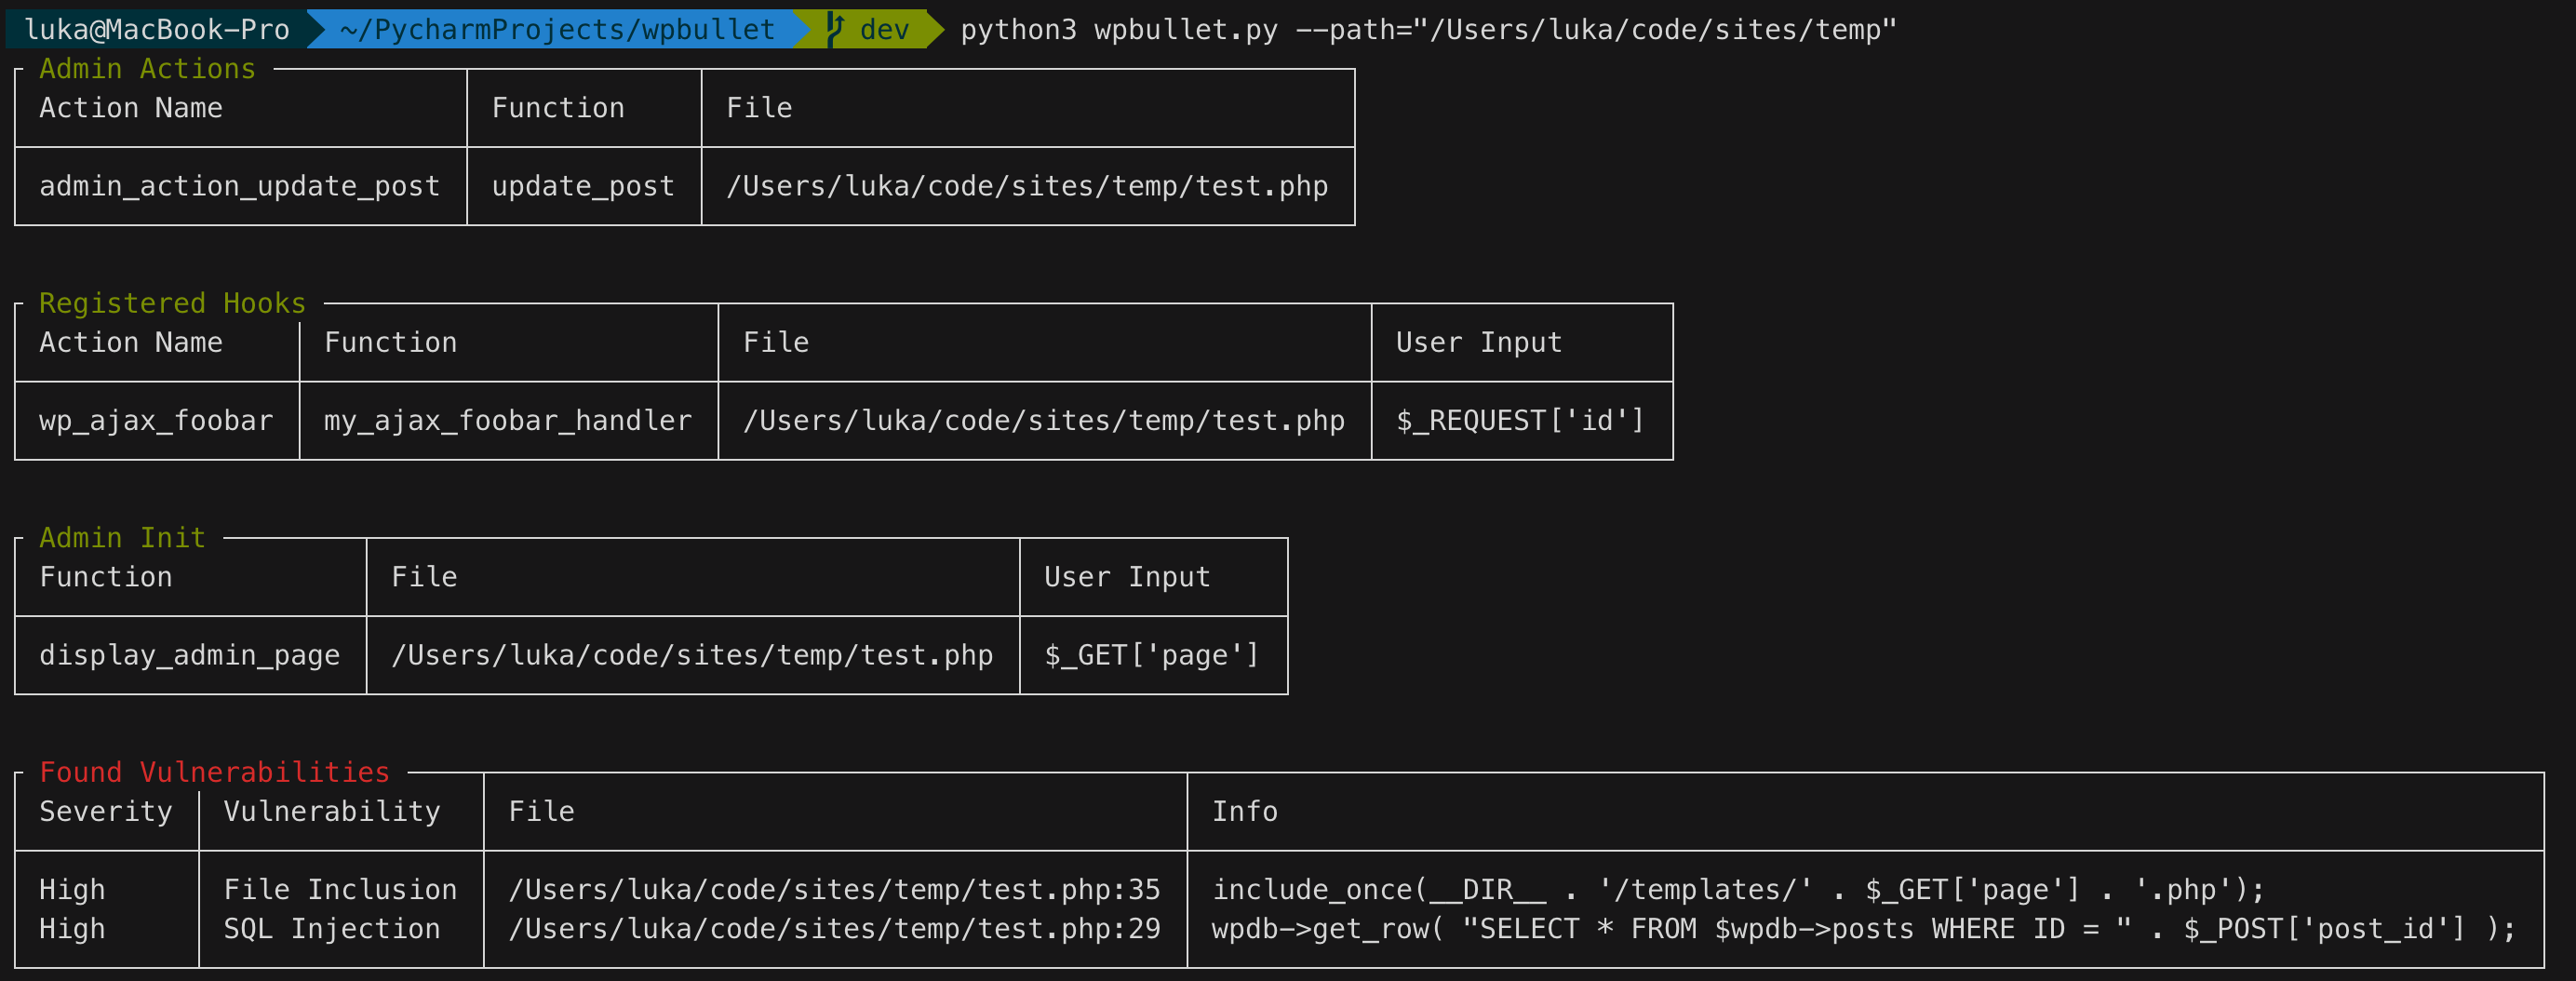 owasp/wpbullet
Statischer Code-Analyse-Scanner für WordPress-Plugins und -Themes. Erkennt Schwachstellen wie XSS und SQL-Injection über eine modulare, erweiterbare…
 otaviokr/log4j-2021-vulnerability-study
Dies ist eine Demonstration, wie die Log4J-Schwachstelle (CVE-2021-44228) ausgenutzt werden könnte. Dieser Code ist sicher auszuführen, aber…
 rubo77/log4j_checker_beta
eine schnelle Prüfung, ob Ihr Server anfällig für CVE-2021-44228 ist
 haxatron/cve-2022-0219
Proof-of-concept-Exploit für CVE-2022-0219, eine XXE-Schwachstelle in Jadx, die lokale Dateioffenlegung beim Exportieren bösartiger APK-Dateien über…
 johnjamesmccann/xerces-3.2.3-dtd-hotfix
// SPDX-FileCopyrightText: Teile Copyright 2021 Siemens // Geändert am 15-Jul-2021 von Siemens und/oder seinen Tochtergesellschaften, um…
 daftspunk/cve-2021-32648
Stellt einen manuellen Patch für die Authentifizierungs-Bypass-Schwachstellen CVE-2021-32648 und CVE-2021-29487 in October CMS bereit, indem lose in…
 kira2040k/php_code_analysis
Statischer PHP-Code-Scanner, der SQL injection, XSS, SSRF, LFI, command injection, insecure deserialization und andere Websicherheitslücken in…
 sukusec301/seacms-v10.1
Für Code-Audit und CVE-2020-21378-Wiederholung. Viel Spaß damit!
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' Remote-Befehlsausführung während des Quellcode-Builds








