
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 sne-m23-sn/vulnerable-docker-engine
Dieser Exploit bietet einen detaillierten Einblick in die Sicherheitslücke CVE-2021-41091 und enthält eine Schritt-für-Schritt-Anleitung zur Nutzung…
 ahndrewalters/projectsecurity-homelab
Praktisches Homelab zur Simulation der Log4Shell-Schwachstelle (CVE-2021-44228). Stelle Docker-Container bereit, um ein verwundbares Ziel und eine…
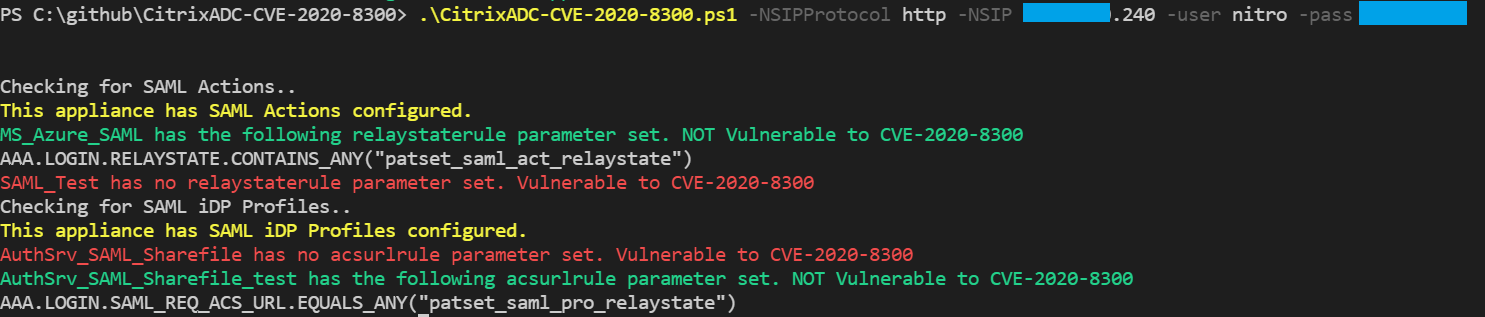 stuartcarroll/citrixadc-cve-2020-8300
Erkennen Sie Citrix ADC SAML-Aktionen oder SAML-iDP-Profilkonfigurationen, die anfällig für CVE-2020-8300 sind, mithilfe der Citrix ADC NITRO-API.
 completetech-security/copyescape-check
Offline-Docker-CopyEscape-Nachweisprüfer für CVE-2026-17106. Docker-Version und Build-Konfigurationsnachweise. Eigenständiges Python;…
 craig-m-unsw/omigod-lab
Ein Vagrant-VM-Testlabor zum Lernen über CVE-2021-38647 im Open Management Infrastructure Agent (auch bekannt als „omigod“).

 divyanshukumar0014/shipproof
Automatisiertes SOC-2-Änderungsmanagement für GitLab CI.
 completetech-security/docker-hub-ghostpat-check
Offline-Prüfwerkzeug für Docker-Hub-PAT-Nachweise zu CVE-2026-105445. Ausschließlich bereitgestellte Nachweise; keine Token-Erfassung, kein Login und…
 benzamir/cve-2026-7791
Lokale Privilegienausweitung in Amazon WorkSpaces mittels TOCTOU und beliebigem Dateischreiben
 taroballzchen/cve-2023-28432-metasploit-scanner
MinIO-Scanner für Schwachstellen mit Informationsoffenlegung von metasploit
 rajsidwadkar/uap-protocol
Ein einheitliches, sicherheitsorientiertes Drahtprotokoll für Tool-Zugriff und Agentenkoordination. UAP eliminiert CVE-2025-49596 und…
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
Docker Compose-Lösung zur Ausführung einer Vaccine-Umgebung für die log4j2-Sicherheitslücke CVE-2021-44228
 theleopard65/cve-2021-3156-baron-samedit
Ein einfaches Docker-Labor und Exploit-Setup für CVE-2021-3156 - "Baron Samedit".
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Dies ist ein einfacher PoC, mit dem du die Schwere des aktuell laufenden und aktiv ausgenutzten Telnet-Bugs hervorheben kannst. Warum Leute immer…
 andypitcher/check_struts
Apache Struts Versions-Analyzer (Ansible) basierend auf CVE-2017-5638
 yamory/cve-2021-32804
# Docker-basierte Reproduktionsumgebung für CVE-2021-32804, eine Path-Traversal-Schwachstelle in node-tar, die npm betrifft, mit…
 edtrackai/nextjs-supabase-stripe-security-checker
Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…
 joebeeton/cve-2024-4701-poc
POC für CVE-2024-4701








