
 #1
Tools zur Prüfung von Konfigurationen, Berechtigungen und Diensten in Cloud-Plattformen (IaaS, PaaS).
Kitploit empfohlen
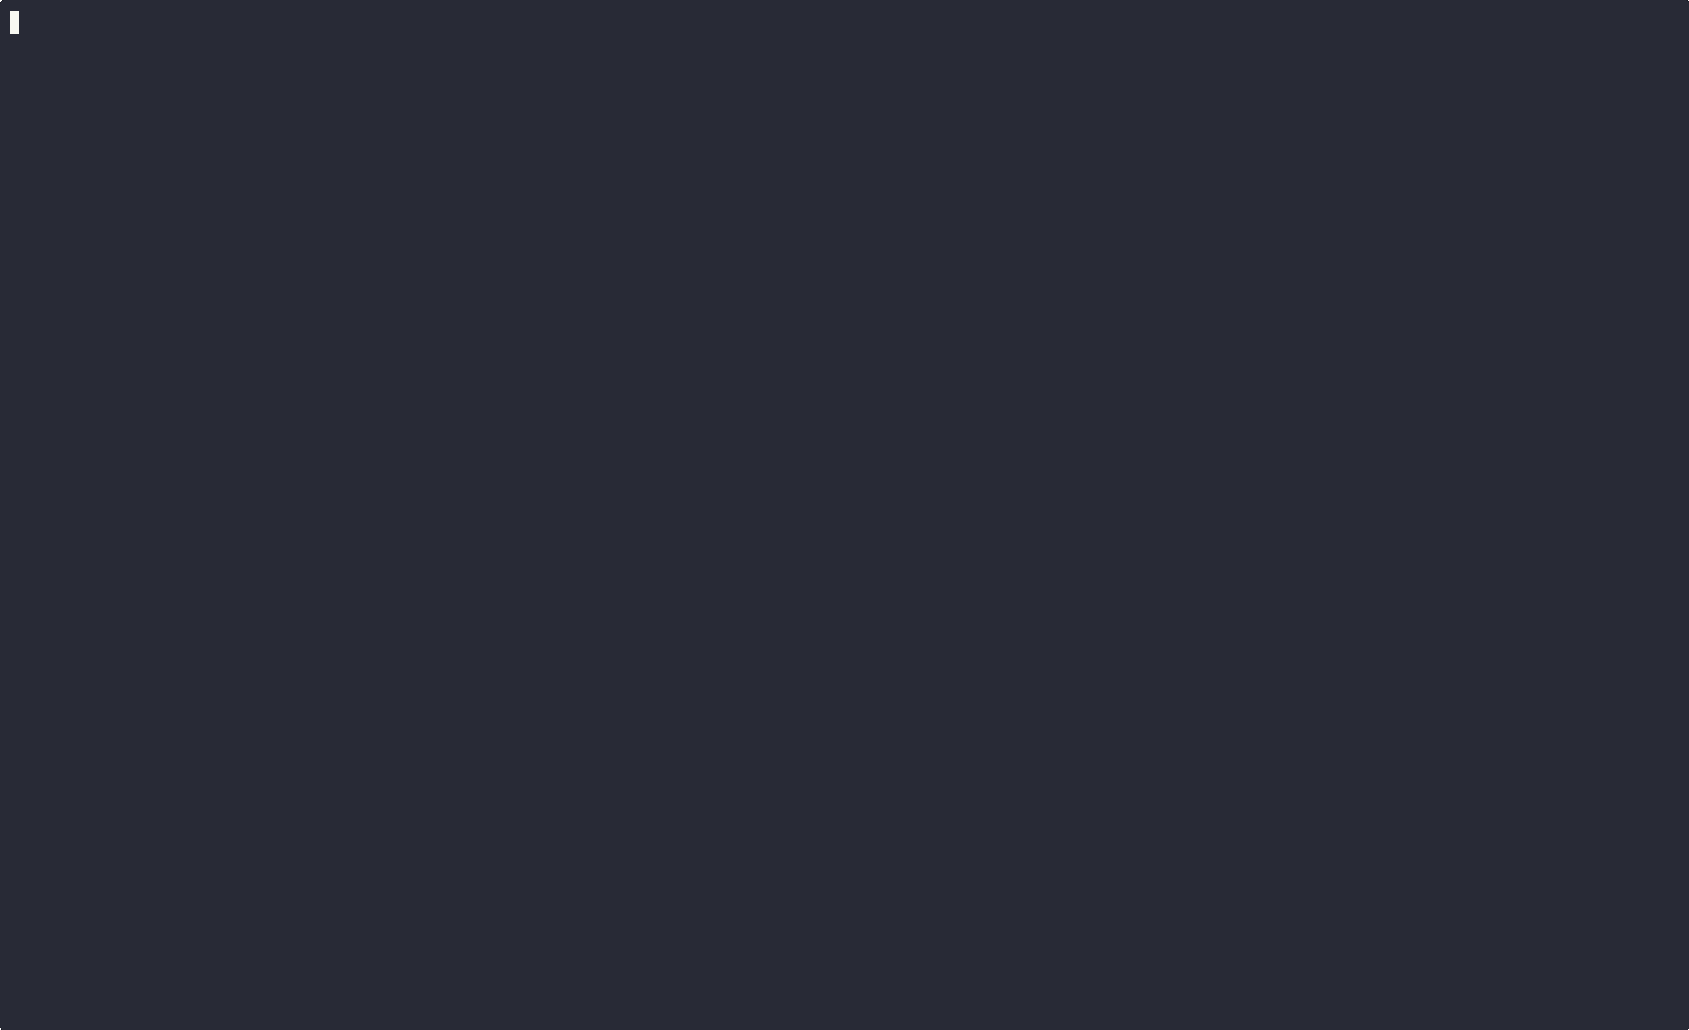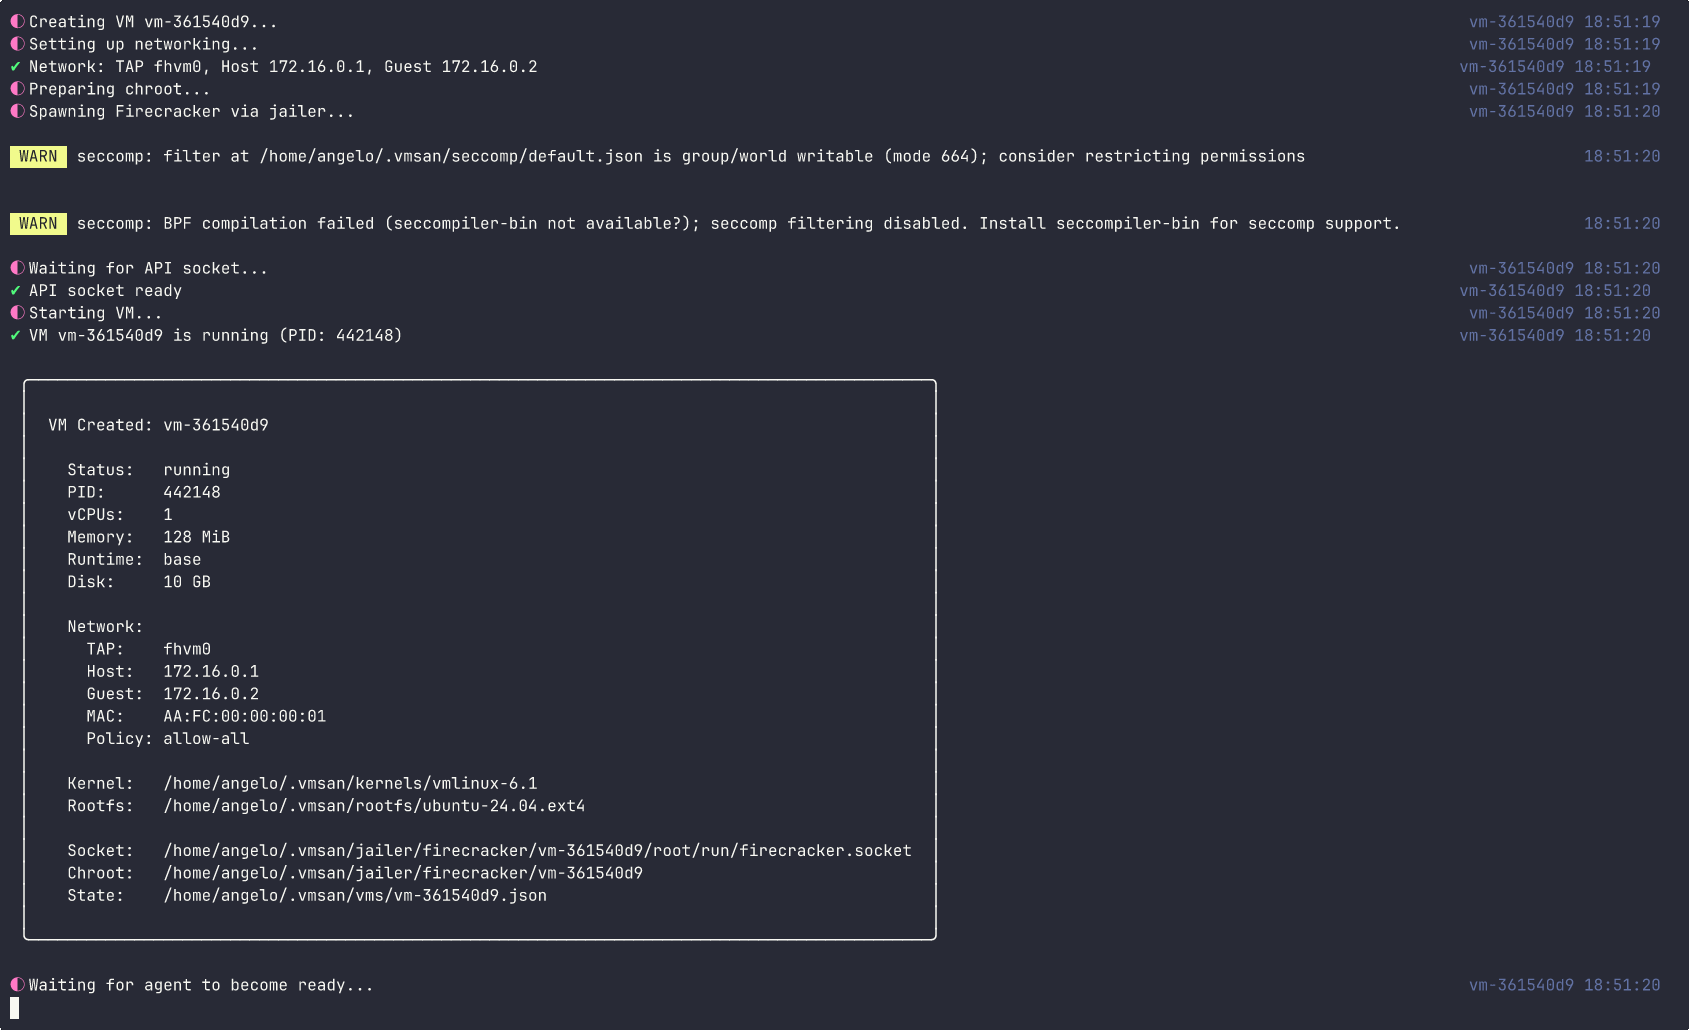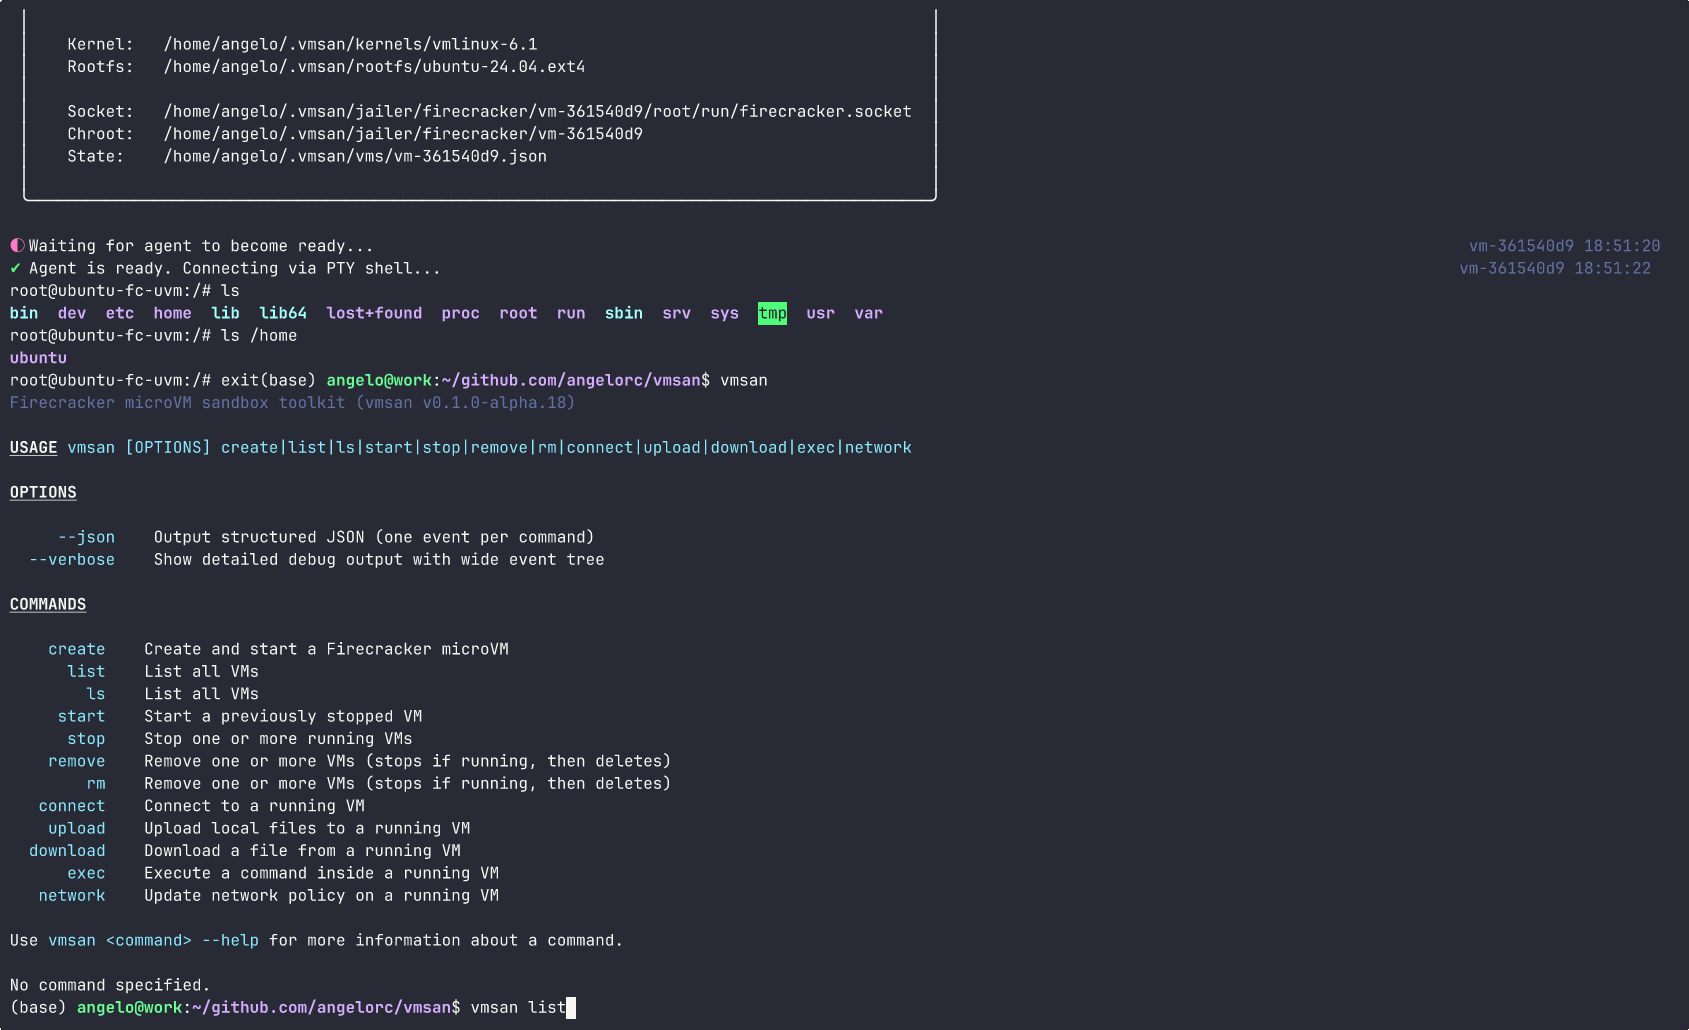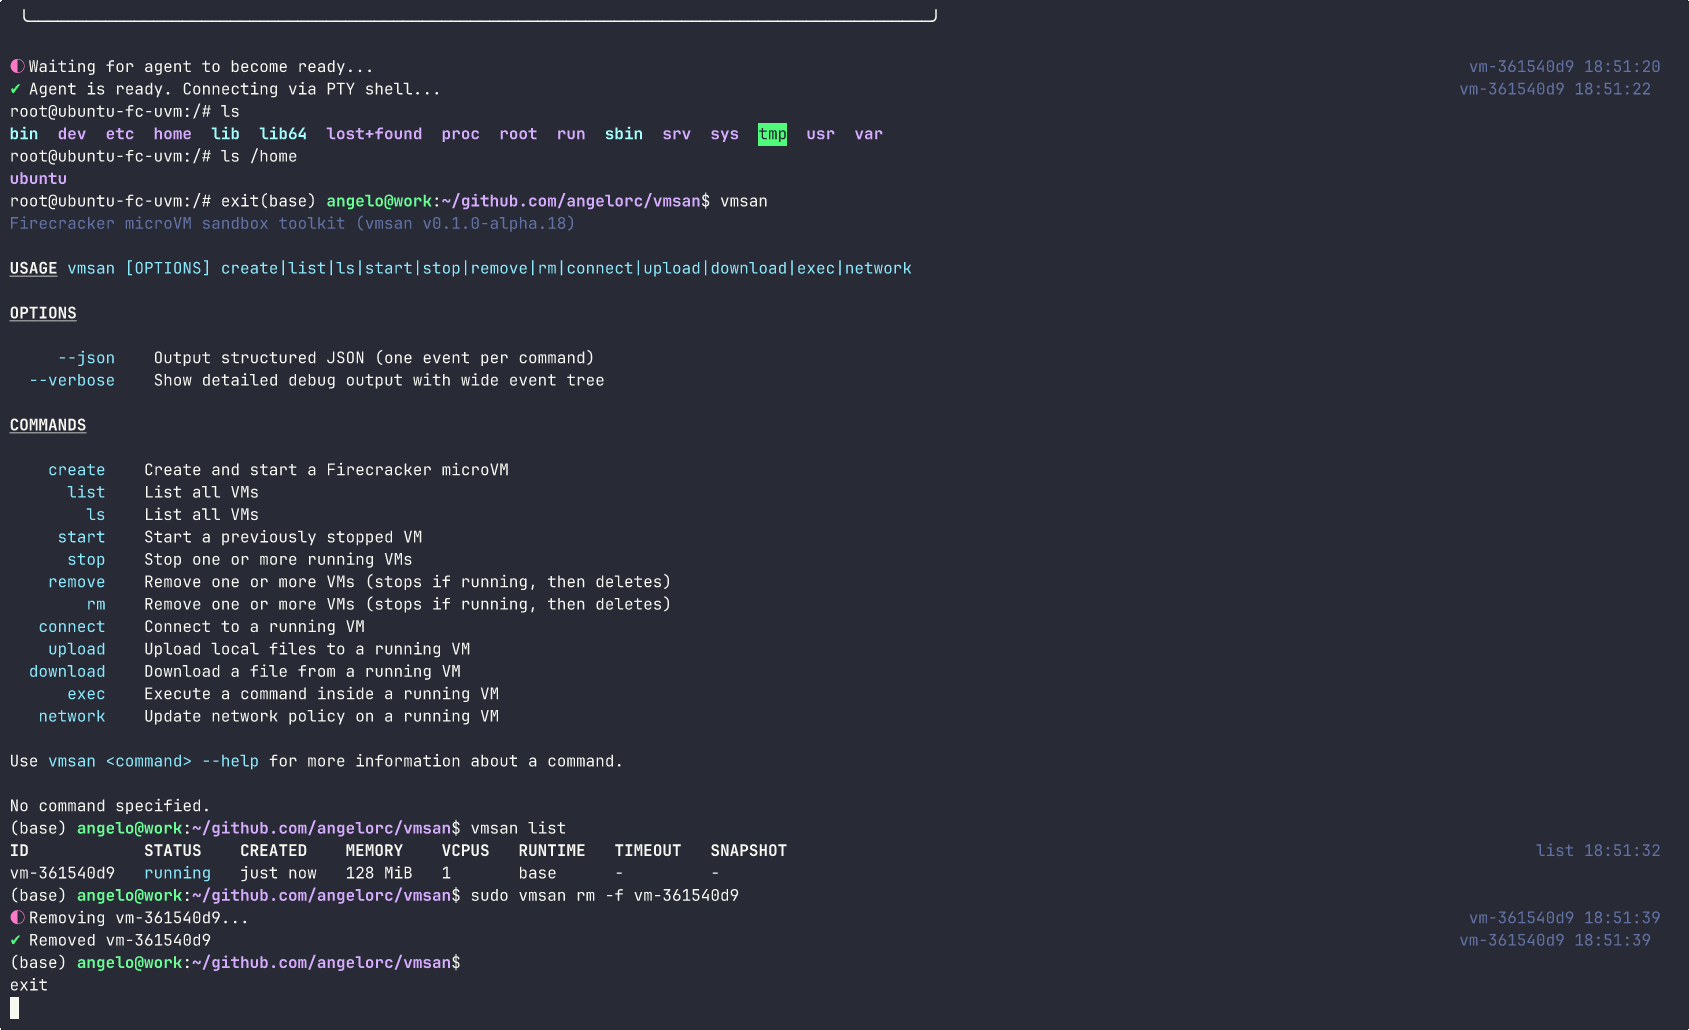
 angelorc/vmsan
Firecracker einfach gemacht. Sichere MicroVMs in Millisekunden hochfahren – von der Installation bis zur interaktiven Shell mit einem Befehl.
 virtualsamuraii/flyphish
Setze eine Phishing-Infrastruktur im Handumdrehen ein.
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) Unauthentifizierte Enumeration
 tayontech/scope
KI-Agenten-Set für Cloud-Sicherheits-Purple-Teaming, läuft in Claude Code, Gemini CLI und Codex.
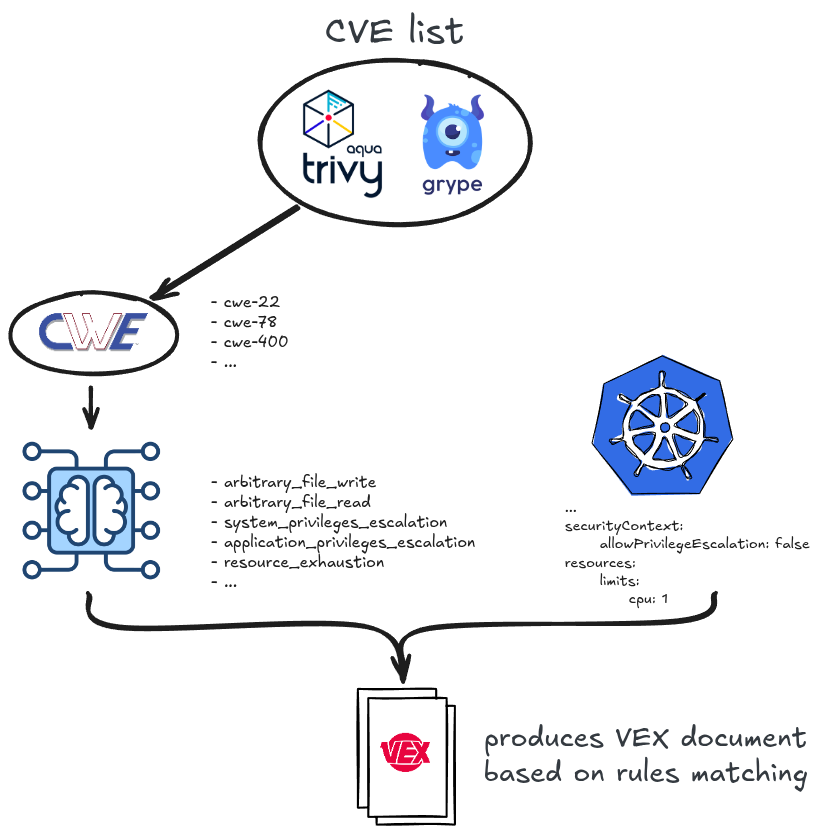 alegrey91/vex8s
Schwachstellen unterdrücken, indem Kubernetes-Kontext auf Scans angewendet wird
 radkawar/aws-firmware-dump
Erwirbt die EBS-Datenträger eines AWS-AMI, das Sie starten können, und streamt Snapshots über EBS-Direct-APIs in einen privaten S3-Bucket mit…
 qmadev/tf-mythic-azure
Automatisches Bereitstellen von Mythic C2 in Azure mit Terraform
 xlab-si/iac-scan-runner
Dienst, der Ihre Infrastructure as Code auf häufige Schwachstellen scannt.
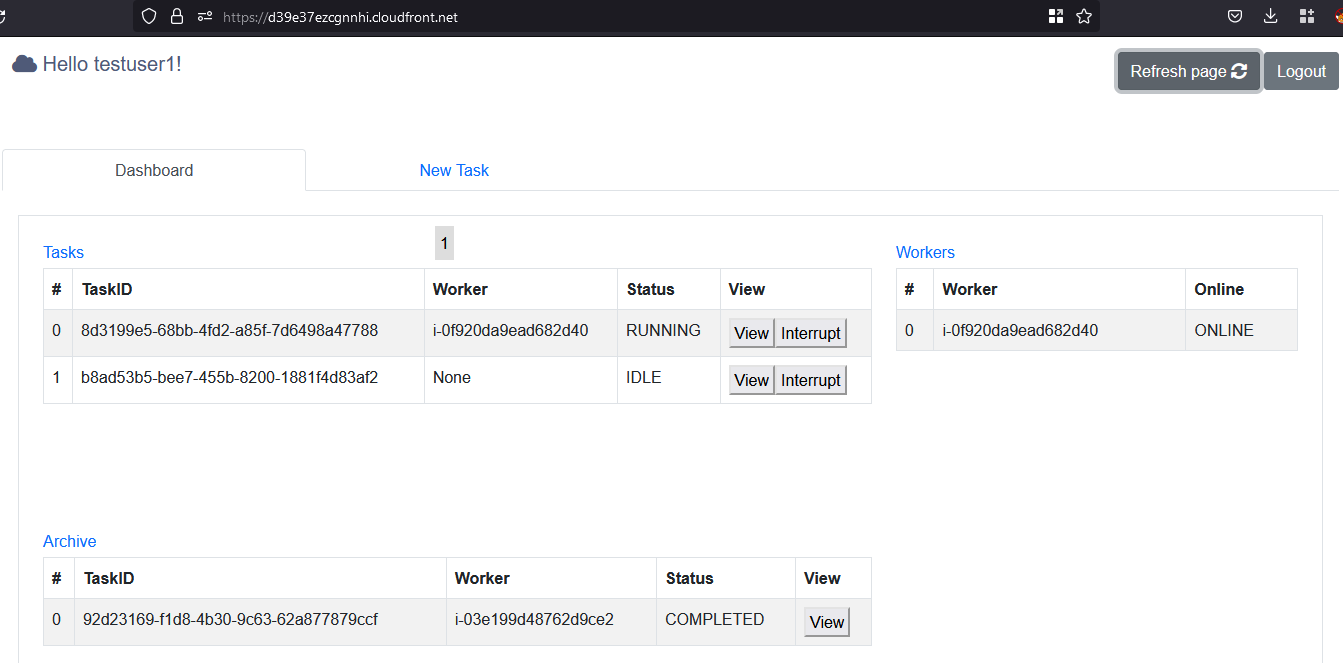 nccgroup/cowcloud
Serverlose AWS-Lösung zur Verteilung von Recon- und Schwachstellenscan-Workloads. Übermitteln Sie Aufgaben über das Web-UI; EC2-Worker führen…
 wearecloudar/s3-account-search
S3-Kontosuche
 aquasecurity/trivy-plugin-aqua
Plugin zur Integration von Trivy mit der Aqua Security-Plattform zum Scannen von IaC, Pipelines und Abhängigkeiten auf Schwachstellen und…
 rootsecdev/secretsstalker
Schreibgeschützte Bewertung von Entra-ID-App-Anmeldeinformationen: ermittelt Graph-Berechtigungen, Azure RBAC und erreichbare Cloud-Daten und ordnet…
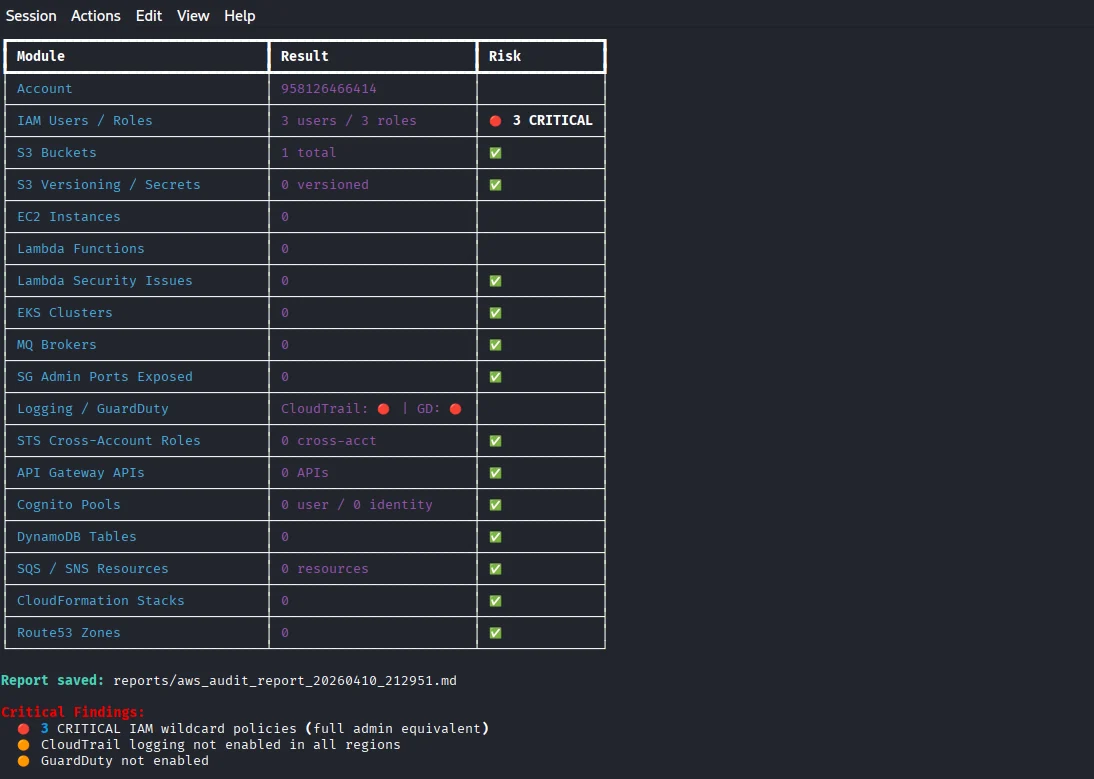 capture0x/aws-pentest
Automatisiertes AWS-Sicherheitsbewertungs-CLI mit 30 Modulen für IAM-Privilegieneskalation, S3-Exposition, Compute, Netzwerk, Logging und…
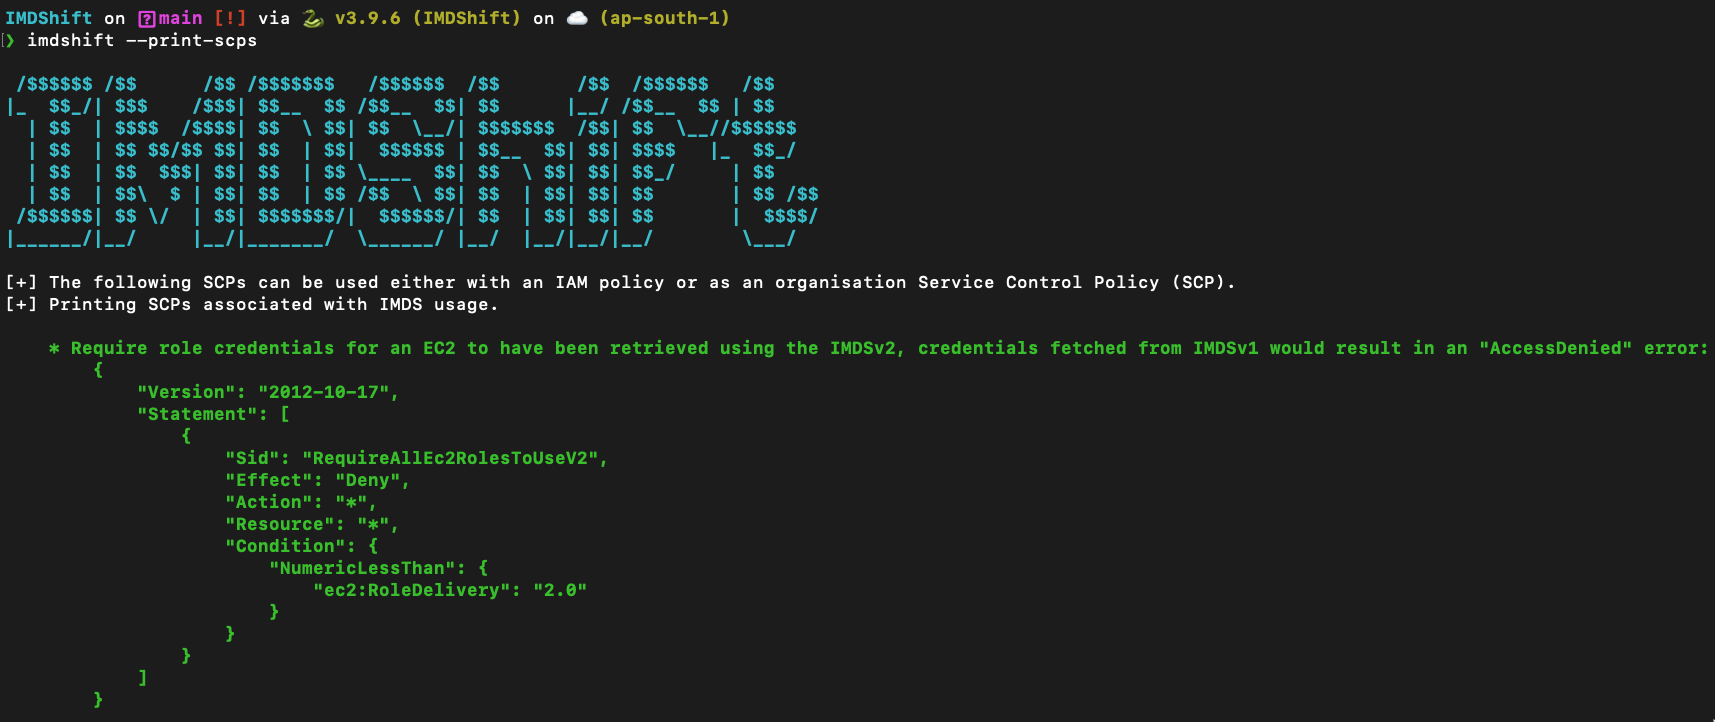 ayushpriya10/imdshift
Automatisiert die Migration von AWS-Workloads von IMDSv1 zu IMDSv2, um SSRF-Angriffe zu entschärfen. Erkennt IMDSv1-Nutzung in EC2, ECS, EKS,…
 andresriancho/nimbostratus-target
Dieses Repository enthält eine Zielinfrastruktur, die Sie zum Ausführen der nimbostratus tools verwenden können.
 lnfernux/log-horizon
Microsoft Sentinel SIEM Logquellen-Analyzer
 pyperanger/dockerevil
WorldFirst (Öffentlich) Docker API Exploit - Meine Sicherheitsforschungen rund um Docker und Openshift
 tevora-threat/rt_redirectors
Ansible-Rolle zur Konfiguration von Redirectors für Red Team C2








