
 #1
Tools zur Prüfung von Konfigurationen, Berechtigungen und Diensten in Cloud-Plattformen (IaaS, PaaS).
Kitploit empfohlen
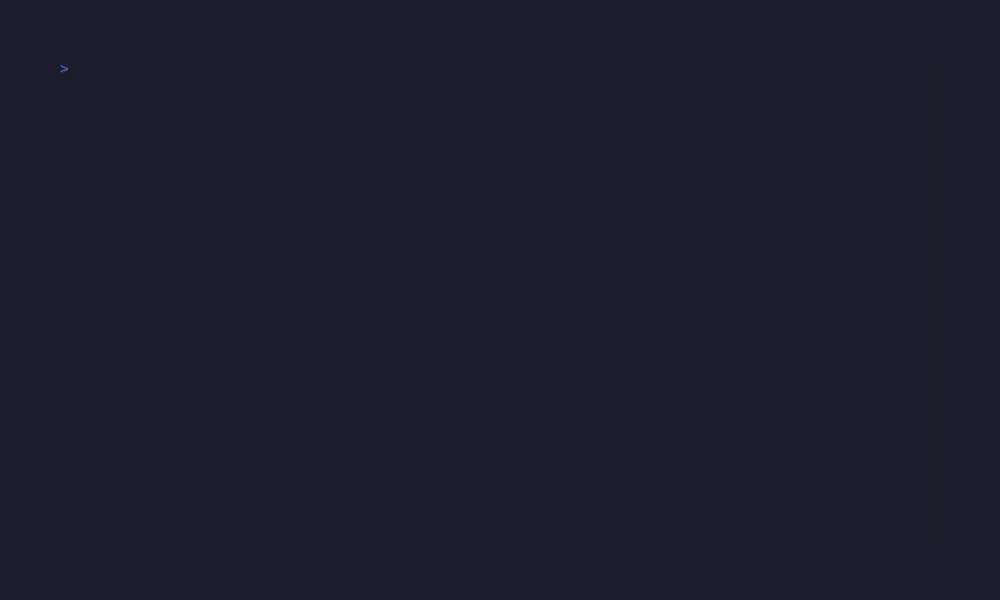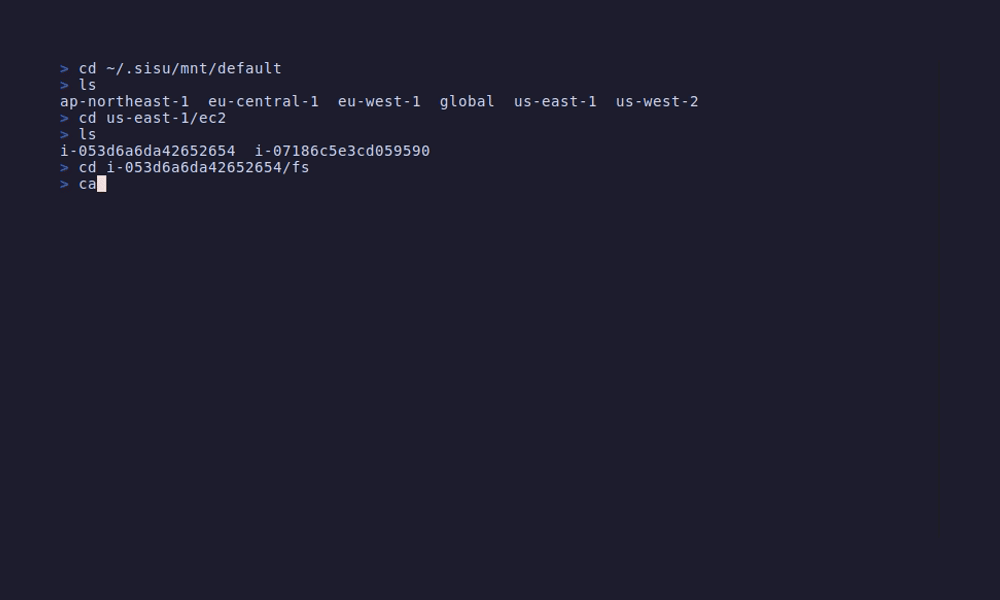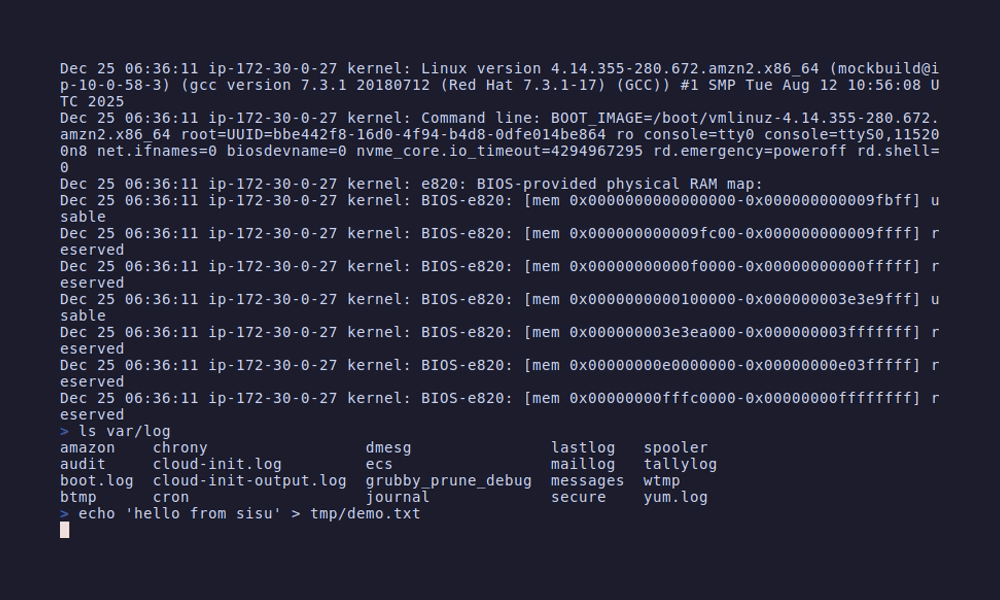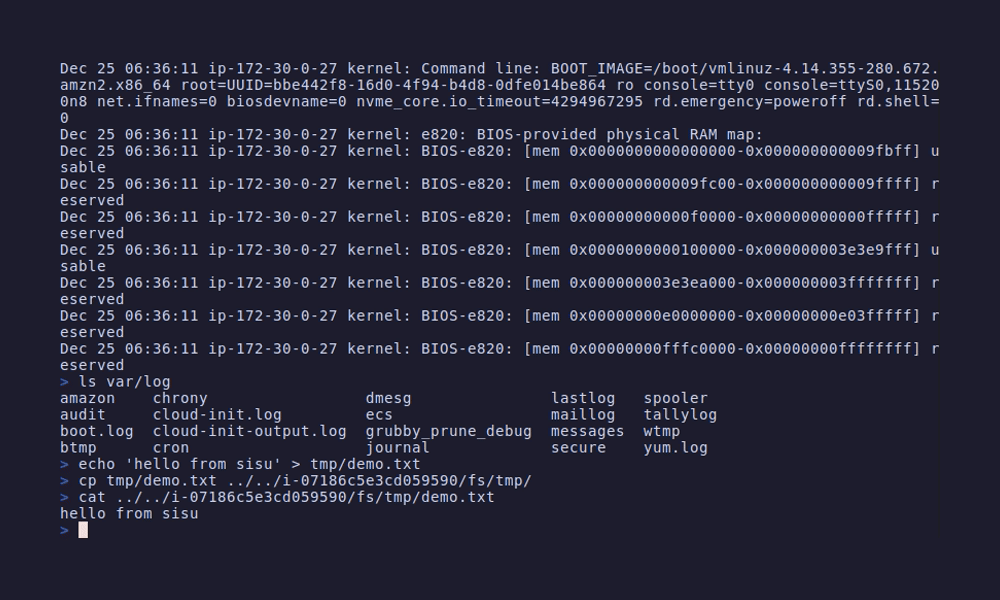
 semonte/sisu
Mountet AWS-Ressourcen als lokales Dateisystem für die Infrastrukturerkundung, Sicherheitsprüfung und Konfigurationsanalyse mit standardmäßigen…
 owasp/awscanner
Findet internet-exponierte Ressourcen in einem AWS-Konto
 jdauphant/patch-openssl-cve-2014-0160
openssl #heartbleed mit Ansible patchen
 jas502n/cve-2019-5736
Exploit für CVE-2019-5736: runc Container-Ausbruch, der das Host-Docker-runc-Binary mit einer Payload überschreibt, ausgelöst über docker exec.
 blake-fm/vcenter-log4j
Skript zum Anwenden des offiziellen Workarounds für die log4j-Sicherheitslücke CVE-2021-44228 in VMware vCenter
 contrastsecurity/contrast
SAST-CLI zum Scannen von Java-, JavaScript- und .NET-Anwendungen sowie AWS-Lambda-Funktionen zur Erkennung von Code-Schwachstellen und übermäßig…
 seanrickerd/cve-2026-31431
Exploit für den Linux-Kernel CVE-2026-31431, der eine Beschädigung des Page Cache durch Manipulation von authencesn-AEAD verursacht und auf Privilege…
 jq6l43d1/proxmox-lxc-docker-fix
Workaround für CVE-2025-52881: Behebt Docker-/Podman-Probleme in Proxmox LXC-Containern, die durch AppArmor-Inkompatibilität mit runc 1.2.7+…
 eduardolat/authkeysync
🔐 Leichtgewichtiges CLI-Dienstprogramm zum Synchronisieren von SSH-Public-Keys aus Remote-URLs in lokale authorized_keys-Dateien
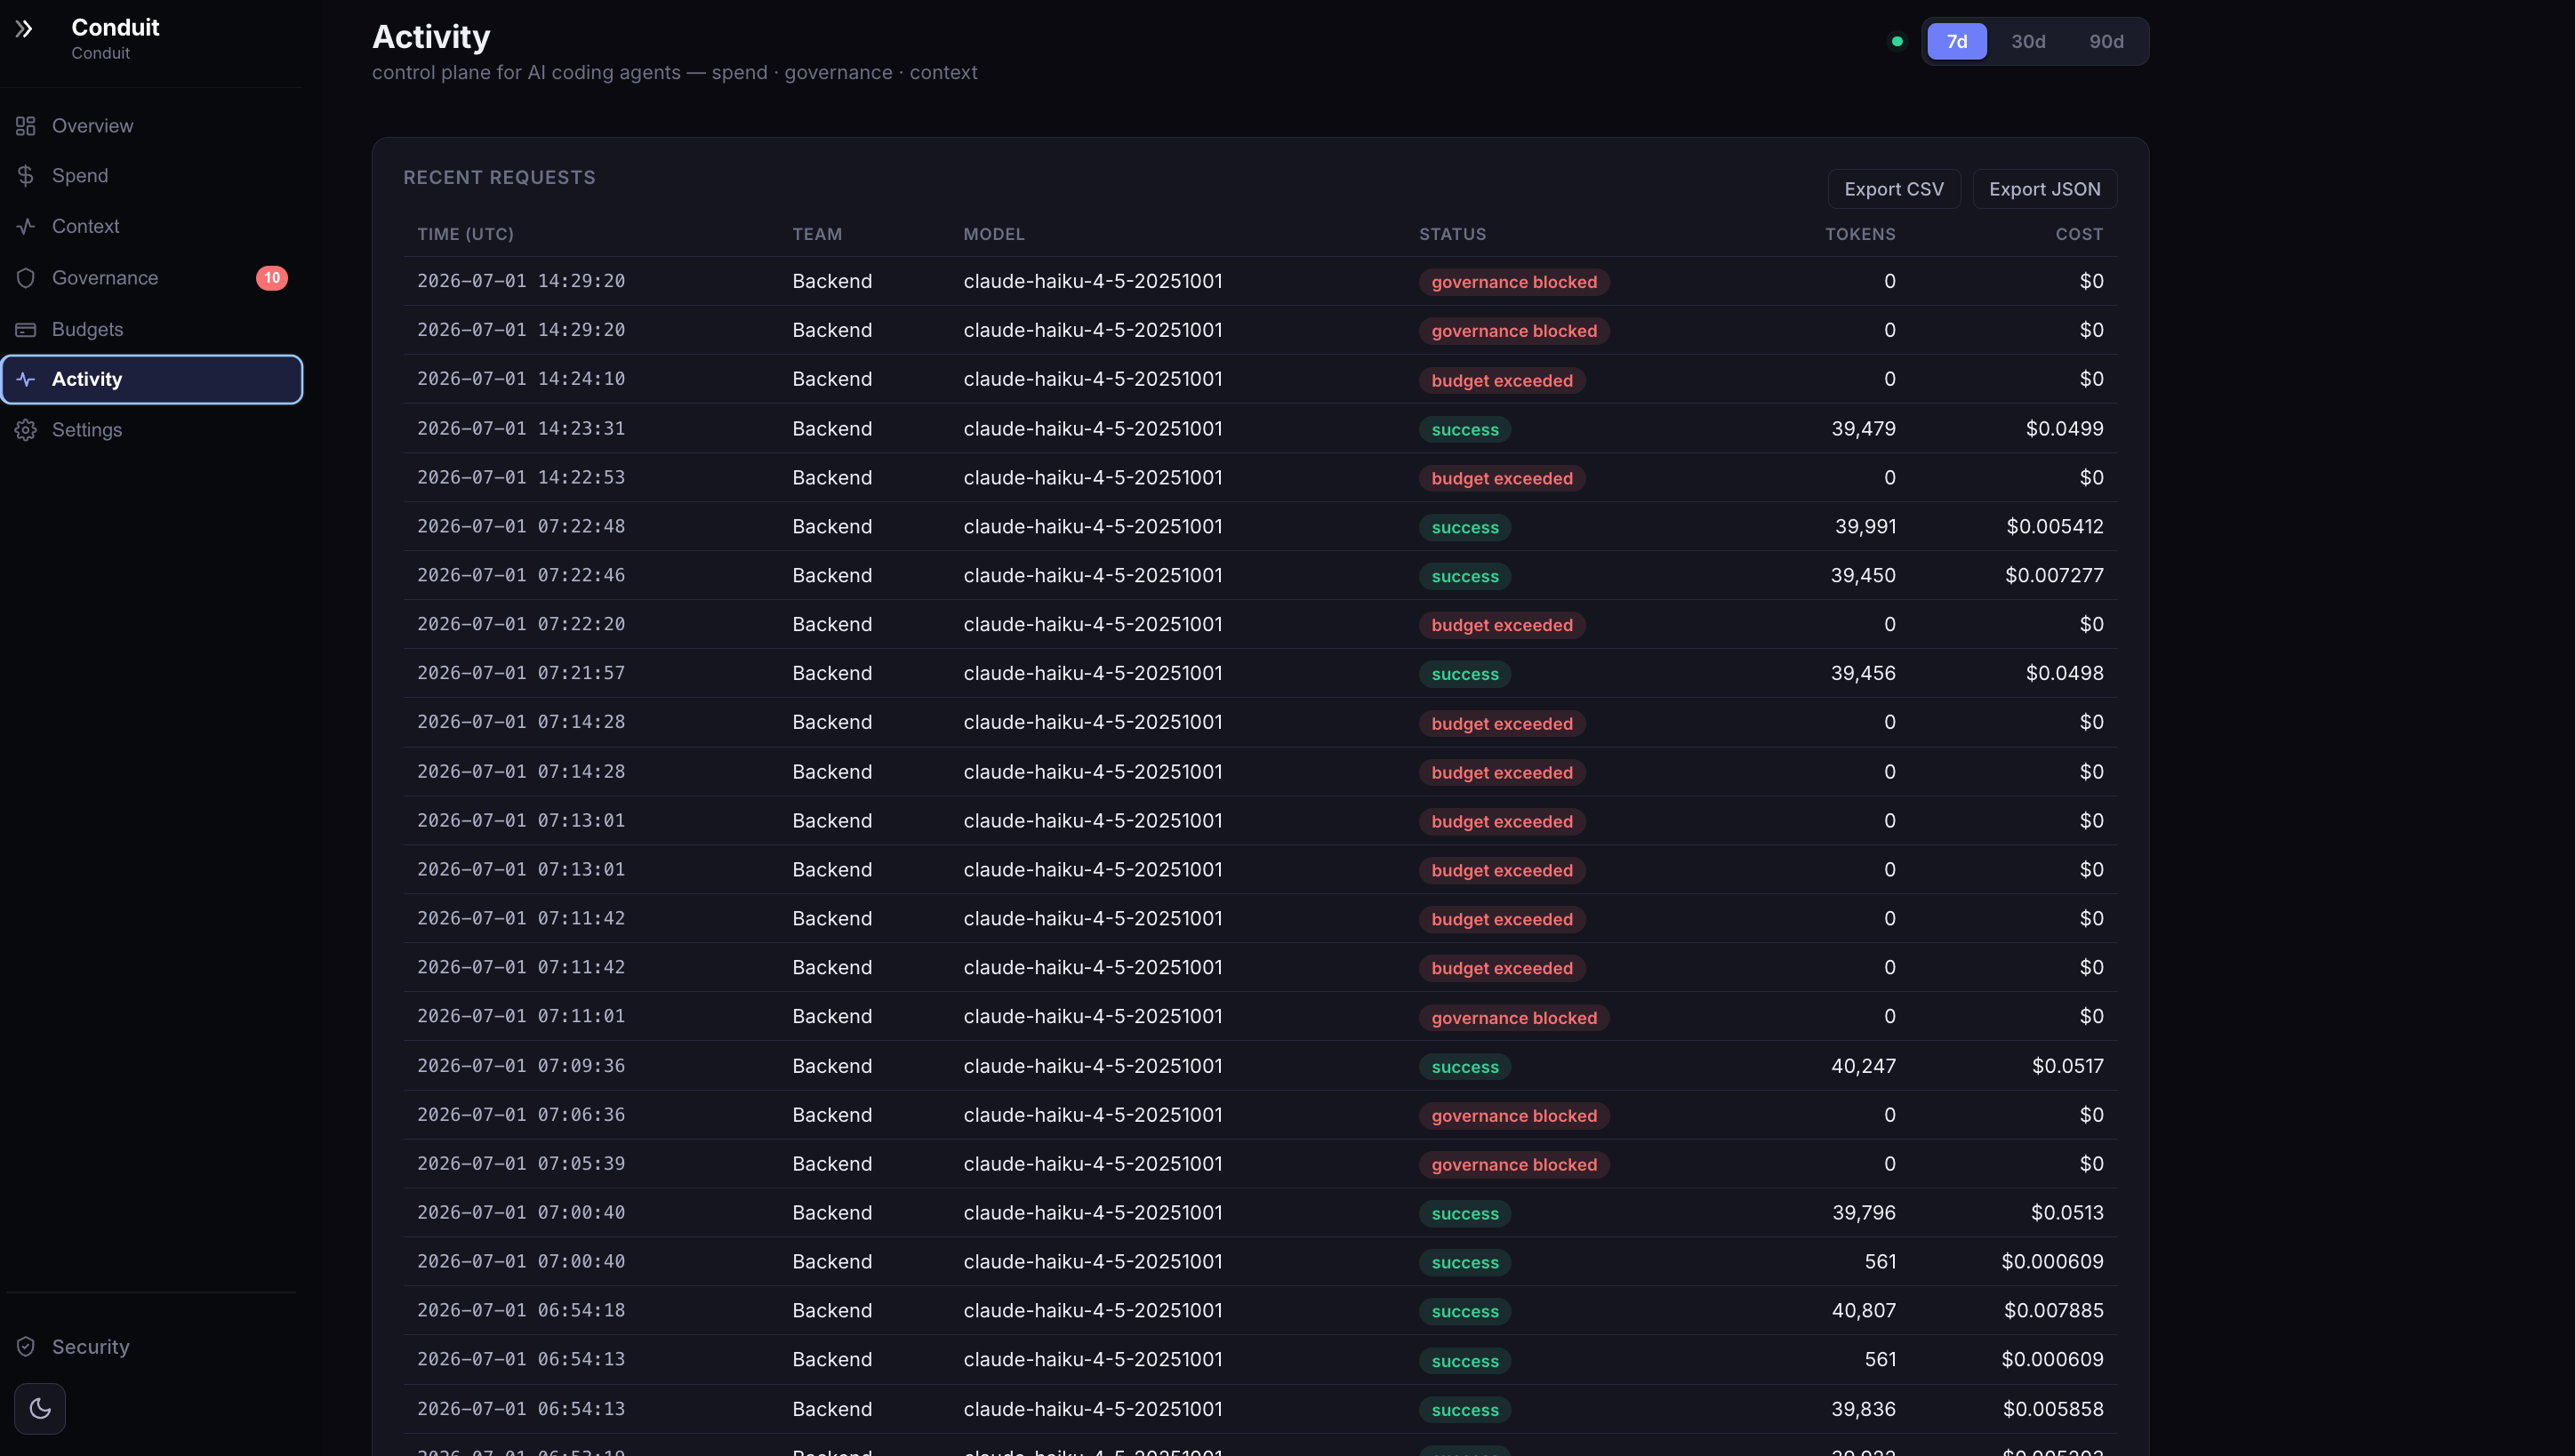 anee769/conduit
On-Prem API-Gateway für KI-Coding-Agenten mit Kostenverteilung pro Entwickler, harten Budgets, Egress-Governance (Scannen von…
 ooafa/bucketbuster
Durchsucht öffentliche Object-Storage-Endpunkte in Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei und Baidu, um auflistbare Buckets und…
 mitiga/log4shell-cloud-scanner
Wir stellen DevOps- und Sicherheitsteams ein Skript zur Verfügung, um Cloud-Workloads zu identifizieren, die in ihrem AWS-Konto möglicherweise…
 akhld/spark-exploit
Beliebige Codeausführung in einem ungesicherten Apache-Spark-Cluster
 d3vzer0/cnc-relay
Docker-Projekte zur Beibehaltung der Beacon-Quell-IPs mithilfe von C2-Relaying-Infrastruktur
 mandiant/vcsa-hardening-tool
Automatisiertes Zero Trust Härten und forensische Prüfung für VMware vCenter Server Appliance (VCSA)
 atiilla/cve-2026-42897
CVE-2026-42897 - Blinder Fleck des Exchange Health Checkers: ausgehende IIS-URL-Rewrite-Regeln werden stillschweigend ignoriert, wodurch…
 tapanmeena/azpim
Ein Kommandozeilen-Tool zum Verwalten von Azure Privileged Identity Management (PIM)-Rollenaktivierungen direkt von Ihrem Terminal aus.
 aoripus-ltd/januscape-hotfix
Vollständige Fix-Sammlung für die Guest-to-Host-Escape-Schwachstelle CVE-2026-53359 im KVM/x86-Shadow-MMU. Von Zero-Downtime-Livepatch bis…








