
 #1
Tools zur Bewertung und Ausnutzung von Bluetooth-Gerätesicherheit und Kommunikationsschwachstellen.
Kitploit empfohlen
 k3vinlusec/bluefrag_cve-2020-0022
Dies ist eine RCE-Bluetooth-Sicherheitslücke auf Android 8.0 und 9.0
 nccgroup/bleboy
BLEBoy ist ein Schulungstool, das Benutzern BLE-Sicherheit vermittelt, indem es ein einzelnes BLE-Peripheriegerät bereitstellt, mit dem jede…
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 embedi/ble_norton_core
Proof-of-Concept-Exploit, das eine Befehlsinjektion über den BLE-Dienst im Norton Core Secure WiFi Router (CVE-2018-5234) demonstriert. Enthält…
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 pieterbork/blueborne
Scannen/Ausnutzen von Blueborne CVE-2017-0785
 polo35/cve-2020-0022
CVE-2020-0022 Schwachstellenausnutzung auf Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 cisc0-gif/kitt
Python-basiertes Pentesting-Framework
 omerporze/brokentooth
PoC für CVE-2018-4327
 antoinet/obike
Reverse-Engineering der oBike-Protokollkommunikation (BLE und HTTP)
 ymsniper/whisper_bully
Dreistufige Bluetooth-BDADDR-Extraktion, DoS & Hijack auf Fast-Pair-Geräten; ungepatchte Primitive außerhalb des CVE-2025-36911-Bereichs (kein…
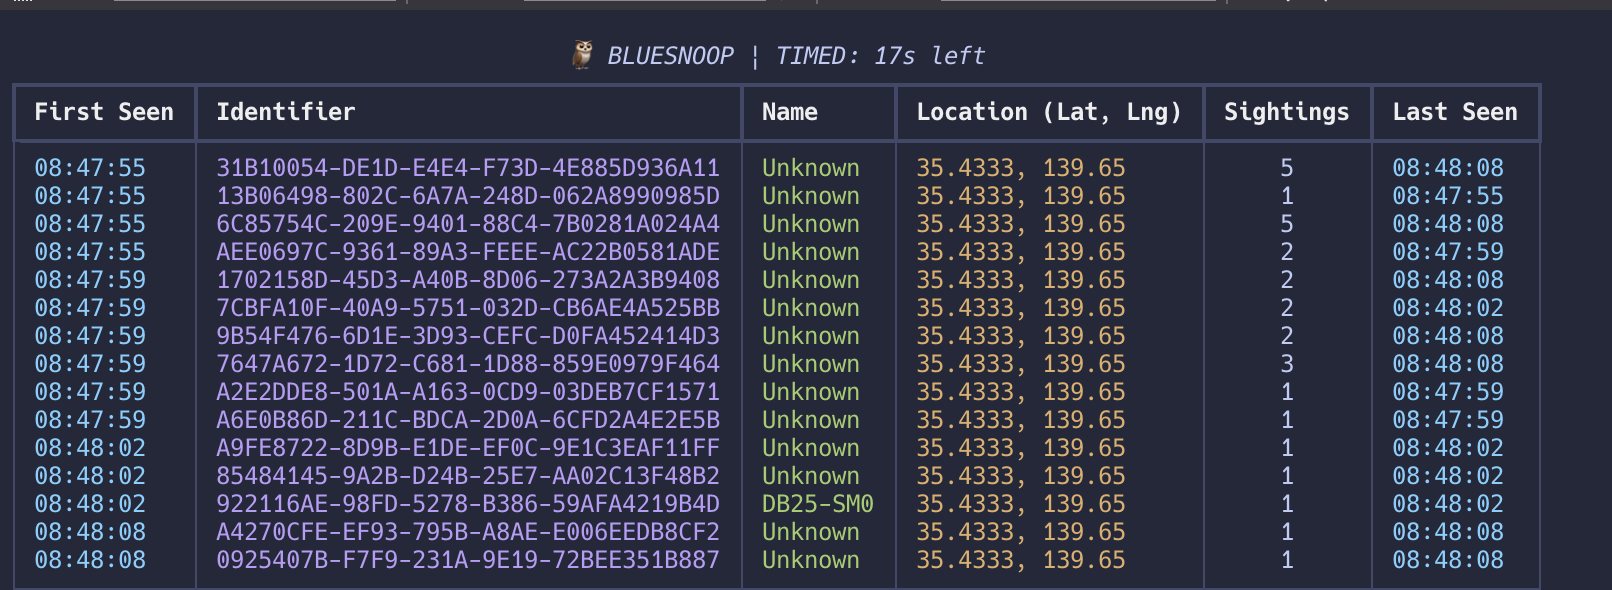 ang13t/bluesnoop
Ein TUI-Bluetooth-Utility für Radaranalyse und Wardriving 🦉
 nccgroup/blesuite-cli
BLESuite_CLI ist ein Befehlszeilentool, das eine einfachere Möglichkeit zum Testen von Bluetooth-Low-Energy-Geräten (BLE) bietet.
 jasondoyle/google-nest-cam-bug-disclosures
Offenlegungen von PoC-Schwachstellen für Consumer-IoT-Kameras, die BLE-Pufferüberläufe und WiFi-Dissoziationsangriffe detaillieren, mit denen Geräte…
 saimanish1/logitech-ipc-protocol
Reverse-engineeriertes Logi Options+ Agenten IPC-Protokoll. Schalten Sie Logitech Multi-Host-Geräte programmgesteuert über Unix-Socket (macOS) oder…
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 zhuowei/blueshrimp
Proof-of-Concept für CVE-2025-48593
 cosmic-zip/witchcraft
WITCHCRAFT ist ein Cyberdeck-Toolkit für Runner, die tief ins Mesh eintauchen. Es ist deine All-in-One-Ausrüstung für Daten-Geisterjagd, ICE-Knacken…








