
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 sexyshoelessgodofwar/cve-2025-47256
Stapelüberlauf in LibXMP
 0xbencantcode/cve-2025-43929
Hochschwere Sicherheitslücke in KiTTY, die es unter bestimmten Umständen ermöglicht, lokale ausführbare Dateien ohne Benutzerbestätigung auszuführen.
 alonhr/notsecdrv
Ein PoC für CVE-2018-7249
 alonhr/secdrvpoolleak
Ein PoC für CVE-2018-7250
 meeeeing/cve-2024-36587
Proof-of-Concept-Exploit für CVE-2024-36587, der eine lokale Privilegieneskalation in dnscrypt-proxy mittels Binary Planting demonstriert, mit einer…
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Stack-Pufferüberlauf-Schwachstelle für Remote-Code-Ausführung
 sfewer-r7/cve-2025-22457
PoC für CVE-2025-22457 – Ein Remote-Stack-basierter Pufferüberlauf ohne Authentifizierung, der Ivanti Connect Secure, Pulse Connect Secure, Ivanti…
 0xbinder/android-kernel-exploitation-lab
Dieses Labor führt Sie durch die Einrichtung einer Umgebung, um CVE-2019-2215 zu untersuchen, eine kritische Android-Kernel-Sicherheitslücke im…
 0xilis/cve-2024-27876
libAppleArchive-Exploit-Ersteller, lies den Write-up hier: https://snoolie.gay/blog/CVE-2024-27876
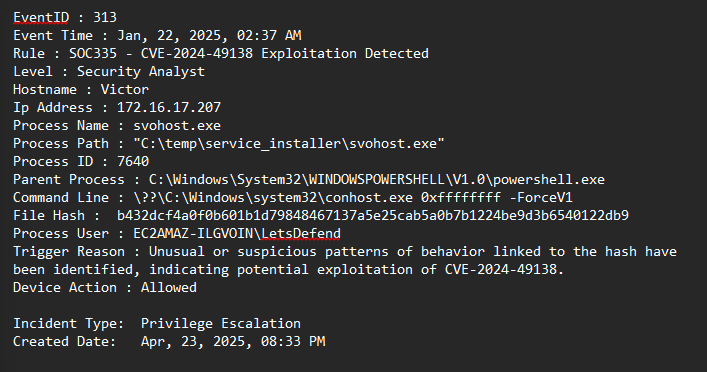 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Praktische SOC-Untersuchung von CVE-2024-49138 mit LetsDefend, VirusTotal, Hybrid Analysis, TrueFort und ChatGPT.
 mouseos/cve-2019-2215_sh-m08
Proof-of-concept-Exploit für CVE-2019-2215, der auf den Android-Kernel abzielt, um eine Root-Rechteausweitung auf dem AQUOS sense 2 (SH-M08) zu…
 kosmokato/bad-dicom
Exploitation-Framework für CVE-2019-11687
 bytereaper77/dirty-pipe
Proof-of-Concept-Exploit für CVE-2022-0847 (Dirty Pipe), das lokale Privilegieneskalation auf Linux-Kerneln 5.8–5.16 durch Pipe-Puffer-Manipulation…
 cybermads/cve-2020-0796
Python-Exploit für CVE-2020-0796 (SMBGhost), der auf Integer-Überlauf im komprimierten Segmentgrößenfeld von SMBv3 für Remote-Codeausführung unter…
 teamtopkarl/cve-2025-32433
Erlang/OTP SSH-Schwachstelle für Remote-Codeausführung
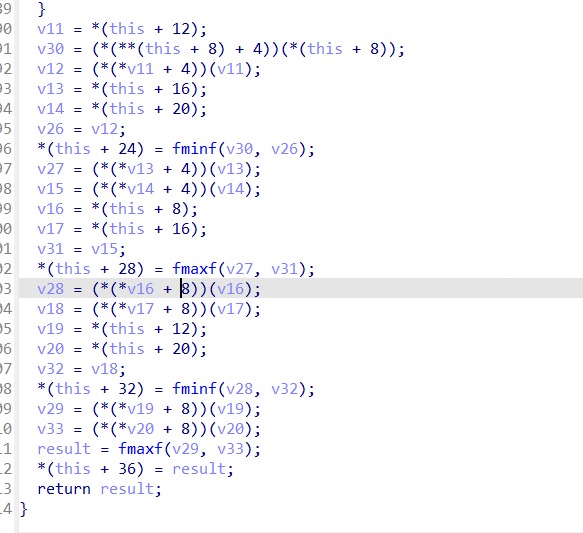 spiralbl0ck/hackerlife.exe
Schreibe über eine fehlgeschlagene Exploit-Kette und die Erfahrung, deinen ersten N-Day zu verkaufen.
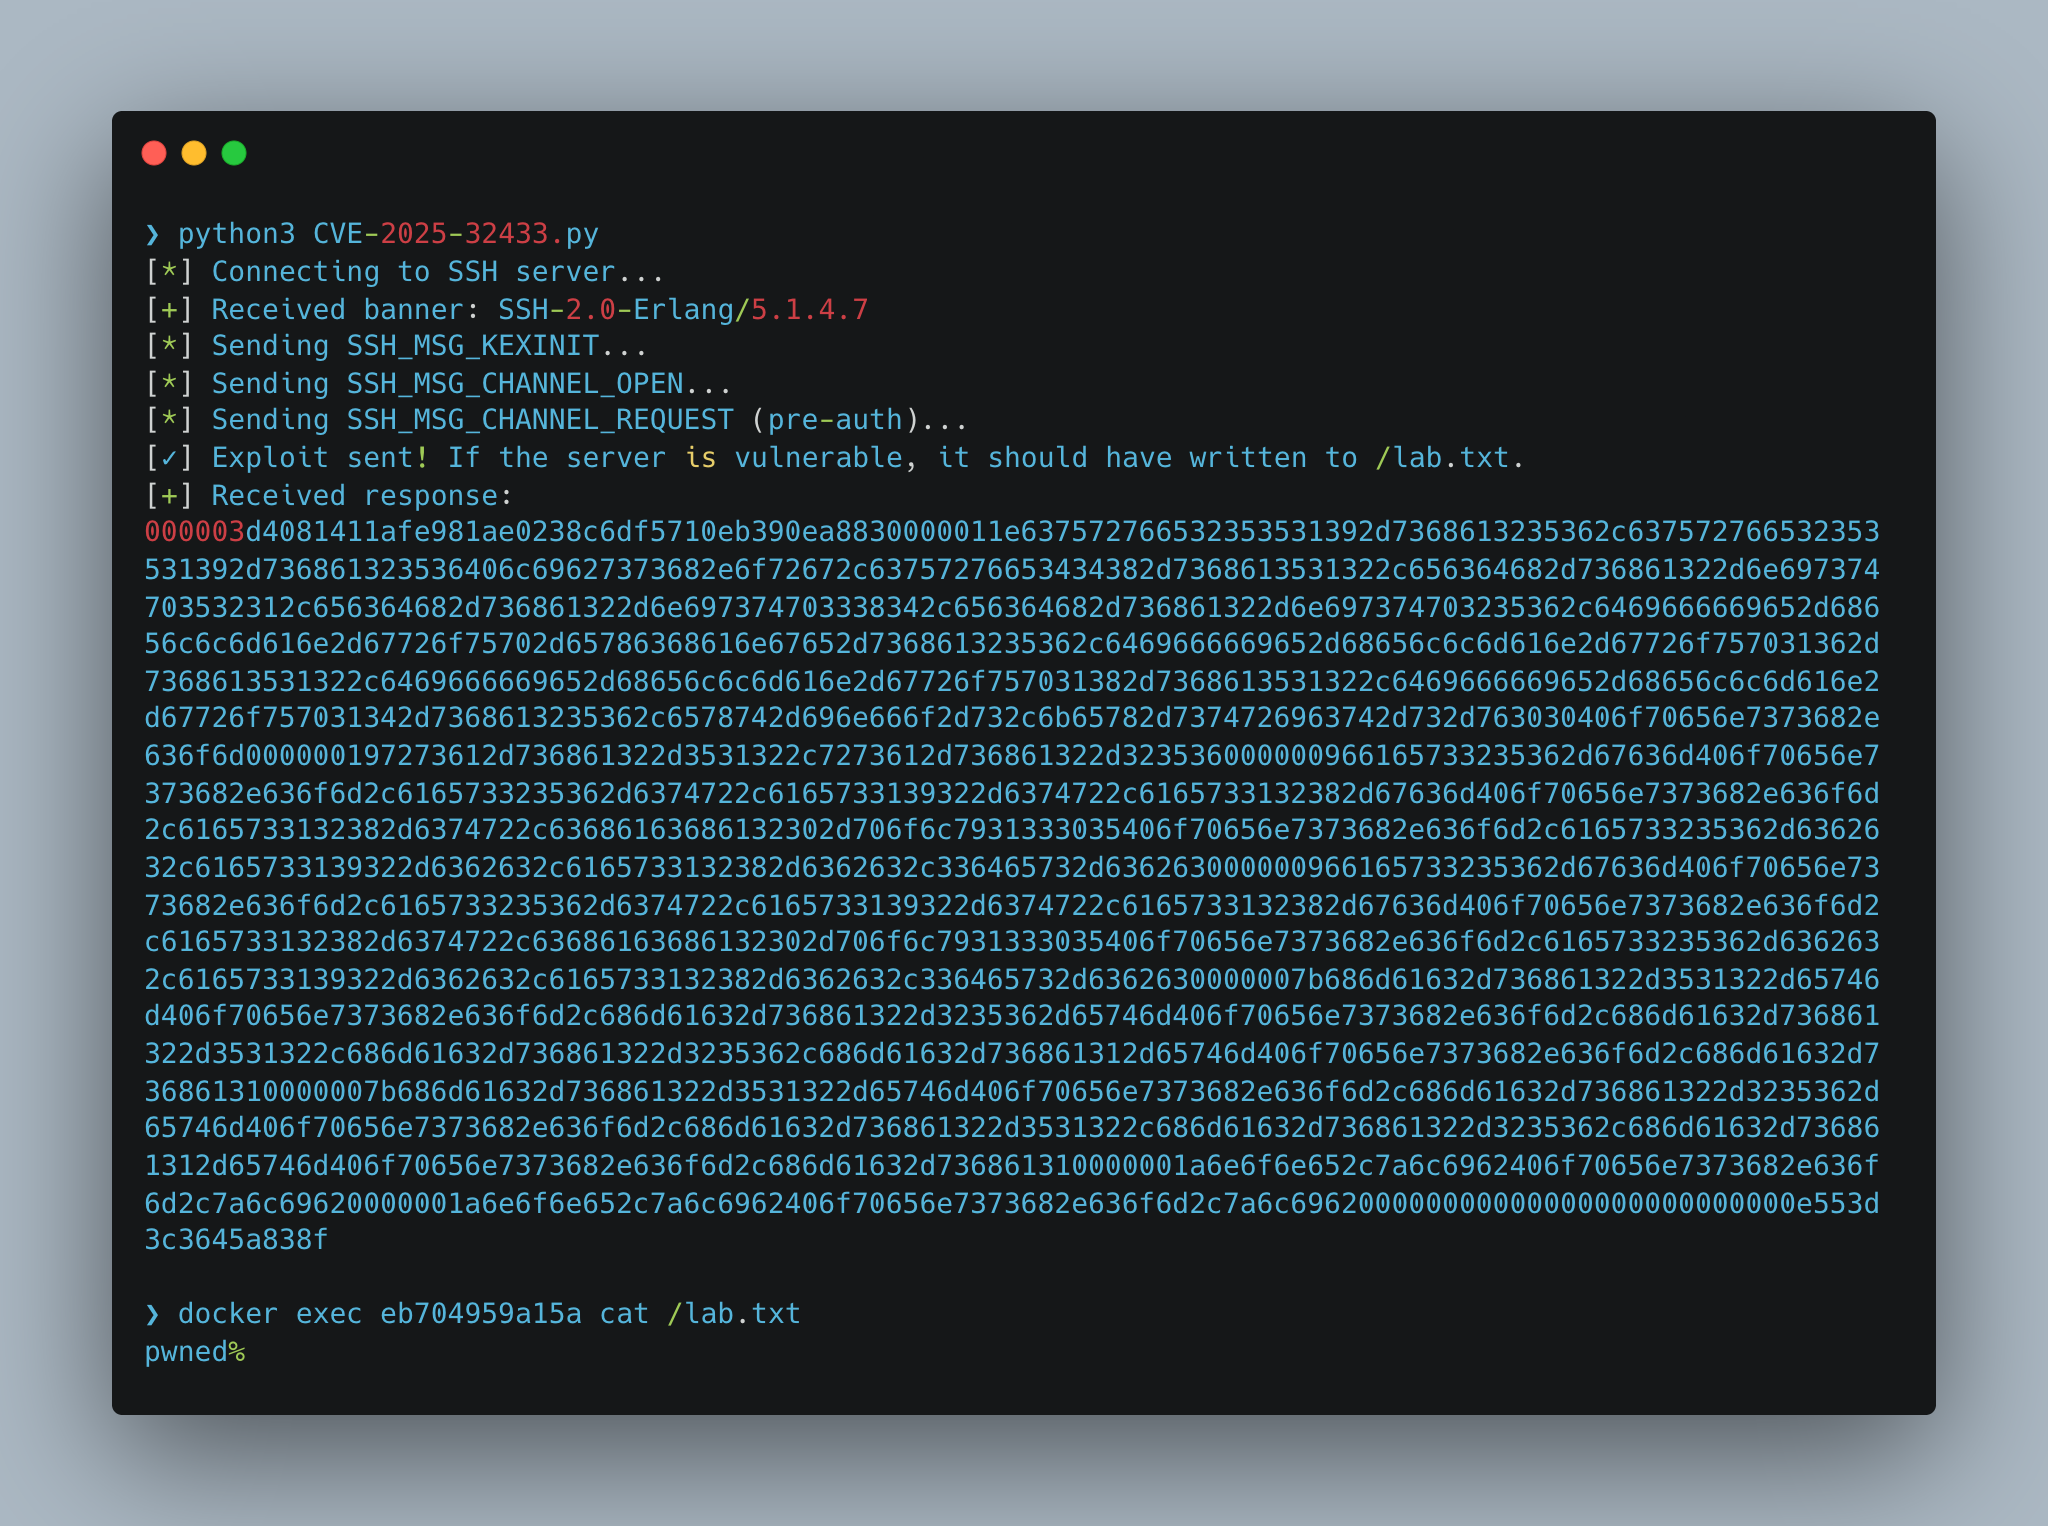 prodefense/cve-2025-32433
CVE-2025-32433 https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2
 iilegacyyii/datainject-bof
Kapert die Codeausführung durch Überschreiben von Control Flow Guard-Zeigern in combase.dll.








