
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 oopnv70-lab/ghostlock-apk
Standalone-APK: CVE-2026-43499 GhostLock-Privilege-Escalation + Ausführung mit Shizuku-Shell-Identität
 etahen/etahen
PS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
 ngwg/ceasta
Disassembler, Decompiler und Debugger im x64dbg-Stil für PE/ELF-Binärdateien mit Listing im IDA-Stil, Funktionsgraphen, Lua-Plugins, CLI und einem…
 hmascs/ksuroot
Ein Rooting-Tool für den Android-Kernel mit einem Klick, das CVE-2026-43499 ausnutzt, um KernelSU zu installieren – mit offiziellen, gebündelten und…
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…
 rasetsuu/vmp-devirt
Trace-gestützte VMProtect-Devirtualisierungs-Forschungsplattform: Versions-Frontends speisen ein gemeinsames Remill/LLVM-Backend, um Handler zu…
 9bie/php2shell-bypass-aslr-exp
Reiner HTTP-Exploit, der RCE auf PHP 8.4.26 + Apache mod_php erreicht, mittels session upload_progress Heap-Leak, Dangling-Pointer-Wiederverwendung…
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android-Kernel-LPE-PoC für CVE-2026-43499, ein rtmutex-Use-after-free in 4.19-Qualcomm-Kerneln, angepasst für Redmi K40 mit LD_PRELOAD-Root-Payload.
 tihanyin/rex-skill
REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien
 oopnv70-lab/ghostlock-aak-apk
# GhostLock AAK Launcher – CVE-2026-43499 Linux-Kernel-rtmutex-Stack-UAF-Trigger für lokale Privilegieneskalation (GPLv3)
 satheesh575555/linux-4.19.72_cve-2023-0386
Kernel-Exploit für CVE-2023-0386, eine Linux-Kernel-Privilege-Escalation-Schwachstelle, die einen Proof-of-Concept für Sicherheitsforschung und…
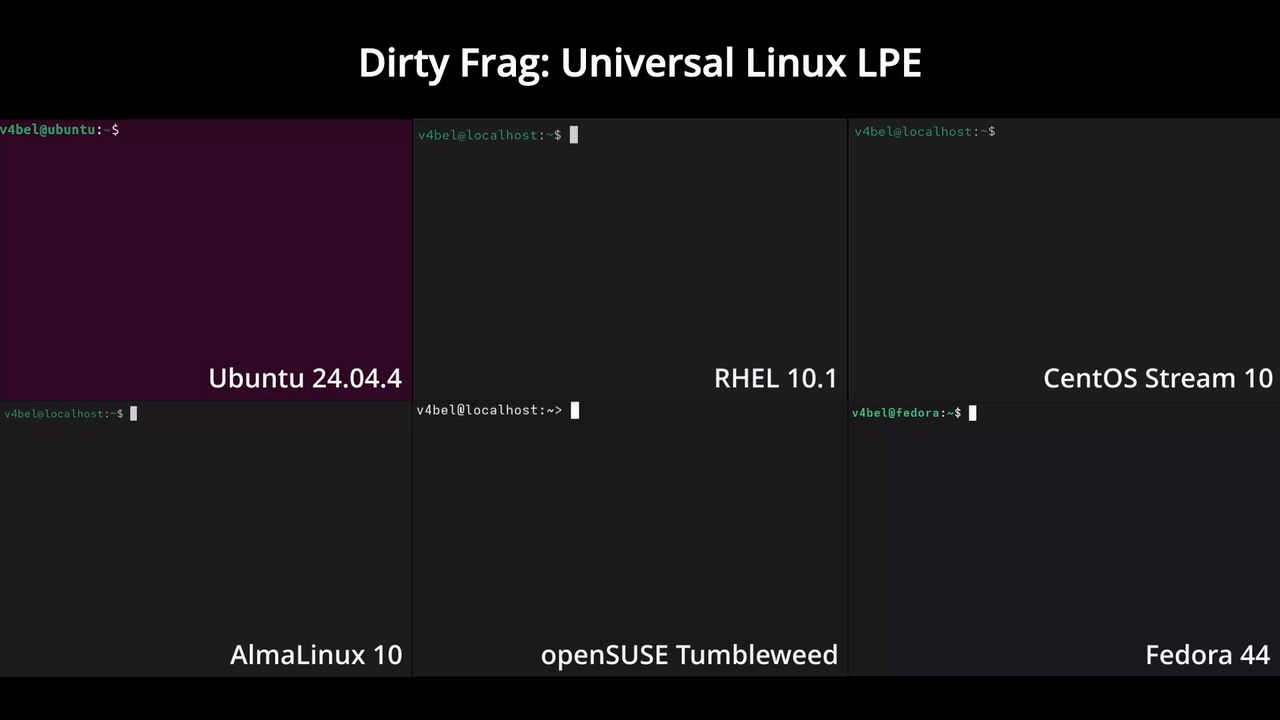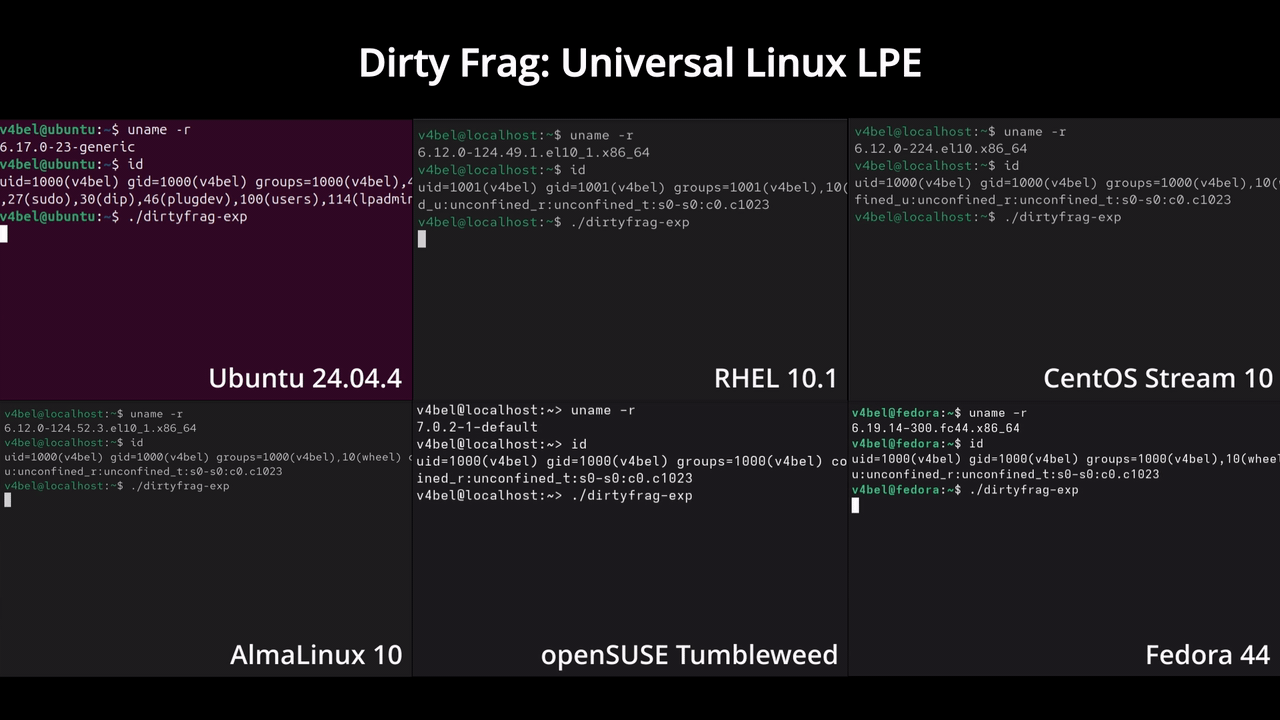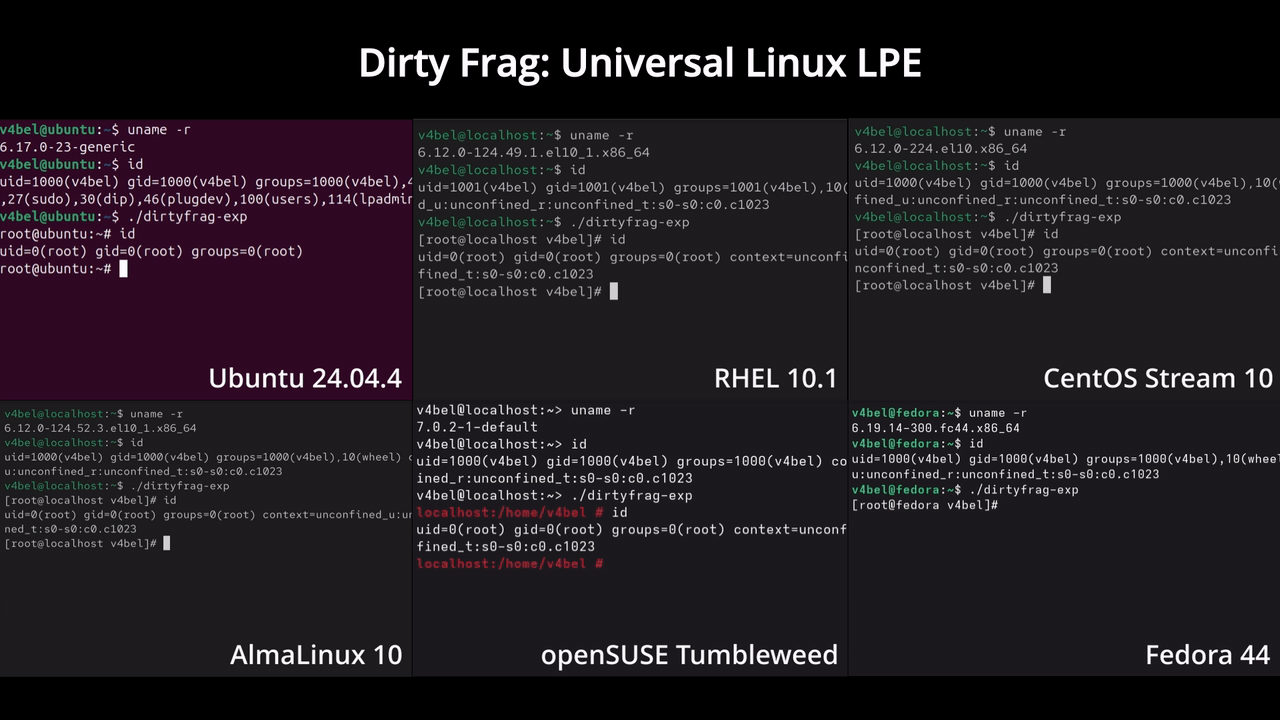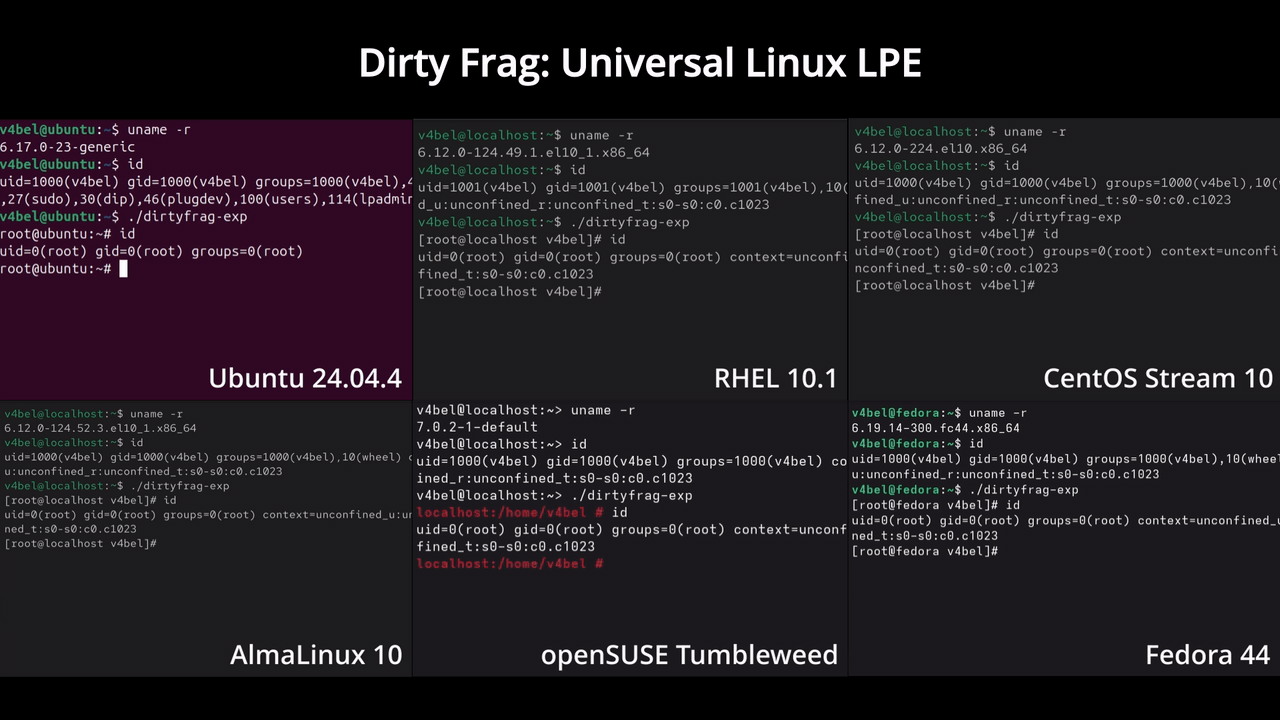 v4bel/dirtyfrag
Linux-Kernel-Privilegieneskalations-Exploit, der zwei Page-Cache-Schreibschwachstellen (CVE-2026-43284, CVE-2026-43500) für deterministischen…
 cryptogenic/ps5-ipv6-kernel-exploit
Ein experimenteller WebKit-basierter Kernel-Exploit (Arb. R/W) für die PS5 auf <= 4.51FW
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 newazbenalam/root-my-galaxy-payloads
Gerätespezifische CVE-2026-43499-Root-Payloads und KernelSU-Artefakte für Samsung-Galaxy-Modelle, mit Firmware-Profilen, Exploit-Quellcode und einem…
 a23bc/op13-cve-2026-64560
Gerätespezifischer Android-Kernel-Exploit für CVE-2026-64560 auf OnePlus 13 Builds, der temporären Root-Zugriff über die ADB-Shell mit verifizierten…
 adamkadaban/ctfs
CTF Spickzettel + Writeups / Dateien für einige der Security CTFs, die ich gemacht habe.








