
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 quasarbinary/cve-2024-43630-poc
NtCopyFileChunk Stack-Pufferüberlauf POC
 kvngtheta/cve-2024-43583-poc
Proof of Concept für CVE-2024-43583
 r3n3r0/cve-2026-20700
PoC, das dyld als PAC-Signatur-Orakel über handgefertigte Mach-O-Chained-Fixups auf arm64e demonstriert und kontrollierte PAC-gültige…
 nodiuus/nocturne
Ein bin2bin Code-Virtualizer für x86-64-PEs
 writegsqword/cve-2024-39840-poc
Proof-of-Concept-Exploit für CVE-2024-39840, eine Remote-Codeausführungsschwachstelle in Factorio 1.1.86. Adaptiert von einem detaillierten Writeup,…
 dor00tkit/cve-2024-38144
CVE-2024-38144 - DoS-PoC
 zenzue/cve-2024-38063-poc
potenzielle Schwachstellen bezüglich Speicherkorruption in IPv6-Netzwerken.
 thanawee321/cve-2024-38063
Schwachstelle CVE-2024-38063
 ynwarcs/cve-2024-38063
poc für CVE-2024-38063 (RCE in tcpip.sys)
 nextgenpentesters/cve-2024-37726-msi-center-local-privilege-escalation
C++ Exploit für CVE-2024-37726, eine Schwachstelle zum Überschreiben beliebiger Dateien in MSI Center, die eine lokale Privilegienausweitung auf…
 m4g1xx/cve-2024-36971
PoC für CVE-2024-36971
 xkaneiki/cve-2022-1011
Diese Schwachstelle scheint nur zu einer Informationsoffenlegung zu führen?
 momo1239/cve-2024-35333
Reproduktion und Root-Cause-Analyse von CVE-2024-35333, einem Stack-Pufferüberlauf in html2xhtml 1.3, mit ASan-Crash-Ausgabe und codeebenen…
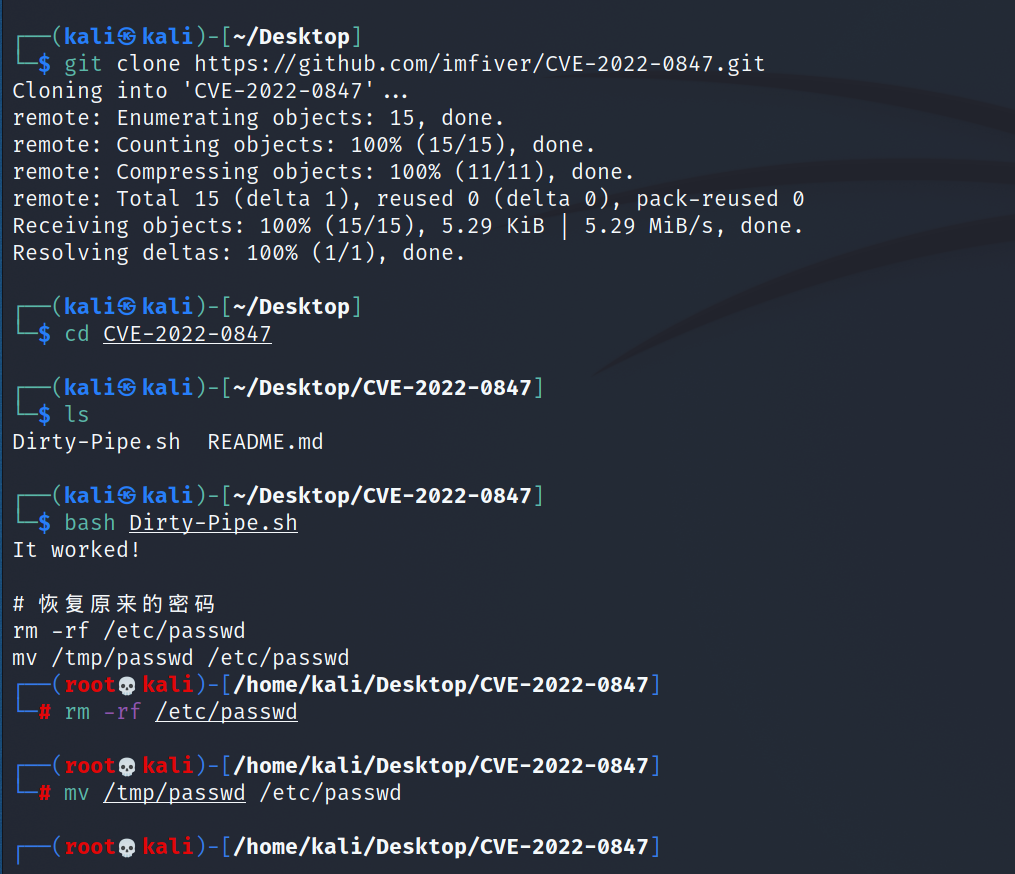 xiaolvchen/cve-2022-0847
CVE-2022-0847 (Lokale Privilege-Escalation-Schwachstelle im Linux-Kernel)
 crackercat/cve-2024-35250
PoC für die nicht vertrauenswürdige Zeigerdereferenzierung im ks.sys-Treiber
 pamoutaf/cve-2024-34329
Proof-of-Concept-Exploit für eine lokale Privilegieneskalationsschwachstelle im Datacard XPS Card Printer Driver über unsichere Dateiberechtigungen…
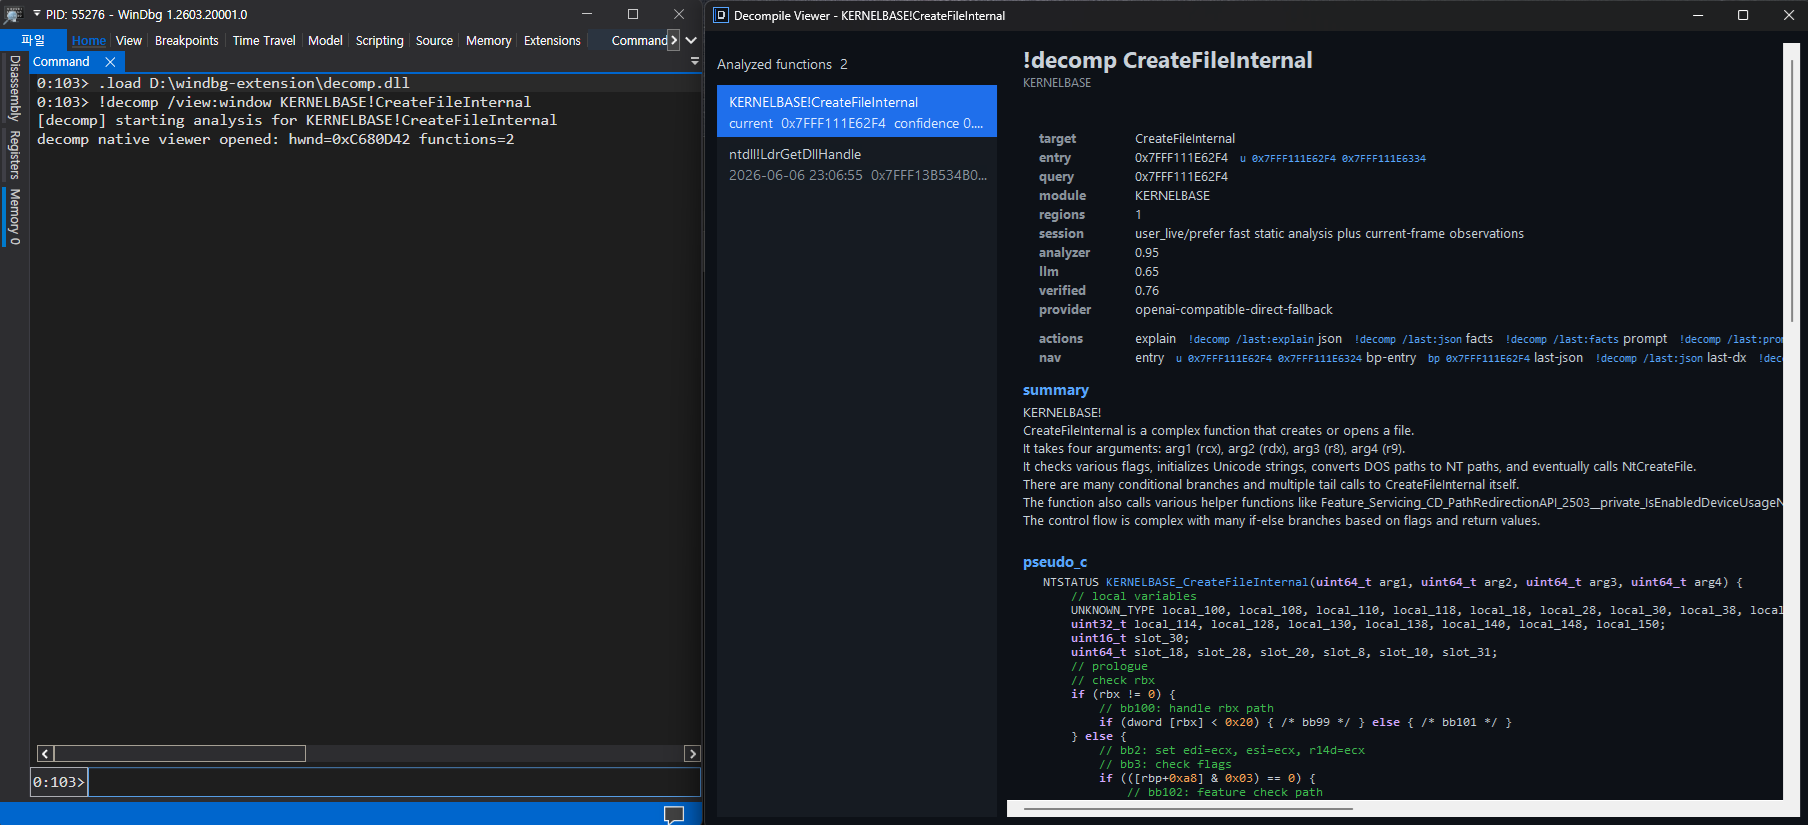 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 sh1k4ku/cve-2024-31497
Ein Skript, das dazu entwickelt wurde, Schwachstellen in Putty durch Ausnutzung von CVE-2024-31497 aufzudecken.








