
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 slapah/ghostlock-h8q
# GhostLock CVE-2026-43499 Port für Galaxy Z Fold 8 (h8q)
 dryxio/auto-re-agent
Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.
 cakestwix/android-cve-2026-43499
Android-Version-CVE-2026-43499-Tester
 villager1314/cve-2026-64560-analysis
Linux-Kernel-UAF-Analyse für CVE-2026-64560 mit Race-auslösendem PoC, Patch-Review, Matrix der betroffenen LTS-/Android-Versionen und Selbstcheck für…
 bmax121/kernelpatch
Patching und Hooking des Linux-Kernels mit nur einem gestrippten Linux-Kernel-Image.
 zhuowei/cheese
CVE-2025-21479 Proof-of-Concept, denke ich
 ioallocate/immapper
Demonstration des Missbrauchs des verwundbaren Treibers AmdTools64.sys für physisches R/W.
 liznzn/cve-2019-2215
Temproot für Bravia TV über CVE-2019-2215.
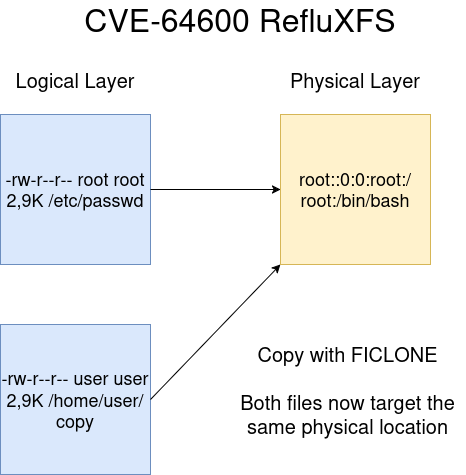 litosmartin/cve-2026-64600-refluxfs-poc
Ein POC für den kürzlich entdeckten Qualys-Bug bei COW mit XFS
 ramenfast/zenfone9-root
Temporärer Root (uid 0) auf einem bootloader-gesperrten ASUS Zenfone 9 über CVE-2025-21479 + ein perf-basiertes Physical-Address-Leak. GPLv3.
 zhubaohe123/ghostlock-kit
Ein-Klick-Root-Kit für vivo iQOO Neo9S Pro (MT6989), das CVE-2026-43499 Futex-PI-UAF über den MCAST-Transport ausnutzt, mit Skripten und…
 ruik-tech/ghostlock-s25fe
# GhostLock (CVE-2026-43499) für das Galaxy S25 FE (W.I.P)
 zznop/sploit
Go-Paket, das bei der Binäranalyse und Exploitation unterstützt.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) Exploit-Adaption
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
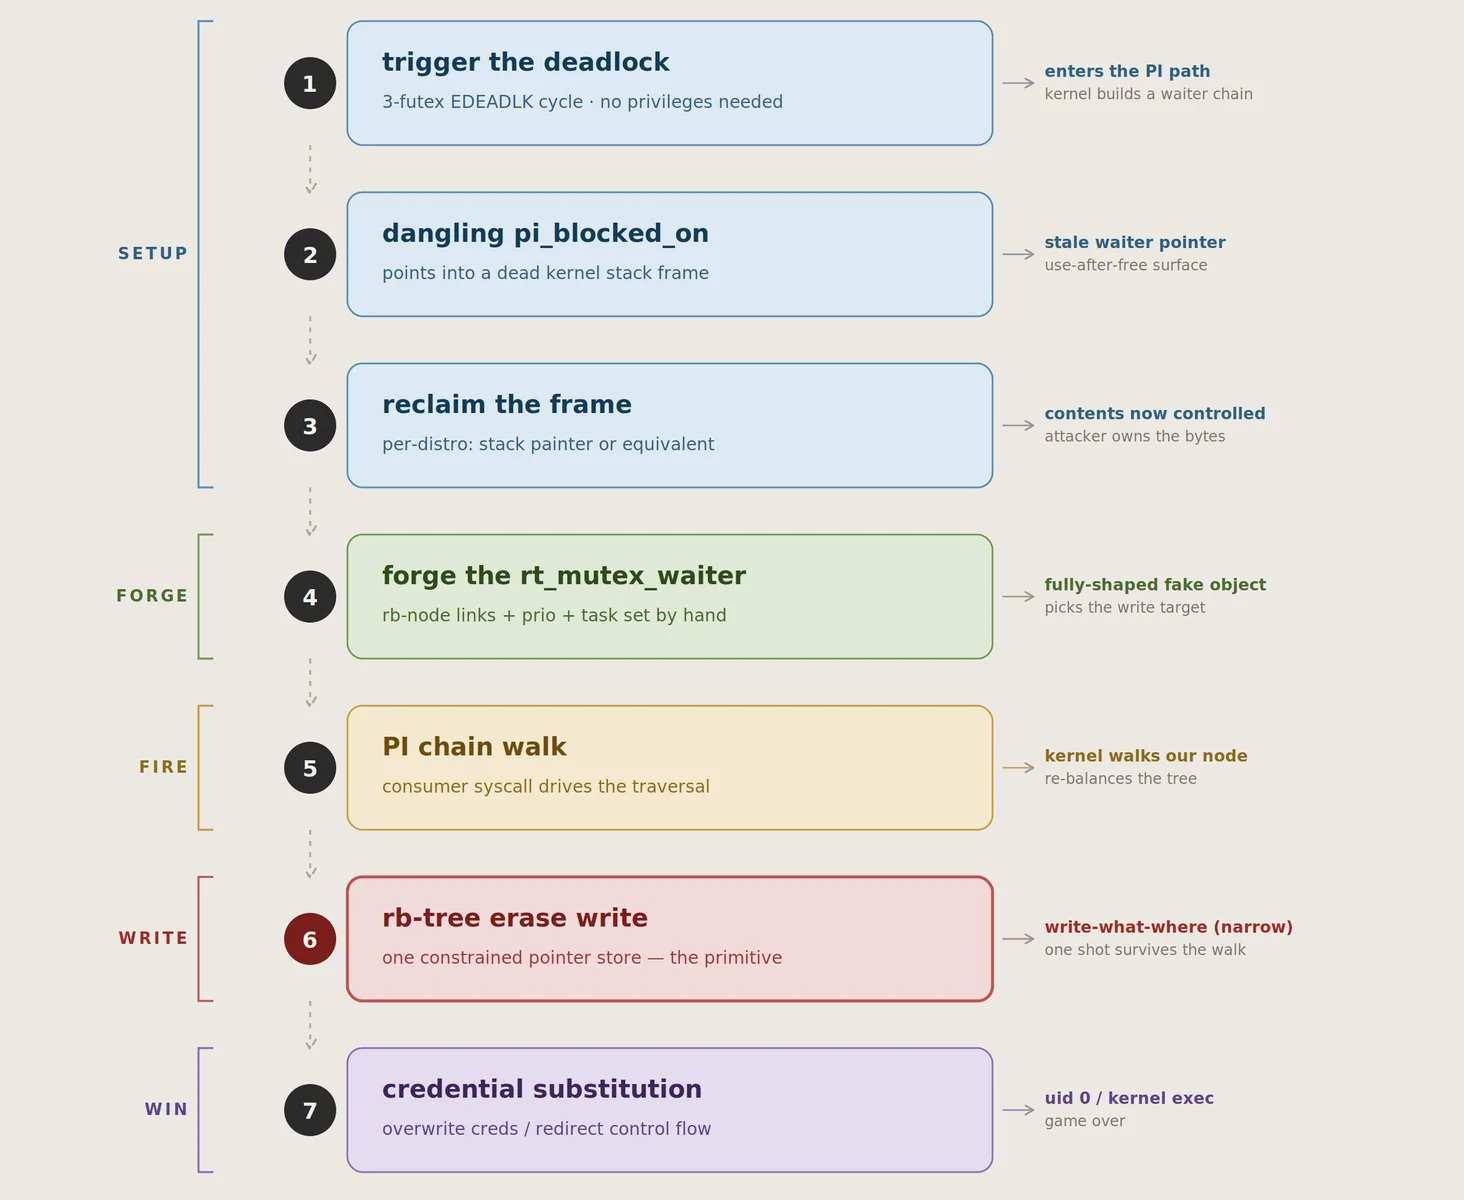 lkeld/cve-2026-43499-poc
Weaponized Proof-of-Concept für CVE-2026-43499 (GhostLock), einen Linux-Kernel-rtmutex-Fehler, der lokale Privilegieneskalation ermöglicht. Enthält…
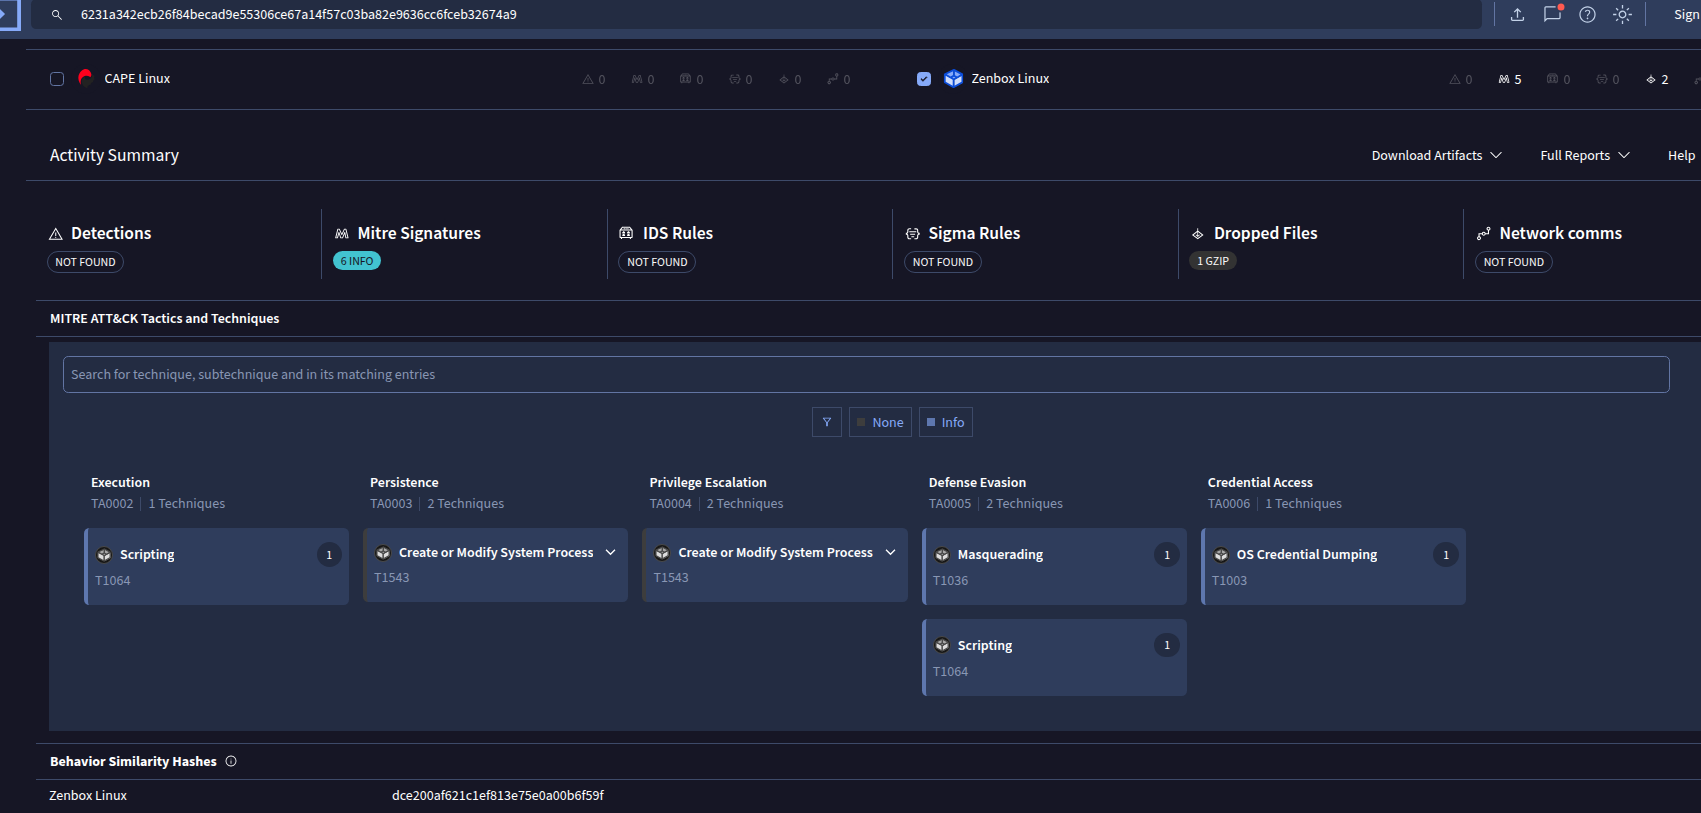 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…








