
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 marin-m/vmlinux-to-elf
Ein Tool, um aus einem rohen Kernel eine vollständig analysierbare .ELF-Datei wiederherzustellen, indem die Kernel-Symboltabelle (kallsyms)…
 hasherezade/malware_training_vol1
Materialien für das Windows-Malware-Analyse-Training (Band 1)
 sashs/ropper
Zeigt Informationen über Dateien in verschiedenen Dateiformaten an und findet Gadgets, um ROP-Ketten für verschiedene Architekturen (x86/x86_64,…
 0xdea/frida-scripts
Eine Sammlung meiner Frida-Instrumentierungsskripte zum Reverse Engineering von mobilen Apps und mehr.
 m4b/goblin
Ein schalkhaftes, plattformübergreifendes Binär-Parsing-Crate, geschrieben in Rust.
 mattiwatti/efiguard
PatchGuard und Treibersignaturerzwingung beim Booten deaktivieren
 frida/frida-gum
Plattformübergreifende Instrumentierungs- und Introspektionsbibliothek, geschrieben in C
 googleprojectzero/tinyinst
Eine leichtgewichtige Bibliothek für dynamische Instrumentierung
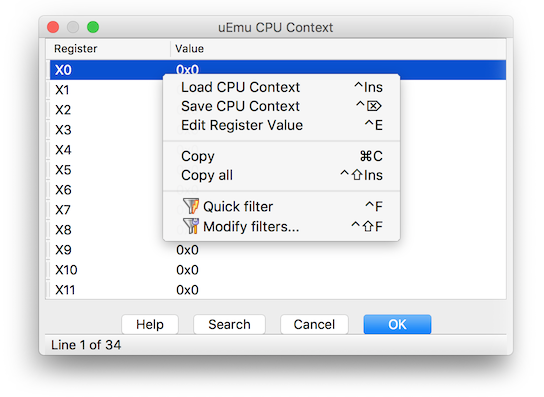 alexhude/uemu
Kleines, niedliches Emulator-Plugin für IDA basierend auf Unicorn.
 justicerage/manalyze
Statischer Analysator für PE-Ausführungsdateien mit pluginbasierter Erkennung von Packern, Compilern, verdächtigen Importen, kryptografischen…
 nowsecure/r2frida
Radare2 und Frida besser zusammen.
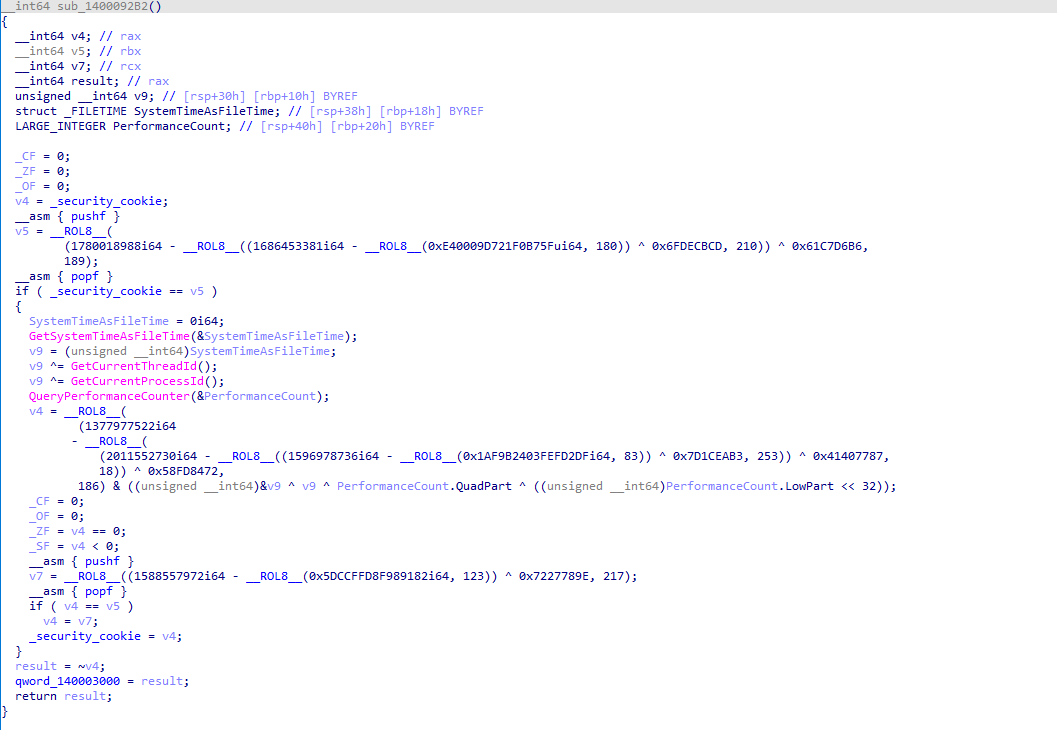 weak1337/alcatraz
x64-Binärobfuskatator für PE-Dateien mit Kontrollflussabflachung, Anti-Disassemblierung, Importobfuskation und Anweisungsmutation, um Reverse…
 lifting-bits/remill
Bibliothek zum Übersetzen von Maschinencode in LLVM-Bitcode
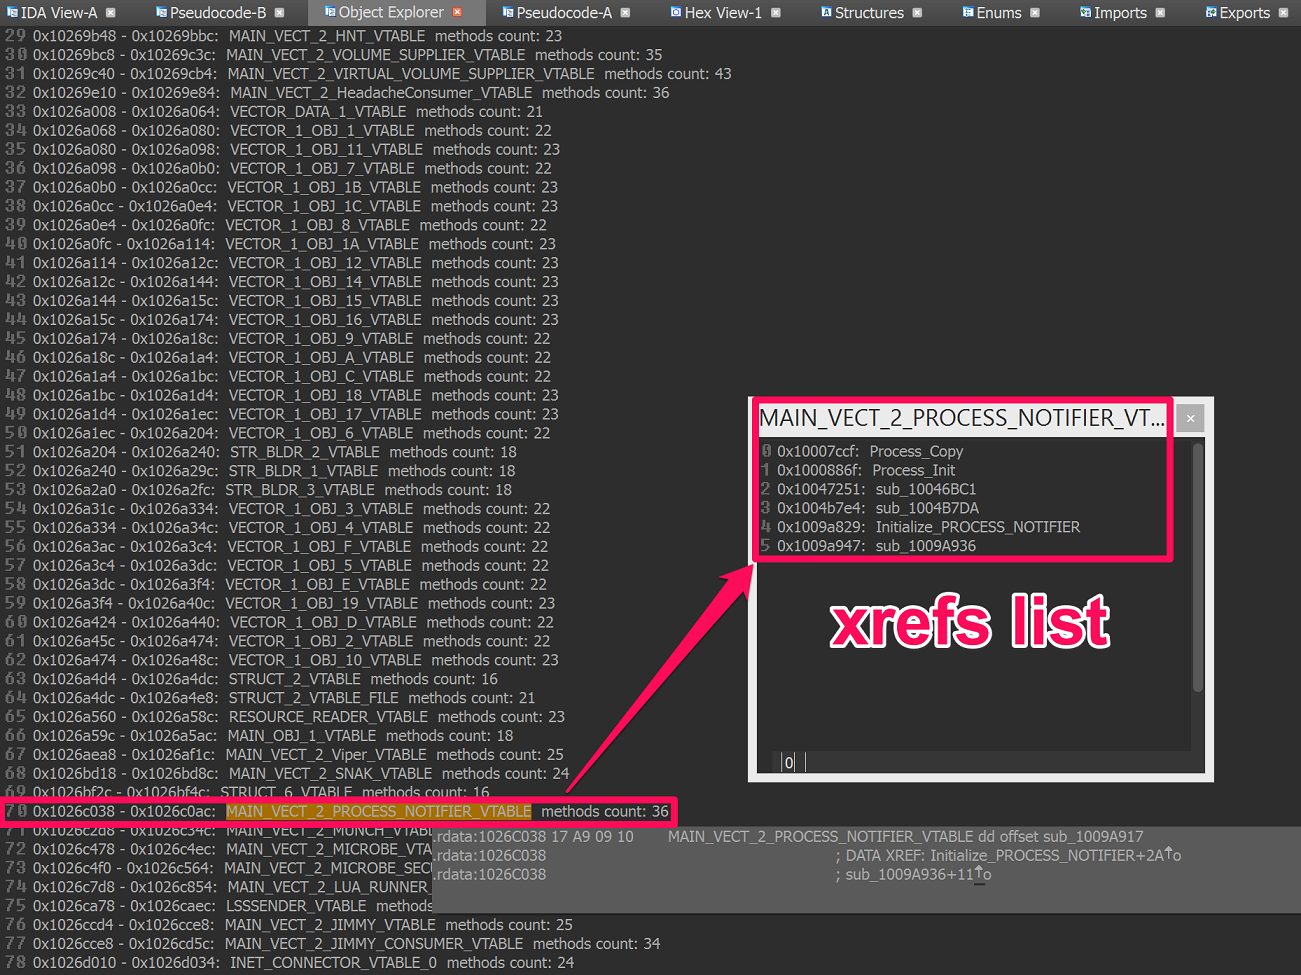 rehints/hexrayscodexplorer
Hex-Rays Decompiler Plugin für bessere Code-Navigation
 redballoonsecurity/ofrak
Binäre Analyse- und Modifikationsplattform zum Entpacken, Analysieren, Modifizieren und Neupacken von Firmware und ausführbaren Formaten über GUI und…
 ax/apk.sh
Macht Reverse Engineering von Android-Apps einfacher, indem es wiederkehrende Aufgaben wie das Herunterladen, Dekodieren, Rebuilden und Patchen einer…
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
 gmh5225/awesome-llvm-security
Kuratierte Sammlung von LLVM-Sicherheitsressourcen, die Binary Lifting, Code-Obfuskation, statische Analyse, symbolische Ausführung, Sanitizer und…








