Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Seite 7 | Kitploit
Kategorien

Binäranalyse

Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.

Kitploit empfohlen
Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 1 Tag
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 7h 33m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 1 Monat
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 1 Tag
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 57 Minuten
angr preview#6

angr

GitHubangr/angr
9.0kvor 1 Tag
capa preview#7

capa

GitHubmandiant/capa
6.1kvor 7 Tagen
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kvor 7h 38m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kvor 2 Tagen
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kvor 20 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1643 Ergebnisse
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Patching und Hooking des Linux-Kernels mit nur einem gestrippten Linux-Kernel-Image.
android-securityembedded-systems-securityexploitation+7
1.6kvor 3 Tagen
APKLab preview

APKLab

GitHubapklab/apklab

Android Reverse-Engineering Workbench für VS Code

android-securitydynamic-analysis-sandboxingreverse-engineering+4
3.9kvor 3 Monaten
cheatengine-mcp-bridge preview

cheatengine-mcp-bridge

GitHubmiscusi-peek/cheatengine-mcp-bridge

Verbinde deine bevorzugten KI-Agenten direkt über MCP mit Cheat Engine. Automatisiere Reverse Engineering, Pointer-Scanning und Speicheranalyse mit…
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2kvor 2 Monaten
DefenderCheck preview

DefenderCheck

GitHubmatterpreter/defendercheck

Identifiziert die Bytes, die Microsoft Defender markiert.
defensive-toolsmalware-analysisbinary-analysis
2.6kvor 3 Jahren
rosenbridge preview

rosenbridge

GitHubxoreaxeaxeax/rosenbridge

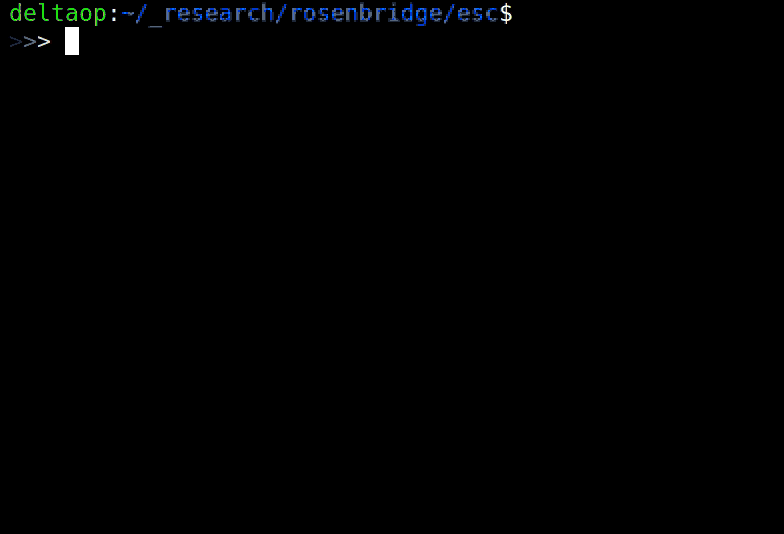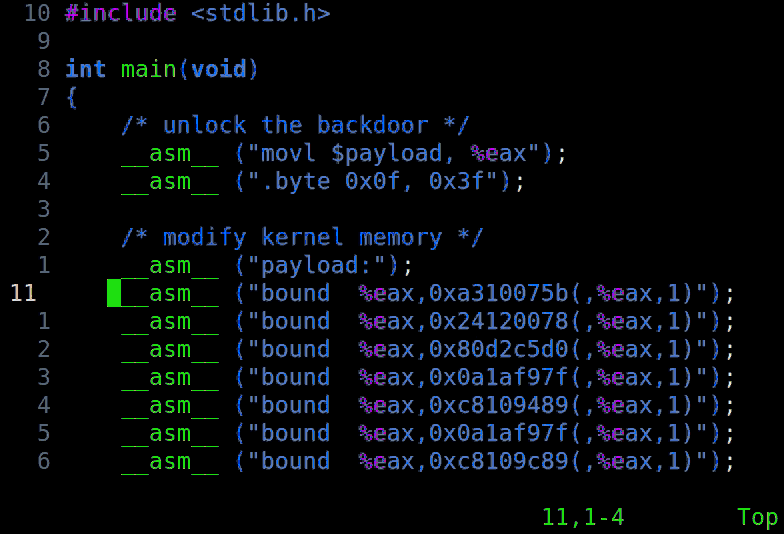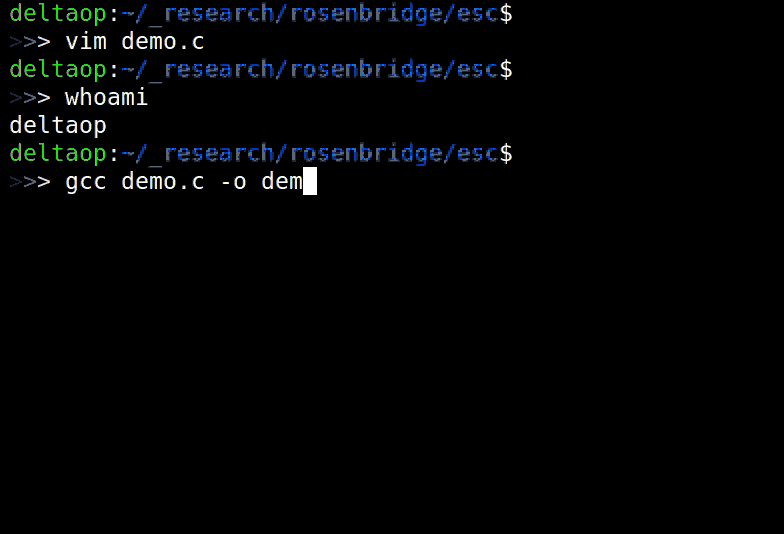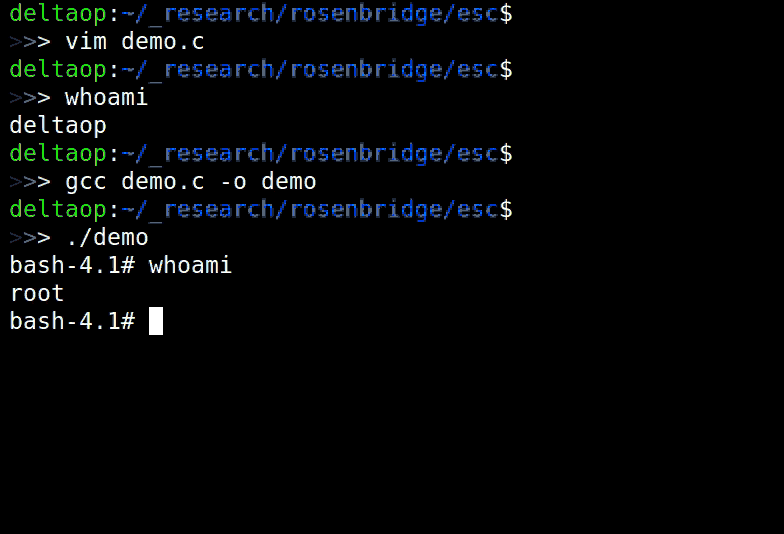
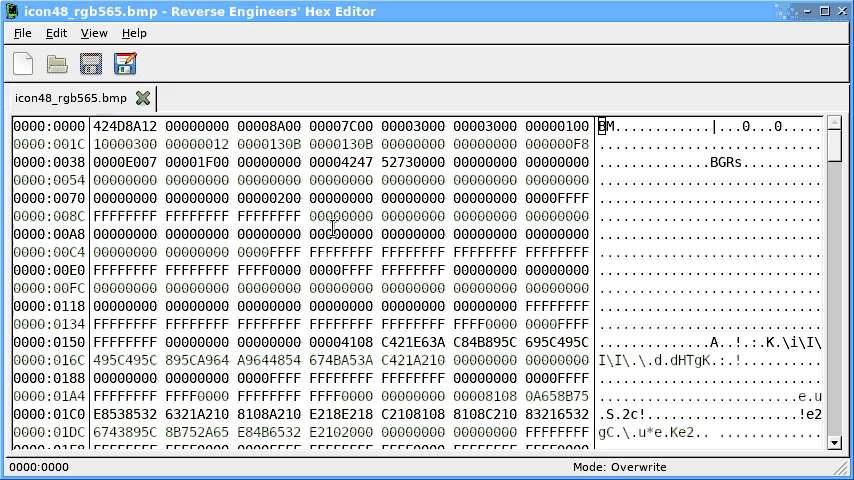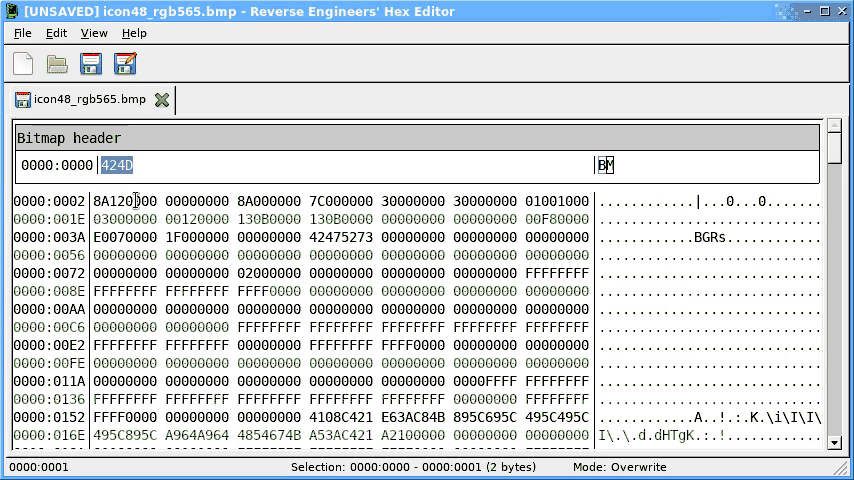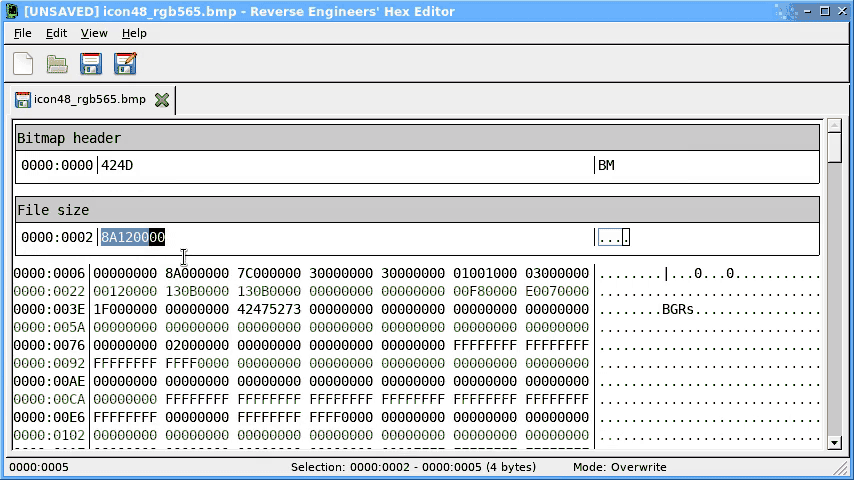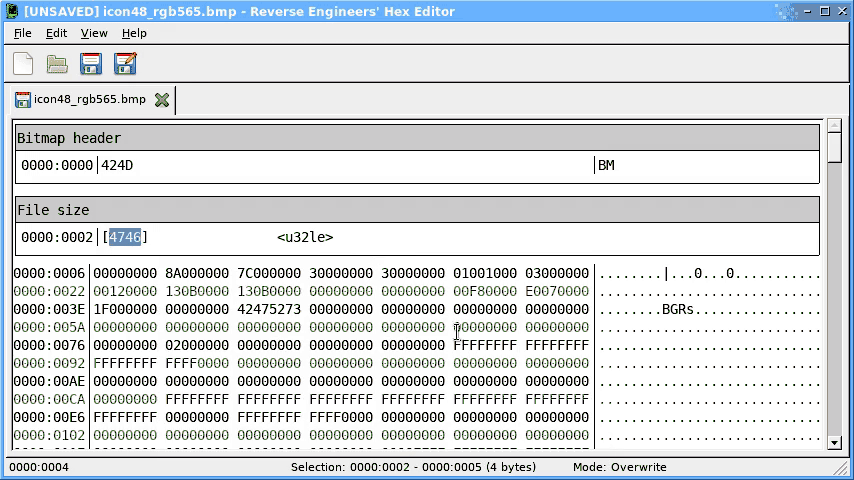
Hardware-Backdoors in x86-CPUs
privilege-escalationvulnerability-analysisexploitation+8
2.6kvor 8 Jahren
rehex preview

rehex

GitHubsolemnwarning/rehex

Hex-Editor für Reverse Engineers

reverse-engineeringdebuggersbinary-analysis
2.5kvor 26 Tagen
class-dump preview

class-dump

GitHubnygard/class-dump

Generiere Objective-C-Header aus Mach-O-Dateien.

static-analysisios-securityreverse-engineering+1
3.6kvor 7 Jahren
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1kvor 3 Tagen
WinObjEx64 preview

WinObjEx64

GitHubhfiref0x/winobjex64

Windows Object Explorer 64-Bit

reverse-engineeringdebuggersforensics+1
2.0kvor 22 Tagen
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
embedded-systems-securityiot-securityvulnerability-analysis+4
1.6kvor 9 Tagen
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

Red-Team-Tool zur EDR-Umgehung: löst Syscall-IDs dynamisch auf, patcht ntdll-Stubs, entfernt IAT-Hooks und listet gehookte APIs von großen…

ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2kvor 6 Monaten
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

Windows-Kernel-Treiber, der Nt*-SSDT-Funktionen hookt, um Debugger und Prozesse vor Anti-Debug-Prüfungen zu verbergen, mit einem x64dbg-Plugin für…

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9kvor 3 Monaten
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

Binärer, coverage-gesteuerter Fuzzer für Windows, macOS, Linux und Android
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4kvor 2 Monaten
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Eine Sammlung von Malware-Beispielen, die von mehreren Honeypots erfasst wurden, die ich betreibe.

reverse-engineeringforensicsmalware-analysis+4
1.8kvor 6 Jahren
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Firmware-Analyse- und Vergleichstool

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5kvor 1 Tag
keystone preview

keystone

GitHubkeystone-engine/keystone

Multi-Architektur-Assembler-Framework, das Assembler-Quellcode in Maschinencode für Arm, x86, MIPS, PowerPC, RISC-V und weitere Architekturen…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.7kvor 3 Monaten
pbtk preview

pbtk

GitHubmarin-m/pbtk

Ein Werkzeugsatz für Reverse Engineering und Fuzzing von Protobuf-basierten Anwendungen

android-securitydynamic-analysis-sandboxingpayload-generation+5
1.7kvor 3 Tagen
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Minimaler Intel VT-x Hypervisor für Windows und UEFI, der einen laufenden Host zur Introspektion virtualisiert und dynamisches Hyperjacking,…


reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0kvor 2 Jahren
Zurück1…678…92Weiter