
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 darthton/hyperbone
Minimalistischer VT-x-Hypervisor für Windows x64, der Syscall-, MSR-, IDT- und Kernel-Inline-Hooks sowie EPT-basierte Seitensubstitution und…
 emsec/hal
HAL – Der Hardware-Analyzer
 mandiant/flare-learning-hub
Kostenlose Bildungsinhalte zu Reverse Engineering und Malware-Analyse vom FLARE-Team
 federicodotta/brida
Die neue Brücke zwischen Burp Suite und Frida!
 sentinel-one/cobaltstrikeparser
Python-Parser zum Extrahieren von CobaltStrike Beacon-Konfigurationen aus PE-Dateien, Speicherauszügen und C2-URLs mithilfe von heuristischer…
 jackofmosttrades/gadgetinspector
Ein Bytecode-Analyzer zum Auffinden von Deserialisierungs-Gadget-Chains in Java-Anwendungen.
 bats3c/darkloadlibrary
LoadLibrary für offensive Operationen
 malrev/abd
Kursmaterialien für Fortgeschrittene Binär-Deobfuskation von NTT Secure Platform Laboratories
 honeynet/apkinspector
APKinspector ist ein leistungsstarkes GUI-Tool für Analysten zur Analyse von Android-Anwendungen.
 grammatech/ddisasm
Datalog-basierter Disassembler, der aus ELF/PE-Binärdateien reassemblierbare Assembly erzeugt, mit GTIRB-Zwischendarstellung für Binäranalyse und…
 washi1337/asmresolver
Eine Bibliothek zum Erstellen, Lesen und Bearbeiten von PE-Dateien und .NET-Modulen.
 mmozeiko/aes-finder
Dienstprogramm zum Auffinden von AES-Schlüsseln in laufenden Prozessen
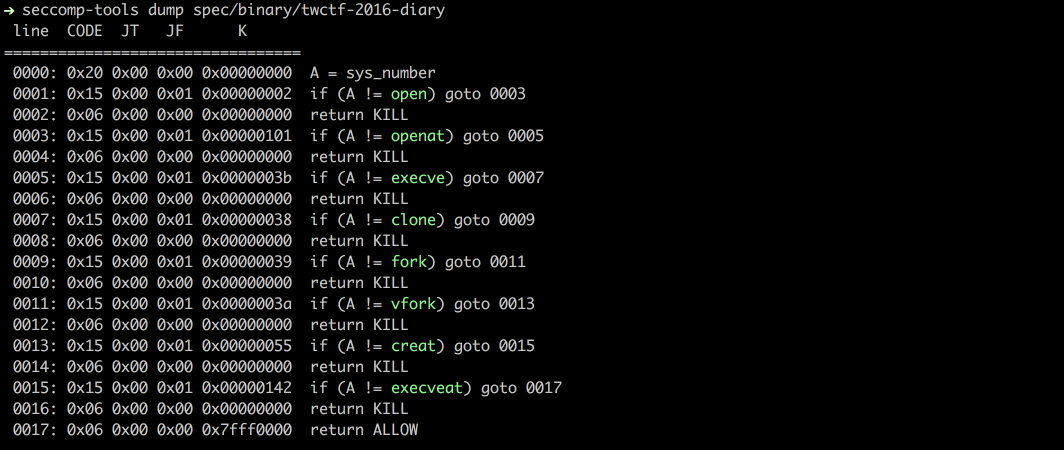 david942j/seccomp-tools
Bietet leistungsstarke Tools für die seccomp-Analyse.
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
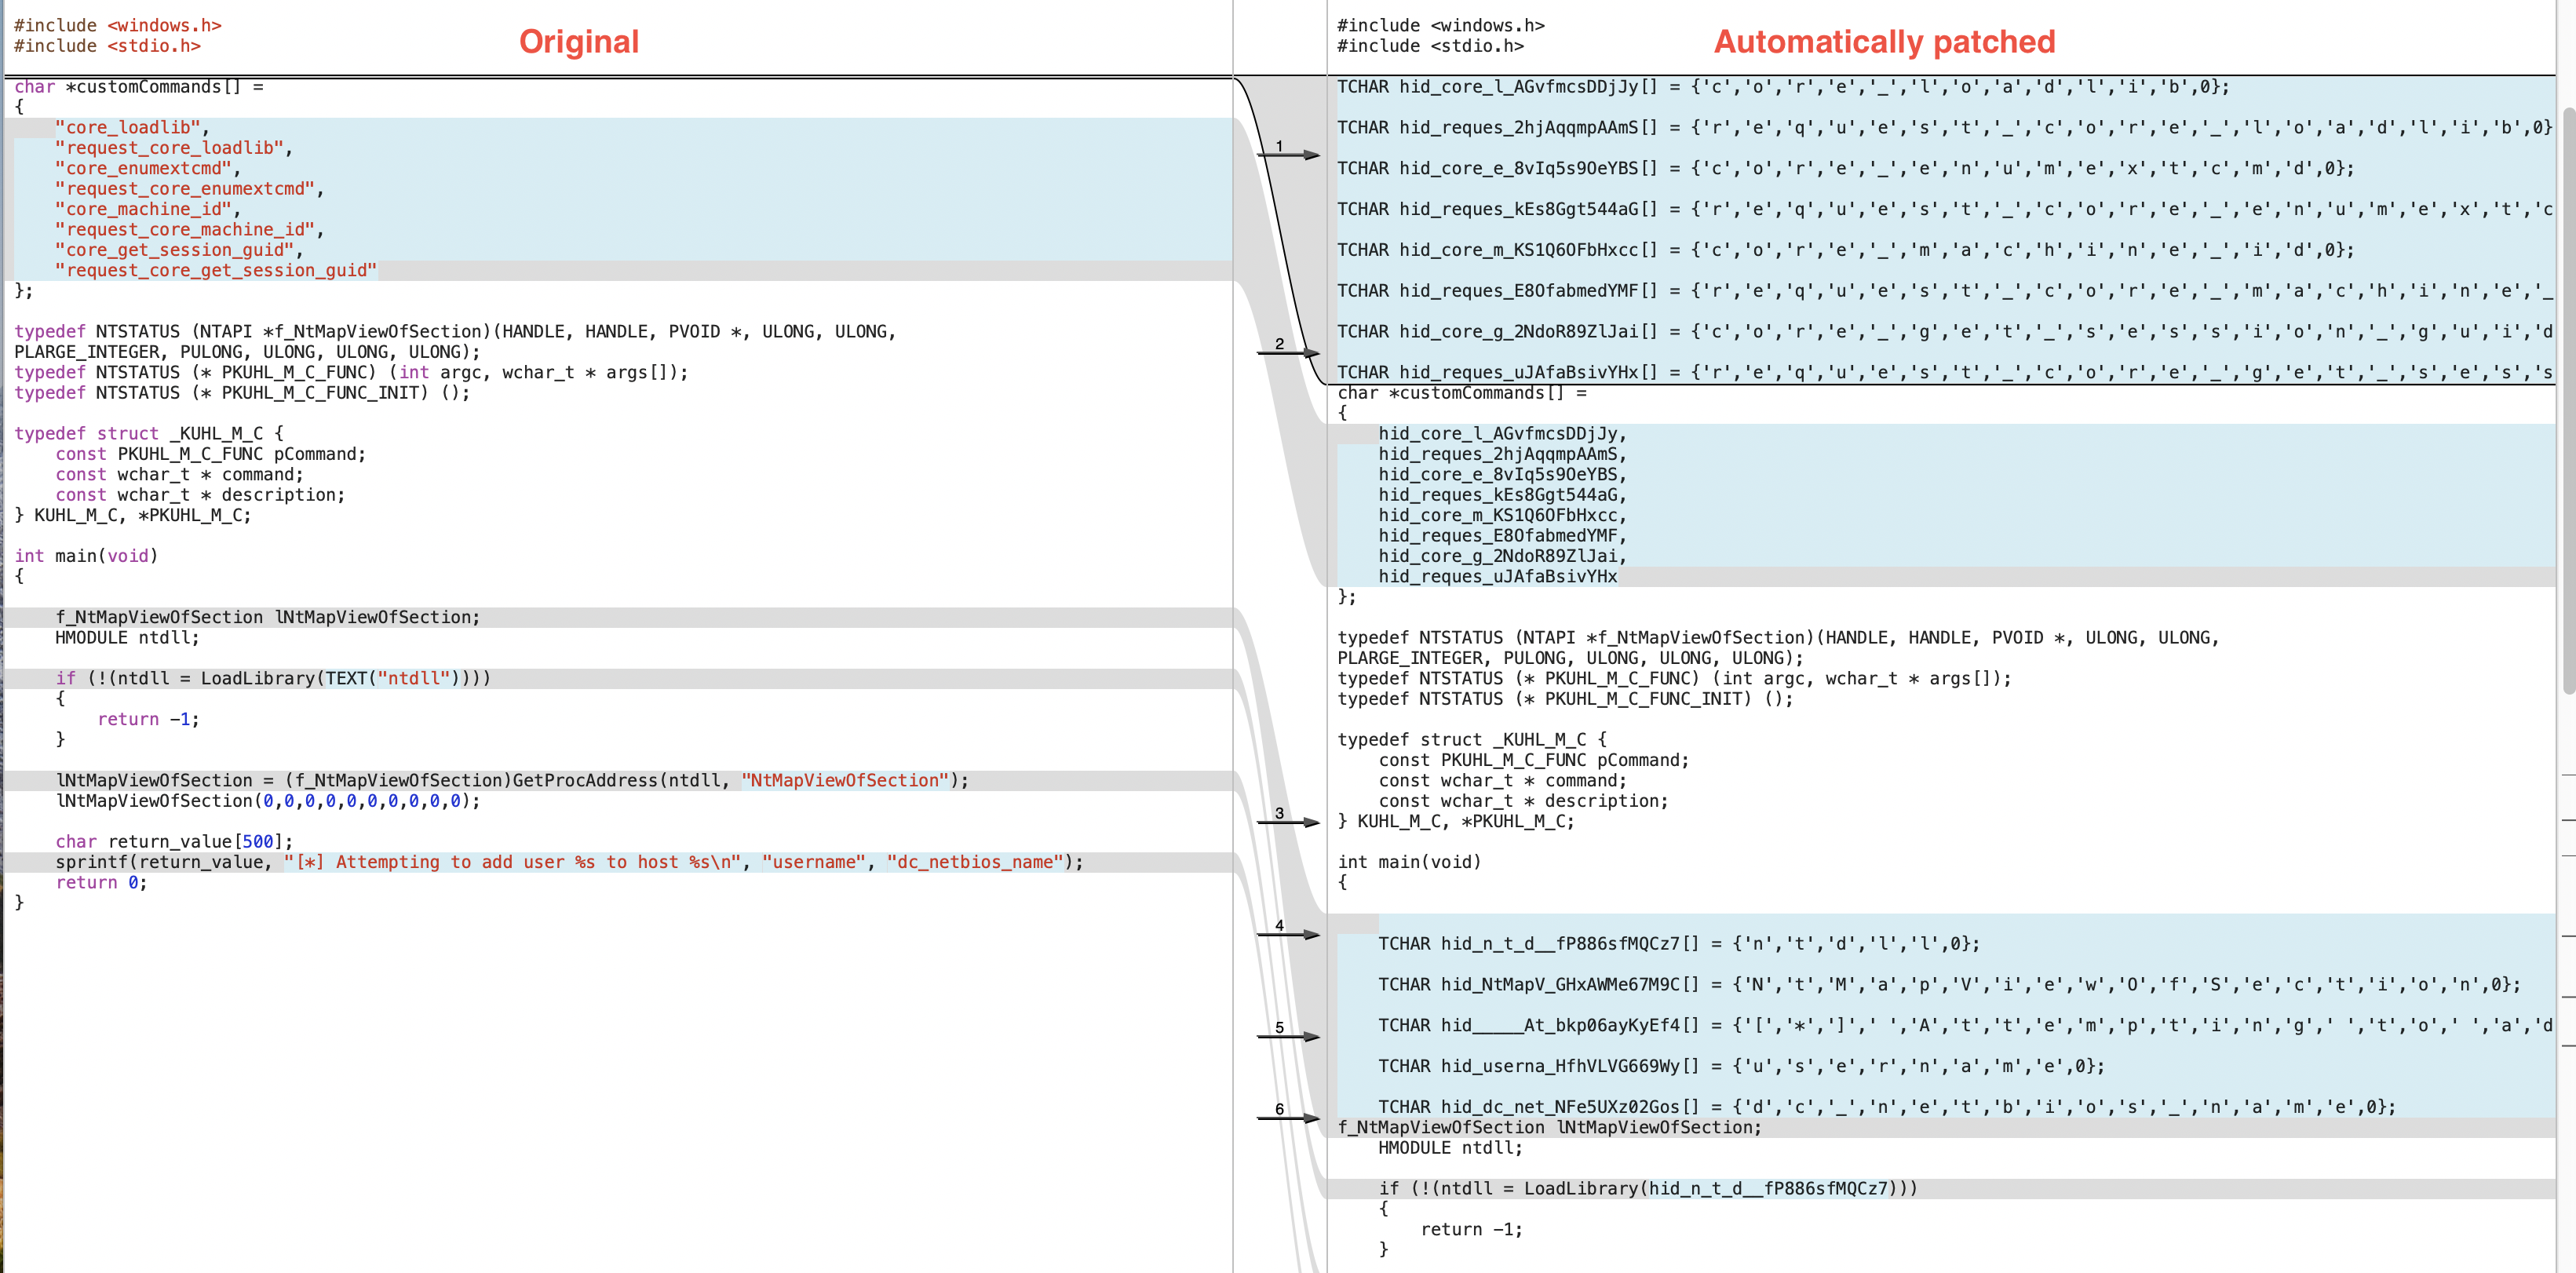 scrt/avcleaner
C/C++-Quellcode-Obfuscator zur Umgehung von Antivirensoftware
 airbus-seclab/bincat
Statischer Analysewerkzeug für Binärcode, mit IDA-Integration. Führt Werte- und Taint-Analyse, Typrekonstruktion, Use-After-Free- und…
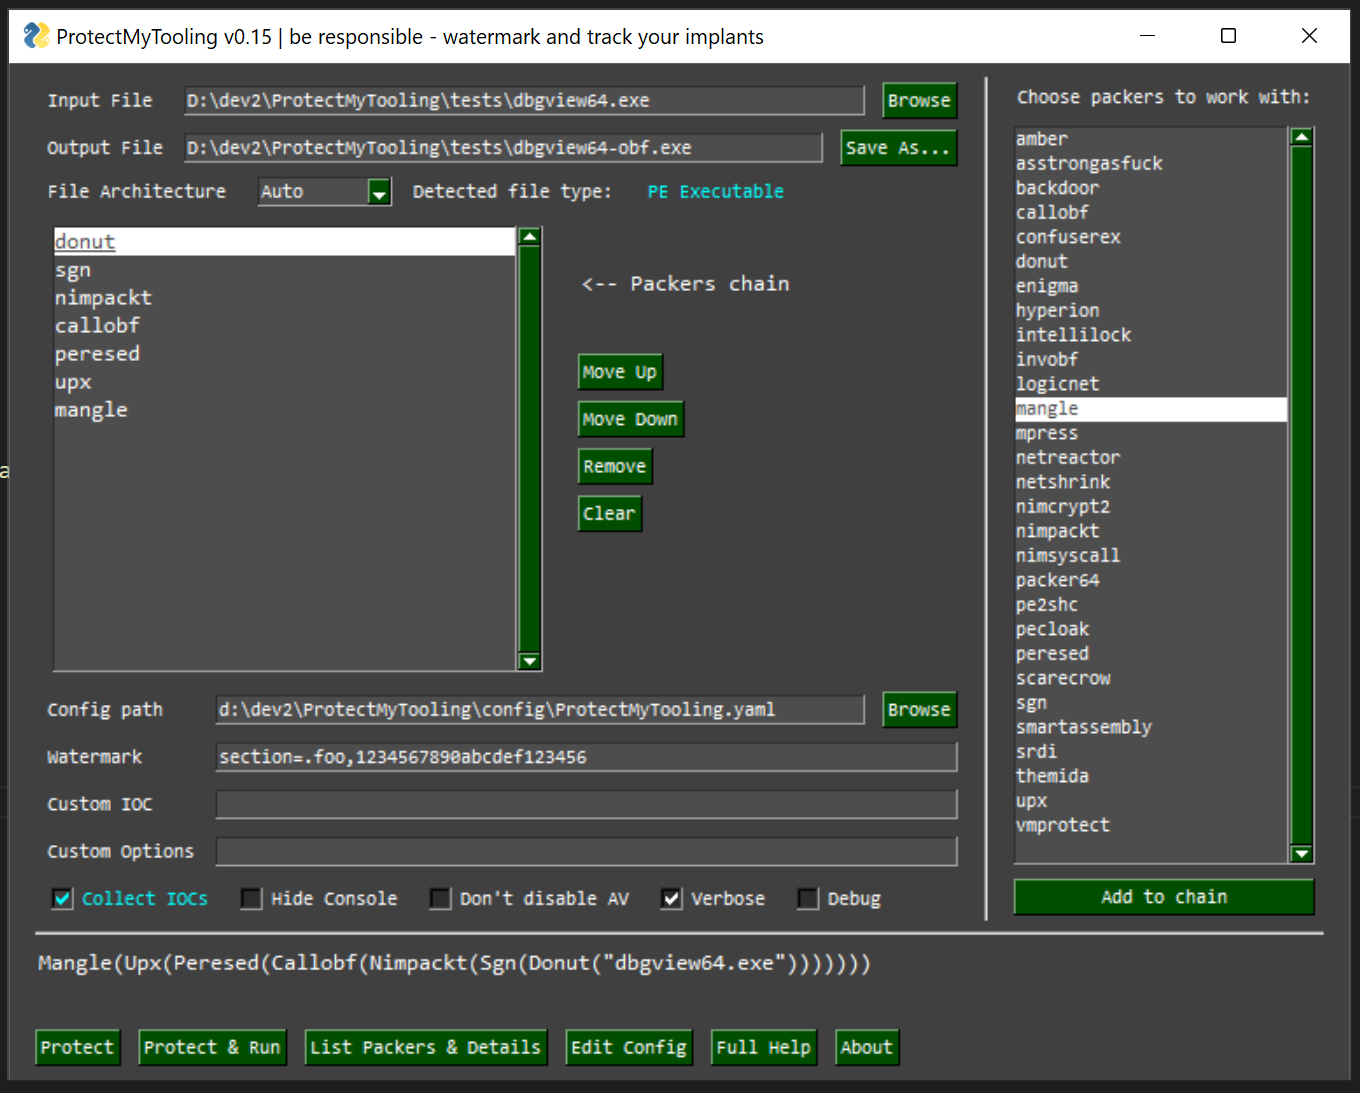 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
 uofw/uofw
Das inoffizielle Official FirmWare, ein vollständiges Reverse-Engineering-Projekt der neuesten PSP-Firmware








