
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
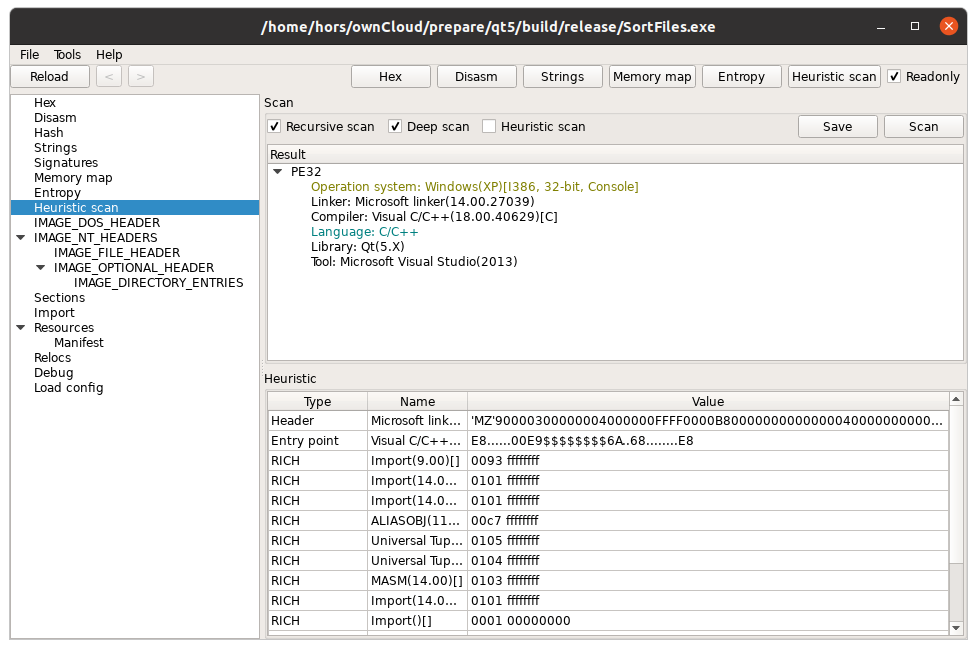
 horsicq/xpeviewer
PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.
 rehints/efixplorer
IDA-Plugin und Lader für die Analyse von UEFI-Firmware und die Automatisierung von Reverse Engineering
 rasta-mouse/threatcheck
Identifiziert die Bytes, die Microsoft Defender / AMSI Consumer als verdächtig markiert.
 rizinorg/rz-ghidra
Tiefe Integration des Ghidra-Dekompilierers und des Sleigh-Disassemblers für rizin
 jonathansalwan/vmprotect-devirtualization
Spielen mit dem VMProtect Software-Schutz. Automatische Deobfuskation reiner Funktionen mittels symbolischer Ausführung und LLVM.
 lauriewired/malimite
iOS- und macOS-Decompiler
 trustedsec/coffloader
Beacon Object Files (BOFs) außerhalb von Cobalt Strike ausführen, indem 64-Bit-COFF-Objektdateien geparst werden, mit Beacon-kompatibler…
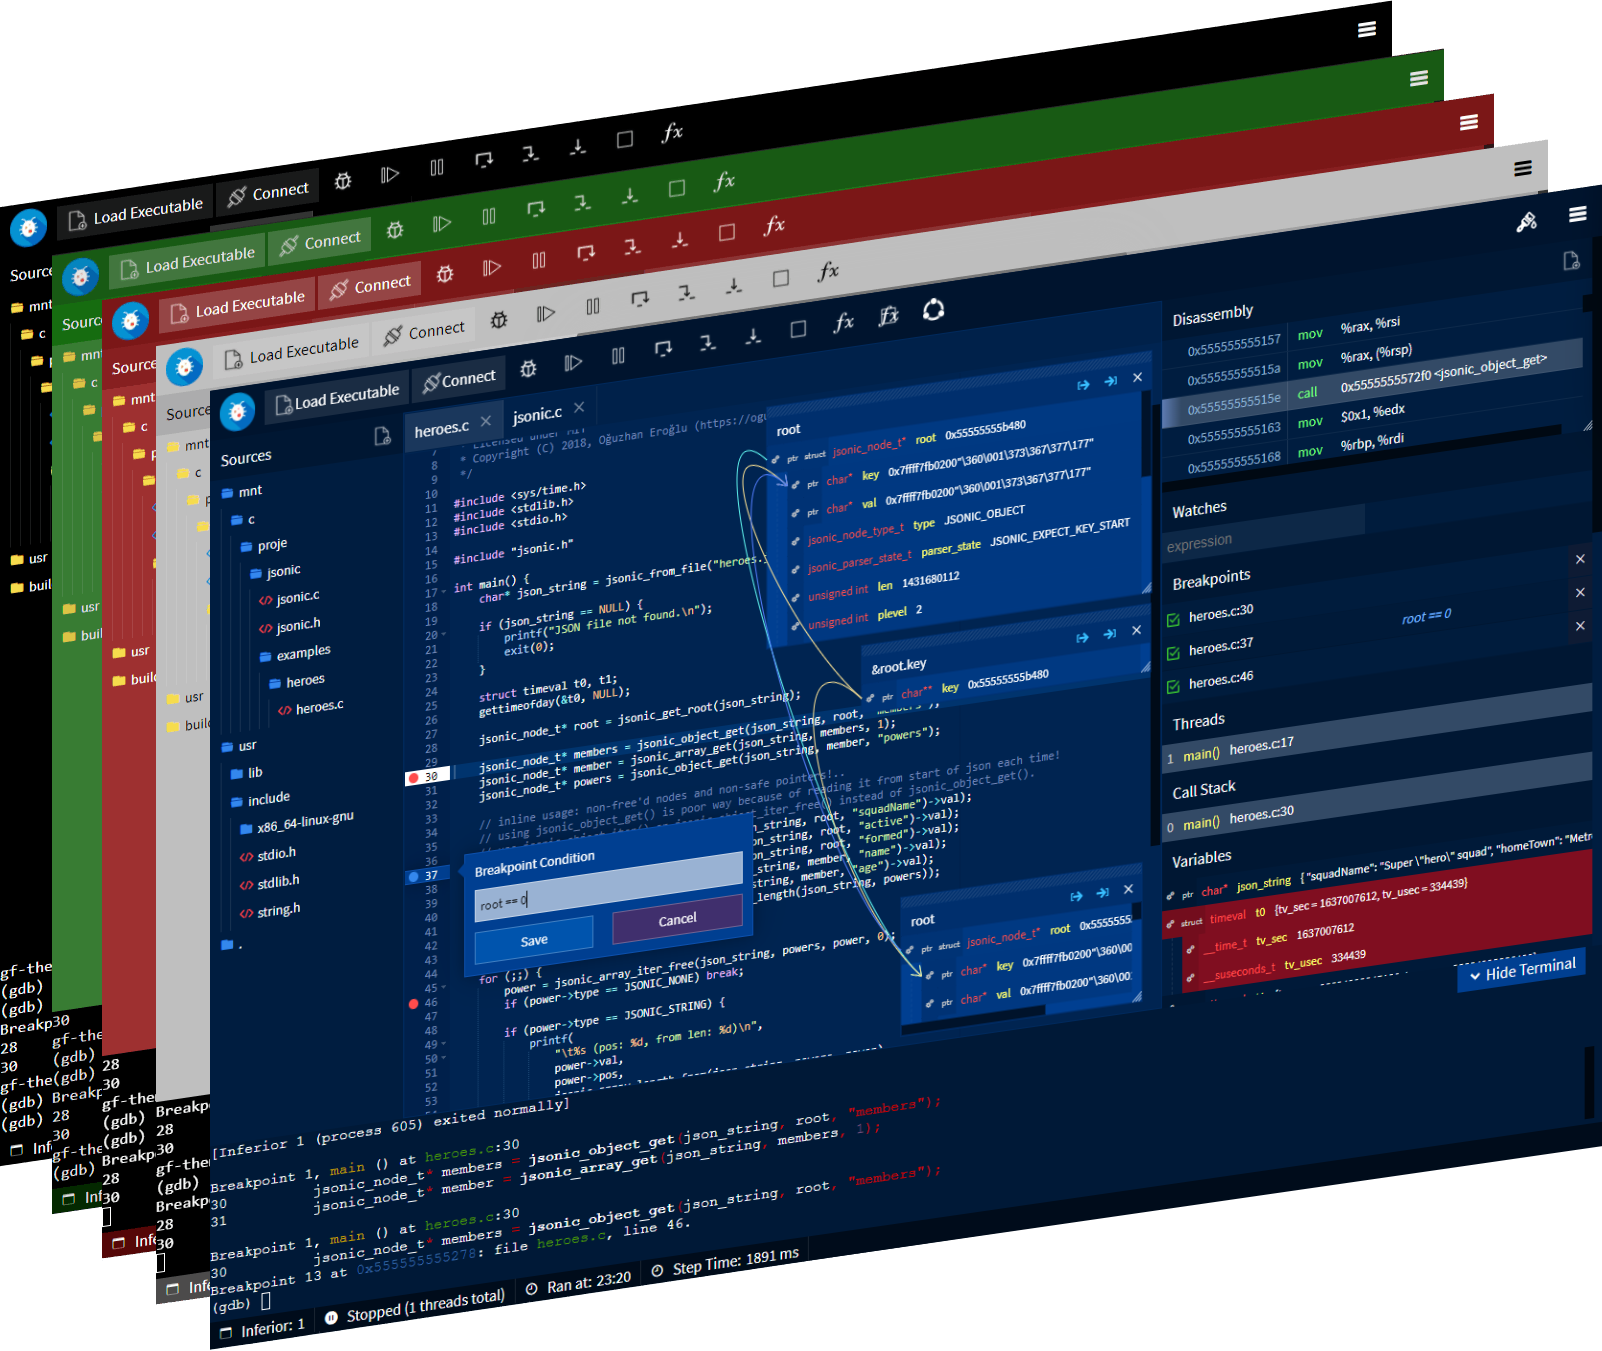 rohanrhu/gdb-frontend
☕ GDBFrontend ist ein einfacher, flexibler und erweiterbarer GUI-Debugger.
 igio90/dwarf
Voll ausgestatteter Multi-Architektur/OS-Debugger basierend auf PyQt5 und frida
 withsecurelabs/python-exe-unpacker
Ein Hilfsskript zum Entpacken und Dekompilieren von EXEs, die aus Python-Code kompiliert wurden.
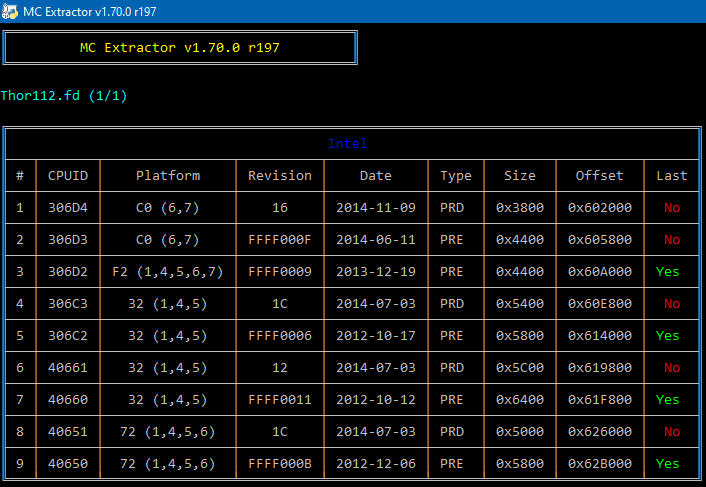 platomav/mcextractor
Intel, AMD, VIA & Freescale Mikrocode-Extraktionstool
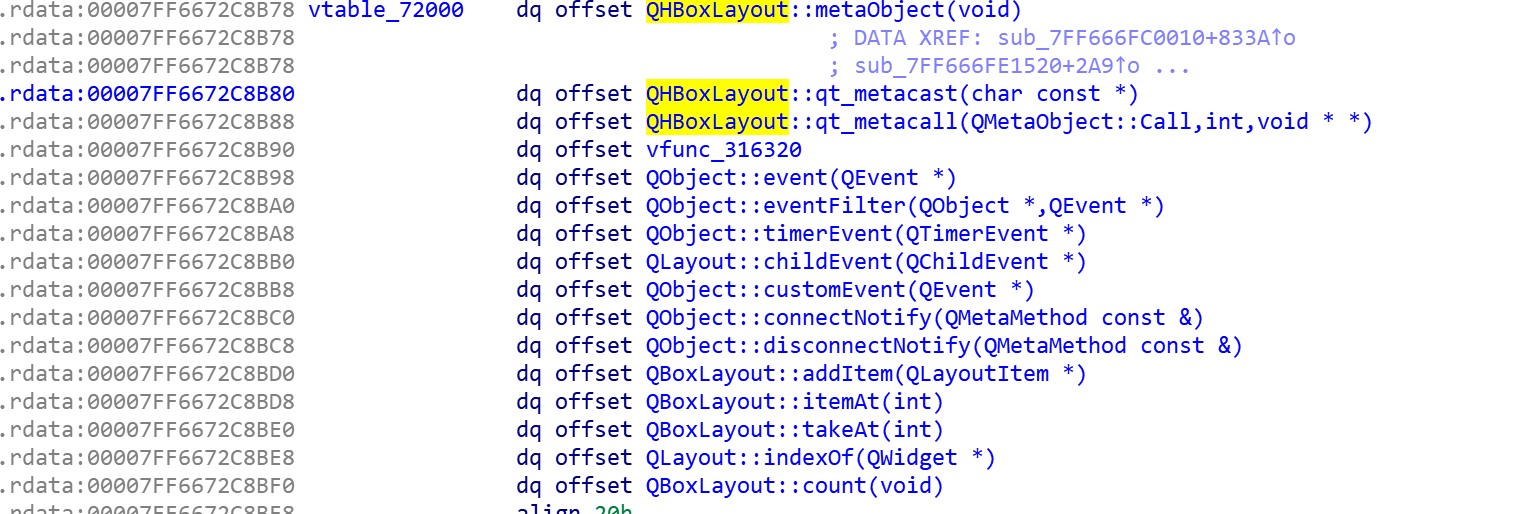 0xgalz/virtuailor
IDAPython-Tool zum automatischen Erstellen von C++-virtuellen Tabellen in IDA Pro
 med0x2e/sigflip
SigFlip ist ein Tool zum Patchen von mit Authenticode signierten PE-Dateien (exe, dll, sys, usw.), ohne die bestehende Signatur zu ungültig zu machen…
 7etsuo/windows-api-function-cheatsheets
Eine Referenz zu Windows-API-Funktionsaufrufen, einschließlich Funktionen für Dateioperationen, Prozessverwaltung, Speicherverwaltung,…
 chip-red-pill/microcodedecryptor
Entschlüsselt Intel-Atom-Mikrocode-Updates und entpackt XuCode mit wiederhergestellten RC4-Schlüsseln, wodurch interne CPU-Mikrocode-Strukturen für…
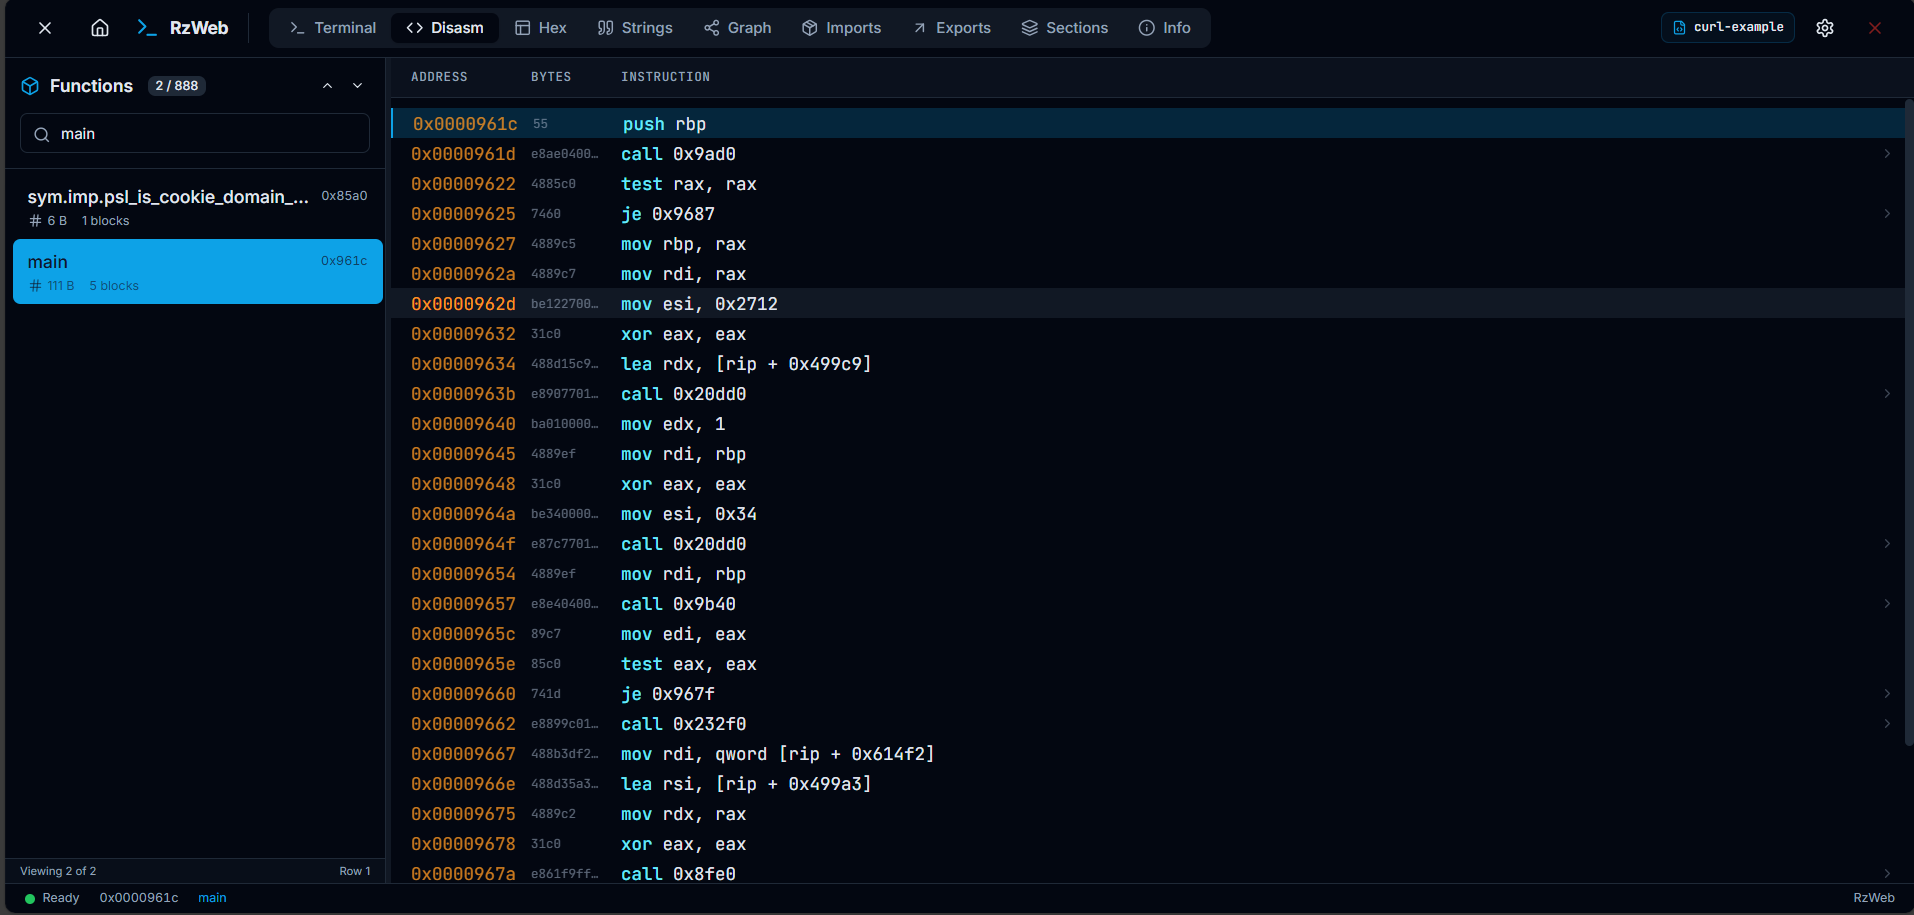 indalok/rzweb
Eine komplette browserbasierte Reverse-Engineering-Plattform, die auf Rizin basiert und vollständig clientseitig über WebAssembly läuft.
 dere-ad2001/frida-labs
Das Repository enthält eine Reihe von Herausforderungen zum Erlernen von Frida für die Android-Exploitation.
 hasherezade/tiny_tracer
Intel Pin-basierter Tracer für API-Aufrufe, Syscalls und Anweisungen mit Anti-Debug-Umgehung, verwendet für Malware-Analyse und Reverse Engineering…








