
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
 horizon3ai/cve-2024-28987
Proof-of-Concept-Exploit für CVE-2024-28987, der die Schwachstelle mit hartcodierten Anmeldedaten in SolarWinds Web Help Desk angreift. Automatisiert…
 h4k6/cve-2023-2982-poc
WordPress Social Login und Registrierung (Discord, Google, Twitter, LinkedIn) <=7.6.4 – Umgehung der Authentifizierung
 w000i/cve-2021-44910_springblade
Schwachstellenerkennungstool für die JWT-Authentifizierung des SpringBlade-Frameworks
 0xyur1/cve-2026-41940
cPanel/WHM-Authentifizierungsumgehung (Zero-Day-Sicherheitslücke)
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 Nicht authentifizierte Authentifizierungsumgehung zur Admin-Kontoübernahme | Proof of Concept
 projectdiscovery/tunnelx
TunnelX ist ein leichtgewichtiges Ingress-Tunnelwerkzeug zum Erstellen eines sicheren SOCKS5-Proxy-Servers für das Routing von Netzwerkverkehr.
 kartik2005221/cve-2025-58434-and-59528-poc
Modularer PoC für CVE-2025-58434 (Kontoübernahme) und CVE-2025-59528 (RCE) in Flowise. Automatisiert die vollständige Angriffskette vom nicht…
 chybeta/cve-2017-11427-demo
Die Demo für CVE-2017-11427
 abraxas/cve-2026-11387-woocommerce-sms-otp
SMS & OTP für WooCommerce, Bestellbenachrichtigungen & Abandoned-Cart-Recovery-Plugin für WordPress; SMS Alert <3.9.6; Nicht authentifizierte…
 nccgroup/winauthlib
Eine Windows-Domänen-Authentifizierungsbibliothek zum Testen von Anmeldeinformationen
 j4ck3lsyn-gen2/cve-2026-48558
SimpleHelp OIDC-Authentifizierungs-Bypass-PoC
 makarov05bm/wsgoat
Die verwundbare Anwendung, die dir beibringt, wie man WebSockets hackt.
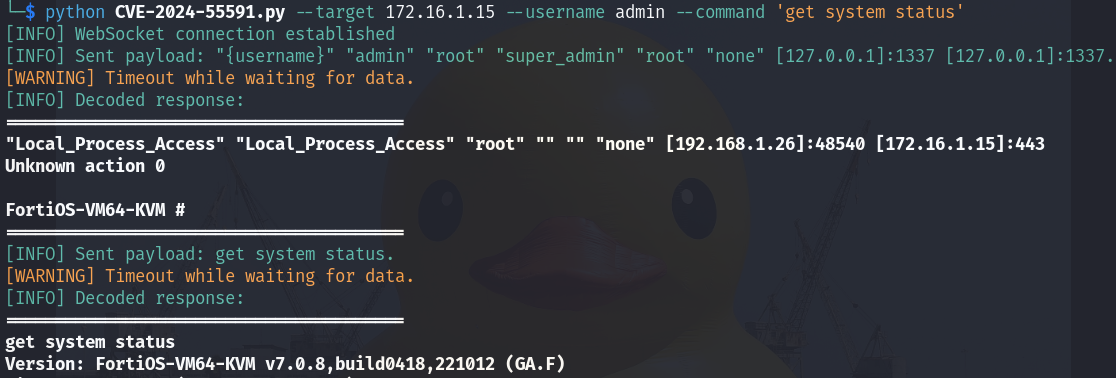 virus-or-not/cve-2024-55591
Eine Schwachstelle zur Umgehung der Authentifizierung über einen alternativen Pfad oder Kanal [CWE-288], die FortiOS und FortiProxy betrifft, kann es…
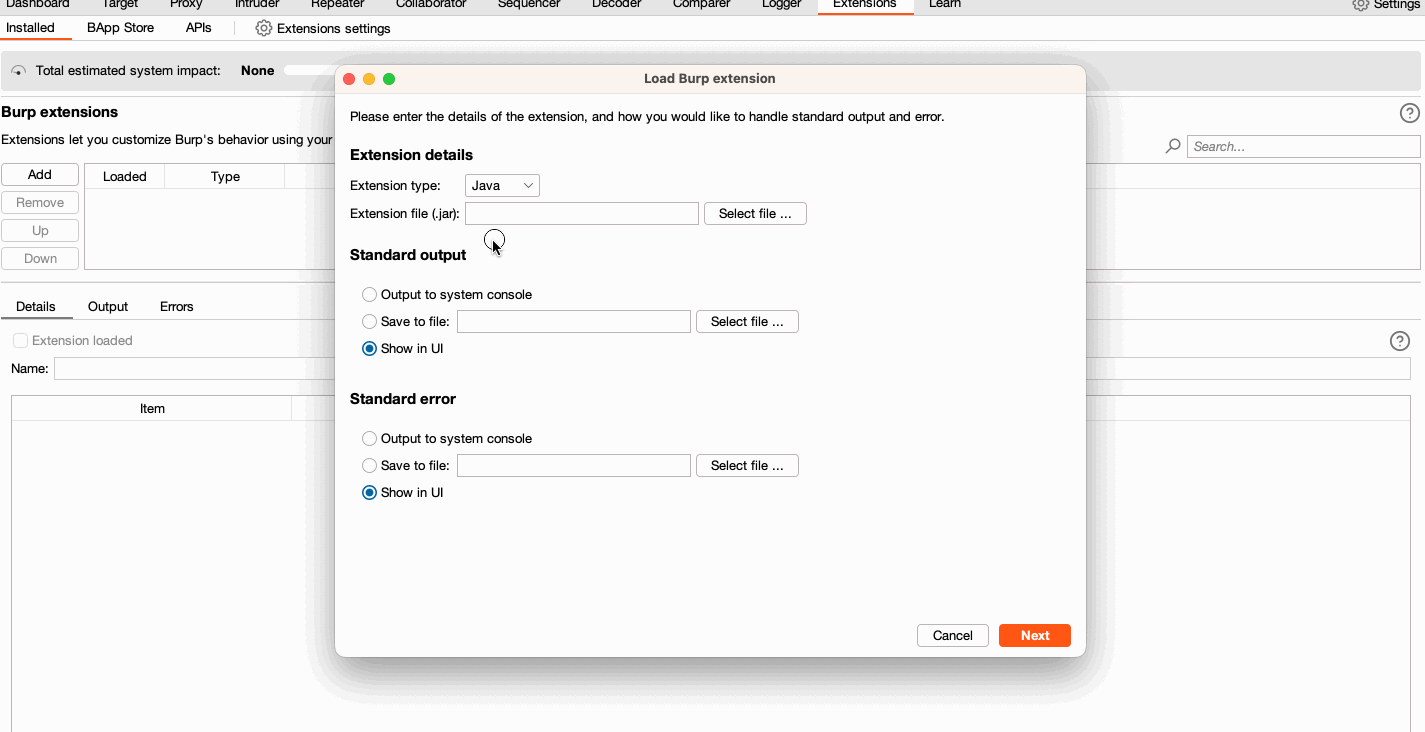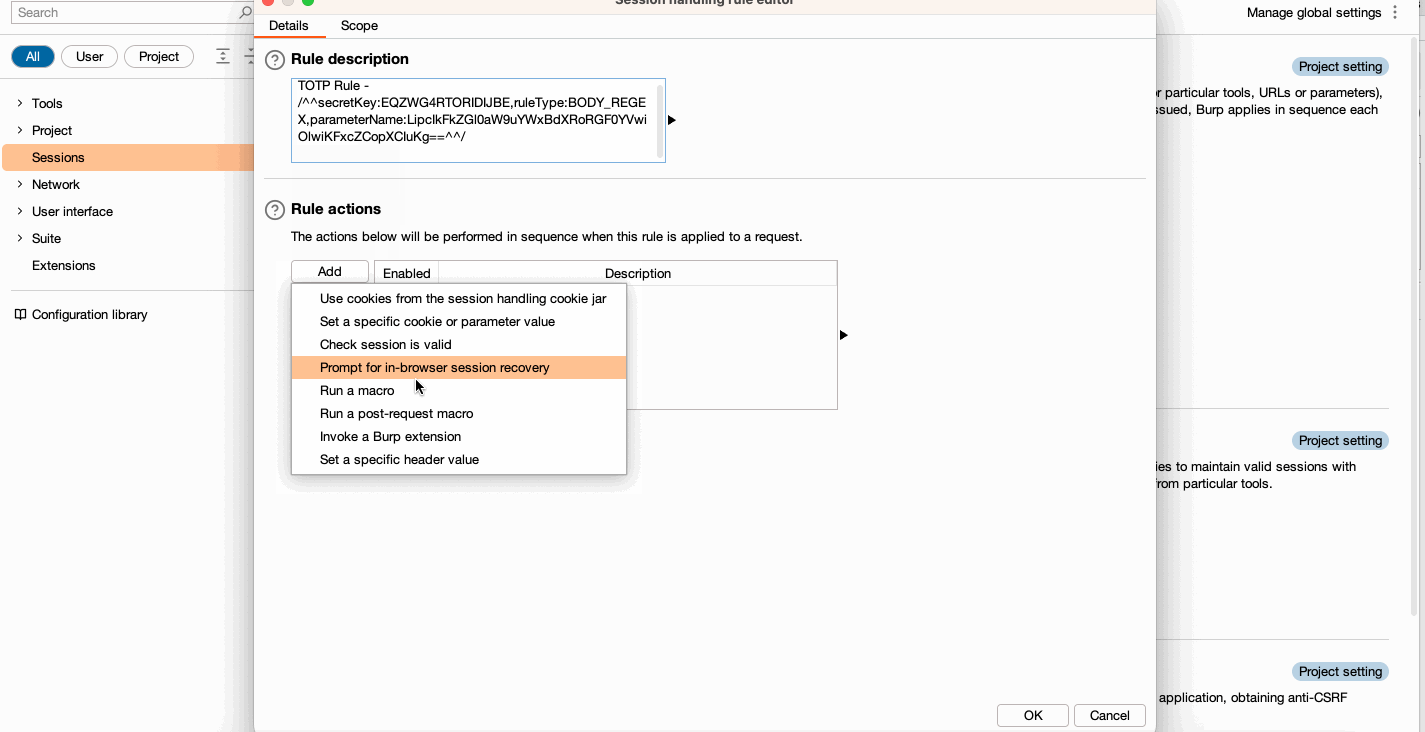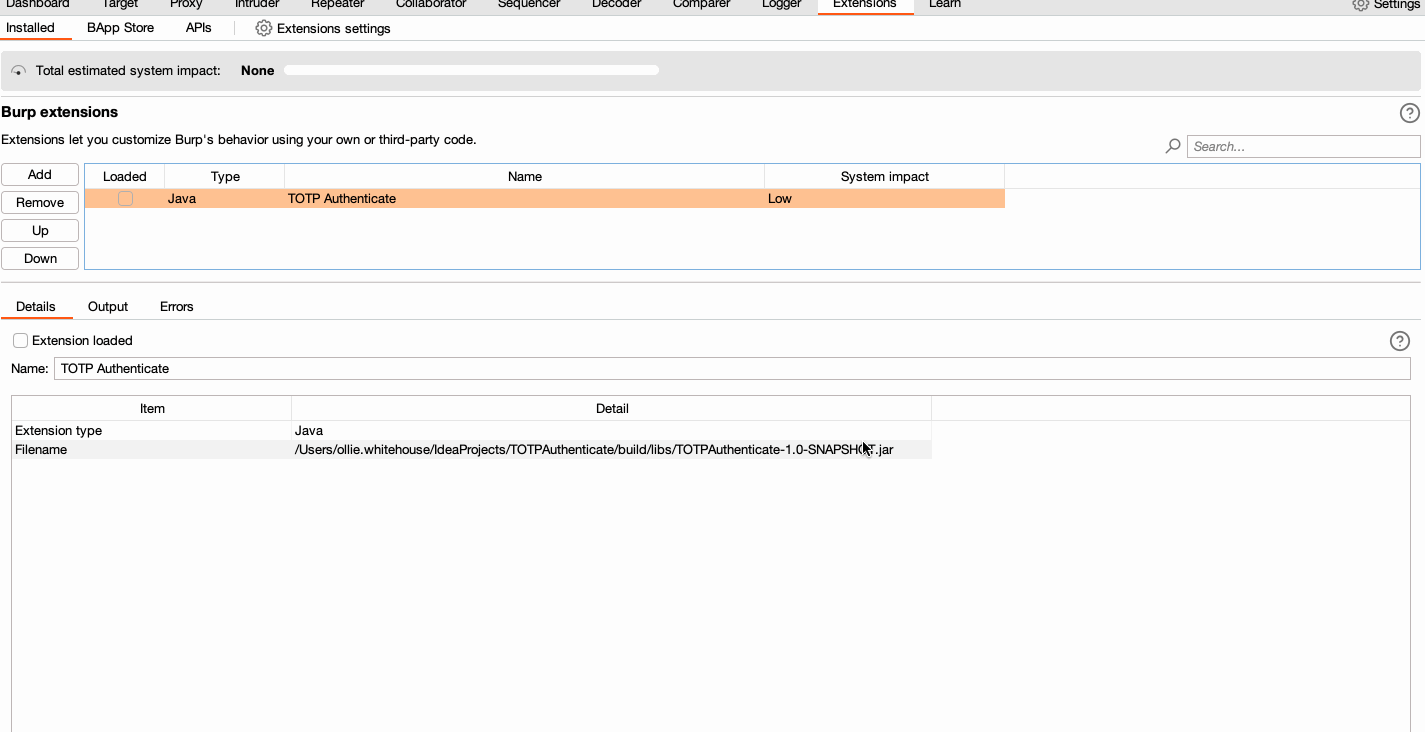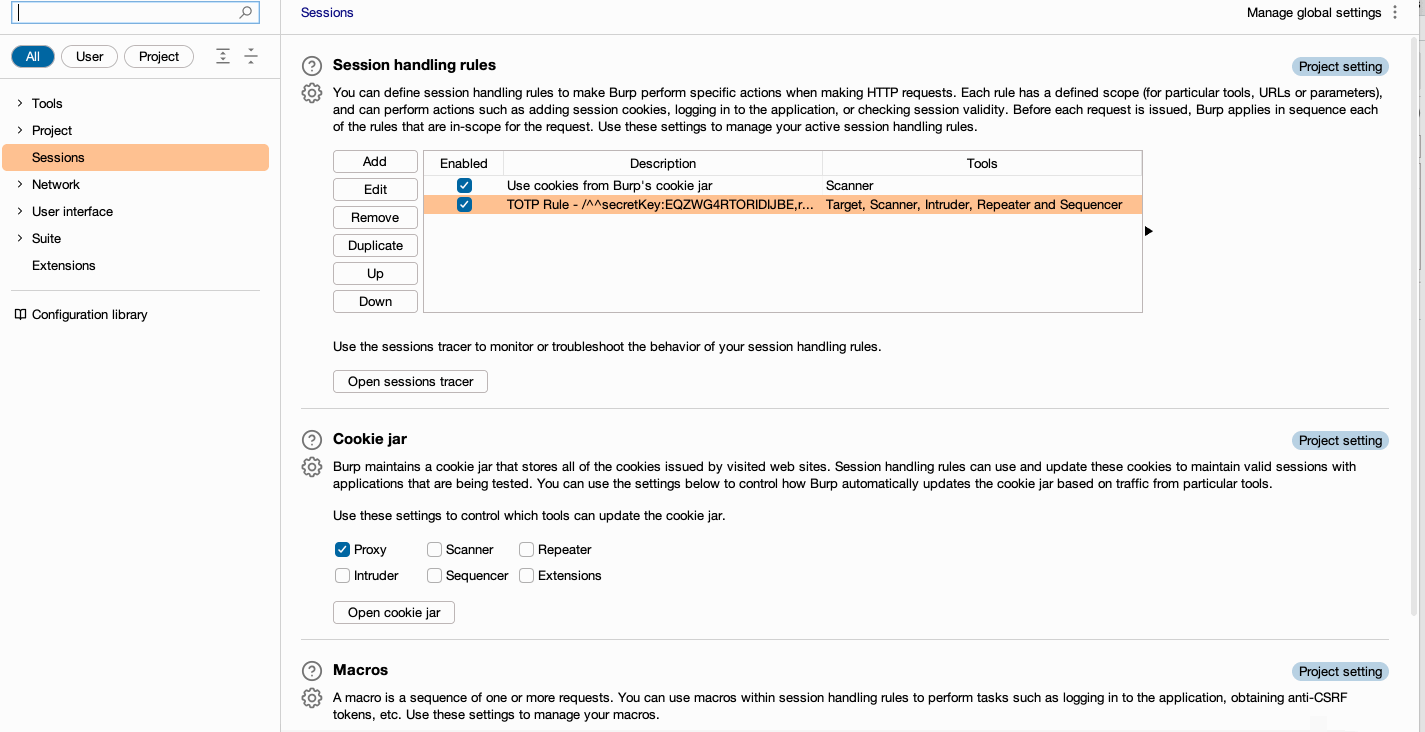 hannah-portswigger/totpauthenticate
Diese Erweiterung für Burp Suite Enterprise Edition verwendet Session-Handling-Regeln, um ausgehenden Anfragen ein TOTP-Token bereitzustellen.
 zayan-mohamed/orb
Orb ist ein sicheres, terminalorientiertes Dienstprogramm, mit dem Sie einen lokalen Ordner über das Internet mit Ende-zu-Ende-Verschlüsselung teilen…
 mandiant/vcsa-hardening-tool
Automatisiertes Zero Trust Härten und forensische Prüfung für VMware vCenter Server Appliance (VCSA)

 racerz-fighting/cve-2024-32113-poc
Apache OfBiz Schwachstellen








