
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen

 rnb-team/loghound
Post-Exploitation EVTX-Analyzer für BloodHound-Mapping
 muhammad-usama-sardar/intra-handshake-fail
IETF-Internet-Draft, der frühe Attestierungsrisiken in attestierten TLS-Handshakes analysiert, CVE-2026-33697 dokumentiert und Protokollmaßnahmen für…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5-Version geknackt, checksum8-Signatur entfernt, BeaconEye umgangen, Fehler behoben, bei dem die stage über den Pfad geleakt wurde,…
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) ist ein Exploit für CVE-2018-19466 (Offenlegung von LDAP-Anmeldedaten in Portainer). Vorgestellt @ DevFest Siberia…
 gh-ost00/cve-2024-28987-poc
Web Help Desk Schwachstelle durch hartcodierte Anmeldeinformationen (CVE-2024-28987)
 its-arun/cve-2020-35682
Proof-of-Concept-Exploit für CVE-2020-35682: Umgehung der SAML-Authentifizierung in ManageEngine ServiceDesk Plus, die eine Rechteausweitung auf…
 rbih-boulanouar/cve-2024-4040
Proof-of-Concept-Exploit für CVE-2024-4040, eine serverseitige Template-Injection in CrushFTP, die nicht authentifizierten Dateizugriff,…
 d3n14ld15k/cve-2024-11680_poc_exploit
Dieses Repository enthält einen Proof-of-Concept-Exploit (PoC) für CVE-2024-11680, eine kritische Sicherheitslücke in ProjectSend r1605 und älteren…
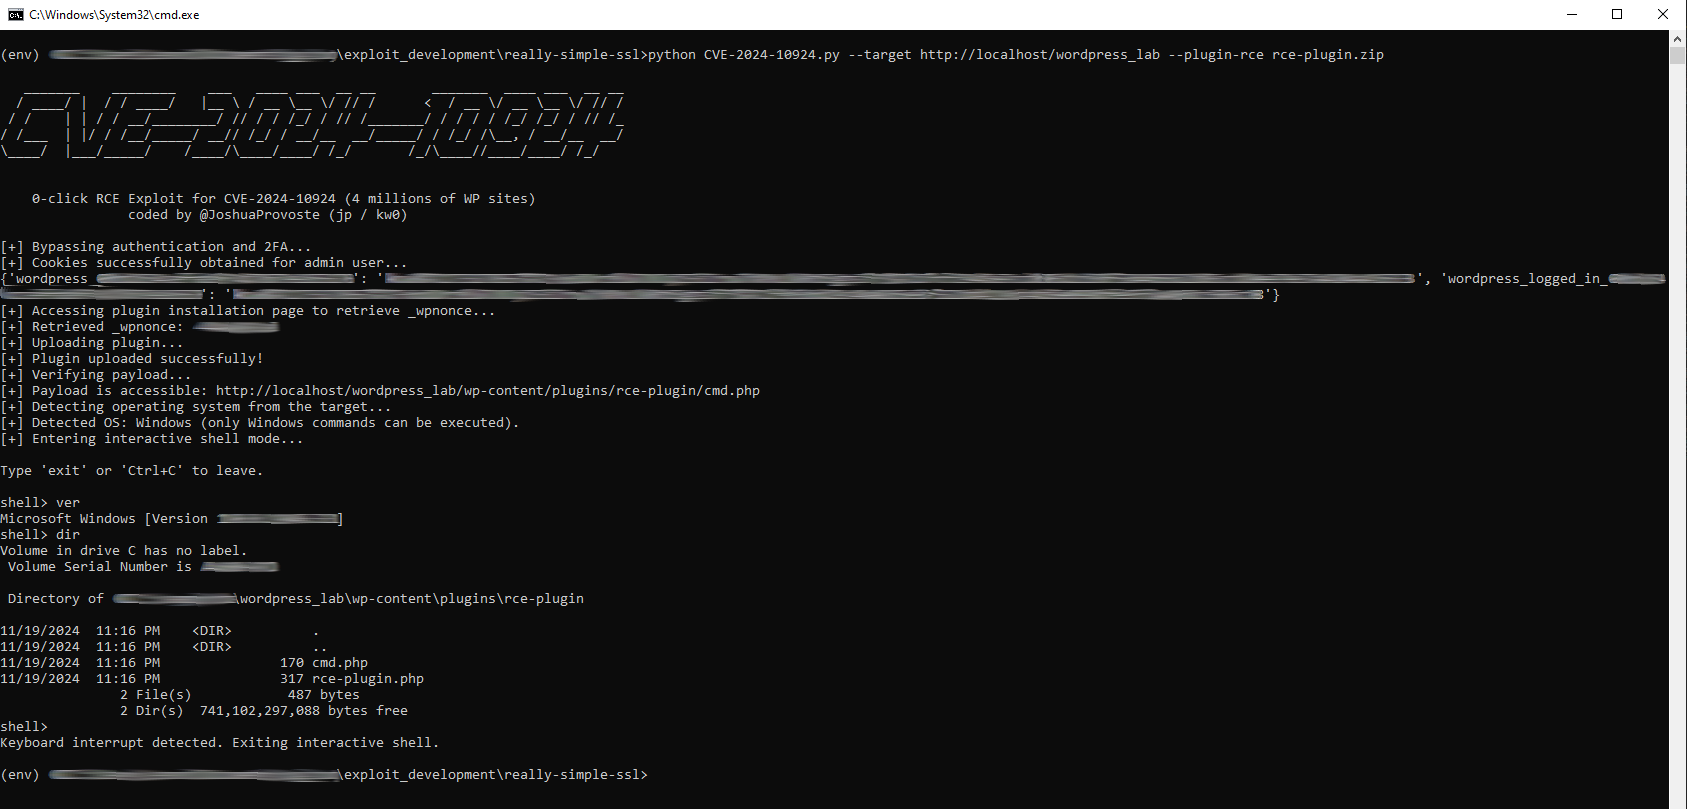 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Nicht authentifizierter Authentifizierungs-Bypass zu RCE-Exploit für CVE-2024-10924. Missbraucht einen Authentifizierungs- und 2FA-Bypass im Really…
 cyberauth/cve-2026-20079
Implementiert die CVE-2026-20079-Authentifizierungs-Bypass-zu-Root-RCE-Kette gegen Cisco Secure FMC mithilfe von Fingerprint-, Check-, Proof- und…
 zux0x3a/adfly
Active Directory-Abfragetool unter Verwendung des LDAP-Protokolls, hilft Red Teamern / Penetrationstestern, Benutzeranmeldeinformationen zu…
 d0rb/cve-2024-41107
Proof-of-Concept-Exploit für CVE-2024-41107, der auf die Umgehung der SAML-Authentifizierung in Apache-CloudStack-Versionen 4.5.0–4.18.2.1 und…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) – eine standardmäßig aktivierte Funktion ab Werk, sobald Sie ein beliebiges…
 seckatie/cve-2019-8978
Offenlegung von Sicherheitslücken in Banner Web Tailor und Banner Enterprise Identity Services
 dongpohezui/cve-2021-33045
Exploit für die Authentifizierungsumgehung von Dahua-Kameras (CVE-2021-33045) mit mitmproxy, um Login-Anfragen an /RPC2_Login abzufangen und zu…
 nccgroup/nlahoney
NLA Honeypot zugehörige Forschung
 opfour/op4
Terminal-basierter verschlüsselter Messenger mit Post-Quanten-Kryptographie, Double Ratchet-Protokoll und Tor-Anonymität. Bietet Notfall-Passphrase,…
 mavlevin/d-link-cve-2021-27342-exploit
Exploit für die Schwachstelle CVE-2021-27342 (Umgehung des Brute-Force-Schutzes der Telnet-Authentifizierung)








