
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 jweny/shiro-cve-2020-17523
Analyse von zwei Authentifizierungs-Bypass-Techniken für Apache Shiro (CVE-2020-17523) mit einer reproduzierbaren Exploit-Umgebung und detaillierter…
 7hepr0fess0r/adcsdevilcom
Ein C#-Tool zum Anfordern von Zertifikaten von ADCS mithilfe von DCOM über SMB. Dieses Tool ermöglicht die Remote-Anforderung von X.509-Zertifikaten…
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager Authentifizierungsumgehung (CVE-2024-29849)
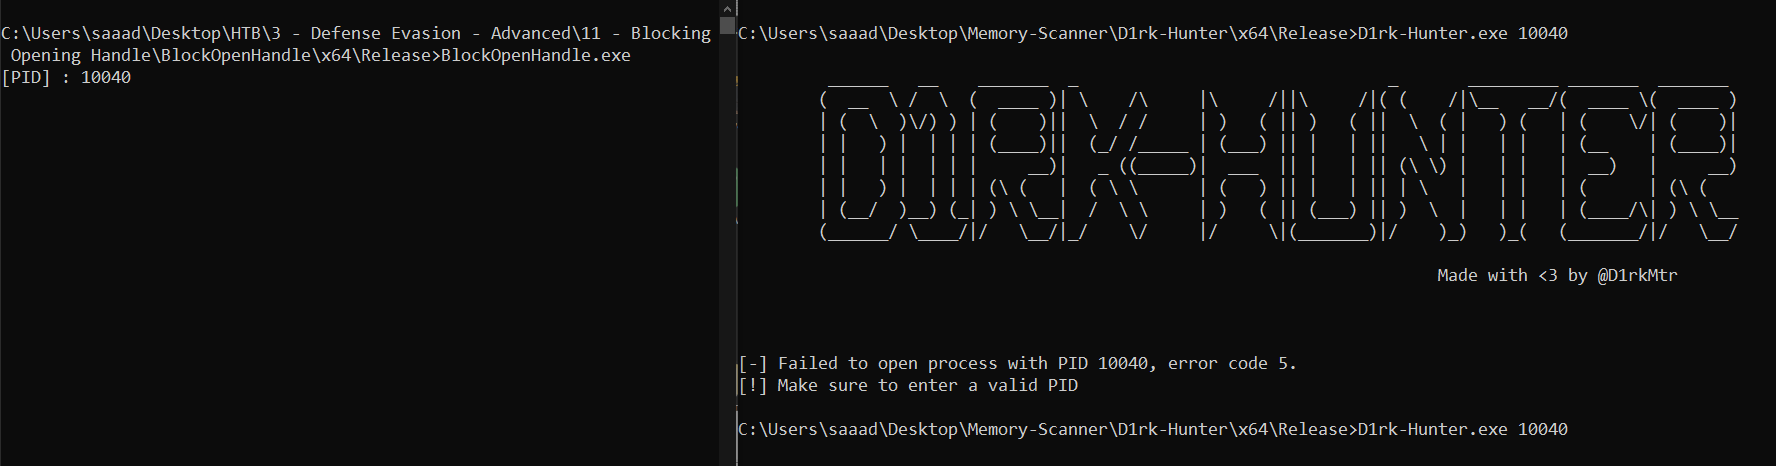 saadahla/blockopenhandle
Blockiere jeden Prozess daran, ein HANDLE zu deinem Prozess zu öffnen. Nur SYSTEM ist es erlaubt, ein Handle zu deinem Prozess zu öffnen. Damit…
 wardgate/wardgate
Sicherheits-Gateway für KI-Agenten - API-Proxy mit isolierten Anmeldeinformationen und richtliniengesteuerte Remote-Ausführung (Conclaves).…
 tuskira/ai-agent-gateway
Open-Source-Gateway, das MCP-Tool-Aufrufe und LLM-Datenverkehr von KI-Agenten absichert, steuert und überwacht, mit API-Schlüssel-Authentifizierung…
 w01fh4cker/screenconnect-authbypass-rce
Exploit-Skript für CVE-2024-1708 und CVE-2024-1709 in ConnectWise ScreenConnect, das Authentifizierungsumgehung und Remote-Codeausführung mit…
 manuelberrueta/flowanalyzer
FlowAnalyzer ist ein Werkzeug zur Unterstützung beim Testen und Analysieren von OAuth-2.0-Flows, einschließlich OpenID Connect (OIDC).
 secureworks/whiskeysamlandfriends
Python-basiertes Framework zum Generieren von Golden-SAML-Tokens, Kerberos-Tickets und Azure-Zugriffstoken zur Ausnutzung föderierter…
 mx-moth/flask-saml2
Flask-Bibliothek zum Erstellen von SAML Service Providers und Identity Providers
 portswigger/oauth-scan
Burp Suite Extension zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Proof of Concept
 henkru/cs-token-vault
In-Memory-Token-Tresor-BOF für Cobalt Strike
 lore-hex/quill-router
TrustedRouter.com Repo für sicheres LLM-Proxying
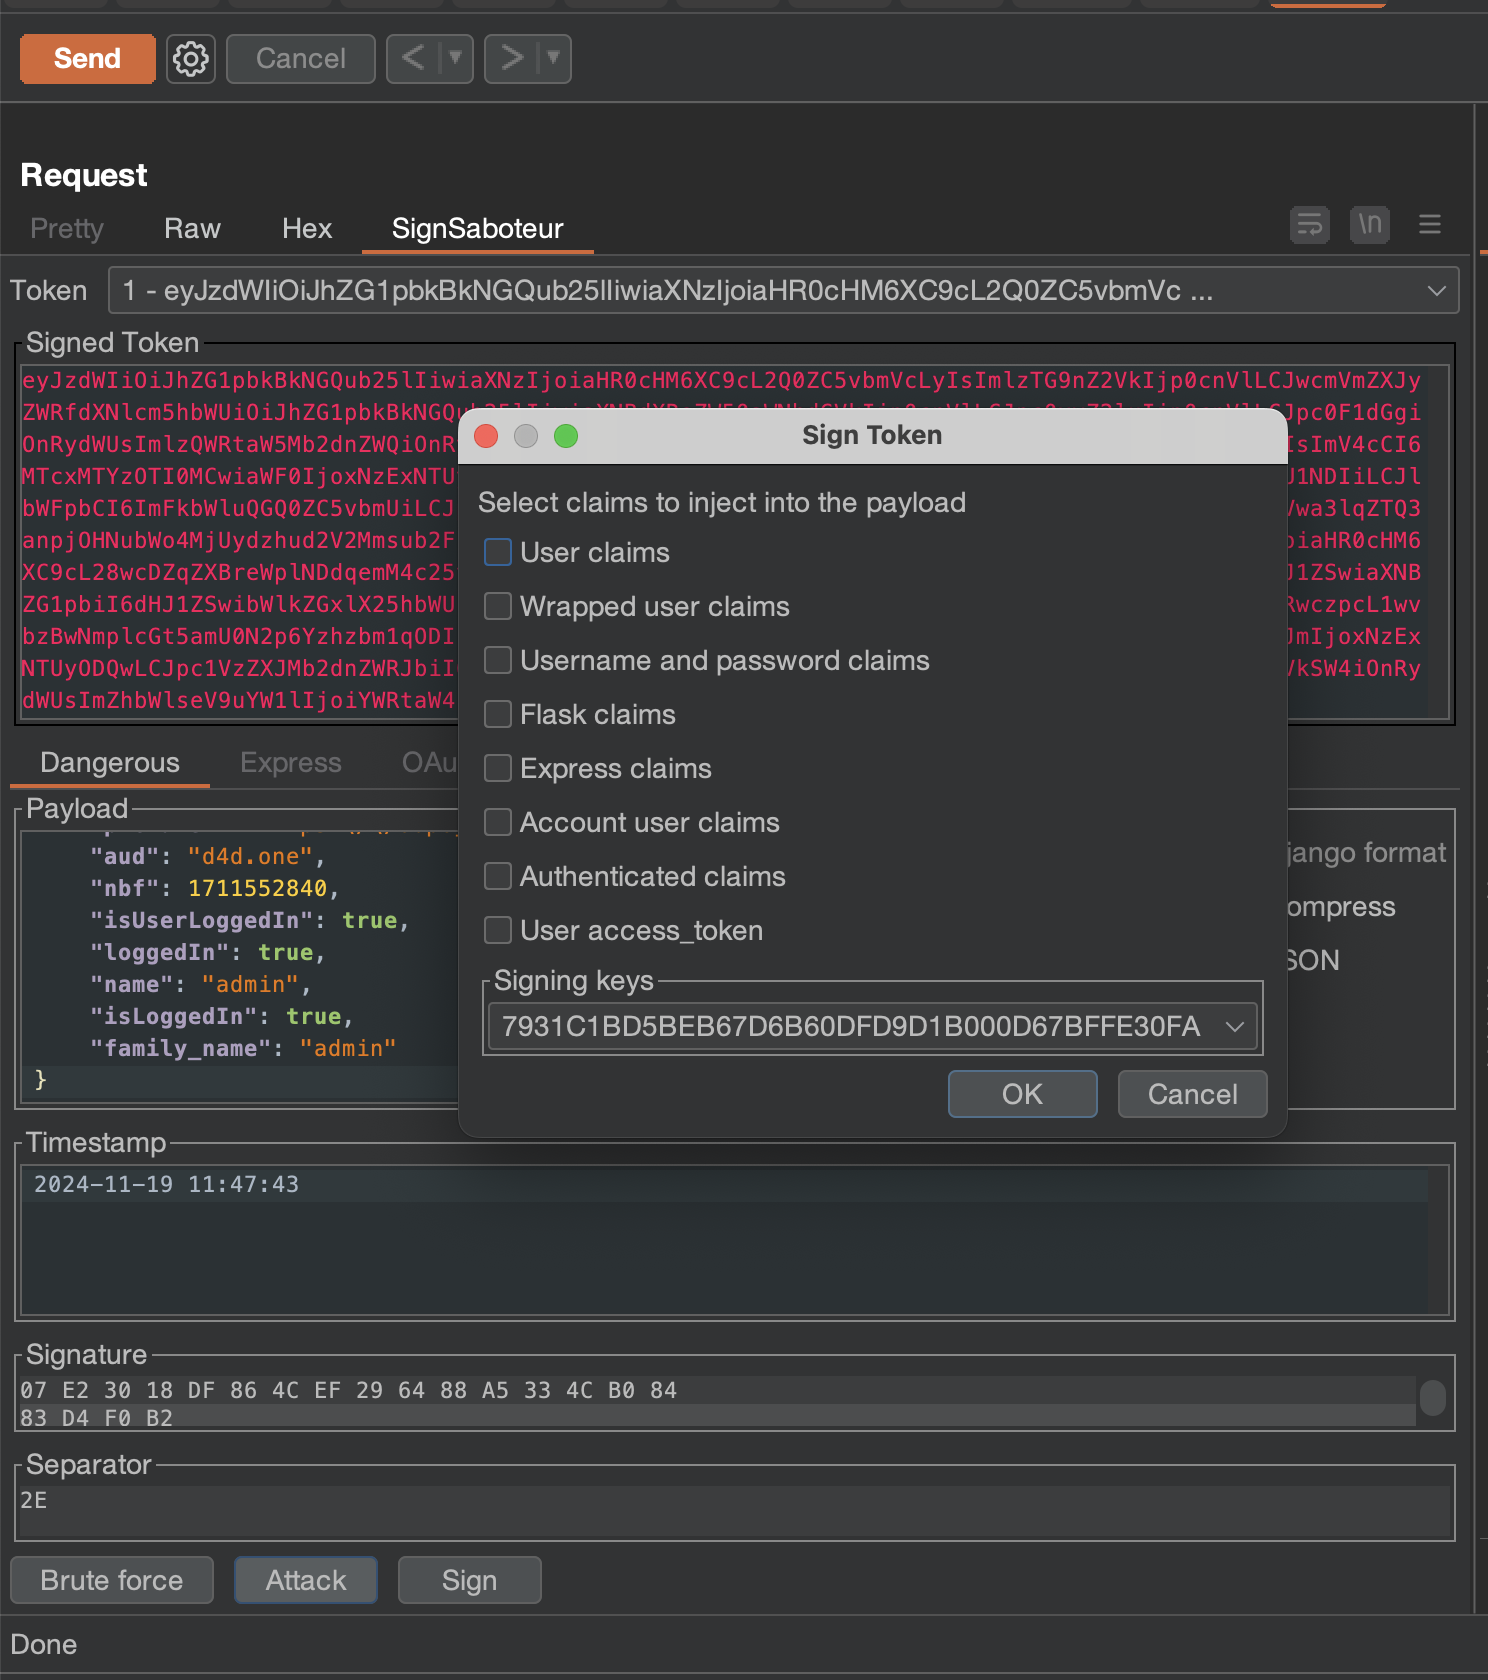 d0ge/sign-saboteur
SignSaboteur ist eine Burp Suite Erweiterung zum Bearbeiten, Signieren und Verifizieren verschiedener signierter Web-Tokens.
 ymsniper/noeyes
Sicherer Terminal-Chat. E2E verschlüsselt, Server mit Null-Metadaten und Blind-Weiterleitung. PyNaCl XSalsa20-Poly1305 + Ed25519 +…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…








