
 #1
Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.
Kitploit empfohlen
 owasp/python-honeypot
OWASP Honeypot, automatisiertes Täuschungsframework
 watchdogsecurity/porch-pirate
Porch Pirate ist der umfassendste Postman-Recon-/OSINT-Client und das dazugehörige Framework, das die automatisierte Entdeckung und Nutzung von…
 dolevf/graphql-cop
Leichtgewichtiges Python-Werkzeug für automatisierte Sicherheitsaudits von GraphQL-APIs. Erkennt Fehlkonfigurationen, Informationslecks und…
 openpcc/openpcc
Ein Open-Source-Framework für verifizierbar private KI-Inferenz
 lsh123/xmlsec
XML-Sicherheitsbibliothek
 pompelmi/pompelmi
ClamAV-Antiviren-Scanning für Node.js — scanne Datei-Uploads mit einem einzigen Funktionsaufruf. Keine Abhängigkeiten. Typisierte Symbol-Bewertungen.…
 teycir/burpapisecuritysuite
Burp Suite-Erweiterung für API-Sicherheitstests mit 15 Angriffstypen, 108+ Payloads, intelligentem Fuzzing, BOLA/IDOR-Erkennung, KI-Integration und…
 undeadsec/swaggerspy
Automatisiertes OSINT-Tool, das SwaggerHub-API-Dokumentationen scannt, um exponierte Geheimnisse, Anmeldeinformationen und sensible Informationen…
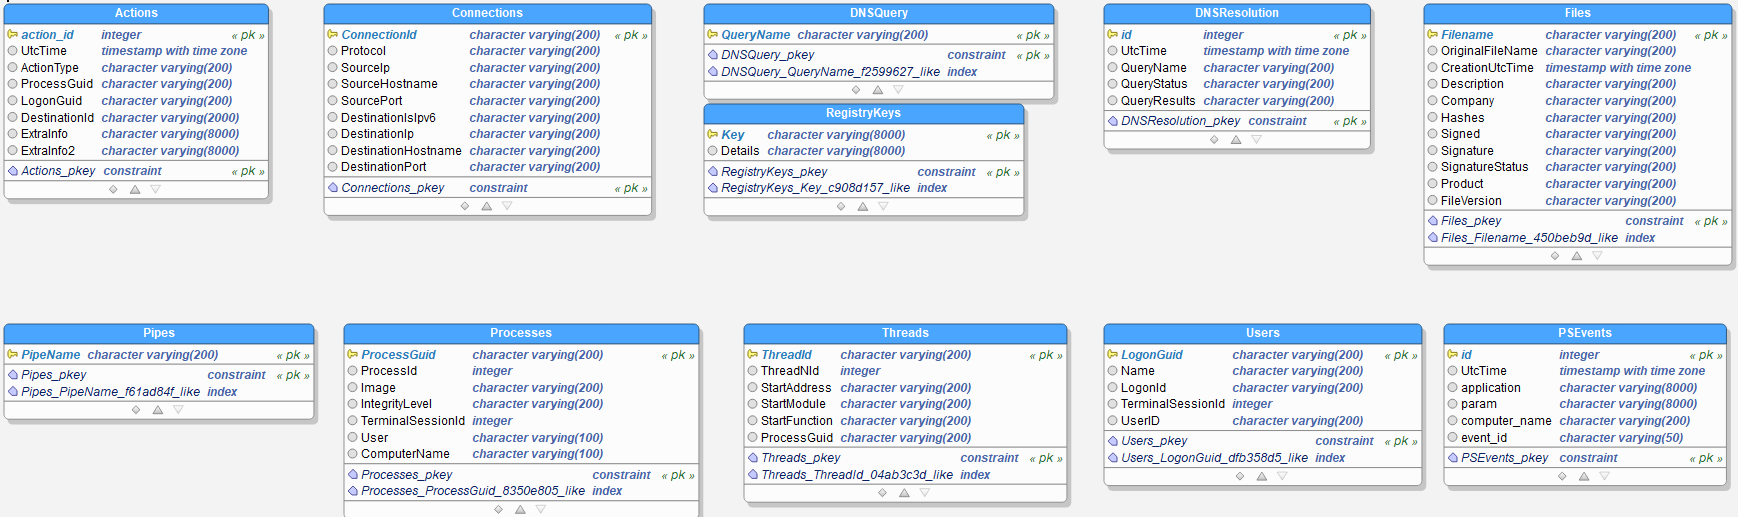 lucky-luk3/grafiki
Threat-Hunting-Tool über Sysmon und Graphen
 sentrypeer/sentrypeer
Distributed SIP-Honeypot, der Betrugsdaten zu VoIP-Angriffen erkennt und teilt. Sammelt IP-Adressen und Telefonnummern böswilliger Akteure über ein…
 nicholasaleks/graphql-threat-matrix
GraphQL-Bedrohungsframework, das von Sicherheitsexperten verwendet wird, um Sicherheitslücken in GraphQL-Implementierungen zu untersuchen.
 lumoslab-innovation/openhunterai
Local-first KI-Red-Team für Web-, API- und LLM-Anwendungssicherheit. Angreiferorientierte Argumentation, evidenzbasierte Befunde und Skills für…
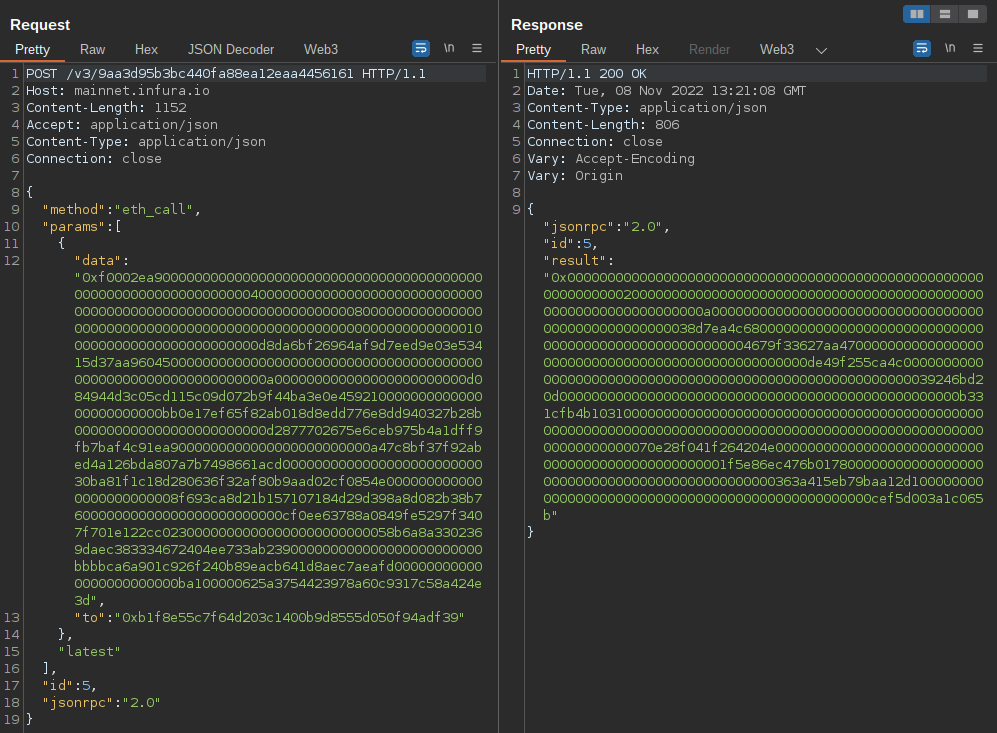 uwctcjnwlk/web3-decoder
Burp Suite-Erweiterung zum Dekodieren von Ethereum-JSON-RPC-Aufrufen und Smart-Contract-Interaktionen, mit Unterstützung mehrerer Chains und…
 hashicorp-forge/grove
Ein Software-as-a-Service (SaaS)-Framework zur Logsammlung.
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
 tno-s3/wuppiefuzz
Ein coverage-gesteuerter REST-API-Fuzzer, entwickelt auf Basis von LibAFL
 softrams/bulwark
Ein Tool für das Management von organisatorischen Assets und Schwachstellen mit Jira-Integration, entwickelt für die Erstellung von…
 vulncheck-oss/cli
VulnCheck's official command line tool







