
 #1
Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.
Kitploit empfohlen
 learner202649/cve-2025-11203-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle
 lore-hex/quill-router
TrustedRouter.com Repo für sicheres LLM-Proxying

 roxanne_ardary/securekit
Securekit ist ein protokollagnostischer Sicherheitskernel, der Zero-Trust- und Sandbox-Ausführung für die Nutzung von KI-Tools durchsetzt. Er sitzt…
 owasp/apicheck
Modulares DevSecOps-Toolset für REST-API-Sicherheitstests, entwickelt für Entwickler, Systemadministratoren und Penetrationstester, um…
 rajsidwadkar/uap-protocol
Ein einheitliches, sicherheitsorientiertes Drahtprotokoll für Tool-Zugriff und Agentenkoordination. UAP eliminiert CVE-2025-49596 und…
 owasp/asvs
Anwendungssicherheits-Verifikationsstandard
 owasp/devsecopsguideline
Die OWASP-DevSecOps-Richtlinie kann uns helfen, Sicherheit als Teil der Entwicklungspipeline zu verankern.
 owasp/nest
Dein Tor zu OWASP. Entdecke, beteilige dich und hilf mit, die Zukunft zu gestalten!
 owasp/threat-dragon
Ein Open-Source-Tool zur Bedrohungsmodellierung von OWASP
 onecli/onecli
Open-Source-Sandbox-Agent-Harness für Teams. Jeder Mitarbeiter erhält einen gesicherten persönlichen Agenten.
 openbmc/bmcweb
Ein Alleskönner-Webserver für Redfish, KVM, GUI und DBus für OpenBMC
 opnsense/core
OPNsense GUI, API und System-Backend
 elevenpaths/diario-commandline-tools
CLI-Client für die Massenverarbeitung der DIARIO-API: PDF-/Office-Dokumente hochladen, Datei-Hashes abfragen und Malware-Analyse-Workflows über…
 owasp/api-security
Von OWASP gepflegtes Dokument zu den Top 10 API-Sicherheitsrisiken und Dokumentationsportal mit Best Practices für den Aufbau, das Testen und die…
 owasp/agent-skills-security-standard
Sicherheitsstandard für Agentenfähigkeiten, der Richtlinien und bewährte Verfahren zur Sicherung KI-gesteuerter autonomer Agenten in Cloud- und…
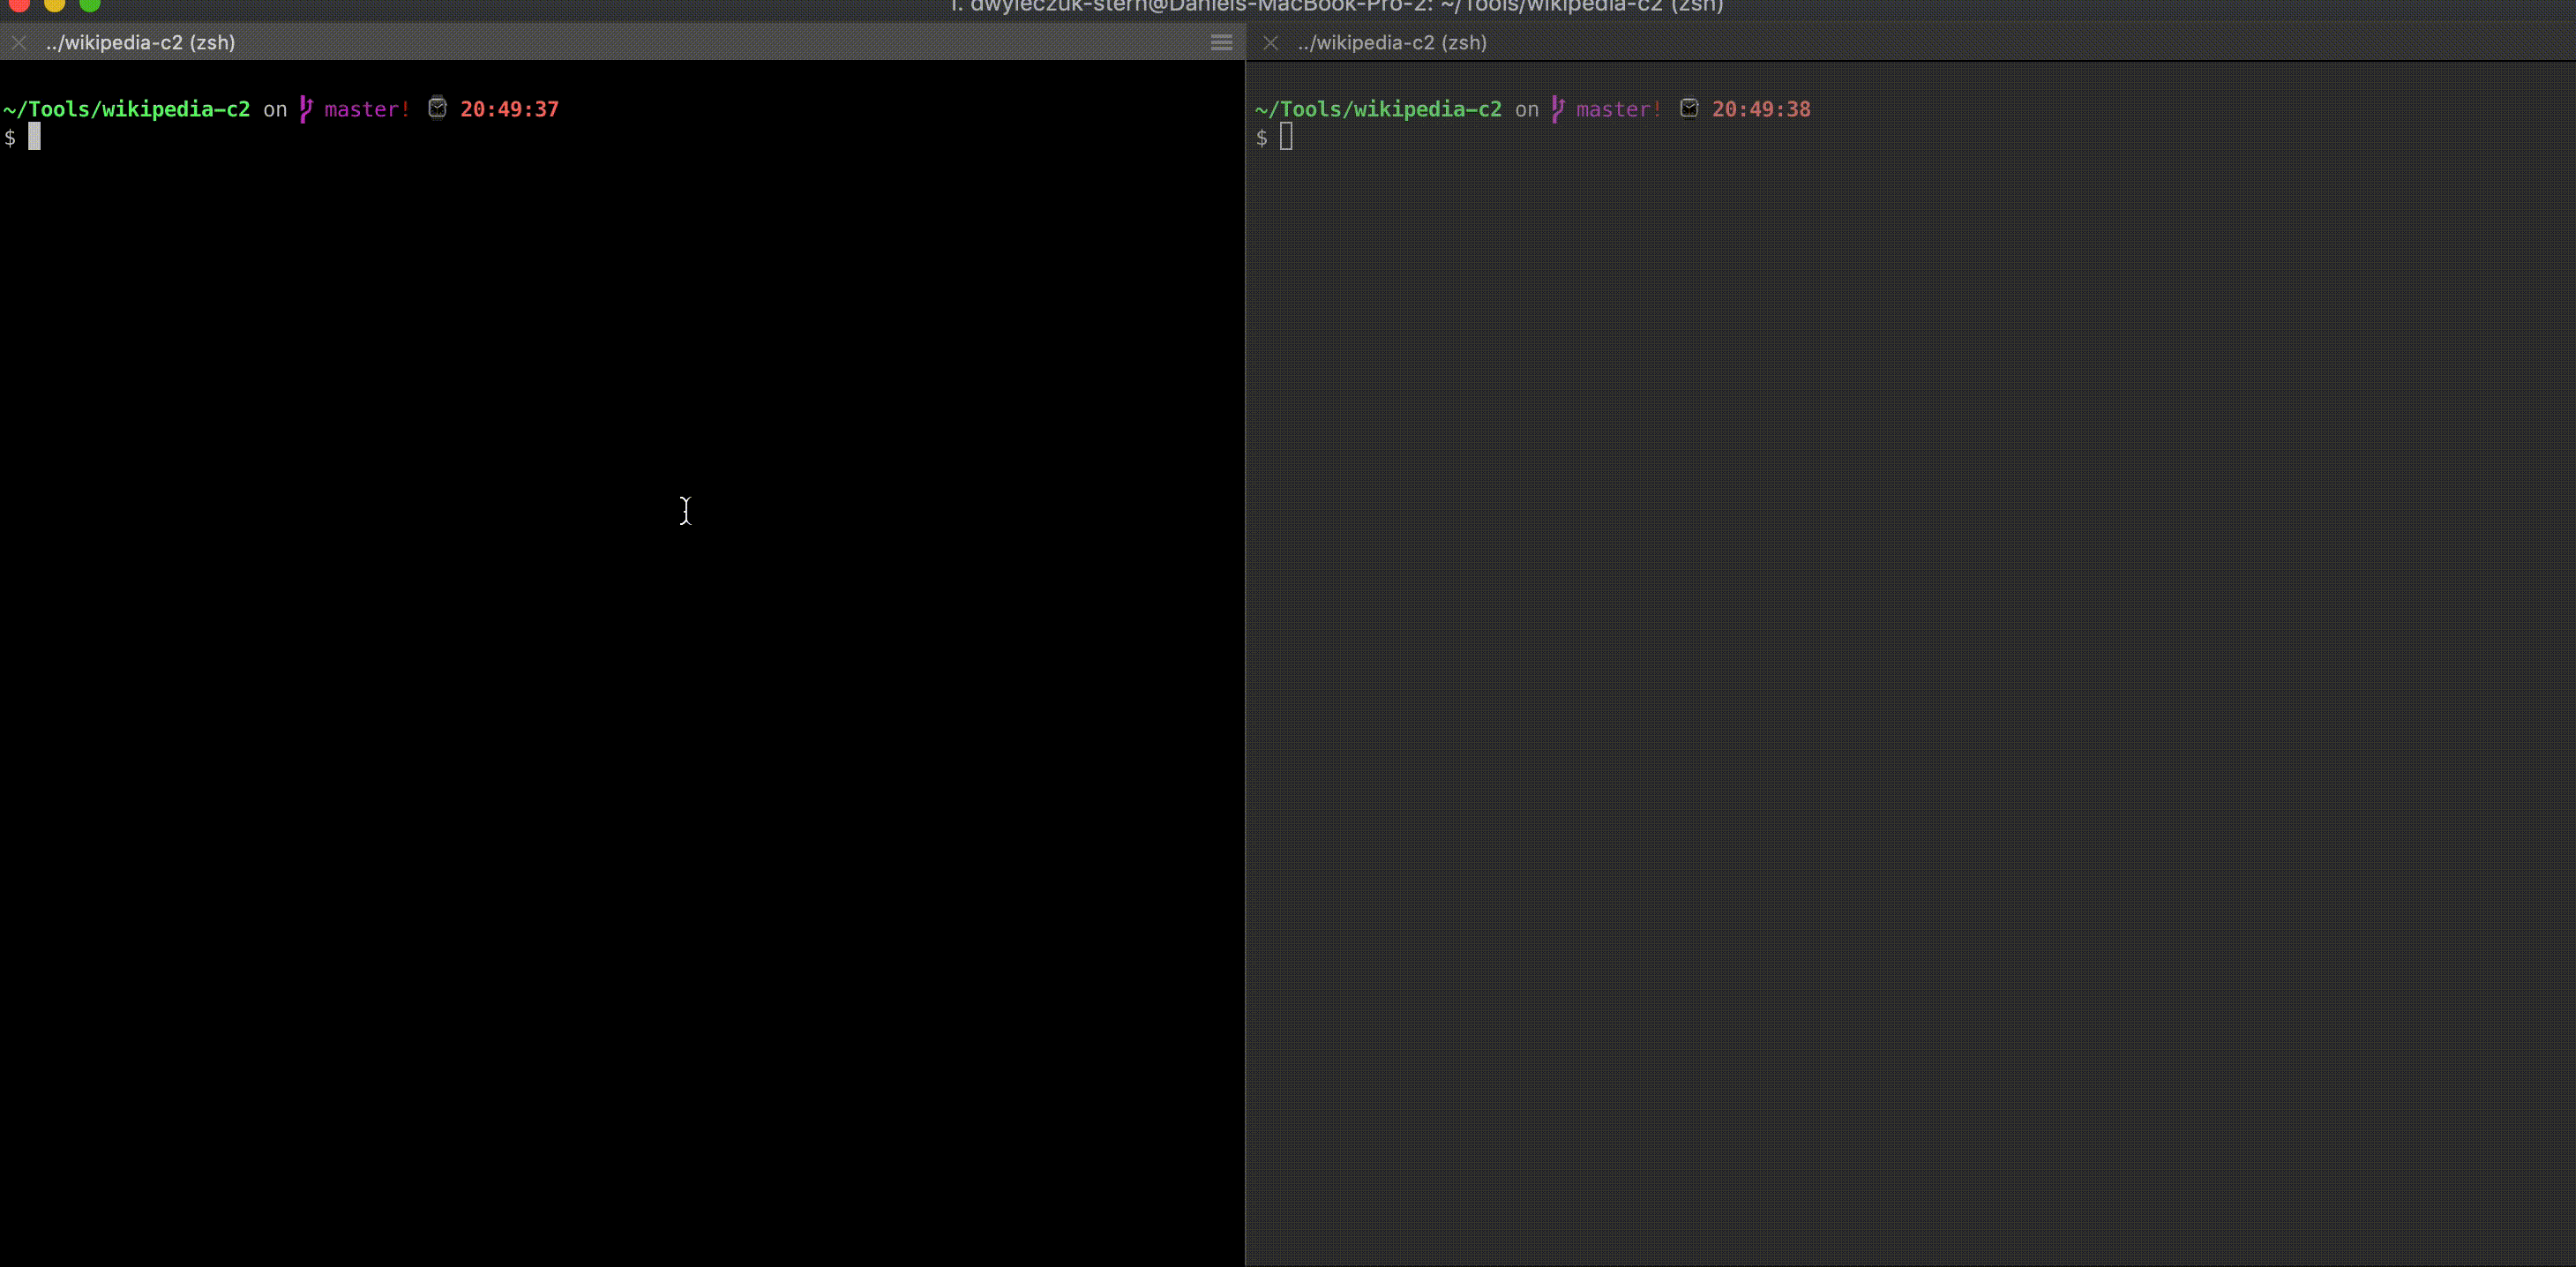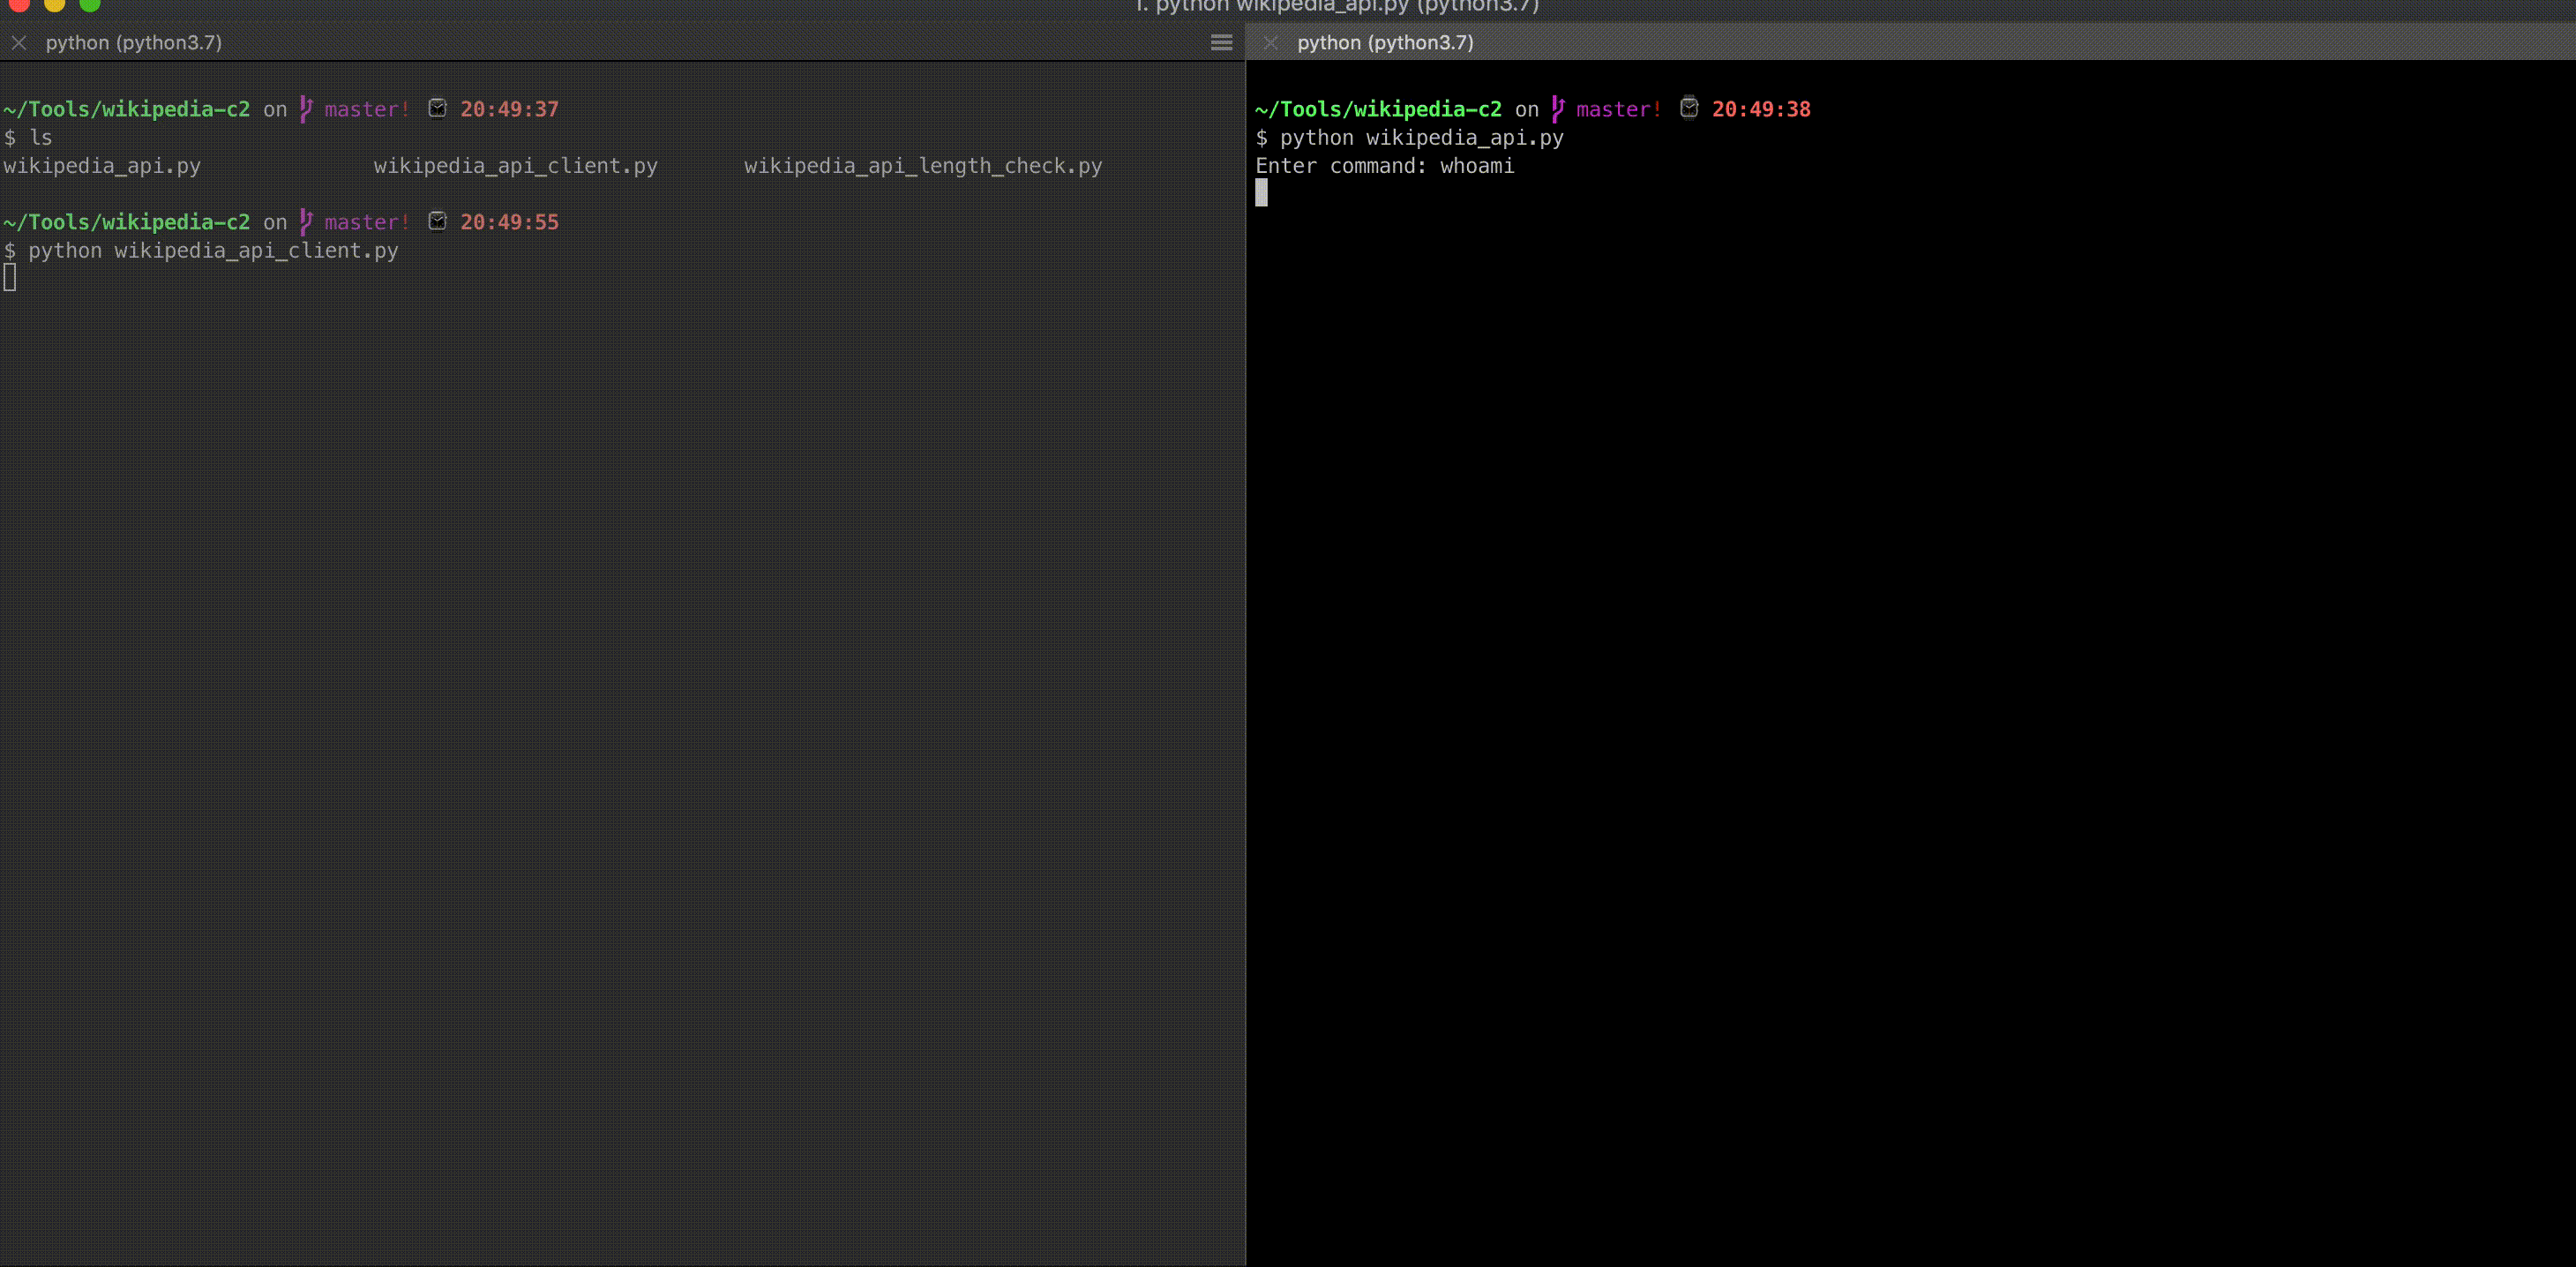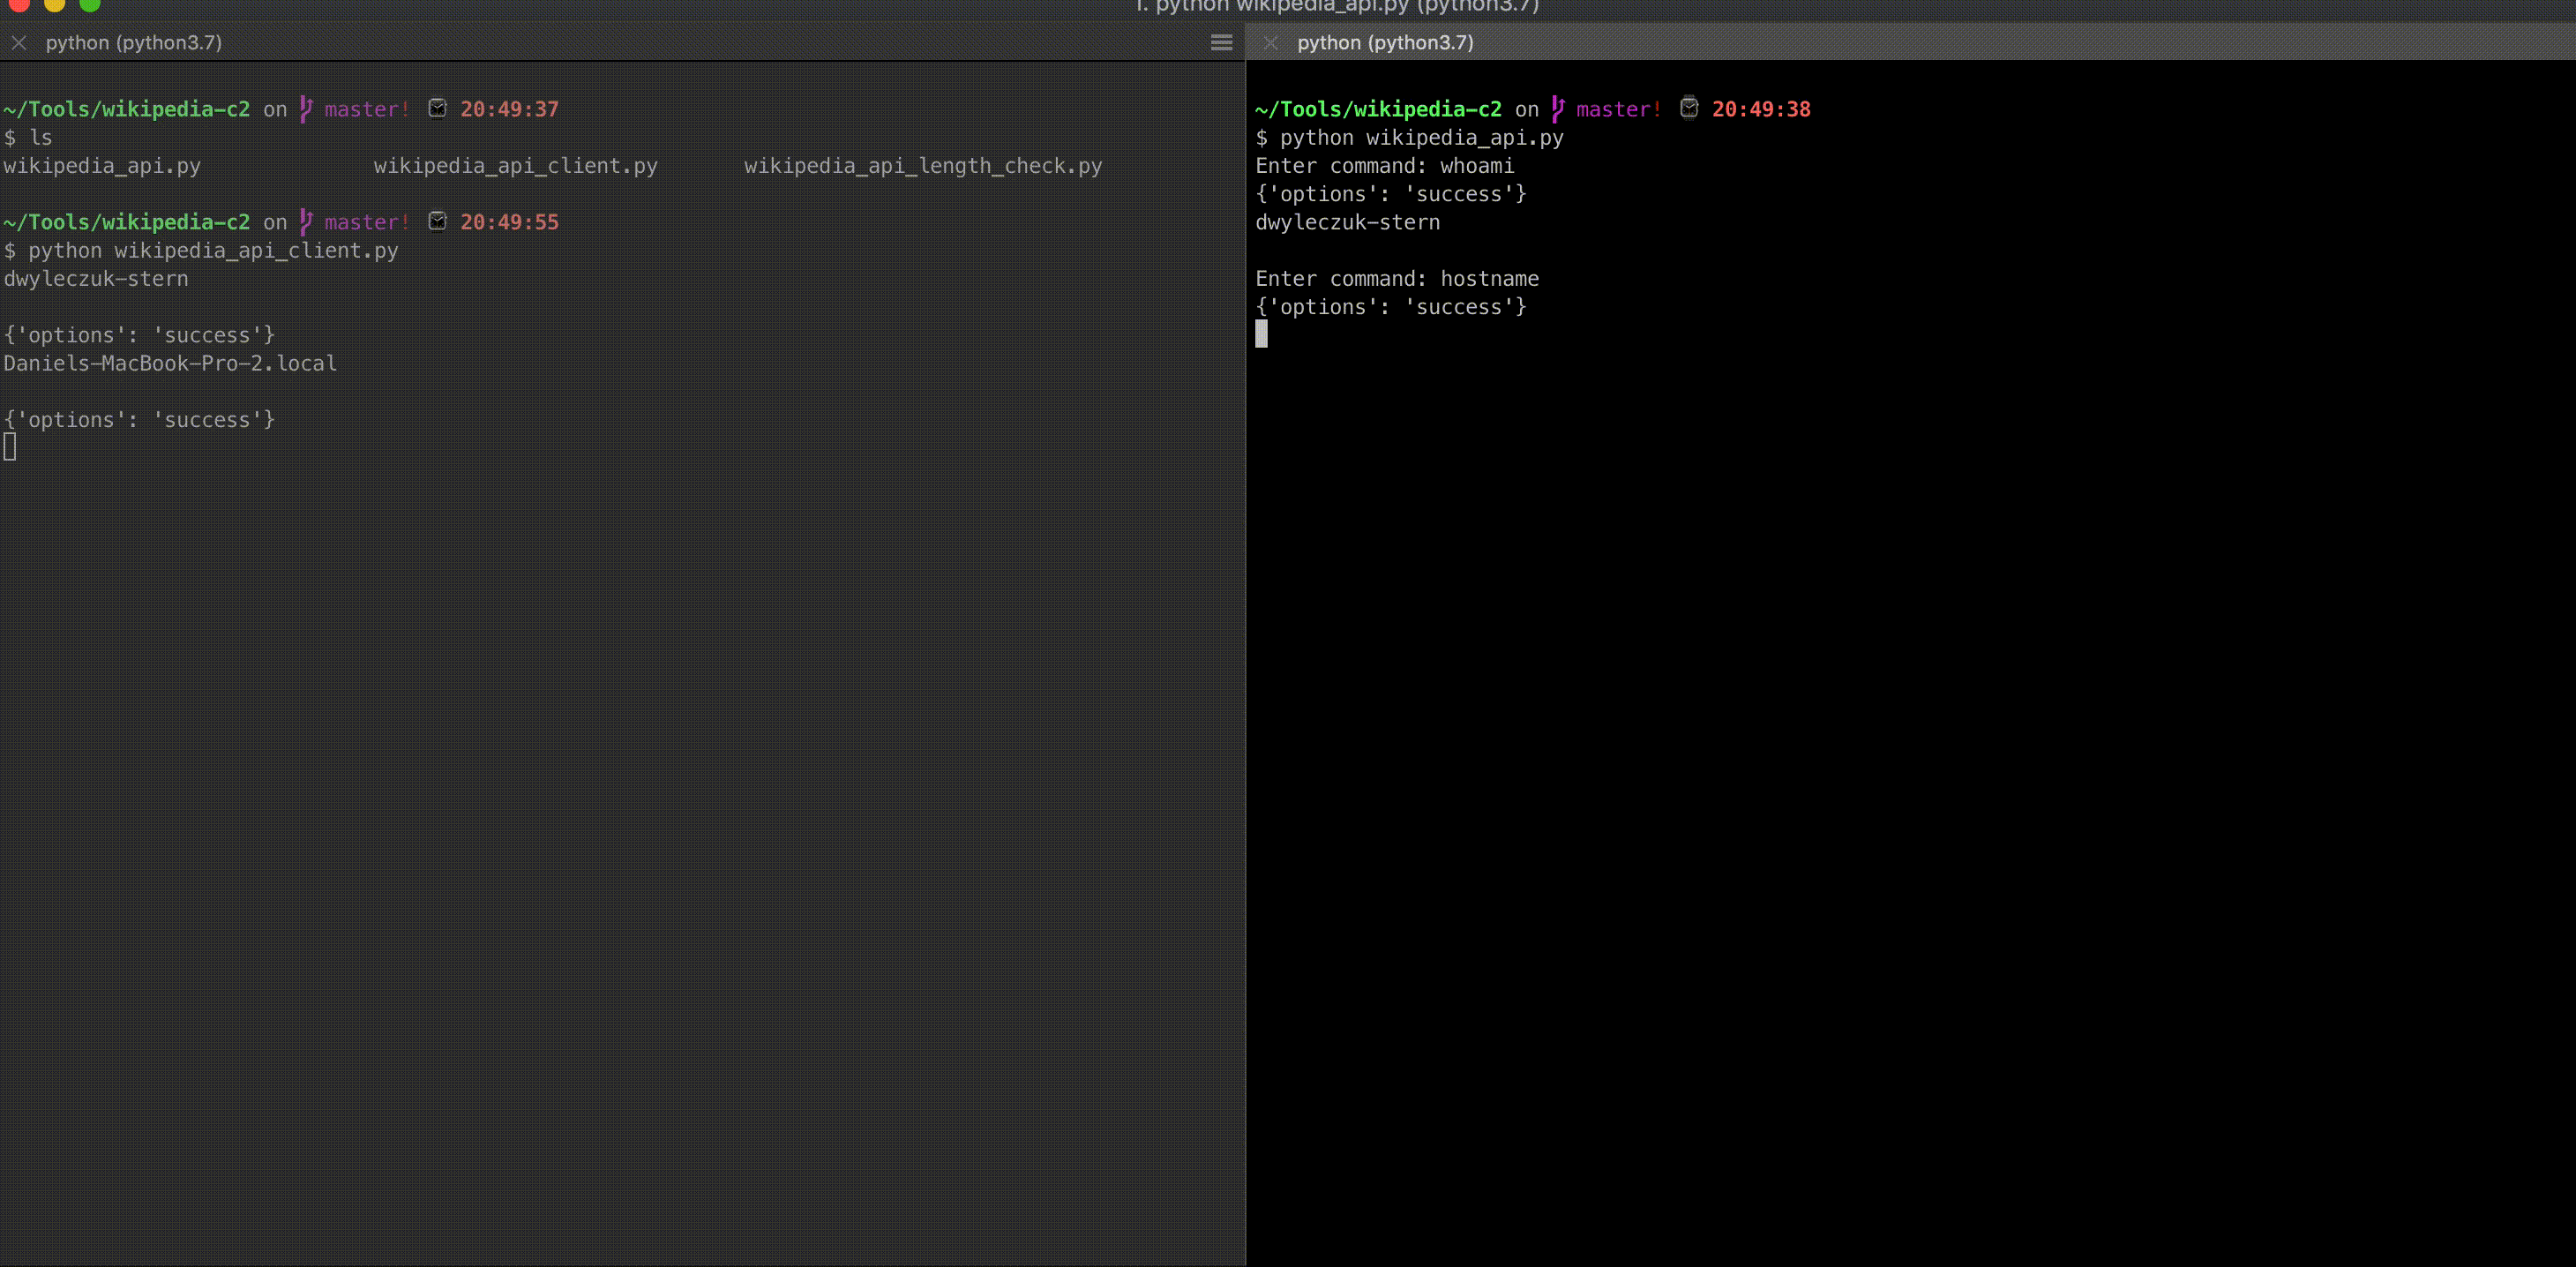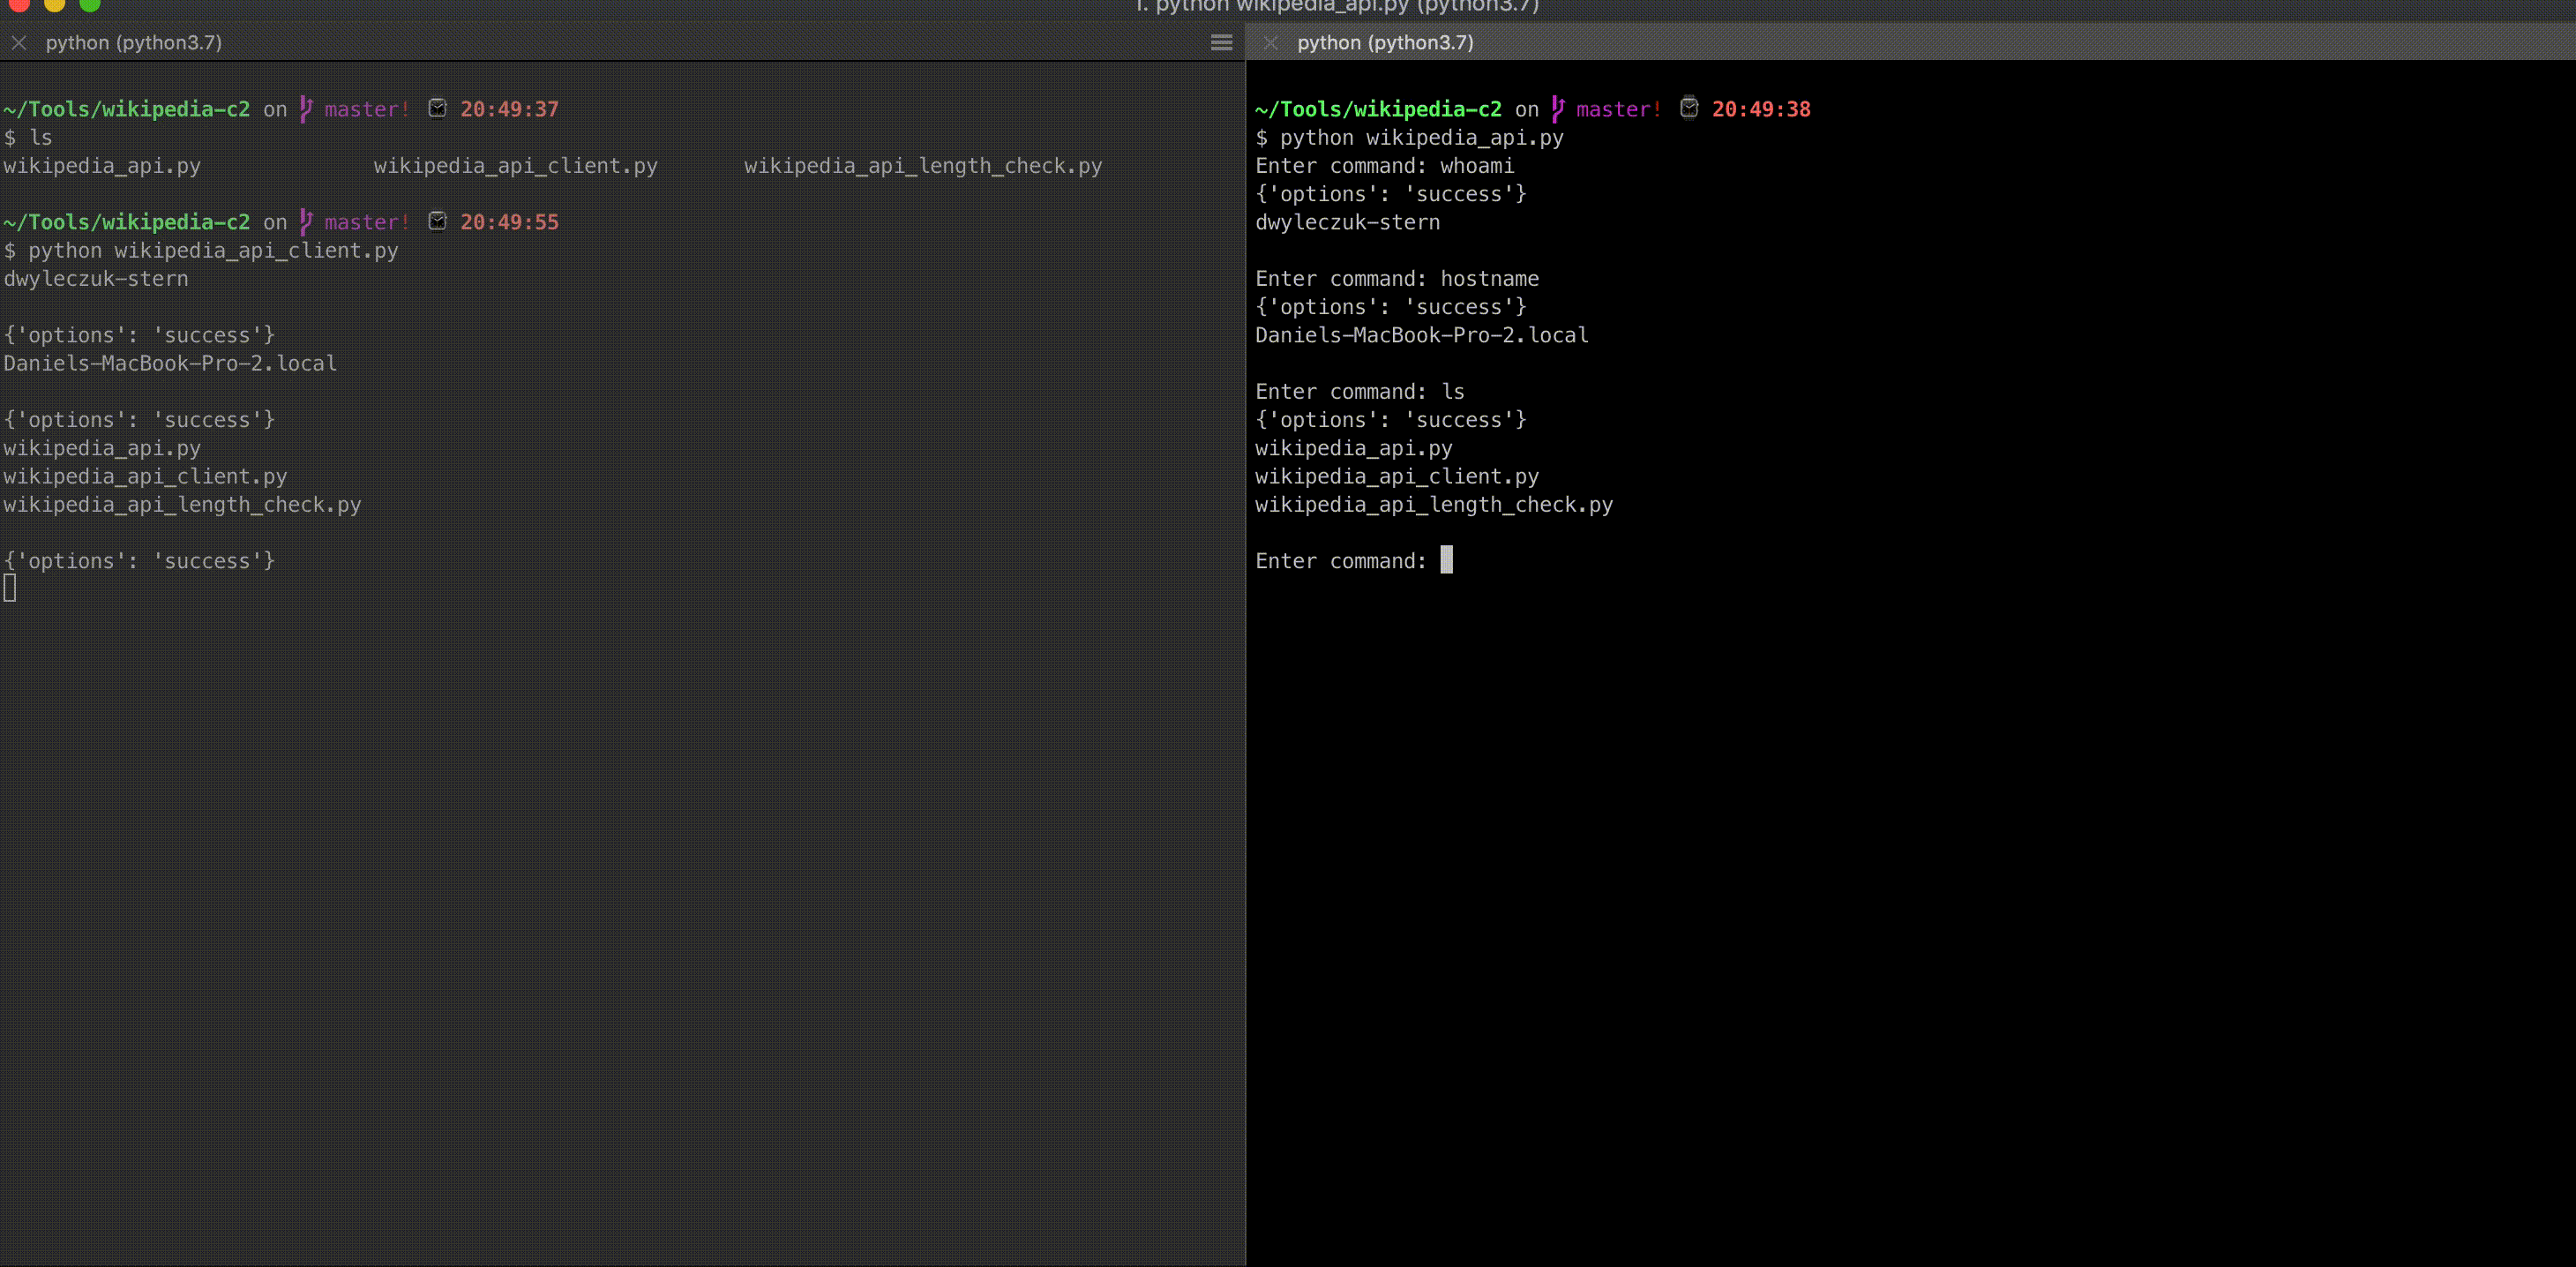 daniel-infosec/wikipedia-c2
POC für die Nutzung der Wikipedia-API für Command and Control
 oscerd/cve-2026-55993
PoC-Reproducer für CVE-2026-55993 (Apache Camel camel-atmosphere-websocket): Der WebSocket-Consumer kopiert die Query-Parameter der Verbindung…
 eddiejibson/limitrr-php
Besseres PHP-Rate-Limiting mit Redis.








