
 owasp/raider
OWASP Raider: ein neuartiges Framework zur Manipulation der HTTP-Prozesse persistenter Sitzungen

OWASP Raider wurde mit dem Ziel entwickelt, das Testen von Web-Authentifizierung zu verbessern. Mittlerweile hat es sich weiterentwickelt und kann für alle Arten von zustandsbehafteten HTTP-Prozessen eingesetzt werden. Es abstrahiert den Client-Server-Informationsaustausch als endlichen Automaten. Jeder Schritt umfasst eine Anfrage mit Eingaben, eine Antwort mit Ausgaben, beliebige Aktionen, die auf die Antwort angewendet werden, und bedingte Verknüpfungen zu anderen Stufen. Auf diese Weise entsteht eine graphartige Struktur. Raider ermöglicht es dir, komplexe Systeme zu simulieren, während du die Kontrolle über jedes Datenelement hast, das du in das System eingibst oder daraus erhältst.
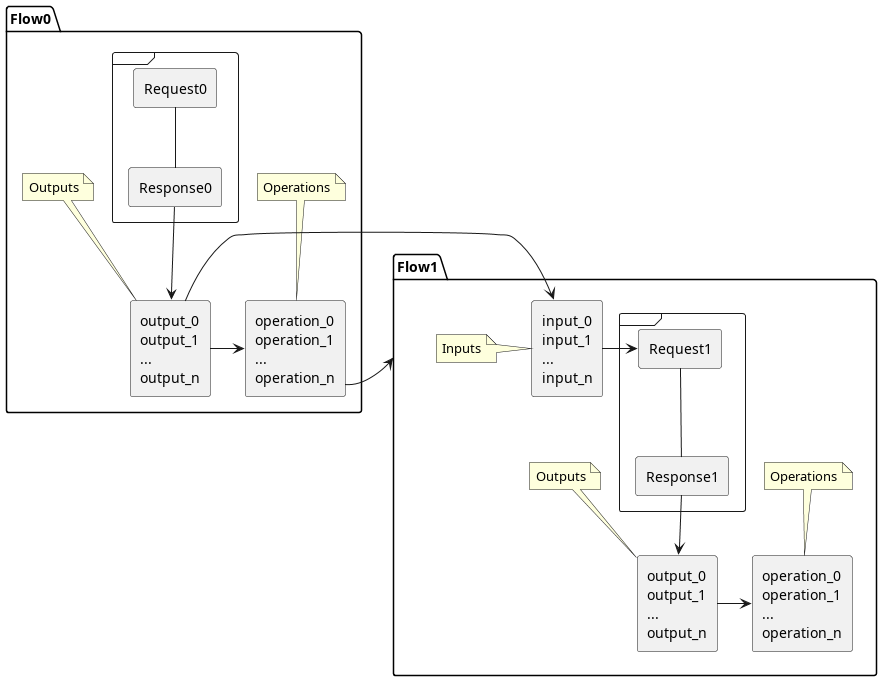
Raider definiert eine DSL, um den Informationsfluss zwischen Client und Server für HTTP-Prozesse zu beschreiben. Jeder Schritt des Prozesses wird durch einen Flow beschrieben, der die Anfrage mit Eingaben, die Antwort mit Ausgaben und beliebige Aktionen einschließlich Verknüpfungen zu anderen Flows enthält:
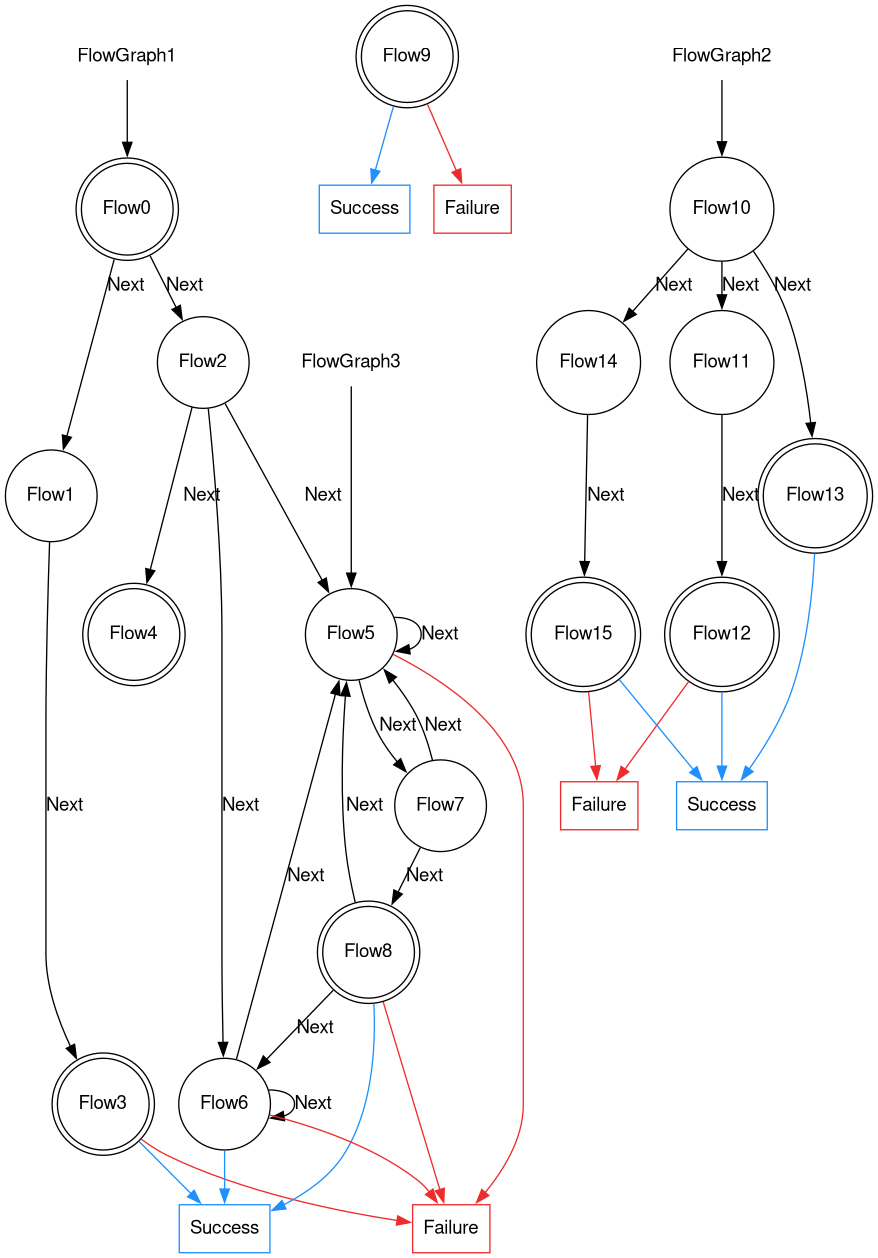
Das Verketten mehrerer Flows kann verwendet werden, um jeden zustandsbehafteten HTTP-Prozess zu simulieren. FlowGraphs geben den Startpunkt an. Sie können auf jedem Flow platziert werden. Ein FlowGraph führt alle Flows in der Verknüpfung aus, bis Erfolg/Fehlschlag zurückgegeben wird oder keine weiteren Verknüpfungen vorhanden sind.
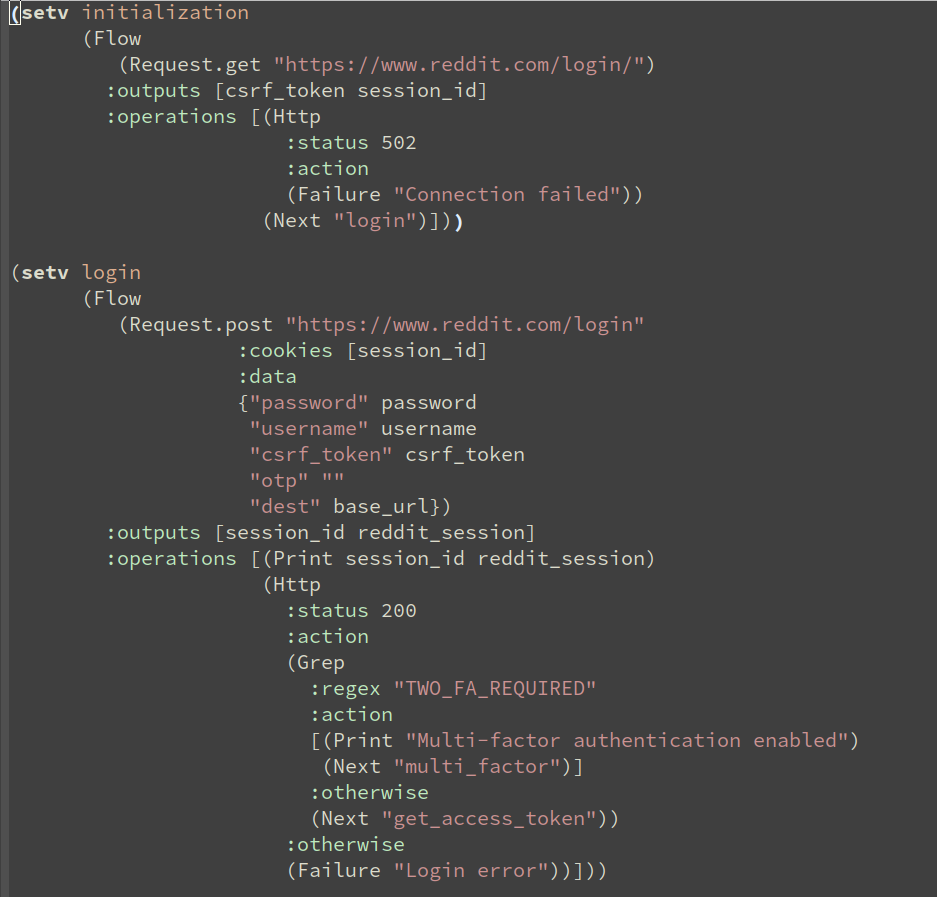
Die Konfiguration von Raider ist von Emacs inspiriert. Es wird Hylang verwendet, ein LISP auf Basis von Python. LISP wird wegen seiner Eigenschaft „Code ist Daten, Daten sind Code“ genutzt. Mit der Magie der LISP-Makros wird die automatische Generierung von Konfigurationen einfach. Flexibilität liegt in seiner DNA, was bedeutet, dass es mit echtem Code unendlich erweitert werden kann. Du kannst es beispielsweise verwenden, um Proof-of-Concepts für HTTP-Angriffe einfach zu erstellen, zu speichern, zu reproduzieren und zu teilen. Mit Raider kannst du auch in deinen Projekten suchen, nach hyfile, Flows, FlowGraphs usw. filtern. Dann führst du entweder nur einen Schritt oder eine Kette von Schritten aus, sodass du Tests für jeden HTTP-Prozess automatisieren und ausführen kannst.
Du kannst es beispielsweise verwenden, um Proof-of-Concepts für HTTP-Angriffe einfach zu erstellen, zu speichern, zu reproduzieren und zu teilen. Mit Raider kannst du auch in deinen Projekten suchen, nach hyfile, Flows, FlowGraphs usw. filtern. Dann führst du entweder nur einen Schritt oder eine Kette von Schritten aus, sodass du Tests für jeden HTTP-Prozess automatisieren und ausführen kannst.
Du kannst auch in deinen Projekten suchen, nach hyfile, Flows, FlowGraphs usw. filtern. Dann führst du entweder nur einen Schritt oder eine Kette von Schritten aus, sodass du Tests für den HTTP-Prozess automatisieren und ausführen kannst.
