
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen
 portswigger/ator
Burp Suite Plugin zur automatischen Token-Extraktion und -Ersetzung in HTTP-Anfragen, unterstützt JSON, XML, Cookies und URL-Parameter, um…
 letsencrypt/test-certs-site
Ein einfacher Server zum Hosten der gültigen, widerrufenen und abgelaufenen Zertifikate, die gemäß Abschnitt 2.2 der CA/Browser Forum Baseline…
 dragonjar/burpia
Burp Suite-Erweiterung, die passive Schwachstellenerkennung mittels künstlicher Intelligenz integriert.
 d0ge/xsw
XML Signature Wrapping Burp Suite Erweiterungen
 kaisonox/apiscope
Ein API-Hooking-Framework zum Abfangen und Überwachen von Windows-Anwendungen
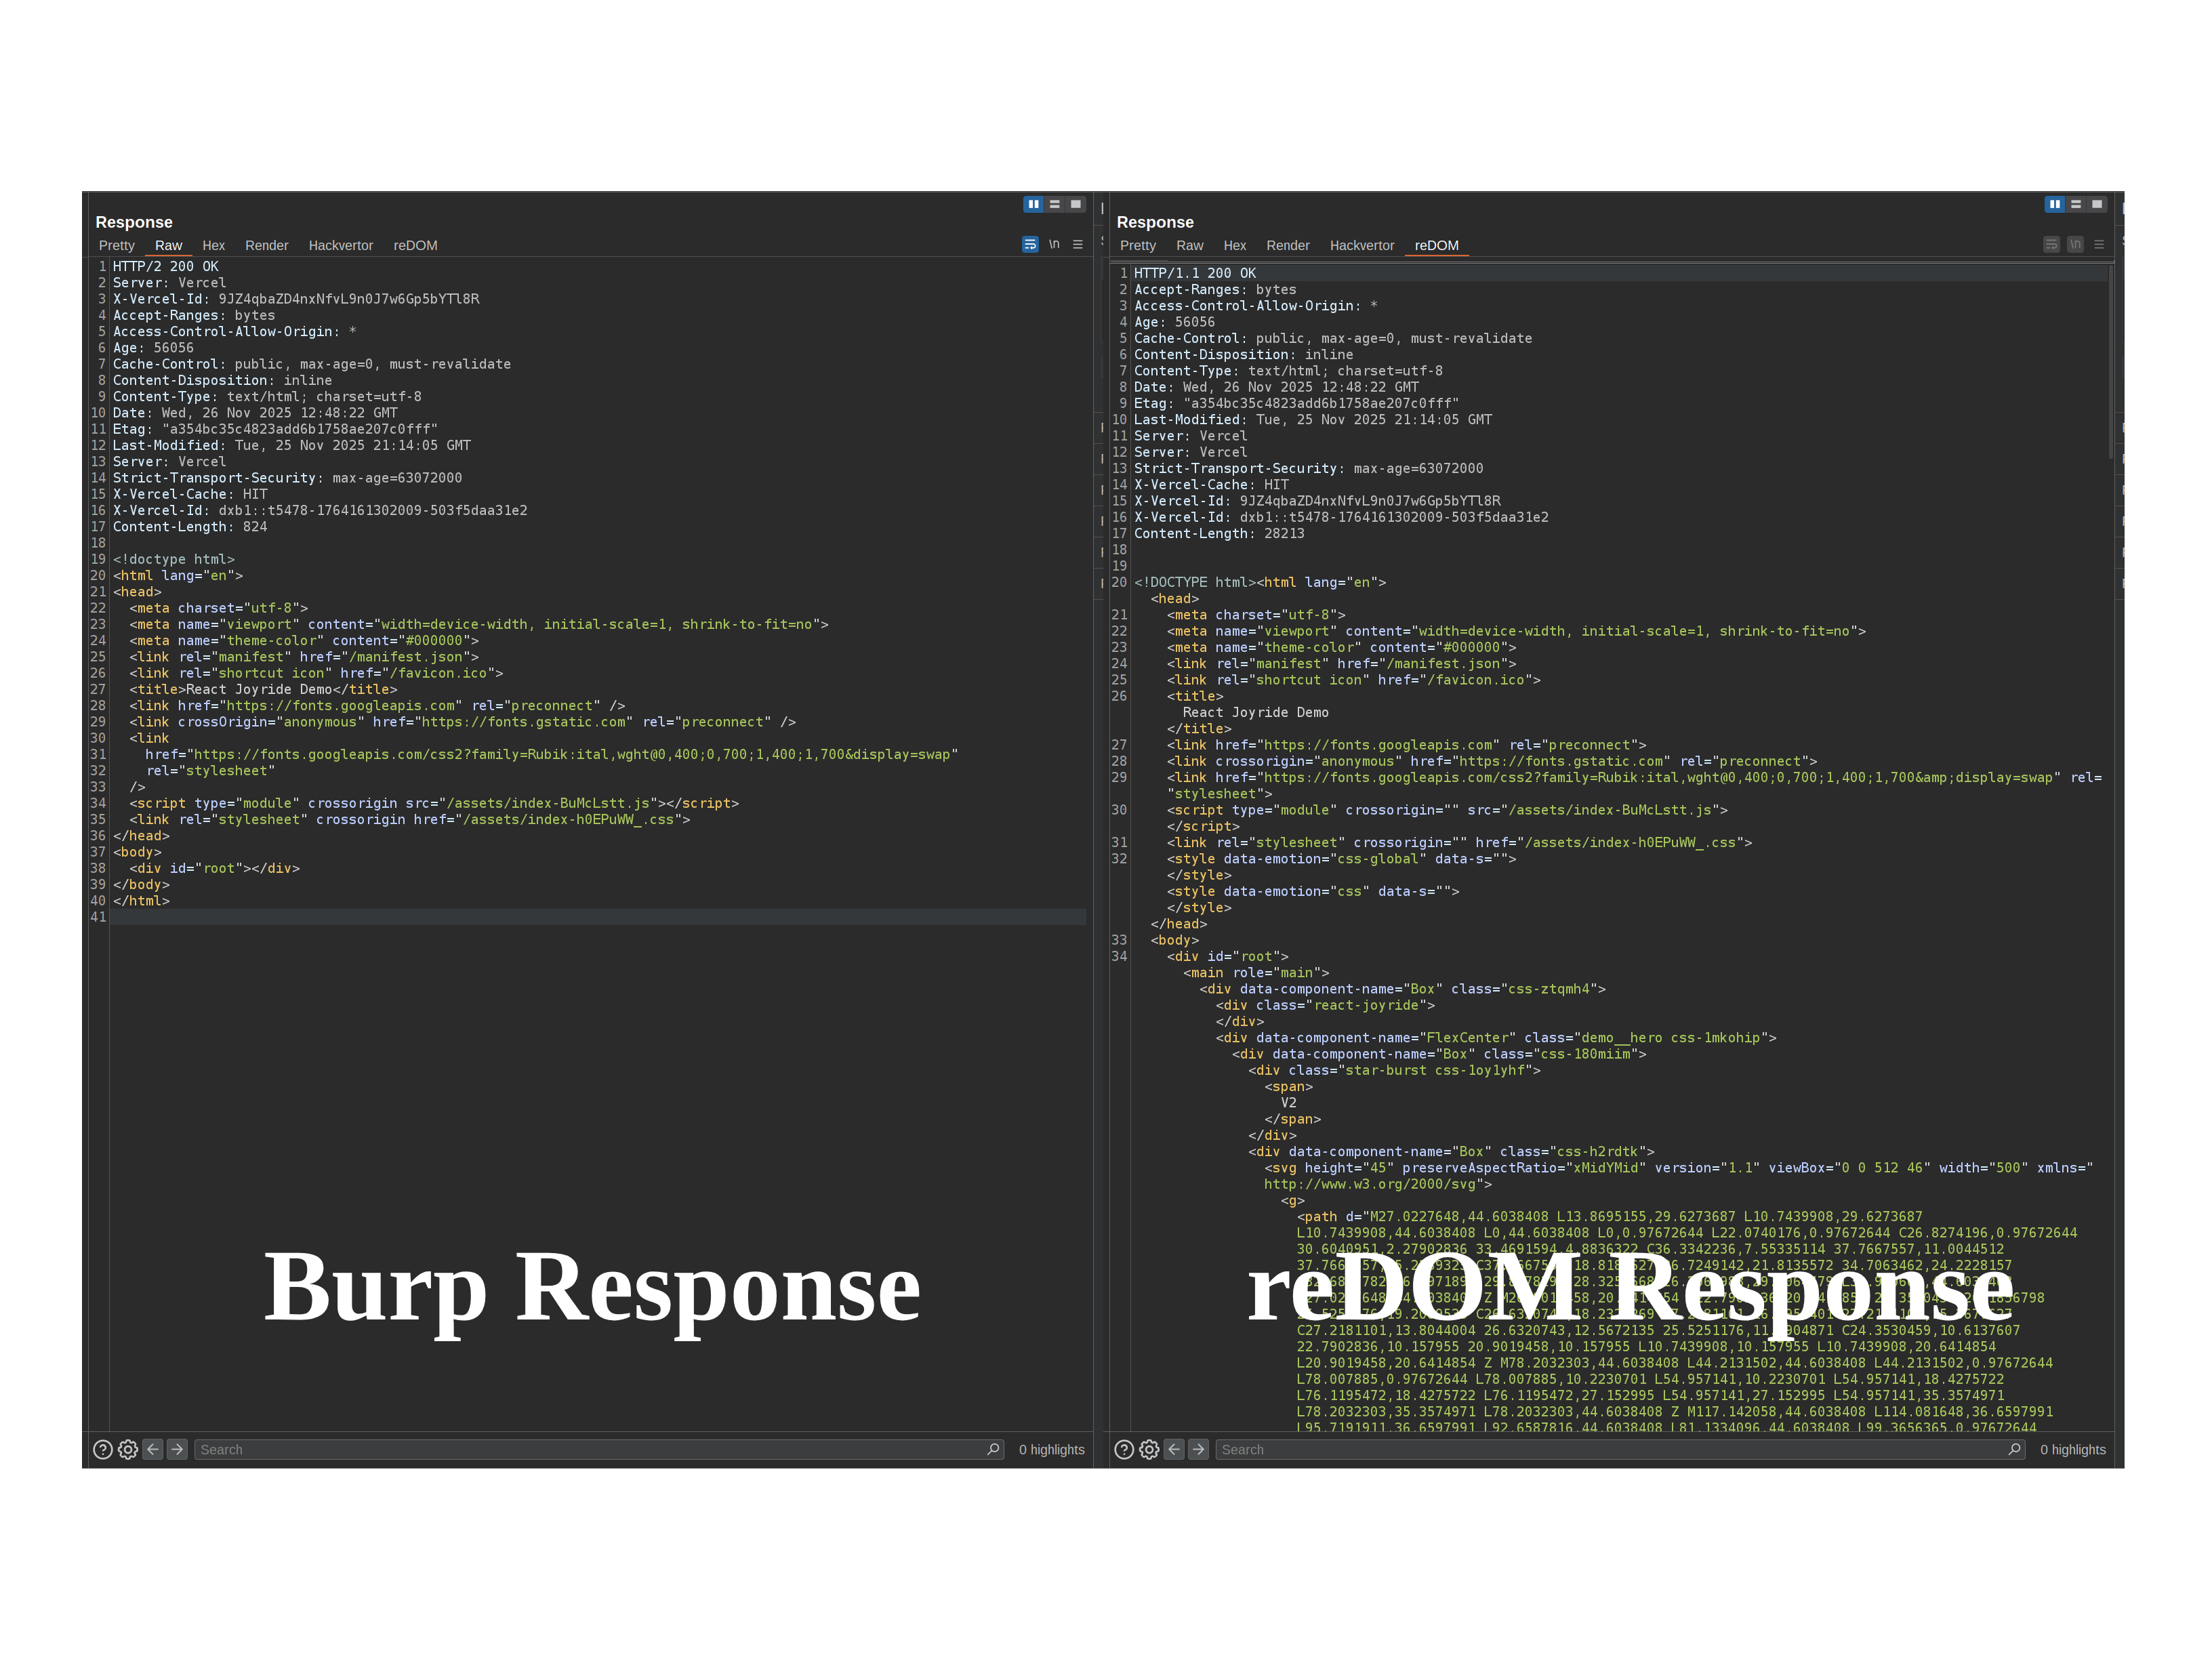 weirdmachine64/redom
Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp einbringt und so effektive Sicherheitstests moderner…
 zappaboy/vuln-scanner
Schwachstellenbewertungs-Scanner mit Berichtserstellung
 zilbonn/owasp-wstg-rag
OWASP Web Security Testing Guide RAG-System mit ChromaDB, MCP für Claude Code
 bishopfox/snowpick
Finde sensible Daten, die aus ServiceNow-Instanzen leaken.
 dinosn/gitlab-cve-2026-19478-lab
Reproduzierbares A/B-Lab + sicheres PoC für GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)
 m4xsec/apache-apisix-cve-2022-24112
Apache APISIX Remote Code Execution (CVE-2022-24112) Proof-of-Concept-Exploit
 kamalx06/xxeripper
Black-Box-XXE-Scanner, der In-Band-, fehlerbasierte und blinde Out-of-Band-Injektionen durch statistisches Baselining, Parser-Fingerprinting und…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS: Unauthentifizierte RCE + Dateilesen über ..%2f-Authentifizierungs-Bypass (CVSS 10.0, KEV, Mirai ITW)
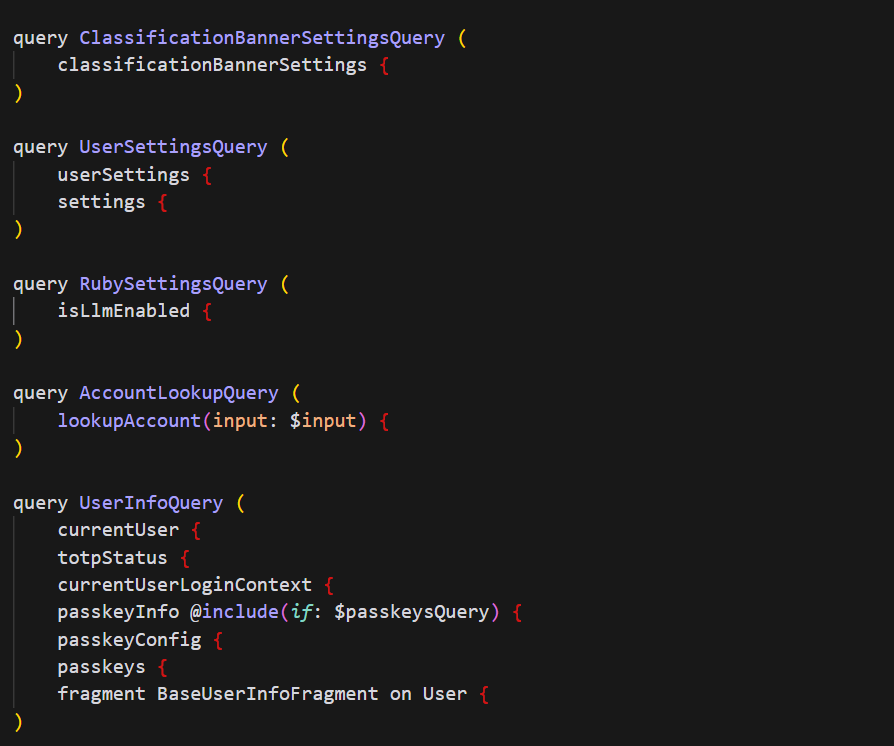 m19o/graphqlgrapper
Burp Suite-Erweiterung zum Extrahieren und Sammeln von GraphQL-API-Endpunkten aus dem HTTP-Anfrageverlauf für Sicherheitstests und Reconnaissance.
 infobyte/faraday_burp
Burp-Erweiterung für die Zusammenarbeit in Faraday
 thoropass-public/area51
Der Exploit-Server für Out-of-Band-Funde. Richte ein Ziel auf eine Domain aus, die dir gehört. Jede HTTP-Anfrage und jede E-Mail, die zurückgesendet…
 theqmaks/resolver
Diese Erweiterung integriert beliebte CAPTCHA-Lösungsdienste in BurpSuite, um verschiedene Arten von CAPTCHAs ohne manuellen Eingriff zu verarbeiten.
 sn1r/mass-assigner
Automatisiertes Tool zur Untersuchung von Massenzuweisungssicherheitslücken durch Extrahieren von Parametern aus einer HTTP-Anfrage und Anwenden auf…








