
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen

 abdgalaxy36-code/rmgp-complete-handoff
Vollständiger RMGP (CVE-2026-43499) Arbeitsbereich + Experiment-Zustandsübergabe für SM-A376B/A376BXXU1AZB7
 xdo0/servicecheater
Poc von CVE-2020-0113 & CVE-2020-0108
 dingo97/cve-2026-20516
Write-up und ADB-Proof-of-Concept für CVE-2026-20516, eine Confused-Deputy-Schwachstelle im MediaTek Android TV MiracastService, die lokale…
 l0lsec/cve-2026-12960
CVE-2026-12960 - Unsachgemäßer Export von Android-Anwendungskomponenten in der ASUS Router App (com.asus.aihome). PoC, Exploit-APK, Video und…
 murf-xd/cve-2023-20768
Android-Kernel-CVE-Analyse und PoC für eine Type-Confusion im MediaTek-ION-Allocator, einschließlich Root-Cause-Diffing, unprivilegierter Auslösung…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 Exploit-Forschung und die Reise zur Bootloader-Entsperrung
 byt3quester/cve-2023-20938-poc
Proof-of-Concept für lokale Privilege Escalation für CVE-2023-20938, eine Use-after-Free in Android Binder, die Root erreicht und SELinux auf…
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
 setsuneko/ghostlock_mt6983v_5.10
Hochriskante Sicherheitslücke CVE-2026-43499, Implementierung auf dem 5.10-Kernel und MediaTek MT6983V
 kaitokidc500/cve-2024-23700-c2-server
Quellcode veranschaulicht den C2-Server und demonstriert das Ausführungsszenario von CVE-2024-23700
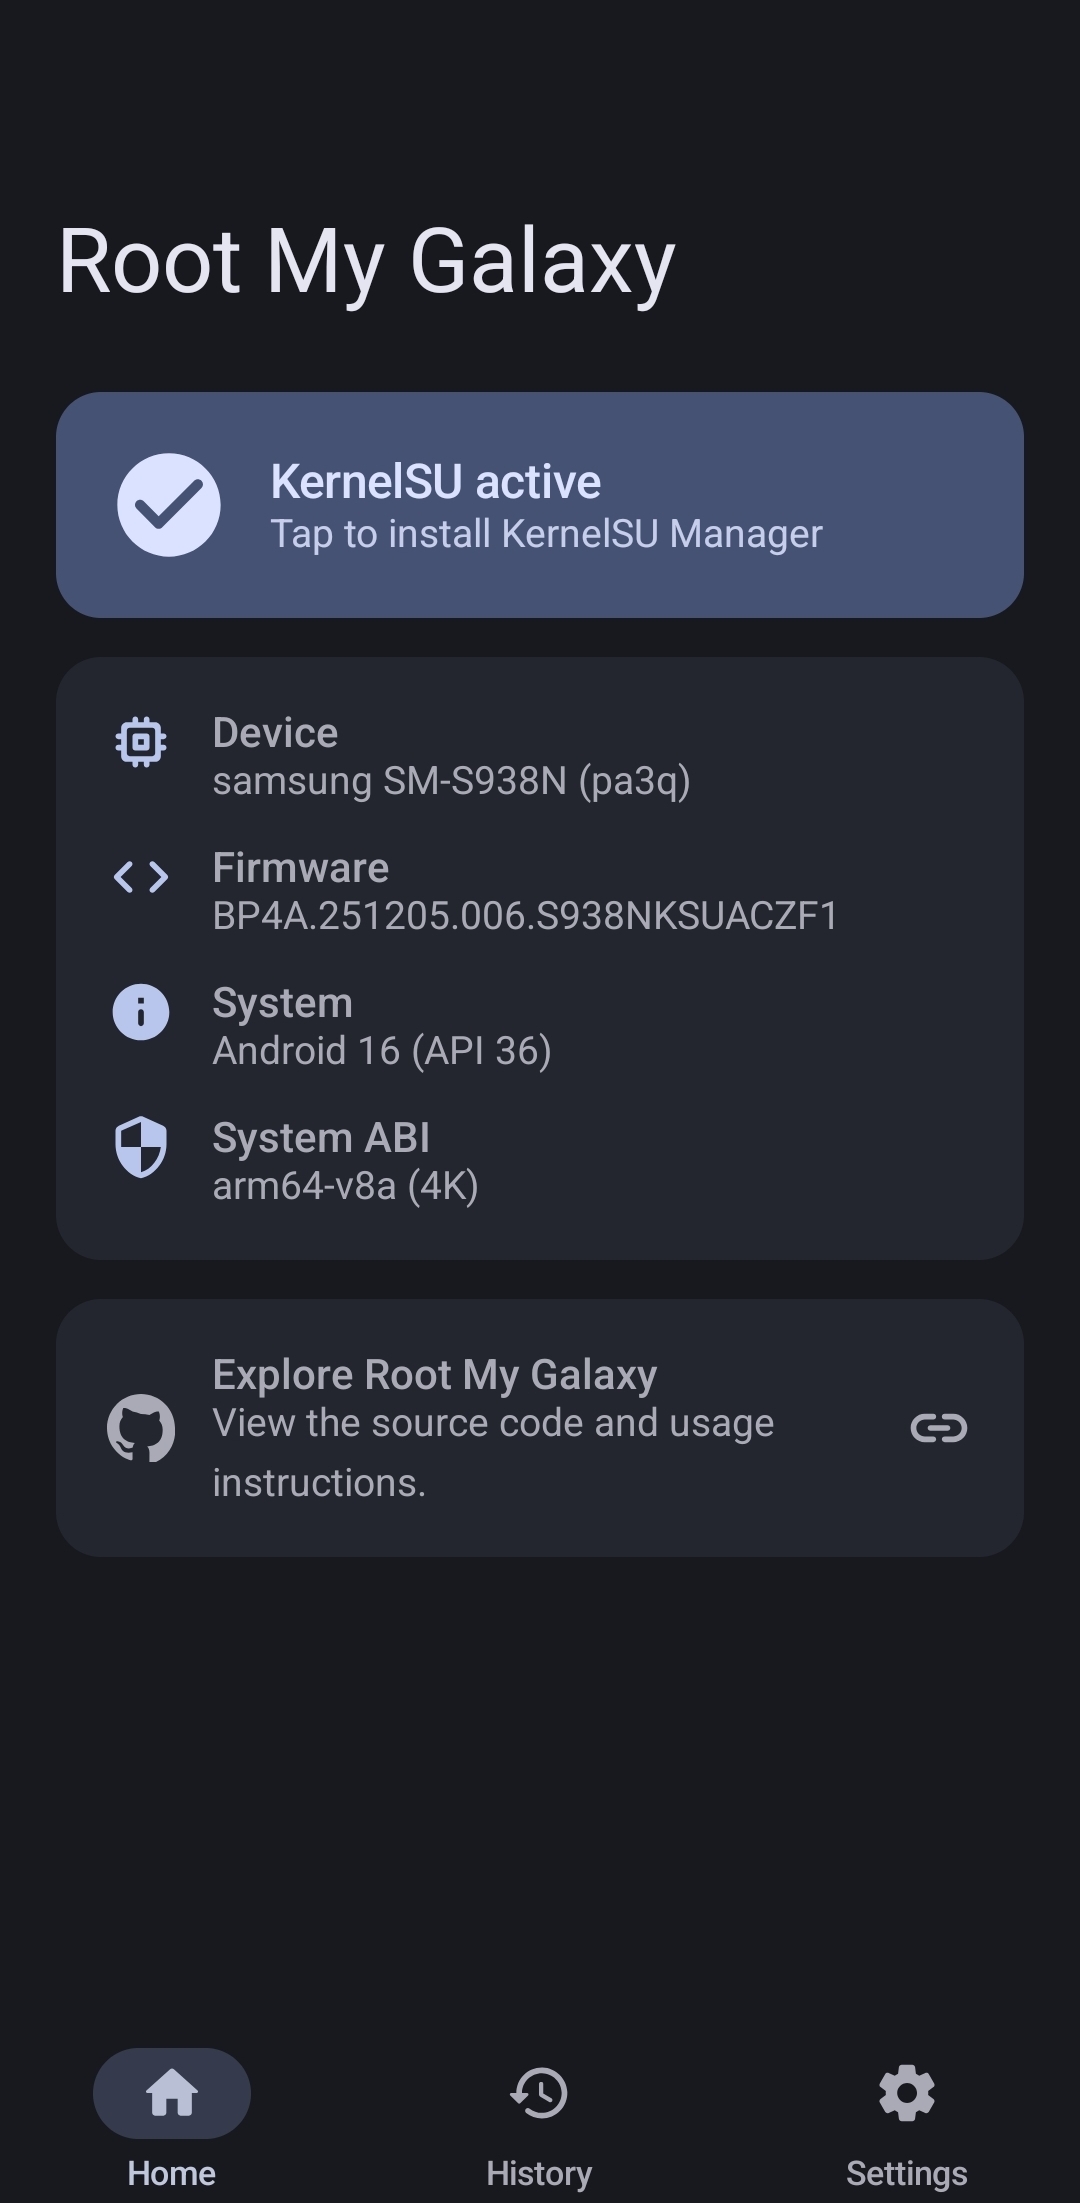 ohlookitstheirs/root-my-galaxy-tests
KSU-Installer für unterstützte Samsung-Galaxy-Firmware mit CVE-2026-43499 (Hinweis: Fork)
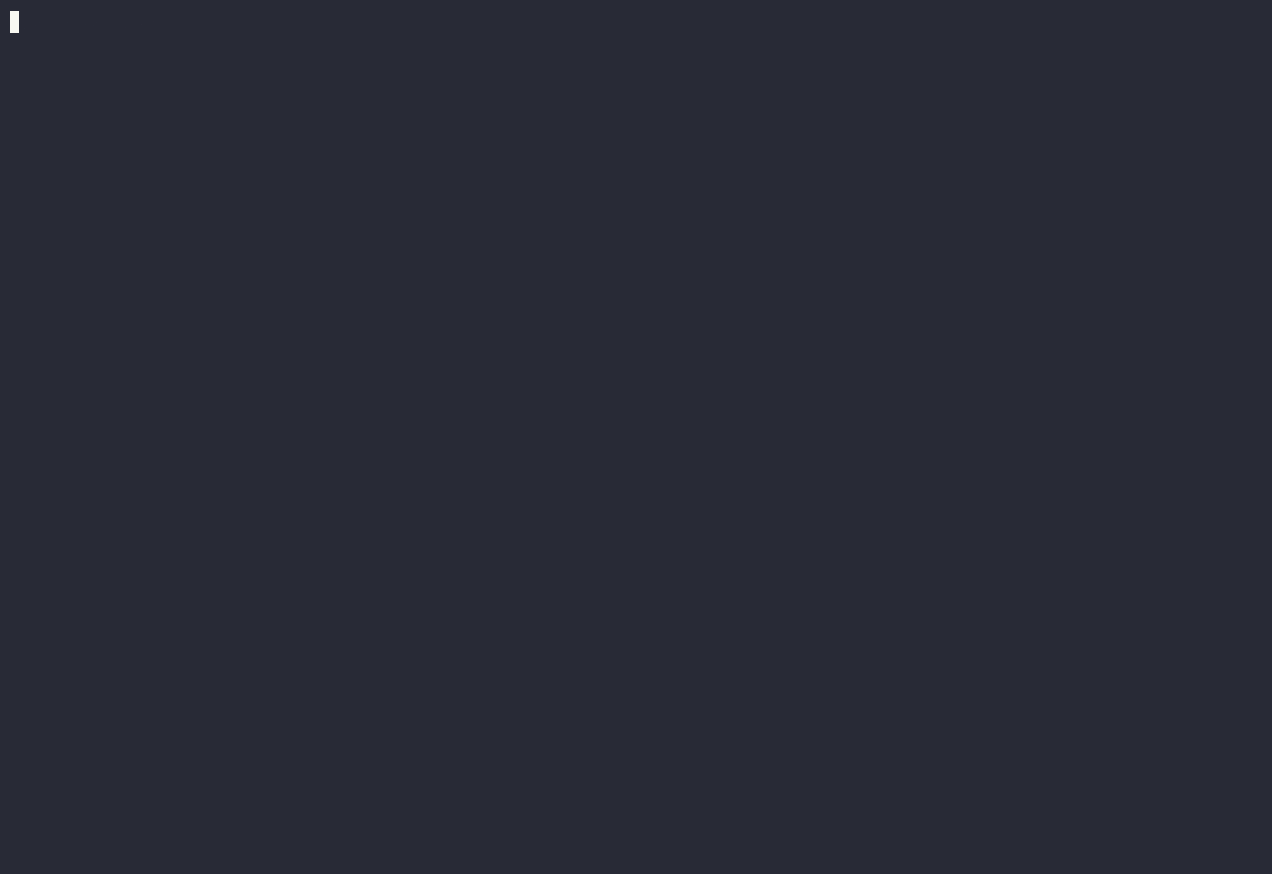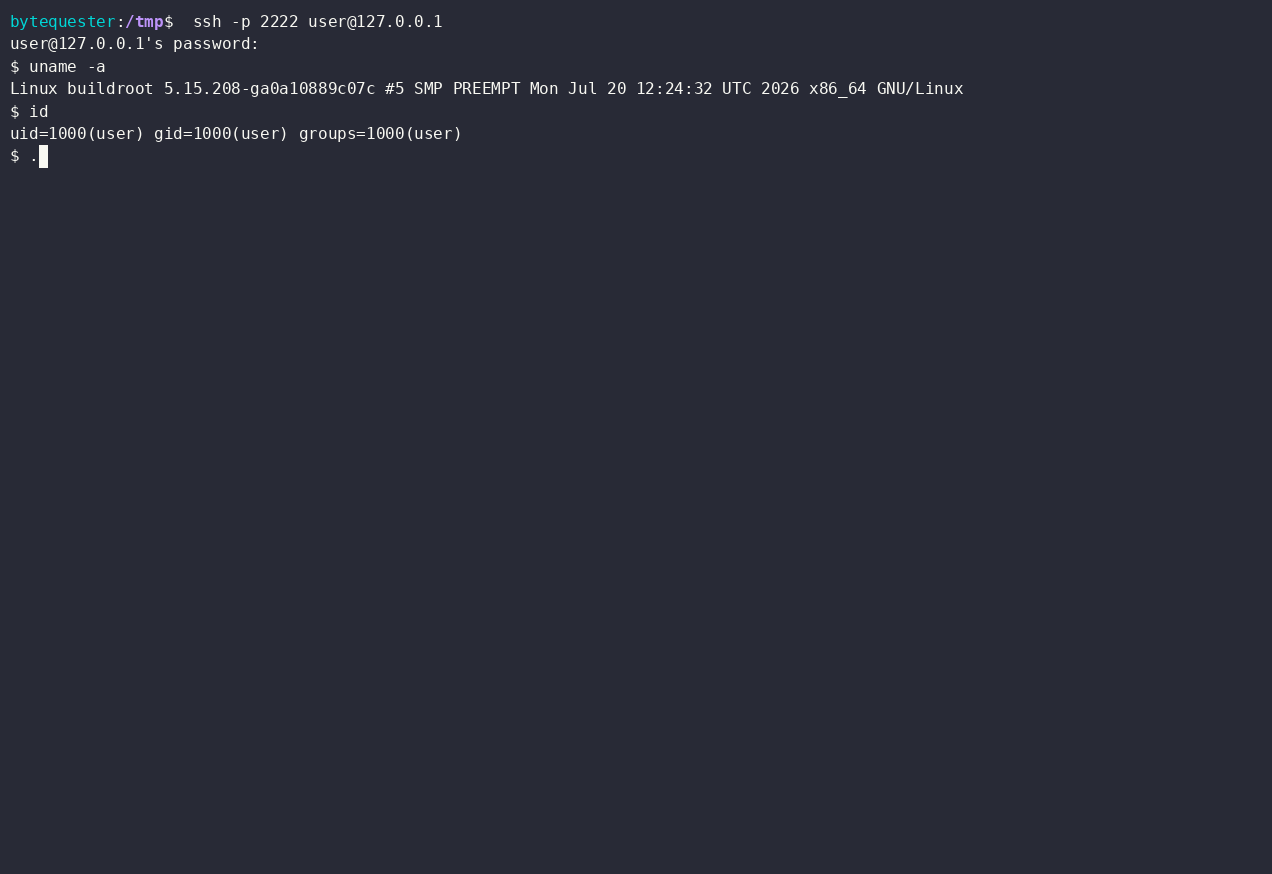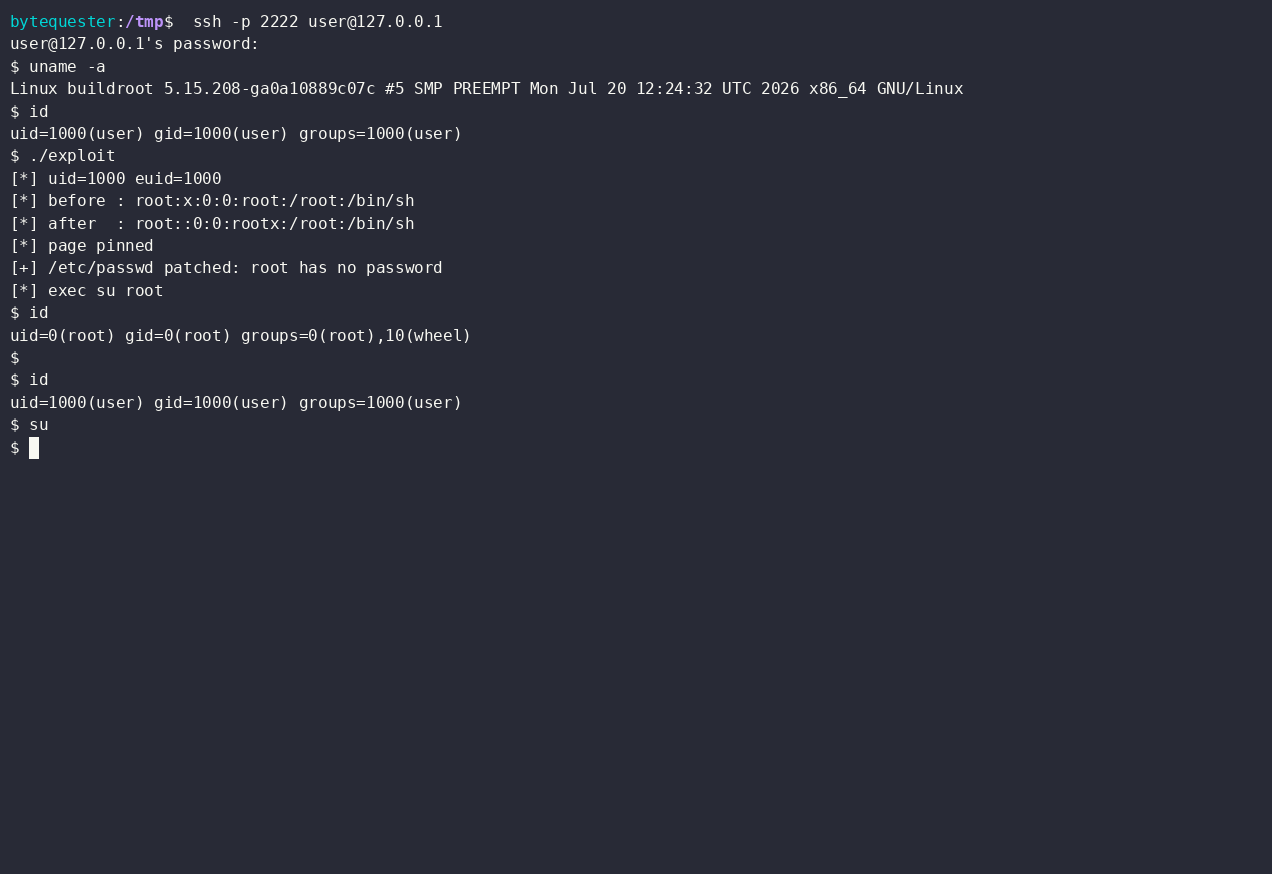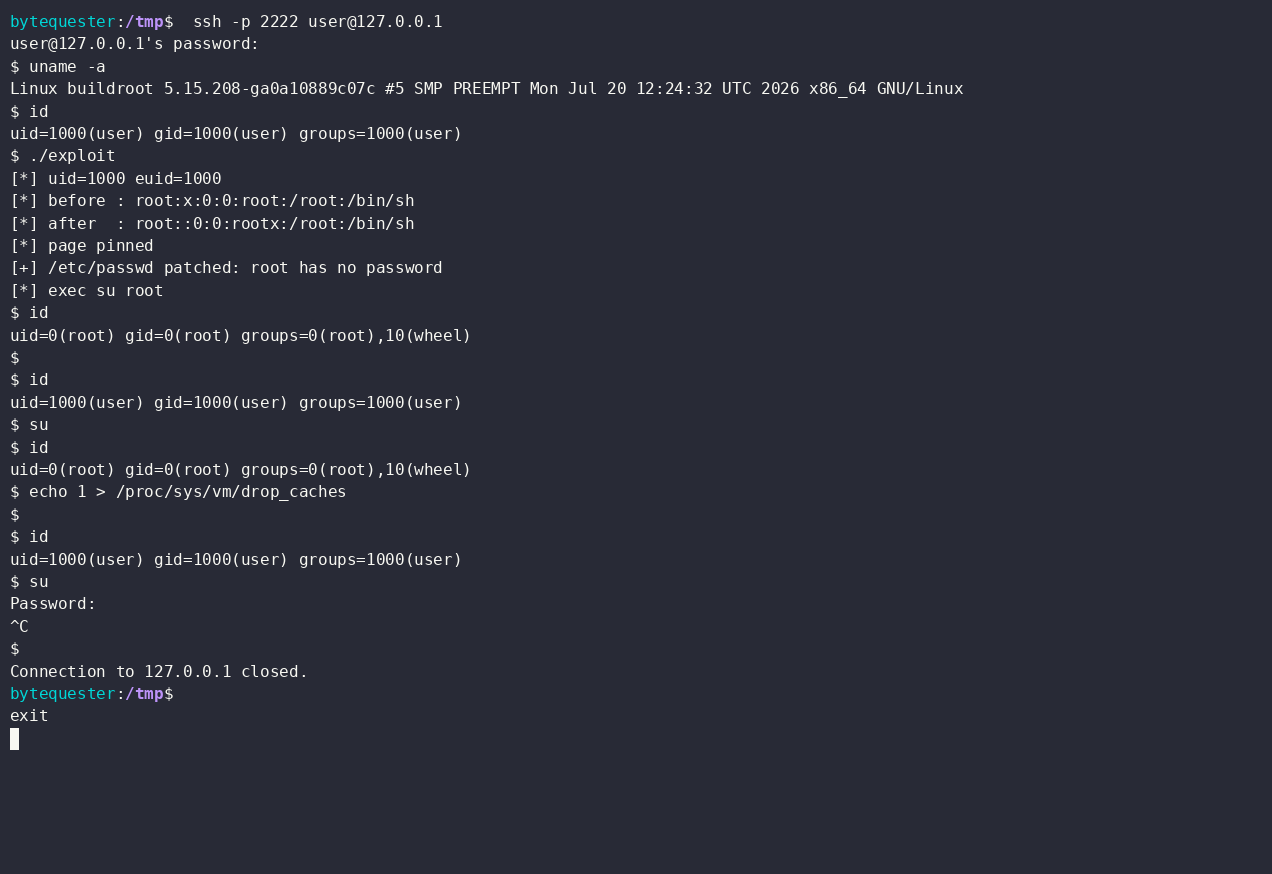 byt3quester/cve-2022-22706-poc
Proof-of-concept-Exploit für CVE-2022-22706: nutzt einen Fehler beim Schreiben in den Page-Cache des Mali-GPU-Kernel-Treibers aus, um /etc/passwd im…
 0xblackash/cve-2026-73296
Nicht-destruktives Sicherheitsbewertungstool für CVE-2026-73296, das Authentifizierungsgrenzen auf exponierten Mobile-MCP-HTTP-Servern (Ports…
 meniben/redmi14c-pond-cve-2026-64560
Portierungsvorlage und Ableitungs-Toolkit zur Anpassung der CVE-2026-64560-Android-Kernel-UAF-Kette zur lokalen Rechteausweitung an das Redmi 14C…
 jakestone594/f_hid-4.14-backports
Backports von drei veröffentlichten f_hid-Fixes (inkl. CVE-2026-31721, CVE-2026-31606) auf einen EOL-Linux-4.14.190-Android-Vendor-Kernel, mit…
 hirokiakihiko/dirtyfrag-research
DirtyFrag-CVE-2026-43284-Forschung für 5.4-qgki-Geräte
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock)-Anpassung für ASUS ROG Phone 5S — UAF-Trigger + pselect-Stack-Reclaim, KASLR-Leak blockiert








