
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen

 maosasagawa/pmx110-cve-2026-64560
PMX110 (OPPO MT6995, Kernel 6.18.21) CVE-2026-64560-Forschung: Portierung, Nachweise, Skripte für begrenzte Ausführung
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
CVE-2026-43499 in Xiaomi 17T reproduzieren. (kernelsu unvollständig)
 dorlow/hazel-cve-2026-43499
Firmware-spezifischer temporärer Root-Exploit für Toshiba/Amazon Fire TV (hazel) unter Verwendung von CVE-2026-43499. Implementiert…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595: Ganzzahlüberlauf an mehreren Stellen im Android-Framework.
 4onurdemir/tcl-androidtv-root-attempts
Dokumentiert das Reverse Engineering einer TCL-Android-TV-Factory-Schicht: 56-kHz-IR-Protokoll, tclfactoryos-Daemon, Kernel-IR-Treiber und Belege…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
Dies ist eine Exploit-App, die ich beim Lösen der DocumentViewer-Challenge (CVE-2021-40724) von MobileHackingLab erstellt habe. Sie lädt eine…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911-Schwachstelle und CVE-2014-4322-Schwachstelle, um Root-Rechte zu erlangen!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) Root + KernelSU LKM für das Lenovo TB365FC (ZUXOS / Android 16, Kernel 5.15.170)
 bizdak/silverboxcc
Reverse-engineerte Android-Malware, und dies ist ein C&C-Server dafür.
 crackercat/rootsmart-v2.0
Android Ransomware Entwicklung - AES256-Verschlüsselung + CVE-2019-2215 (Reverse-Root-Shell) + Datenexfiltration
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: eine "run-as any app"-Schwachstelle mit hohem Schweregrad, die Android-Versionen 12 und 13 betrifft. Dieses Repo demonstriert, wie…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Vollständige Exploit-Kette für Android Chromium, die den CVE-2026-11057-Informationsleck und den CVE-2026-5281-Use-after-Free kombiniert, um eine…
 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) Reproduktionsnotizen für vivo iQOO 11 Pro (PD2254) – autorisierte Forschung
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Proof-of-Concept für CVE-2026-22010 Android Intent-Redirection: demonstriert eine exportierte Aktivität, die Intents an angreiferkontrollierte…

 aa22396584/ghostmap-research
Unabhängige Android-15-17-Reproduktion des GhostMap-Absturzes beim ZIP-Metadaten-Parser, mit nativer Absturzanalyse, redigierten Beweisen und…
 fengguan/arpcut
Rooted-Android-App, die LAN-Geräte scannt und deren Netzwerkzugriff per ARP-Spoofing kappt oder wiederherstellt, mit OUI-Herstellerabfrage, Whitelist…
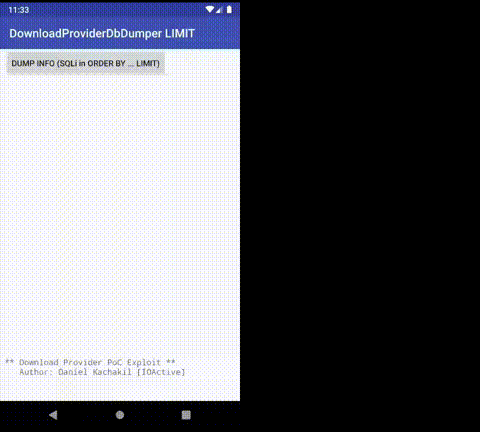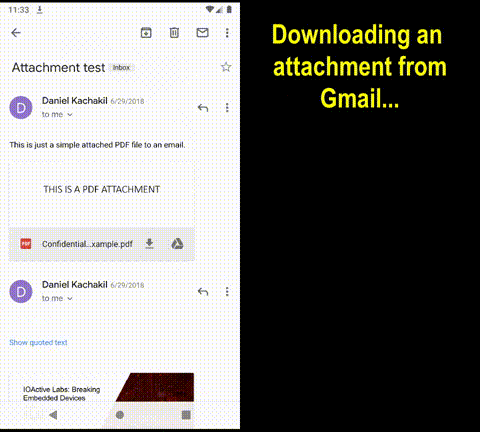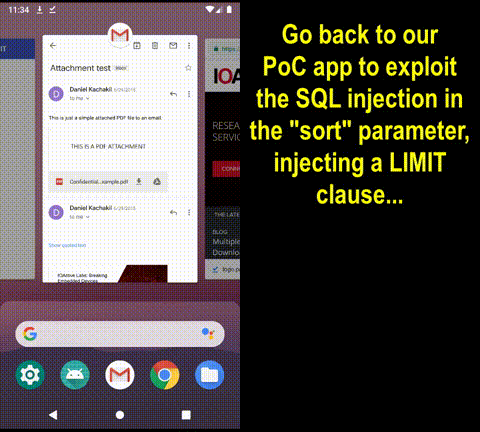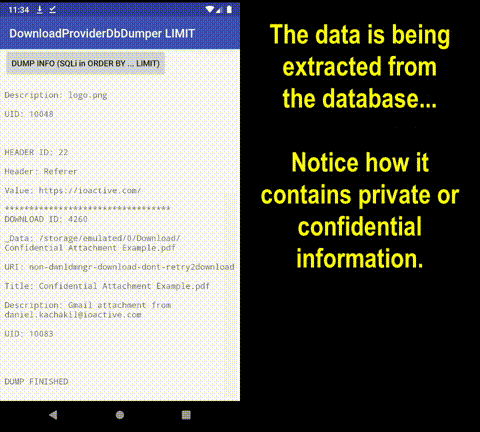 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC zur Ausnutzung einer SQL-Injection im Download-Provider von Android im Sort-Parameter (CVE-2019-2196)








