
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
Dateien im Zusammenhang mit dem Pwn2Own Toronto 2023 Exploit gegen das Xiaomi 13 Pro.
 advancedhacker101/android-c-sharp-rat-server
Dies ist ein Plugin für den c# R.A.T Server, das eine Erweiterung für android-basierte Telefonsysteme bietet.
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 tamirzb/cve-2019-14040
PoC-Code für CVE-2019-14040
 cipher-attack/chimera
Payload-Injektor und HID-Emulator für Android wie Hak5 und Rubber Ducky
 isec-tugraz/file-notification-attacks
Forschungsartefakte für Datei-Benachrichtigungs-Seitenkanalangriffe auf Linux, Windows und macOS, die inotify/FSEvents-Leckage, Tastenanschlag-Timing…
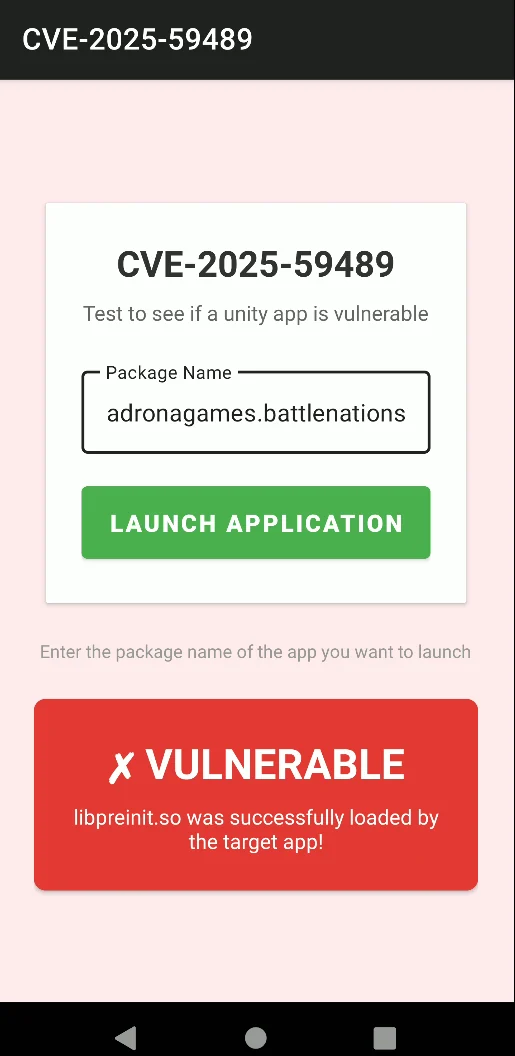 githubkillsmyopsec/cve-2025-59489-poc
Proof Of Concept für CVE-2025-59489. Betrifft Unity-Spiele, die auf Android laufen.
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock Root-Exploit für Chromecast mit Google TV (sabrina)
 nccgroup/dapr
Treiber-Angriffsplattform für Linux
 tc4dy/cve-2026-0073-poc-exploit
Zero-Click-Authentifizierungs-Bypass-Exploit für Android ADB Wireless Debugging (CVE-2026-0073). Bietet interaktive Shell, Befehlsausführung und…
 martinpsdev/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Umgehung der TLS-Authentifizierung im Android-ADB-Daemon (adbd) durch Typverwechslung bei EVP_PKEY_cmp. Erlangen Sie unbefugten…
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android-Kernel-LPE-PoC für CVE-2026-43499, ein rtmutex-Use-after-free in 4.19-Qualcomm-Kerneln, angepasst für Redmi K40 mit LD_PRELOAD-Root-Payload.
 themmokhtar/cve-2020-0022
Ein vollständig öffentlicher Exploit der CVE-2020-0022 BlueFrag Android-RCE-Sicherheitslücke (getestet auf Pixel 3 XL)
 professorquantumuniverse/veto
Open-Source-Android-Client für VirusTotal. Scannen Sie Dateien, URLs und installierte Apps mit über 70 Antiviren-Engines. Zeigen Sie detaillierte…
 zjns/cve-2026-98260
Android-Kernel-POSIX-CPU-Timer-Use-after-Free-Exploit für CVE-2026-98260, das auf SM8650-Geräten eine uid=0-Shell oder ein KernelSU-Late-Load über…
 alphabugx/cve-2025-54957
Proof-of-Concept-Exploit für CVE-2025-54957, eine Out-of-Bounds-Schreiboperation im DDPlus Unified Decoder von Dolby, die einen 0-Click-Absturz auf…
 fkie-cad/sandroid_dexray-intercept
Ein Android-Malware-Analysewerkzeug, das umfassende Laufzeitprofile erstellt, indem es sich in das Anwendungsverhalten in den Bereichen Kryptografie,…
 stuxctf/slythestx
Tool zur Sicherheitsauditierung mobiler Apps, das auf die Automatisierung von SAST-Analysen, die Identifizierung zugrunde liegender Technologien…








