

New releaseمنذ شهر واحد
wazuh v4.10.5
 wazuh/wazuh
منصة XDR و SIEM مفتوحة المصدر لكشف التهديدات وتحليل السجلات ومراقبة سلامة الملفات وتقييم الثغرات وإدارة الامتثال عبر نقاط النهاية وأعباء العمل…
أدوات دفاعيةماسحات الثغرات الأمنيةأمن الحاويات+12
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
wazuh/wazuhمنصة XDR و SIEM مفتوحة المصدر لكشف التهديدات وتحليل السجلات ومراقبة سلامة الملفات وتقييم الثغرات وإدارة الامتثال عبر نقاط النهاية وأعباء العمل…
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 raskrebs/sonar
CLI tool for inspecting and managing services listening on localhost ports
 praetorian-inc/augustus
إطار اختبار أمني لنماذج اللغة الكبيرة (LLM) لكشف حقن الأوامر (prompt injection) والاختراقات (jailbreaks) والهجمات المعادية (adversarial attacks) —…
 philippeabraxas-jpg/responsible-alliance-protocol
لا يمكن أن تكون السلامة مجرد تعليمات في الـ prompt. يوفر TBP حدودًا خارجية لطبقة التنفيذ للوكلاء المستقلين، حيث يفرض ثوابت F/I/W الصارمة عبر سياسات…
 kulikov0/whitelist-bypass
نفق البيانات عبر webrtc لتجاوز الرقابة
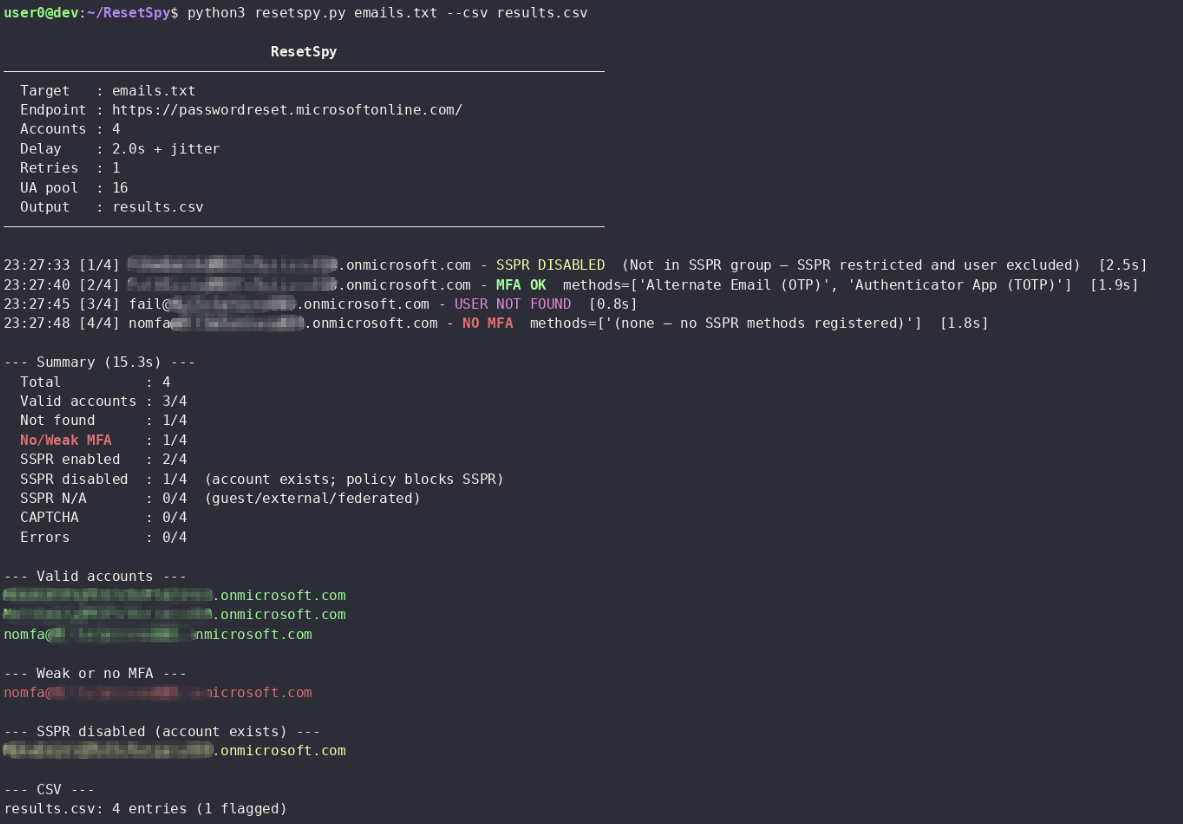 mlcsec/resetspy
عدّ حسابات المستخدمين وطرق المصادقة المسجَّلة عبر بوابة إعادة تعيين كلمة المرور الذاتية من Microsoft (SSPR)
 clickswave/limeyard
مختبر Docker قابل للاستغلال عن قصد مع بنية DNS قابلة للتوجيه ومفاتيح إجابة قابلة للقراءة آليًا لكل هدف، مع تقييم دقة الماسح واستدعائه ونطاقه محليًا.
 0xmarik/aresius
وكيل اعتراض HTTP/HTTPS أصلي لمختبري الاختراق وصائدي المكافآت مع التلاعب المباشر بالطلبات، وإعادة تشغيل الطلبات، والتشويش عالي السرعة، وتصفية HTTPQL.
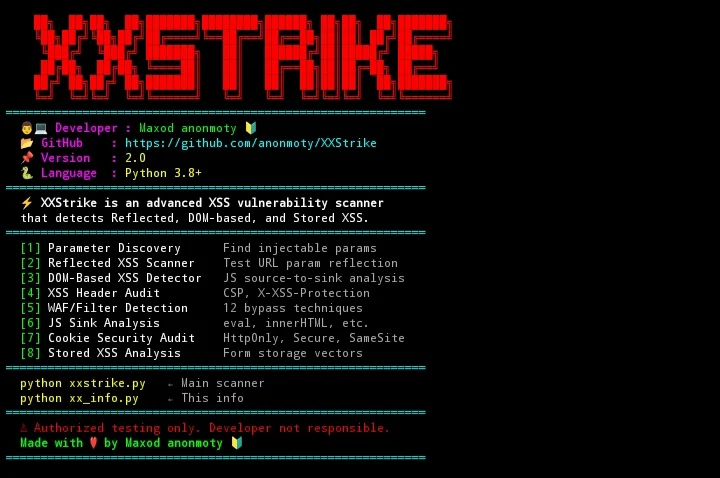 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
 binzhwang/actguard
دفاع تدقيق الإجراءات قبل التنفيذ الذي يكتشف ويحجب حقن الأوامر غير المباشر في وكلاء LLM المستخدمين للأدوات باستخدام استرجاع التضمين وتقييم الاحتمال…
 idov31/silverseal
إطار عمل لمرحلة ما بعد الاستغلال على Linux مع UEFI bootkit يقوم بتحميل rootkit لوحدة kernel مكتوب بلغة Rust بشكل مستمر وخفي على أنظمة Linux الحديثة.