
wazuh v4.10.5
منصة XDR و SIEM مفتوحة المصدر لكشف التهديدات وتحليل السجلات ومراقبة سلامة الملفات وتقييم الثغرات وإدارة الامتثال عبر نقاط النهاية وأعباء العمل السحابية.
Wazuh



Wazuh هي منصة مجانية ومفتوحة المصدر تُستخدم لمنع التهديدات واكتشافها والاستجابة لها. وهي قادرة على حماية أعباء العمل عبر البيئات المحلية والمحاكاة الافتراضية والحاويات والسحابة.
يتكوّن حل Wazuh من وكيل أمني للنقاط الطرفية، يُنشر على الأنظمة المراقَبة، وخادم إدارة يجمع البيانات التي تجمعها الوكلاء ويحللها. إلى جانب ذلك، يتكامل Wazuh بالكامل مع Wazuh Indexer، مما يوفر محرك بحث وأداة لتصور البيانات تتيح للمستخدمين التنقل عبر تنبيهاتهم الأمنية.
قدرات Wazuh
عرض موجز لبعض حالات الاستخدام الأكثر شيوعًا لحل Wazuh.
كشف التسلل
تقوم وكلاء Wazuh بفحص الأنظمة المراقَبة بحثًا عن البرمجيات الخبيثة والجذور الخفية والشذوذ المشبوه. ويمكنها اكتشاف الملفات المخفية والعمليات المتخفية ومستمعي الشبكة غير المسجلين، فضلًا عن التناقضات في استجابات استدعاءات النظام.
بالإضافة إلى قدرات الوكيل، يستخدم مكوّن الخادم نهجًا قائمًا على التوقيعات لكشف التسلل، مستعينًا بمحرك التعبيرات النمطية لتحليل بيانات السجلات المجمّعة والبحث عن مؤشرات الاختراق.
تحليل بيانات السجلات
تقرأ وكلاء Wazuh سجلات نظام التشغيل والتطبيقات، وتُمرّرها بشكل آمن إلى مدير مركزي لتحليلها وتخزينها وفقًا للقواعد. وعندما لا يكون هناك وكيل منشور، يمكن للخادم أيضًا استقبال البيانات عبر syslog من أجهزة الشبكة أو التطبيقات.
تساعدك قواعد Wazuh على إدراك أخطاء التطبيقات أو النظام، وسوء الإعدادات، ومحاولات الأنشطة الخبيثة الناجحة و/أو المحاولات الفاشلة، وانتهاكات السياسات، ومجموعة متنوعة من المشكلات الأمنية والتشغيلية الأخرى.
مراقبة سلامة الملفات
يراقب Wazuh نظام الملفات، ويكتشف التغييرات في المحتوى والأذونات والملكية وسمات الملفات التي تحتاج إلى مراقبتها. بالإضافة إلى ذلك، يحدد بشكل أصلي المستخدمين والتطبيقات المستخدمة لإنشاء الملفات أو تعديلها.
يمكن استخدام قدرات مراقبة سلامة الملفات بالاقتران مع استخبارات التهديدات لتحديد التهديدات أو المضيفين المخترقين. بالإضافة إلى ذلك، تتطلبها العديد من معايير الامتثال التنظيمي، مثل PCI DSS.
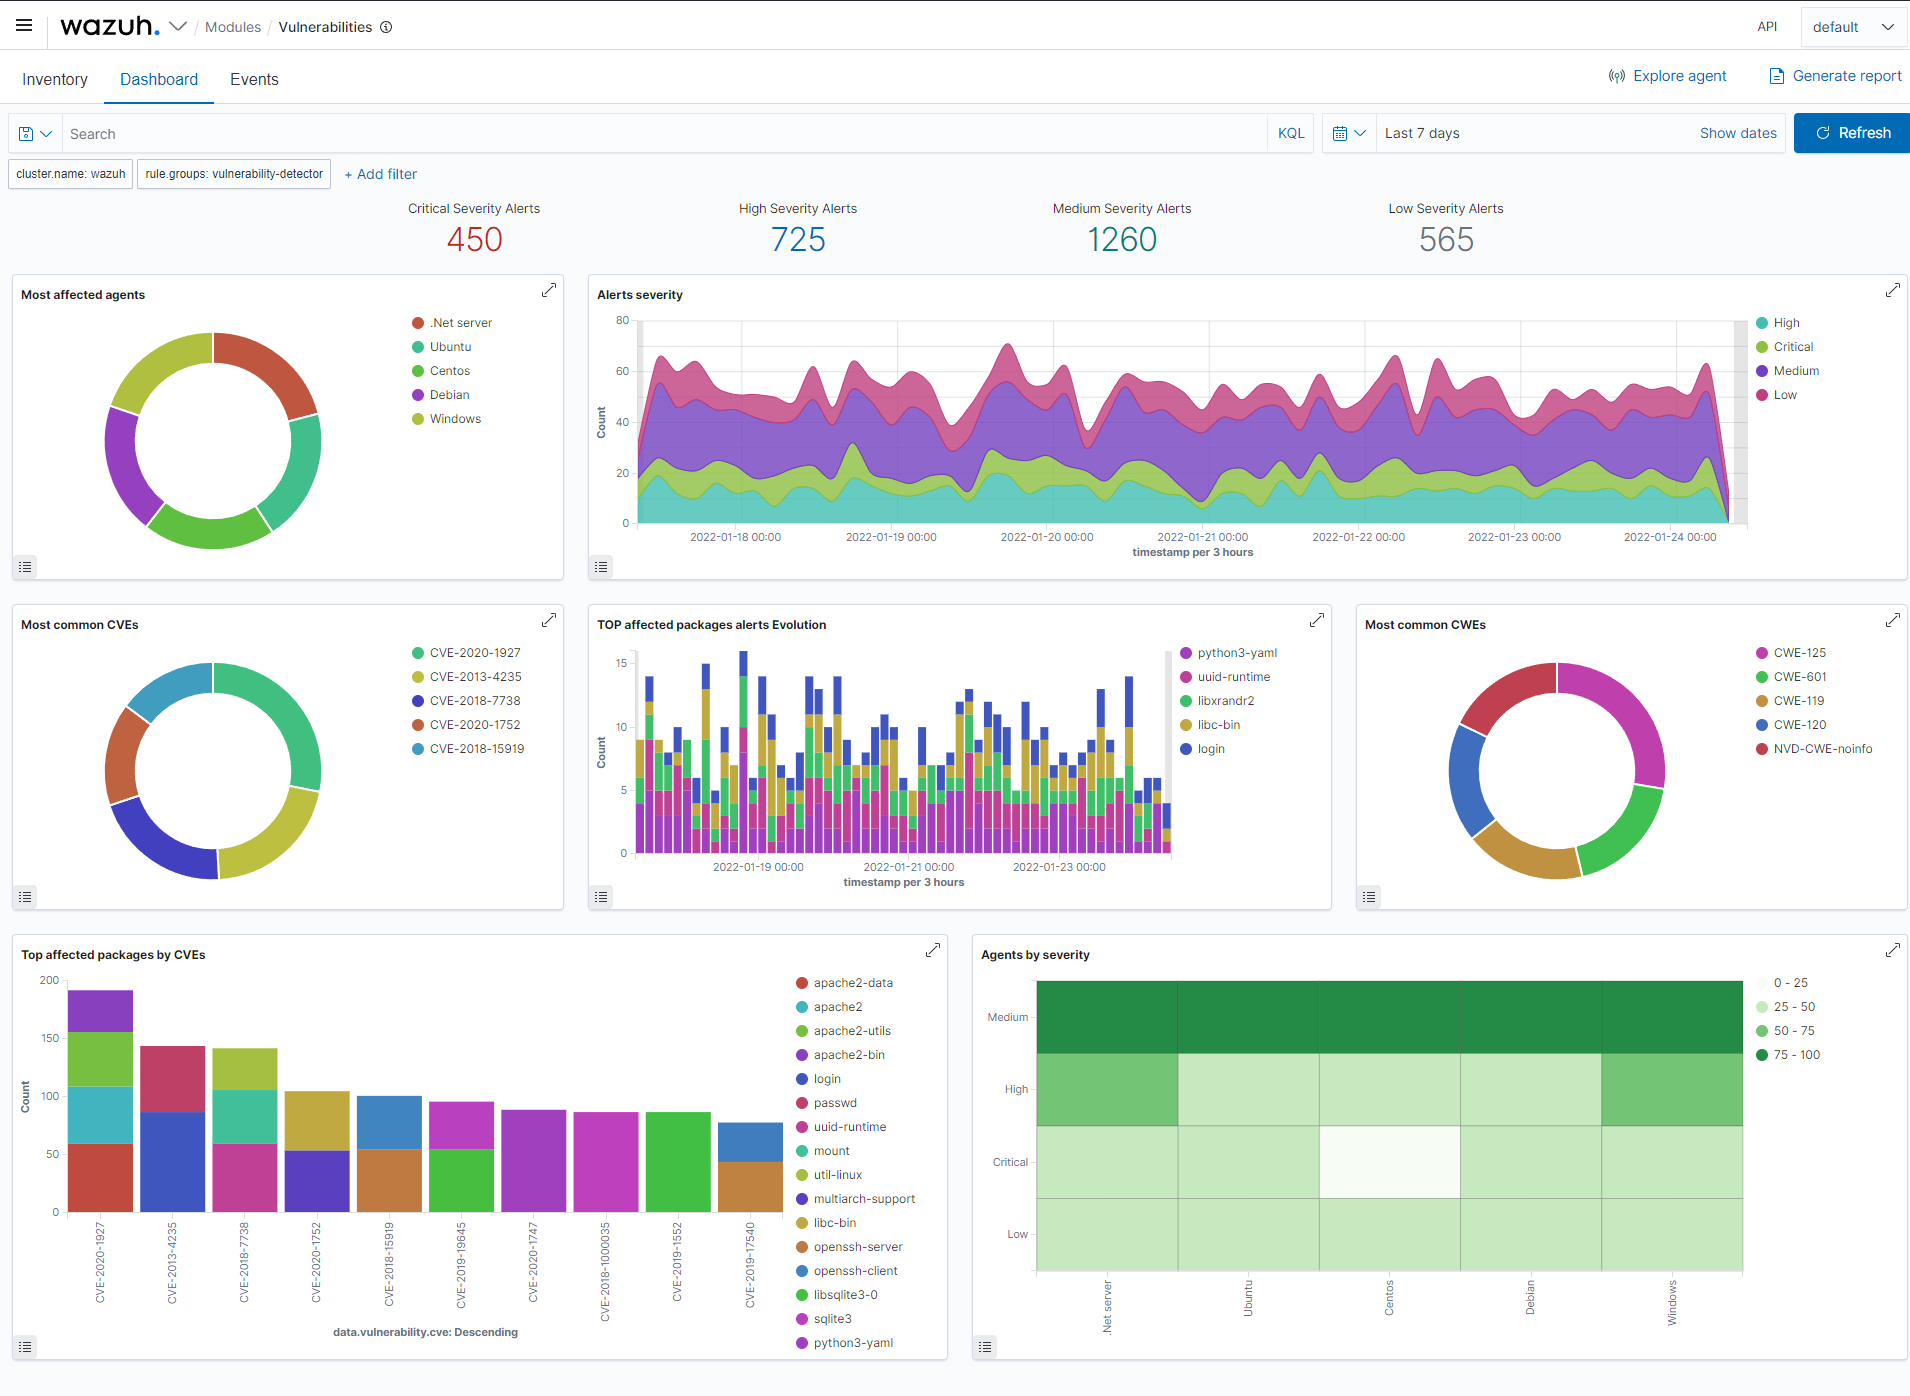
كشف الثغرات
تسحب وكلاء Wazuh بيانات جرد البرمجيات وترسل هذه المعلومات إلى الخادم، حيث تُربط بقواعد بيانات CVE (الثغرات والتعرضات الشائعة) المحدَّثة باستمرار، من أجل تحديد البرمجيات المعروفة بأنها عرضة للثغرات.
يساعدك التقييم الآلي للثغرات على إيجاد نقاط الضعف في أصولك الحيوية واتخاذ إجراءات تصحيحية قبل أن يستغلها المهاجمون لتخريب أعمالك أو سرقة البيانات السرية.
تقييم الإعدادات
يراقب Wazuh إعدادات تكوين النظام والتطبيقات للتأكد من توافقها مع سياساتك الأمنية ومعاييرك و/أو أدلة التقوية الخاصة بك. وتُجري الوكلاء عمليات فحص دورية لاكتشاف التطبيقات المعروفة بأنها عرضة للثغرات أو غير المُرقَّعة أو المُعدَّة بشكل غير آمن.
بالإضافة إلى ذلك، يمكن تخصيص فحوصات الإعدادات لتتوافق بشكل مناسب مع مؤسستك. وتتضمن التنبيهات توصيات لتحسين الإعدادات ومراجع وربطًا مع الامتثال التنظيمي.
الاستجابة للحوادث
توفر وكلاء Wazuh استجابات نشطة جاهزة لتنفيذ تدابير مضادة متنوعة لمواجهة التهديدات النشطة، مثل حظر الوصول إلى نظام من مصدر التهديد عند استيفاء معايير معينة.
بالإضافة إلى ذلك، يمكن استخدام Wazuh لتشغيل الأوامر أو استعلامات النظام عن بُعد على الوكلاء، وتحديد مؤشرات الاختراق (IOCs) والمساعدة في تنفيذ مهام التحليل الجنائي المباشر أو الاستجابة للحوادث الأخرى.
الامتثال التنظيمي
يوفر Wazuh بعض ضوابط الأمان اللازمة للامتثال لمعايير ولوائح الصناعة. وتساعد هذه الميزات، مقترنة بقابلية التوسع والدعم متعدد المنصات، المؤسسات على تلبية متطلبات الامتثال التقني.
يُستخدم Wazuh على نطاق واسع من قبل شركات معالجة المدفوعات والمؤسسات المالية لتلبية متطلبات PCI DSS (معيار أمان بيانات صناعة بطاقات الدفع). وتوفر واجهة المستخدم الرسومية الخاصة به تقارير ولوحات معلومات يمكن أن تساعد في هذا الأمر وفي اللوائح الأخرى (مثل GPG13 أو GDPR).
أمن السحابة
يساعد Wazuh في مراقبة البنية التحتية السحابية على مستوى API، باستخدام وحدات تكامل قادرة على سحب البيانات الأمنية من مزودي الخدمات السحابية المعروفين، مثل Amazon AWS وAzure وGoogle Cloud. بالإضافة إلى ذلك، يوفر Wazuh قواعد لتقييم إعدادات بيئتك السحابية، مما يسهّل اكتشاف نقاط الضعف.
بالإضافة إلى ذلك، تُستخدم وكلاء Wazuh خفيفة الوزن ومتعددة المنصات بشكل شائع لمراقبة البيئات السحابية على مستوى النسخة.
أمن الحاويات
يوفر Wazuh رؤية أمنية لمضيفي وحاويات Docker الخاصة بك، ويراقب سلوكها ويكتشف التهديدات والثغرات والشذوذ. يتمتع وكيل Wazuh بتكامل أصلي مع محرك Docker مما يتيح للمستخدمين مراقبة الصور والأحجام وإعدادات الشبكة والحاويات قيد التشغيل.
يجمع Wazuh معلومات وقت التشغيل التفصيلية ويحللها باستمرار. على سبيل المثال، التنبيه بشأن الحاويات التي تعمل في الوضع المميز، أو التطبيقات المعرضة للثغرات، أو صدفة تعمل داخل حاوية، أو التغييرات في الأحجام أو الصور الدائمة، وغيرها من التهديدات المحتملة.
WUI
توفر واجهة Wazuh WUI واجهة مستخدم قوية لتصور البيانات وتحليلها. ويمكن استخدام هذه الواجهة أيضًا لإدارة إعدادات Wazuh ومراقبة حالته.
نظرة عامة على الوحدات
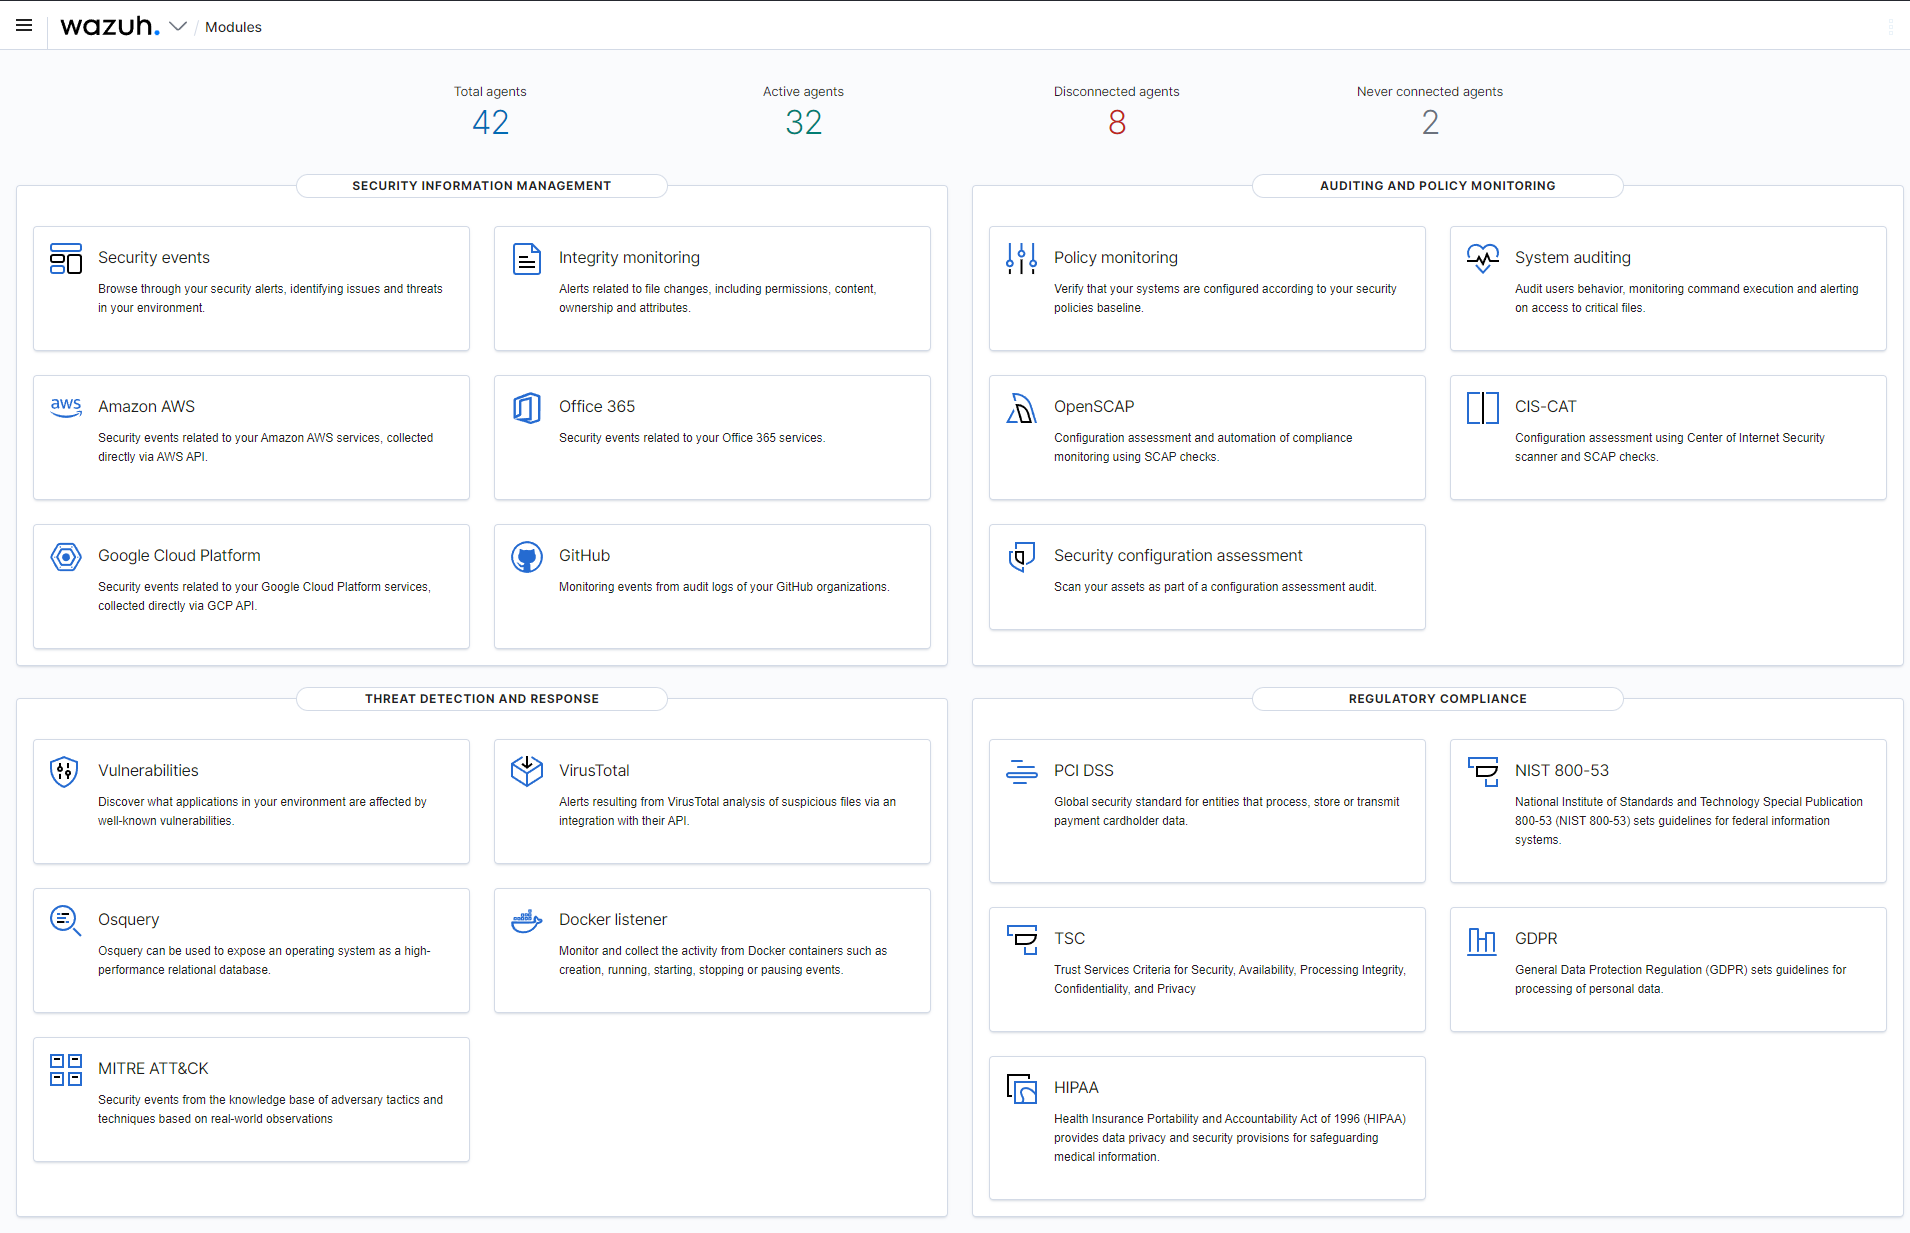
الأحداث الأمنية

مراقبة السلامة

كشف الثغرات

الامتثال التنظيمي

نظرة عامة على الوكلاء

ملخص الوكيل

التنسيق
ستجد هنا جميع أدوات الأتمتة التي يحتفظ بها فريق Wazuh.
الفروع
- يحتوي فرع
mainعلى أحدث شفرة، وكن على علم بالأخطاء المحتملة في هذا الفرع.
البرمجيات والمكتبات المستخدمة
| Software | Version | Author | License |
|---|---|---|---|
| bpftool | 7.7.0 | libbpf | GNU Public License version 2 |
| bzip2 | 1.0.8 | Julian Seward | BSD License |
| cJSON | 1.7.18 | Dave Gamble | MIT License |
| cpp-httplib | 0.25.0 | yhirose | MIT License |
| cPython | 3.12.14 | Guido van Rossum | Python Software Foundation License version 2 |
| cURL | 8.20.0 | Daniel Stenberg | MIT License |
| dbus | 1.14.10 | freedesktop.org | GNU Public License version 2 |
| Flatbuffers | 23.5.26 | Google Inc. | Apache 2.0 License |
| Google Benchmark | 1.6.1 | Google Inc. | Apache 2.0 License |
| GoogleTest | 1.11.0 | Google Inc. | 3-Clause "New" BSD License |
| jemalloc | 5.2.1 | Jason Evans | 2-Clause "Simplified" BSD License |
| jwt-cpp | 0.7.2 | Dominik Thalhammer | MIT License |
| libarchive | 3.8.7 | Tim Kientzle | 3-Clause "New" BSD License |
| libbpf | 1.7.0 | libbpf | GNU Lesser General Public License version 2.1 |
| libdb | 18.1.40 | Oracle Corporation | Affero GPL v3 |
| libffi | 3.2.1 | Anthony Green | MIT License |
| libpcre2 | 10.42.0 | Philip Hazel | BSD License |
| libplist | 2.2.0 | Aaron Burghardt et al. | GNU Lesser General Public License version 2.1 |
| libYAML | 0.1.7 | Kirill Simonov | MIT License |
| liblzma | 5.8.3 | Lasse Collin, Jia Tan et al. | GNU Public License version 3 |
| Linux Audit userspace | 2.8.4 | Rik Faith | GNU Lesser General Public License |
| Lua | 5.4.8 | PUC-Rio | MIT License |
| nlohmann | 3.11.2 | Niels Lohmann | MIT License |
| OpenSSL | 3.6.2 | OpenSSL Software Foundation | Apache 2.0 License |
| popt | 1.16 | Jeff Johnson & Erik Troan | MIT License |
| procps | 2.8.3 | Brian Edmonds et al. | GNU Lesser General Public License |
| RocksDB | 8.3.2 | Facebook Inc. | Apache 2.0 License |
| rpm | 4.20.1 | Marc Ewing & Erik Troan | GNU Public License version 2 |
| simdjson | 3.13.0 | Daniel Lemire | Apache License 2.0 |
| sqlite | 3.53.1 | D. Richard Hipp | Public Domain (no restrictions) |
| zlib | 1.3.1 | Jean-loup Gailly & Mark Adler | zlib/libpng License |
التوثيق
شارك معنا
كن جزءًا من مجتمع Wazuh لتتعلم من المستخدمين الآخرين، وتشارك في المناقشات، وتتحدث مع مطورينا، وتساهم في المشروع.
إذا كنت ترغب في المساهمة في مشروعنا فلا تتردد في تقديم طلبات السحب أو إرسال المشكلات أو إرسال الالتزامات، وسنراجع جميع أسئلتك.
يمكنك أيضًا الانضمام إلى قناة مجتمع Slack والقائمة البريدية عن طريق إرسال بريد إلكتروني إلى [email protected]، لطرح الأسئلة والمشاركة في المناقشات.
ابقَ على اطلاع بالأخبار والإصدارات والمقالات الهندسية والمزيد.
المؤلفون
Wazuh Copyright (C) 2015-2026 Wazuh Inc. (License GPLv2)
استنادًا إلى مشروع OSSEC الذي بدأه Daniel Cid.