
New toolمنذ شهر واحد
moria
 nmatt0/moria
تحديد واستخراج البرامج الثابتة لإنترنت الأشياء
أمان الأنظمة المدمجةأمان إنترنت الأشياءالهندسة العكسية+7
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
nmatt0/moriaتحديد واستخراج البرامج الثابتة لإنترنت الأشياء
 wrongbaud/spidump
أداة لإعادة بناء صور SPI flash عبر عمليات التقاط محلل المنطق
 grisuno/lazyown
إطار عمل للفريق الأحمر ومنصة C2 متعددة المشغلين مع وكلاء ذكاء اصطناعي، وبرمجيات خبيثة قابلة للتشكيل، وrootkits، ومحرك تصيد احتيالي، و741 أمر CLI تغطي…
 aeromodes/8cryptdo
وثائق وأدوات مُستخرجة هندسيًا عكسيًا لطرق تشفير البرامج الثابتة الخاصة بـ 8BitDo
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
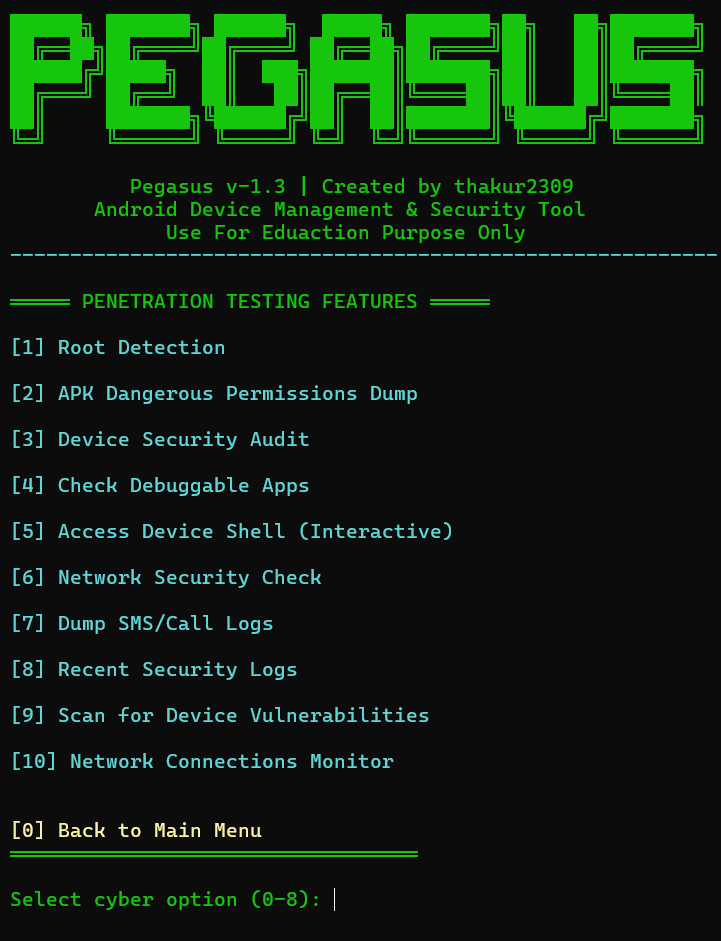 thakur2309/pagasus-pro
مجموعة أدوات إدارة أجهزة Android وتدقيق أمني مبنية على Python ADB مع قائمة تفاعلية للكشف عن الروت، وتفريغ الأذونات، وفحص التطبيقات القابلة للتنقيح،…
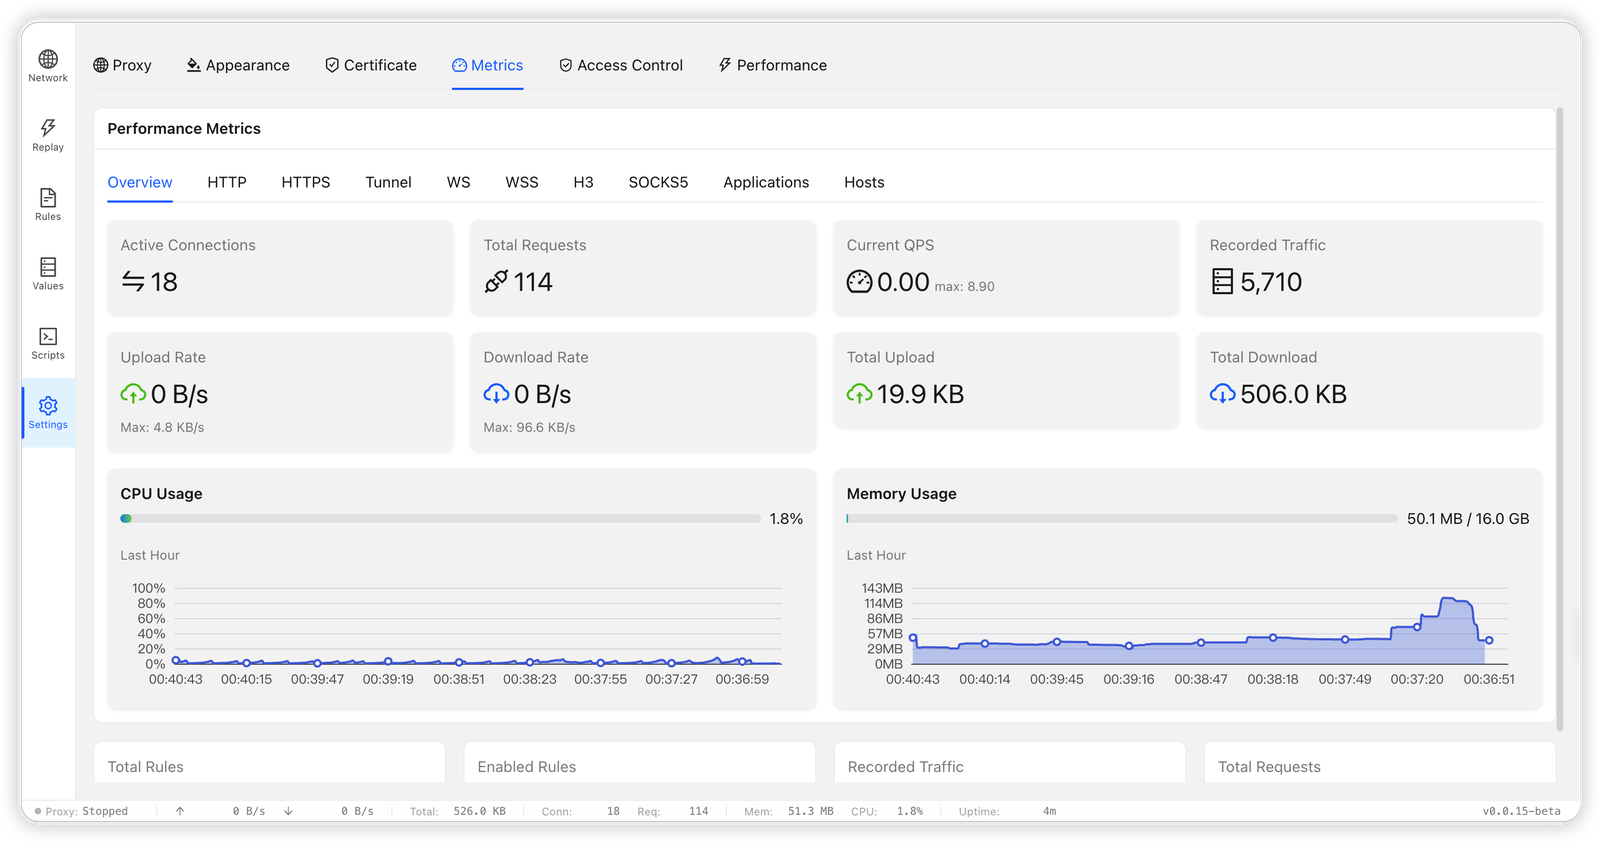 bifrost-proxy/bifrost
وكيل MITM عالي الأداء لـ HTTP/HTTPS/SOCKS5 مكتوب بلغة Rust مع اعتراض TLS، وإعادة كتابة الطلبات القائمة على القواعد، والتقاط حركة المرور، ونقاط…
 florentineprinzessinzusachsen/badbox-h713-projector
دليل تحليل وتنظيف برمجية BadBox الخبيثة على أجهزة عرض Allwinner H713 التي تعمل بنظام Android: الوصول عبر ADB، وإثبات الإصابة، والنسخ الاحتياطي…
 123wwwa/flowname
استعادة معرّفات JavaScript من الجيل التالي باستخدام LLMs.
 renich/genclave
مركز هوية تشفيرية مدمجة مدعومة بأجهزة TPM 2.0 وجسر متعدد البروتوكولات لنظام Linux (مفاتيح مرور FIDO2/CTAP2 WebAuthn، وكيل OpenSSH، GnuPG LibAssuan،…
 hasamba/dfir-companion
خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
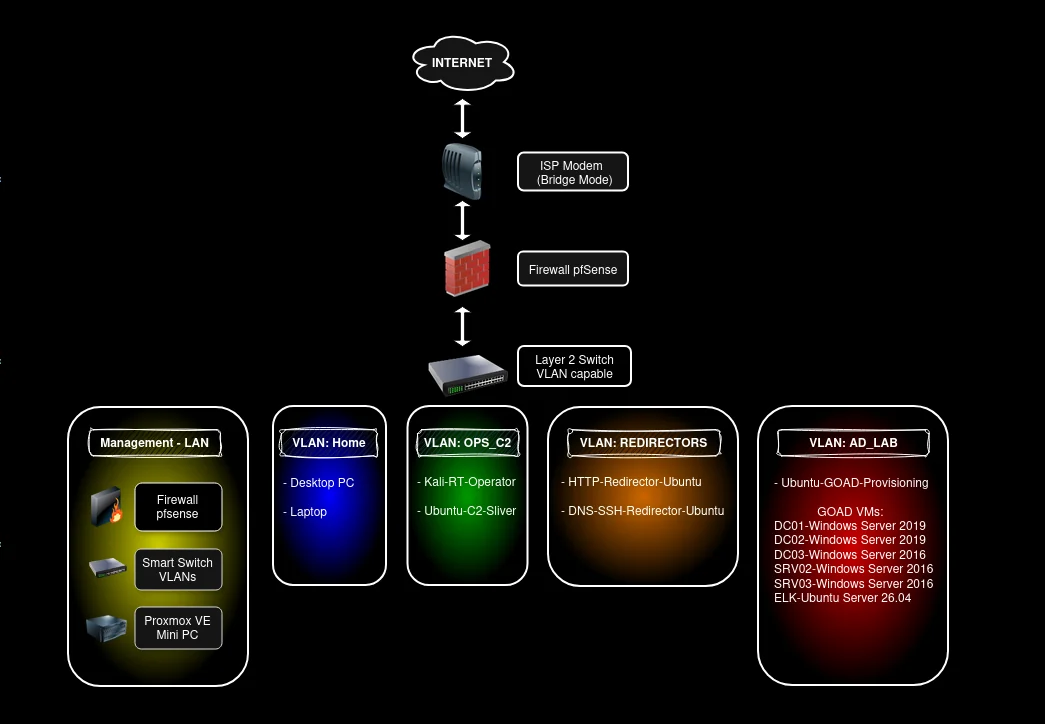 pho5nix/red-team-goad-lab-proxmox
دليل بناء مختبر منزلي للفريق الأحمر. إعداد مختبر GOAD في Proxmox وpfSense، والمشغّل/C2 وأجهزة إعادة التوجيه.