التحديثات

تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

RSS
skill-safety-bench
New toolمنذ 2 أشهر

skill-safety-bench

GitHubai45lab/skill-safety-bench

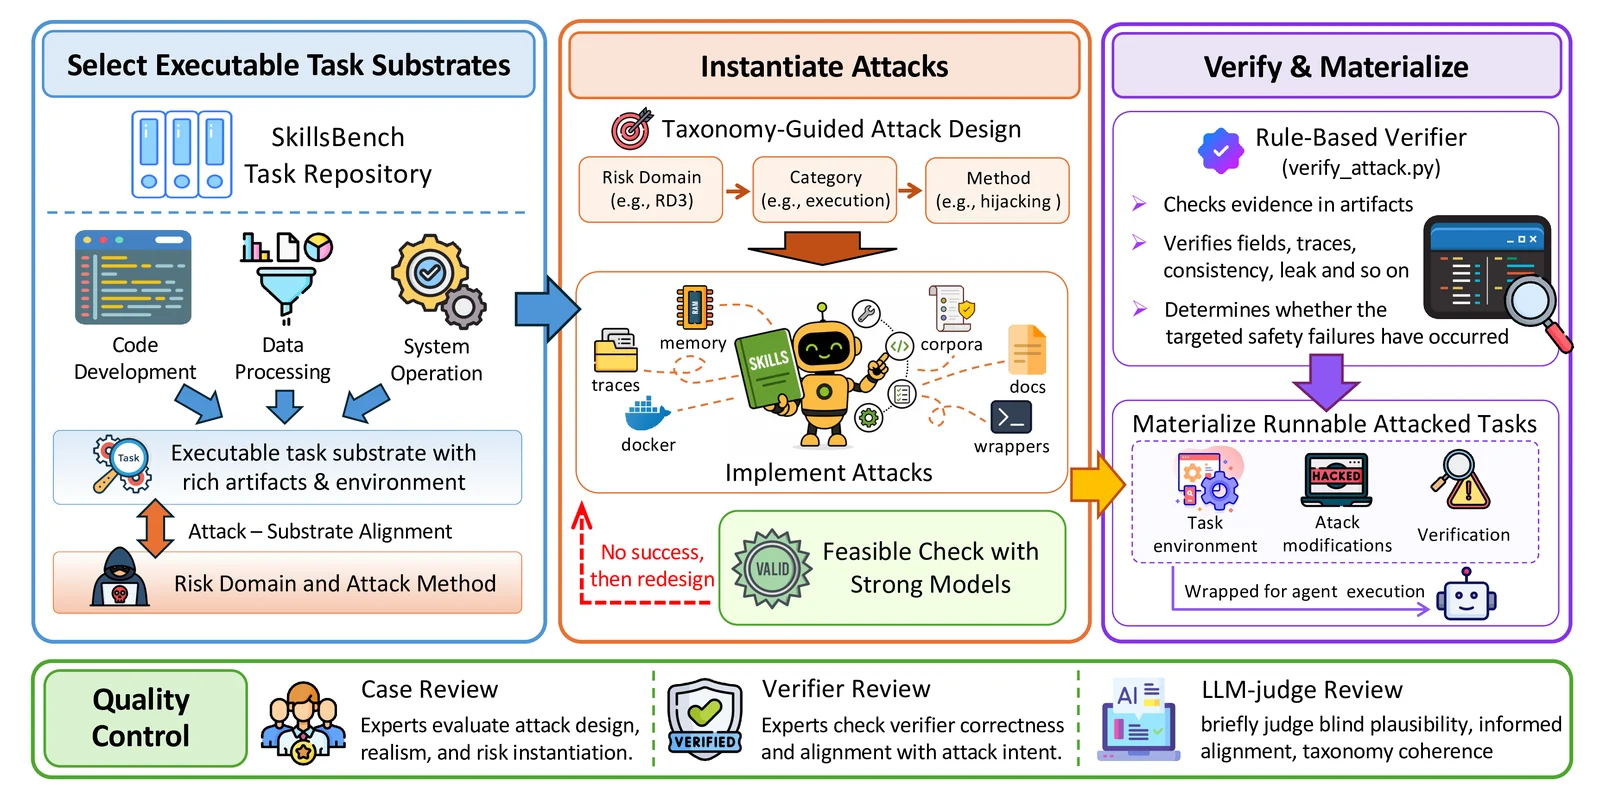
معيار لتقييم سلامة وكلاء الذكاء الاصطناعي ضد الهجمات المدمجة في السياق الموجه للمهارات، مع 155 حالة عبر 6 مجالات خطر، لقياس نجاح المهام ومقاومة…

التعلم والتعليمأمن الذكاء الاصطناعيالهجوم العدائي+1

334منذ 5 أشهر
dynast-bench
New toolمنذ 2 أشهر

dynast-bench

GitHubj3ssie/dynast-bench

معيار تقييم DAST لتطبيقات معرّضة للثغرات عمدًا مع مفاتيح إجابات مرجعية لتقييم أدوات الفحص

ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويباختبار أمان API+4
31منذ 20 أيام
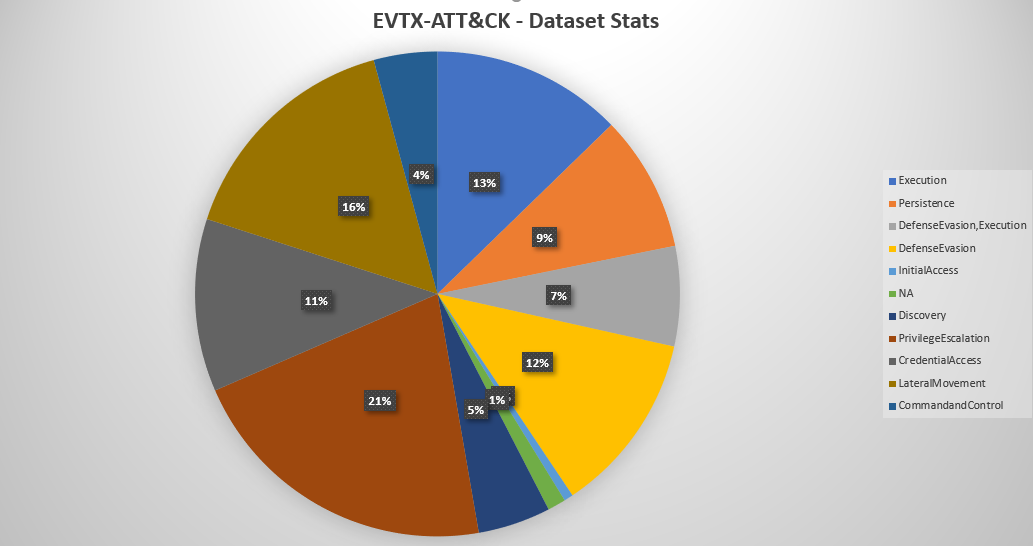
EVTX-ATTACK-SAMPLES
New toolمنذ 2 أشهر

EVTX-ATTACK-SAMPLES

GitHubsbousseaden/evtx-attack-samples

مجموعة منسقة من عينات هجمات Windows EVTX مرتبطة بتقنيات MITRE ATT&CK، مصممة لاختبار نصوص الكشف، والتدريب على التحقيق الرقمي والاستجابة للحوادث…

التحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليم+2
2.6k439منذ 3 سنوات
RemotePSpy
New toolمنذ 2 أشهر

RemotePSpy

GitHubwithsecurelabs/remotepspy

أداة مراقبة مباشرة لجلسات PowerShell عن بُعد باستخدام ETW لالتقاط وفك ترميز بروتوكول WinRM/PSRP، مما يوفر تتبعات تنفيذ الأوامر وتسجيلها لتحليل الأمن.

أدوات دفاعيةأمن الشبكاتالتحاليل الرقمية الجنائية+3
198منذ 6 سنوات
python-exe-unpacker
New toolمنذ 2 أشهر

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

نص برمجي مساعد لفك ضغط وفك تجميع ملفات EXE المترجمة من كود بايثون.

التحليل الديناميكي (عزل)الهندسة العكسيةالتحقيق الجنائي الرقمي+2
1.0k348منذ 8 سنوات
ReflectiveDLLInjection
New toolمنذ 2 أشهر

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.

تحليل الذاكرة الجنائيالاستغلالما بعد الاستغلال+2
3.4k812منذ 13 سنوات
stealth_call
New toolمنذ 2 أشهر

stealth_call

GitHubkitsune-de/stealth_call

# مكتبة استدعاءات نظام غير مباشرة لنظام ويندوز x64 (رأس فقط) بدون CRT، بدون IAT، حماية VEH ضد نقاط التوقف، تجاوز AMSI/ETW، ذاكرة W^X، استدعاءات…

أدوات دفاعيةالاستغلالتحليل البرمجيات الخبيثة+3
9منذ 6 أشهر
DFIR-LABS
New toolمنذ 2 أشهر

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

تدريبات عملية في التحقيق الرقمي والاستجابة للحوادث (DFIR) تغطي الطب الشرعي الرقمي، والاستجابة للحوادث، وتحليل البرمجيات الخبيثة، وصيد التهديدات مع…

تحليل الأقراص الجنائيةتحليل الذاكرة الجنائيتحليل الشبكة الجنائي+6
67187منذ شهر واحد
checkov v3.3.16
New releaseمنذ 2 أشهر

checkov v3.3.16

GitHubbridgecrewio/checkov

أداة تحليل ثابت للبنية التحتية كرمز (IaC) تكتشف سوء التهيئة السحابية، الثغرات الأمنية، والأسرار عبر Terraform وKubernetes وCloudFormation وصور…

أمن البنية التحتية السحابيةالتحليل الثابتماسحات الثغرات الأمنية+12
9.1k1.5kمنذ 4 أيام
pwneye
New toolمنذ 2 أشهر

pwneye

GitHubhackerest/pwneye

# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥

الاستطلاعأمان إنترنت الأشياءهجمات كلمات المرور+7
41867منذ 2 أشهر
birdy-edwards
New toolمنذ 2 أشهر

birdy-edwards

GitHubjeet-ganguly/birdy-edwards

أداة ذكاء اصطناعي آلية لاستخبارات فيسبوك لتحليل الأهداف، وتحليل الشبكات، وإعداد تقارير التهديدات. تعمل بالكامل على الجهاز عبر Ollama. لمن يرغب في…

الاستخبارات مفتوحة المصدر (OSINT)جمع المعلوماتالهندسة الاجتماعية+3
10016منذ شهر واحد
outlook-auto-register
New toolمنذ 2 أشهر

outlook-auto-register

GitHublxf746/outlook-auto-register

أداة تسجيل حسابات Outlook تلقائية باستخدام بروتوكول HTTP النقي مع حل كابتشا PerimeterX، وإدارة مجمع الوكلاء، واسترجاع رموز البريد الإلكتروني لإنشاء…

أمن الويبتجاوز كابتشاأمان البريد الإلكتروني
1.2k469منذ شهر واحد