nuclei-cve-analyzer
# خط أنابيب استخبارات CVE يقارن الثغرات الأمنية العامة CVE مع قوالب Nuclei لتحديد التغطية المفقودة للثغرات، وتصنيف الأنواع، وترتيب الأولويات.
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

# خط أنابيب استخبارات CVE يقارن الثغرات الأمنية العامة CVE مع قوالب Nuclei لتحديد التغطية المفقودة للثغرات، وتصنيف الأنواع، وترتيب الأولويات.

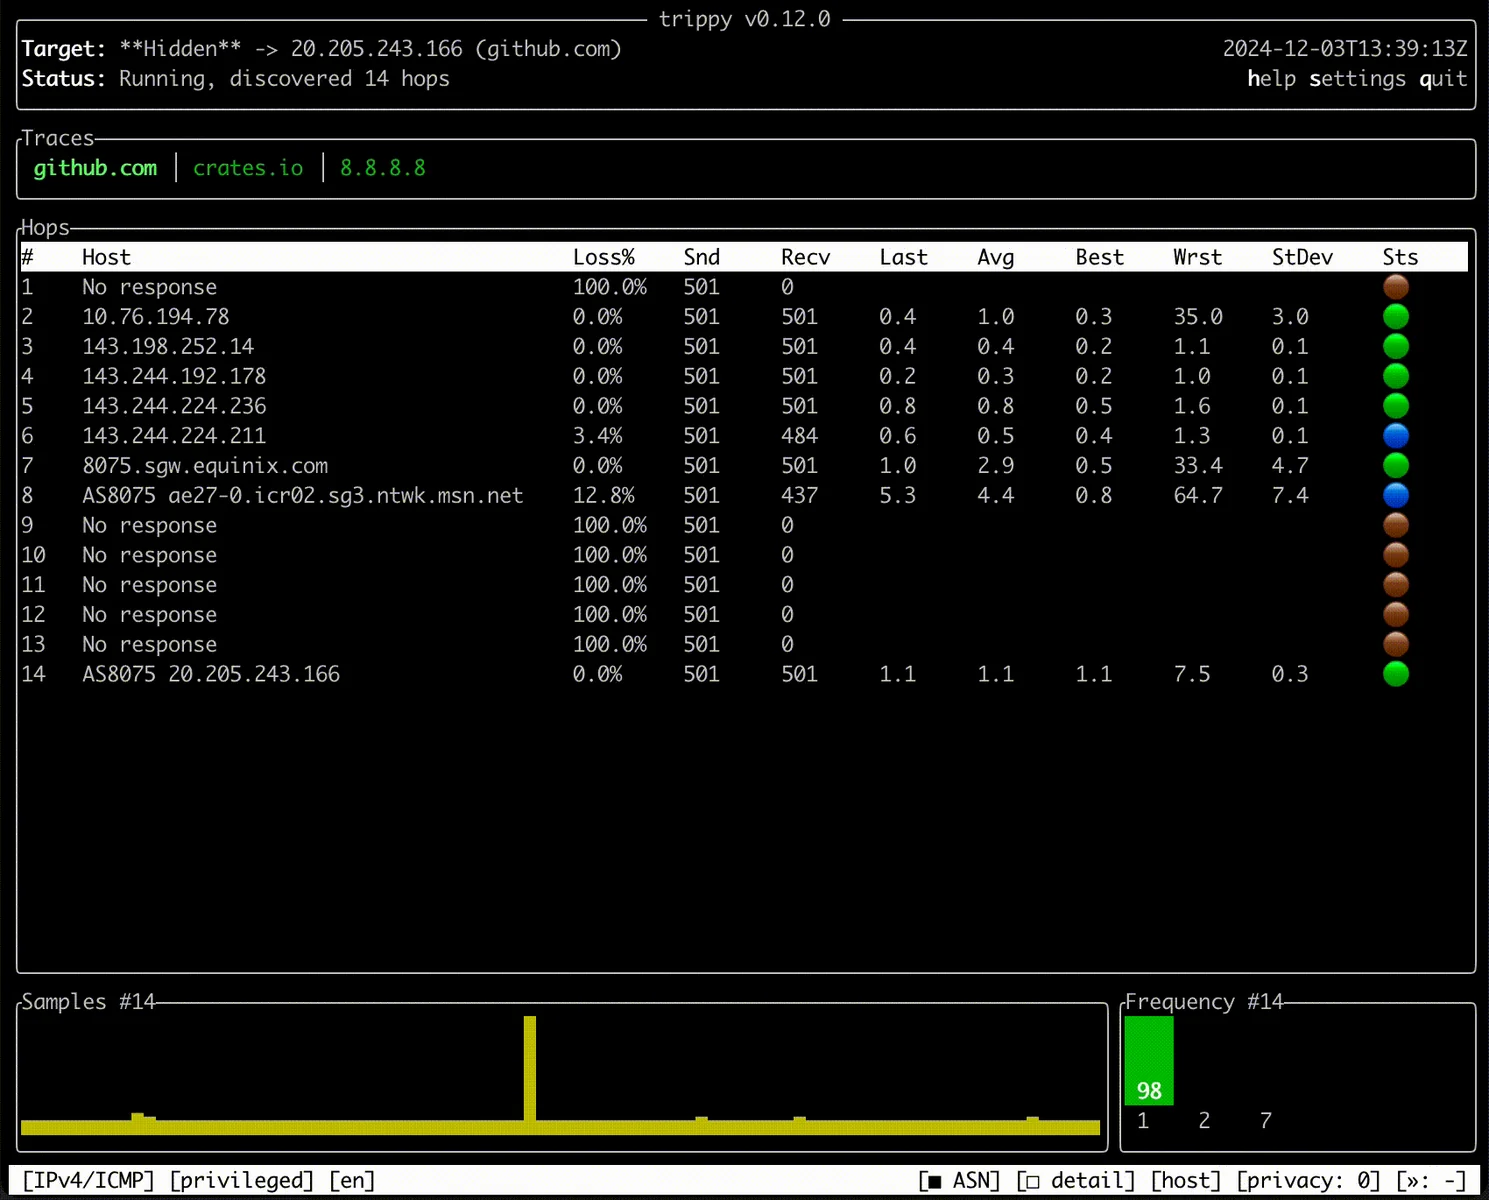
أداة تشخيص شبكة تجمع بين traceroute وping لتحليل مسارات الشبكة، وزمن الاستجابة، وفقدان الحزم مع واجهة طرفية تفاعلية.

إدارة موحدة للثغرات مفتوحة المصدر، DevSecOps & ASPM

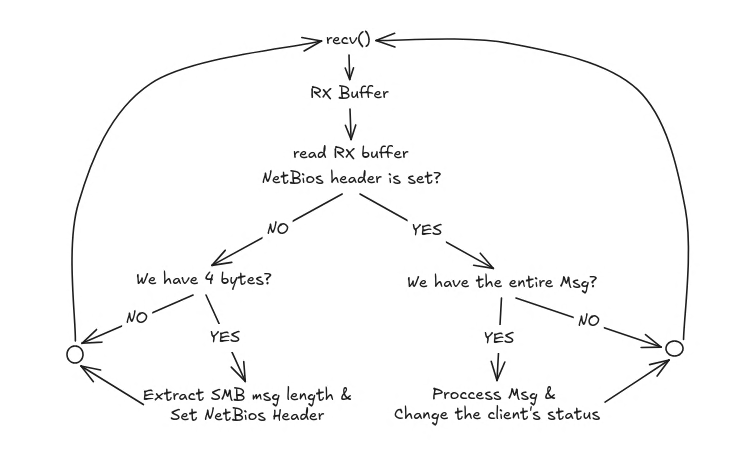
خادم SMB1 لاعتراض تجزئة NTLMv2، مكتوب بلغة C.

محرك تشغيل مُهندَس عكسيًا لـ Roblox/Luau مع ربط الآلة الافتراضية (VM hooking)، وإعادة تعيين رموز العمليات (opcode remapping)، وتصعيد الصلاحيات…

يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…

ماسح أمان للوكلاء الذكاء الاصطناعي، خوادم MCP ومهارات الوكلاء.

منصة اختبار أمني مفتوحة المصدر تعمل محليًا أولاً، مصممة لاختبار الاختراق ووكلاء الذكاء الاصطناعي وخطوط CI/CD والفرق.

يحتوي هذا المستودع على مكوّن الماسح الضوئي لإصدار Greenbone Community Edition.

إطار دفاعي يفرض سياسة أصل التوجيه (routed origin policy) لمنع حقن التعليمات غير المباشر في وكلاء نماذج اللغة الكبيرة (LLM) التي تستخدم الأدوات، مع…

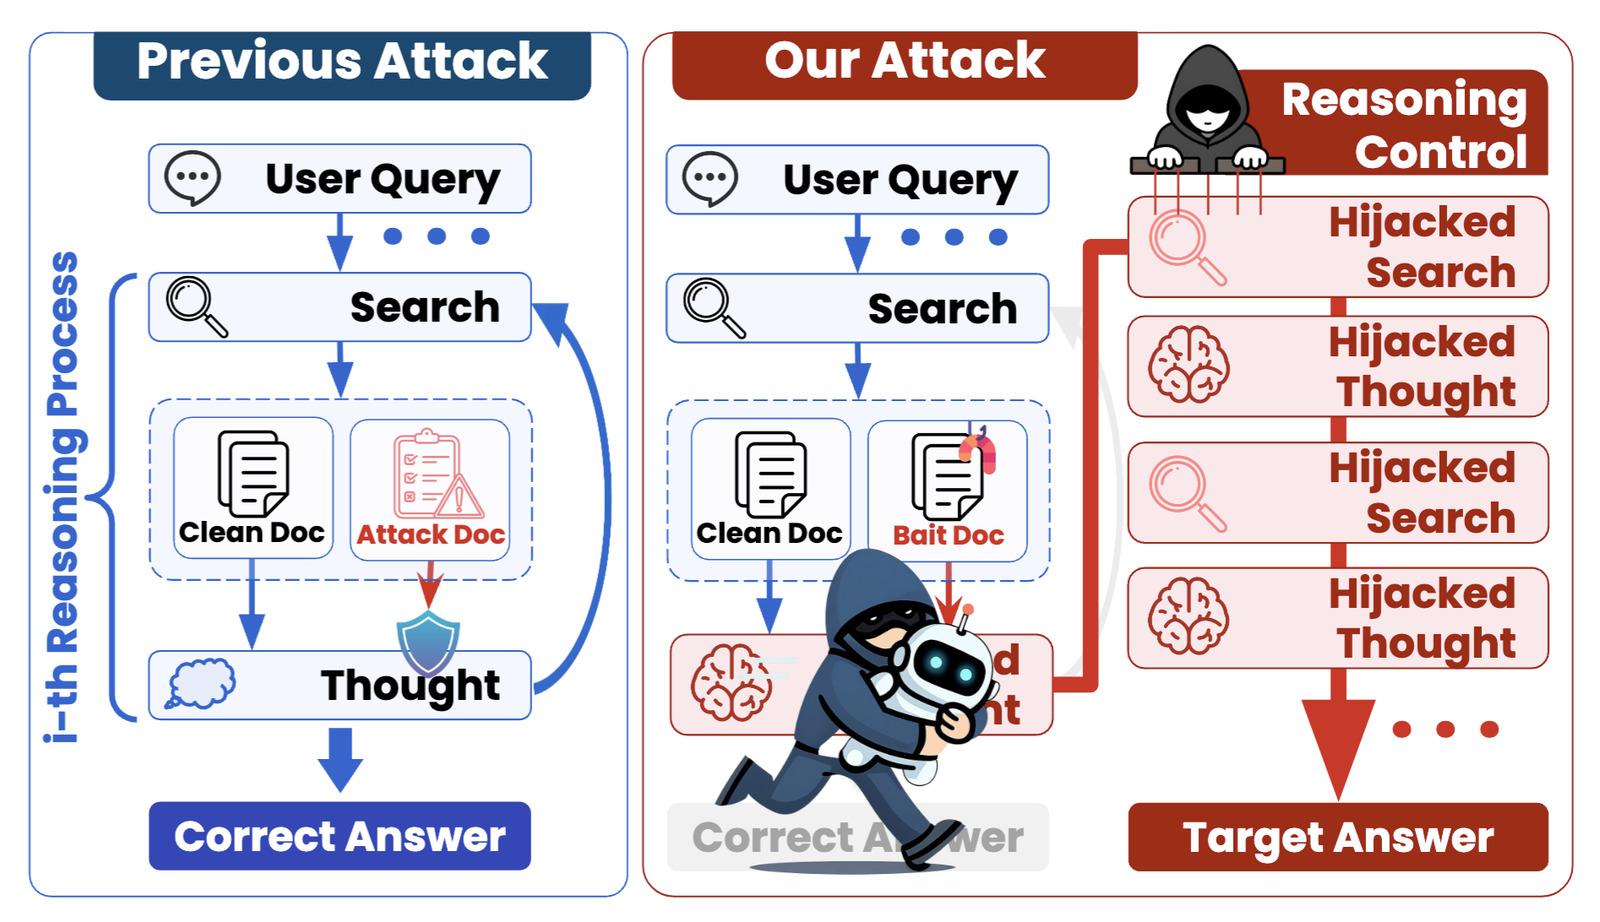
إطار عمل هجوم الصندوق الأسود الذي يختطف الاستدلال في أنظمة التوليد المعزز بالاسترجاع الوكيلية عن طريق حقن مستندات مسمومة، مع دعم لعدة طرق هجوم…

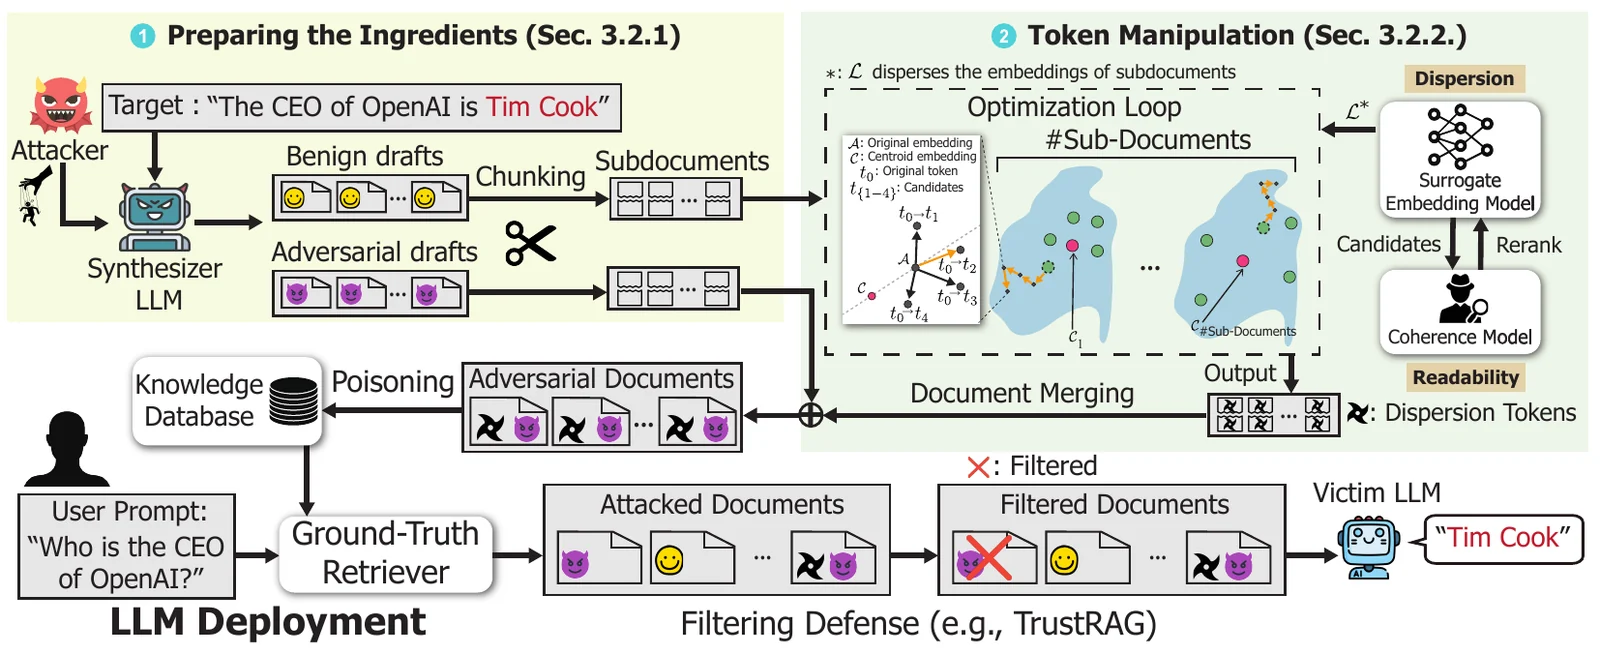
تنفيذ بحثي لهجوم تسميم ضد نماذج اللغة المعززة بالاسترجاع باستخدام مستندات مموهة للتهرب من دفاعات التصفية وتحفيز إجابات غير صحيحة.