
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
React2Shell_CVE-2025-55182 — React2Shell (CVE-2025-55182) استغلال | Kitploit
أدوات/GitHubGitHub/yanoshercohen/react2shell_cve-2025-55182
تحليل الثغرات الأمنيةالاستغلالشيل كوداستغلال تطبيقات الويبتجاوز WAFاختبار الاختراقالتعلم والتعليمأداة الوصول عن بعدتطوير الحمولات
GitHubyanoshercohen/react2shell_cve-2025-55182

React2Shell_CVE-2025-55182

React2Shell (CVE-2025-55182) استغلال

عرض المستودع
435منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

استغلال وحدات نمطية لـ CVE-2025-55182 مع تجاوز WAF

نص برمجي بلغة بايثون يوفر شل تفاعلية لاستغلال ثغرة RCE الحرجة (CVE-2025-55182) في مكونات React Server Components وتطبيقات Next.js الضعيفة.
يستهدف هذا الاستغلال عيوب إلغاء التسلسل التي تسمح بتنفيذ الأكواد عن بُعد دون مصادقة. يتضمن نظامًا وحدات لإضافة تقنيات تجاوز WAF.
image

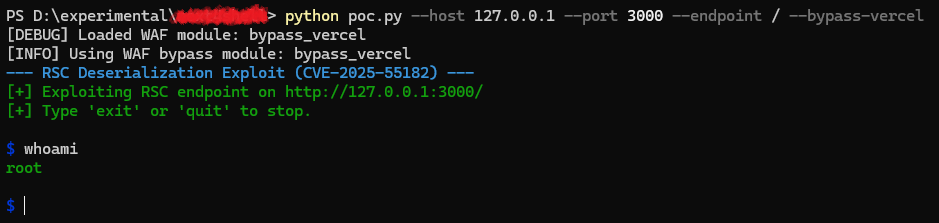
[!NOTE] تم تصميم هذا الاستغلال للتفاعل مع نقطة نهاية بروتوكول RSC الضعيفة. يتم التقاط نتائج التنفيذ عبر آلية استجابة الخادم. الأوامر التي لا تنتج مخرجات ستعيد (empty).

[!CAUTION] هذا الكود مخصص لأغراض البحث والتعليم فقط. ويهدف إلى المساعدة في فهم واكتشاف وإصلاح ثغرة CVE-2025-55182. لا تستخدمه ضد الأنظمة دون إذن صريح.

استخدام هذا النص البرمجي يكون على مسؤولية المستخدم، ولا يتحمل المؤلف(ون) أي مسؤولية عن أي إساءة استخدام أو عواقب غير مقصودة.

باستخدام هذا الكود، يقر المستخدم ويوافق على ما يلي:

  • يتحمل المستخدم وحده المسؤولية عن أي عواقب قانونية تنشأ عن استخدام هذا النص البرمجي.
  • لن يتحمل المؤلف(ون) المسؤولية تجاه المستخدم عن أي أضرار أو خسائر أو إجراءات قانونية ناتجة عن استخدام هذا الكود.
  • يوافق المستخدم على الامتثال لجميع القوانين واللوائح المعمول بها.
  • يقر المستخدم بأن استخدام هذا النص البرمجي ضد الأنظمة دون إذن قد ينتهك القوانين وشروط الخدمة، مما قد يؤدي إلى عقوبات شديدة.
  • يُنصح المستخدم باستشارة مستشاره القانوني الخاص قبل استخدام هذا الكود.

تفاصيل الثغرة

  • معرف CVE: CVE-2025-55182 (مكونات خادم React)
  • CVE ذات الصلة: CVE-2025-66478 (تأثير تابع لـ Next.js)
  • الخطورة: حرجة (CVSS 10.0)
  • الوصف: ثغرة تنفيذ أكواد عن بُعد (RCE) دون مصادقة في مكونات خادم React، تؤثر على التطبيقات التي تستخدم موجه تطبيقات Next.js (App Router) مع إصدارات React الضعيفة.
  • إصدارات React المتأثرة: 19.0, 19.1.0, 19.1.1, 19.2.0
  • إصدارات Next.js المتأثرة: 15.x, 16.x, 14.3.0-canary.77+
  • إصدارات React المصححة: >= 19.0.1, >= 19.1.2, >= 19.2.1
  • إصدارات Next.js المصححة: 15.0.5, 15.1.9, 15.2.6, 15.3.6, 15.4.8, 15.5.7, 16.0.7

وحدات تجاوز WAF

يتميز هذا الاستغلال بنظام وحدات ديناميكي لتجاوز WAF. يتم تخزين الوحدات في دليل waf_modules كملفات بايثون منفصلة. يجب على كل وحدة تعريف دالة modify_request(body, headers) تأخذ جسم الطلب الافتراضي والرؤوس، وتعدلها حسب الحاجة للتجاوز، وتعيد body, headers الجديد.

  • إضافة وحدة: قم بإنشاء ملف بايثون جديد (مثل bypass_custom.py) في دليل waf_modules يحتوي على دالة modify_request.
  • استخدام وحدة: شغّل النص البرمجي مع العلم --help لرؤية خيارات التجاوز المتاحة (مثل --bypass-custom لـ bypass_custom.py). استخدم العلم المقابل لتفعيل الوحدة.

مثال: تم تضمين وحدة bypass_vercel.py كمثال، تنفذ تقنيات قد تكون فعالة ضد نشرات Vercel.

تكوين الجلسة المتقدم (--modify-request)

يسمح النص البرمجي بالتعديل المباشر لبعض سمات كائن requests.Session المستخدم في إجراء طلبات HTTP. يوفر هذا تحكمًا دقيقًا في جوانب مثل التحقق من SSL، ومهلات الانتظار، وربما إعدادات أخرى على مستوى الجلسة.

  • الاستخدام: استخدم العلم --modify-request <KEY> <VALUE>. <KEY> يقابل سمة من سمات كائن requests.Session (مثل verify, timeout).
  • تحويل النوع: يحاول النص البرمجي تحويل النوع الأساسي لـ <VALUE>: true/false يصبحان قيمتين منطقيتين، السلاسل الرقمية تصبح أعدادًا صحيحة أو أعدادًا عشرية، وإلا تبقى سلسلة نصية.
  • مثال محدد - التحقق من SSL:
    • لتمكين التحقق من SSL: --modify-request verify True
    • لتعطيل التحقق من SSL: --modify-request verify False (معادل للعلم القديم --insecure)
  • المساعدة: استخدم python CVE-2025-55182.py --help-modify-request للحصول على تمثيل شجري للخيارات الشائعة.

المتطلبات الأساسية

  • بايثون 3.x
  • مكتبات بايثون المطلوبة (انظر requirements.txt)

الإعداد

  1. تثبيت تبعيات بايثون: يُنصح باستخدام بيئة افتراضية (مثل python -m venv venv و source venv/bin/activate على أنظمة شبيهة بيونكس أو venv\Scripts\activate على ويندوز).
    pip install -r requirements.txt
    
  2. إنشاء دليل waf_modules:
    mkdir waf_modules
    
    ضع ملفات وحدات تجاوز WAF الخاصة بك (مثل bypass_vercel.py) داخل هذا الدليل.

تشغيل الاستغلال

  1. إعداد بيئة ضعيفة (للاختبار فقط):

    docker run --rm -p 127.0.0.1:3000:3000 ghcr.io/l4rm4nd/cve-2025-55182:latest
    

    مزيد من المعلومات: https://github.com/l4rm4nd/CVE-2025-55182

  2. تشغيل النص البرمجي:

    python CVE-2025-55182.py --help # لرؤية جميع الخيارات، بما في ذلك تجاوزات WAF
    # مثال مع وحدة تجاوز:
    python CVE-2025-55182.py --host 127.0.0.1 --port 3000 --endpoint / --bypass-vercel
    

    إذا لم تستخدم وسائط سطر الأوامر، فسيطلب النص البرمجي بشكل تفاعلي المضيف والمنفذ ونقطة النهاية.

  3. التفاعل مع الشل:

    • اكتب الأوامر واضغط Enter لتنفيذها على النظام المستهدف.
    • اكتب exit أو quit لإنهاء جلسة الشل.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






