المراقبة الدلالية لأنظمة يونكس - أداة استكشاف أنظمة خفيفة الوزن مبنية بلغة C مع تحليل مدعوم بالذكاء الاصطناعي
المراقبة الدلالية لأنظمة UNIX
أداة فحص خفيفة ومحمولة للنظام مكتوبة بلغة C تلتقط "بصمات النظام" لتحليلها بمساعدة الذكاء الاصطناعي لتحديد المخاطر غير الواضحة. تتضمن تكامل auditd، وتقييم المخاطر القابل للتفسير، ولوحة تحكم ويب حية مع مصادقة متعددة المستخدمين على مستوى المؤسسات.

عرض توضيحي مباشر: sentinel.speytech.com
| الإعداد | تسجيل الدخول |
|---|---|
 |  |
الإصدار 0.5.x: ملخص وضع الأمان، رسم اتجاه المخاطر المتغير، مؤشر التعلم، عوامل المخاطرة القابلة للتفسير، تنبيهات البريد الإلكتروني، سجل الأحداث
الإصدار 0.4.0: تكامل auditd، كشف هجمات القوة الغاشمة، تجزئة أسماء المستخدمين مع الحفاظ على الخصوصية، إسناد العمليات، تقييم المخاطر
الإصدار 0.3.0: لوحة تحكم ويب، مجاميع SHA256، خدمة systemd، تعلم الأساسيات، مسبار الشبكة، وضع المراقبة
تتميز أدوات المراقبة الحديثة مثل Dynatrace وDatadog وPrometheus بجمع المقاييس والتنبيهات المبنية على العتبات. لكنها تجيب على سؤال ضيق: "هل هذا المقياس خارج نطاقه المتوقع؟"
فهي تعاني من:
يتبع C-Sentinel نهجًا مختلفًا: التقاط بصمة شاملة للنظام - بما في ذلك الأحداث الأمنية - واستخدام الاستدلال بالذكاء الاصطناعي لتحديد "الأشباح في الآلة."
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## ميزات لوحة التحكم

توفر لوحة التحكم عبر الويب مراقبة أمنية في الوقت الفعلي عبر بنيتك التحتية.

### مصادقة متعددة المستخدمين

التحكم في الوصول بمستوى مؤسسي مع ثلاثة أدوار:

| الدور | الصلاحيات |
|------|-------------|
| **Admin** | صلاحية كاملة: إدارة المستخدمين، عرض سجلات التدقيق، جميع العمليات |
| **Operator** | تأكيد الأحداث، إعادة تعيين العدادات، عرض جميع البيانات |
| **Viewer** | وصول للقراءة فقط إلى لوحات التحكم والبيانات |

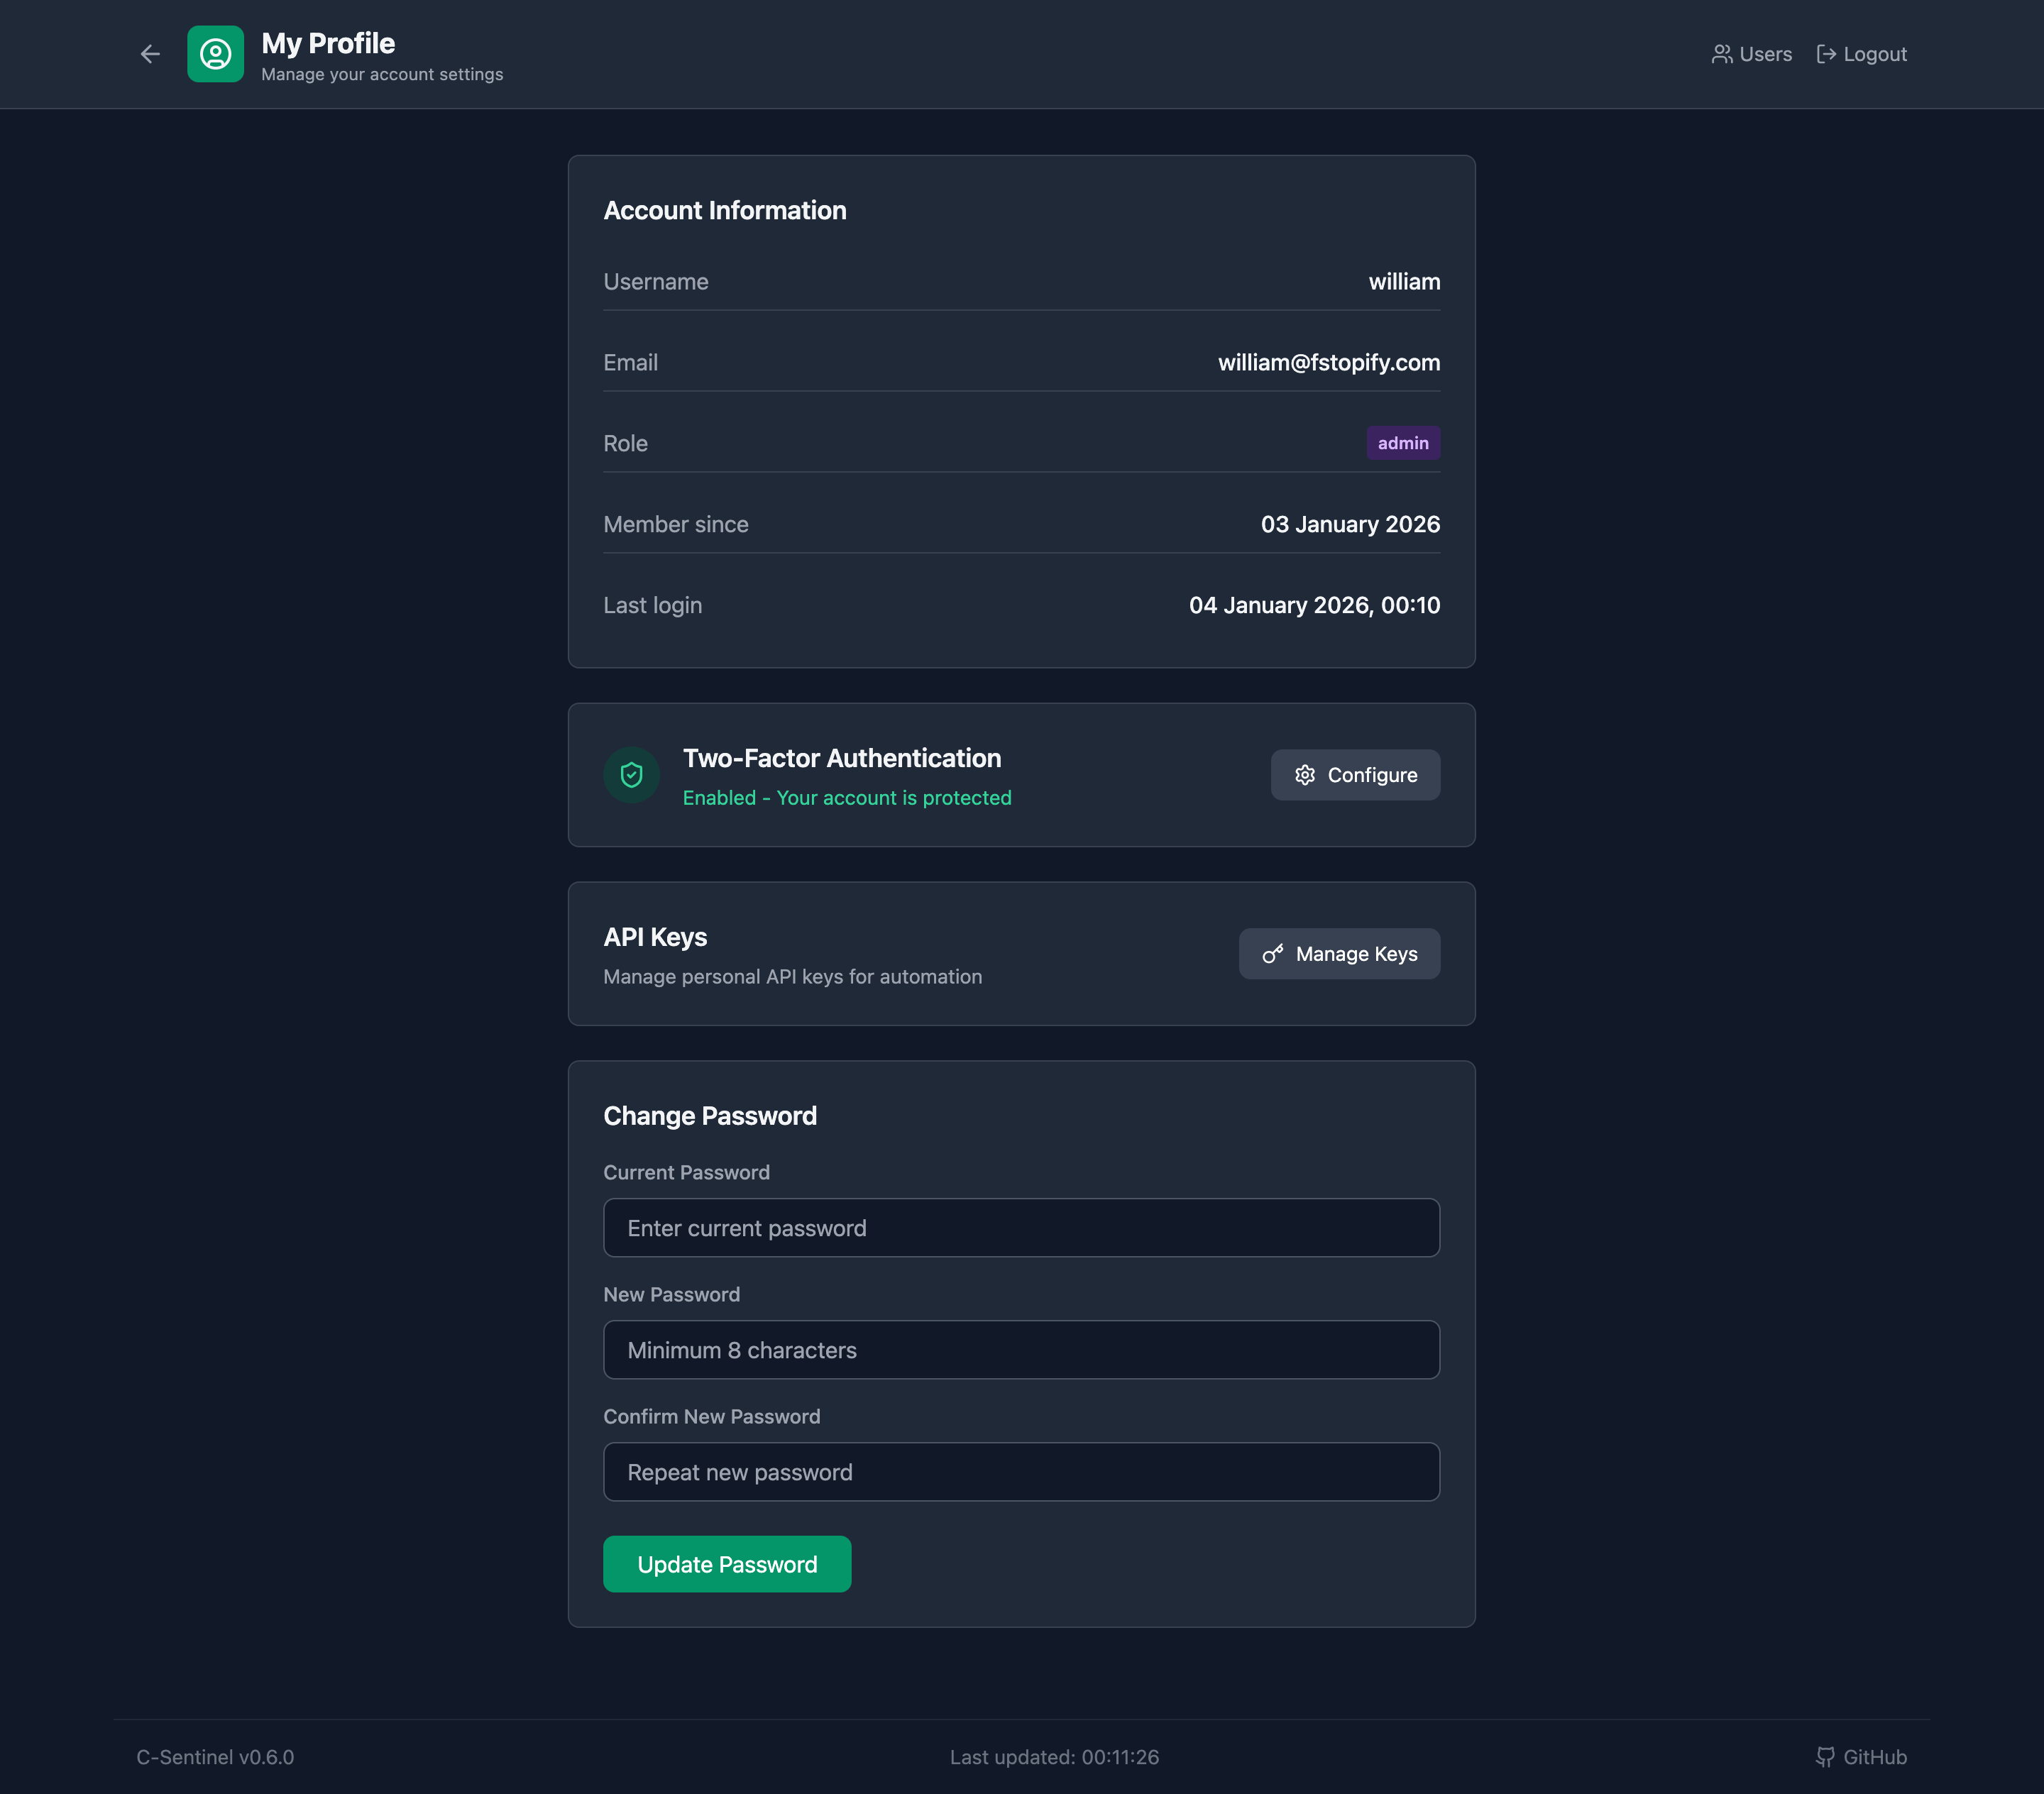
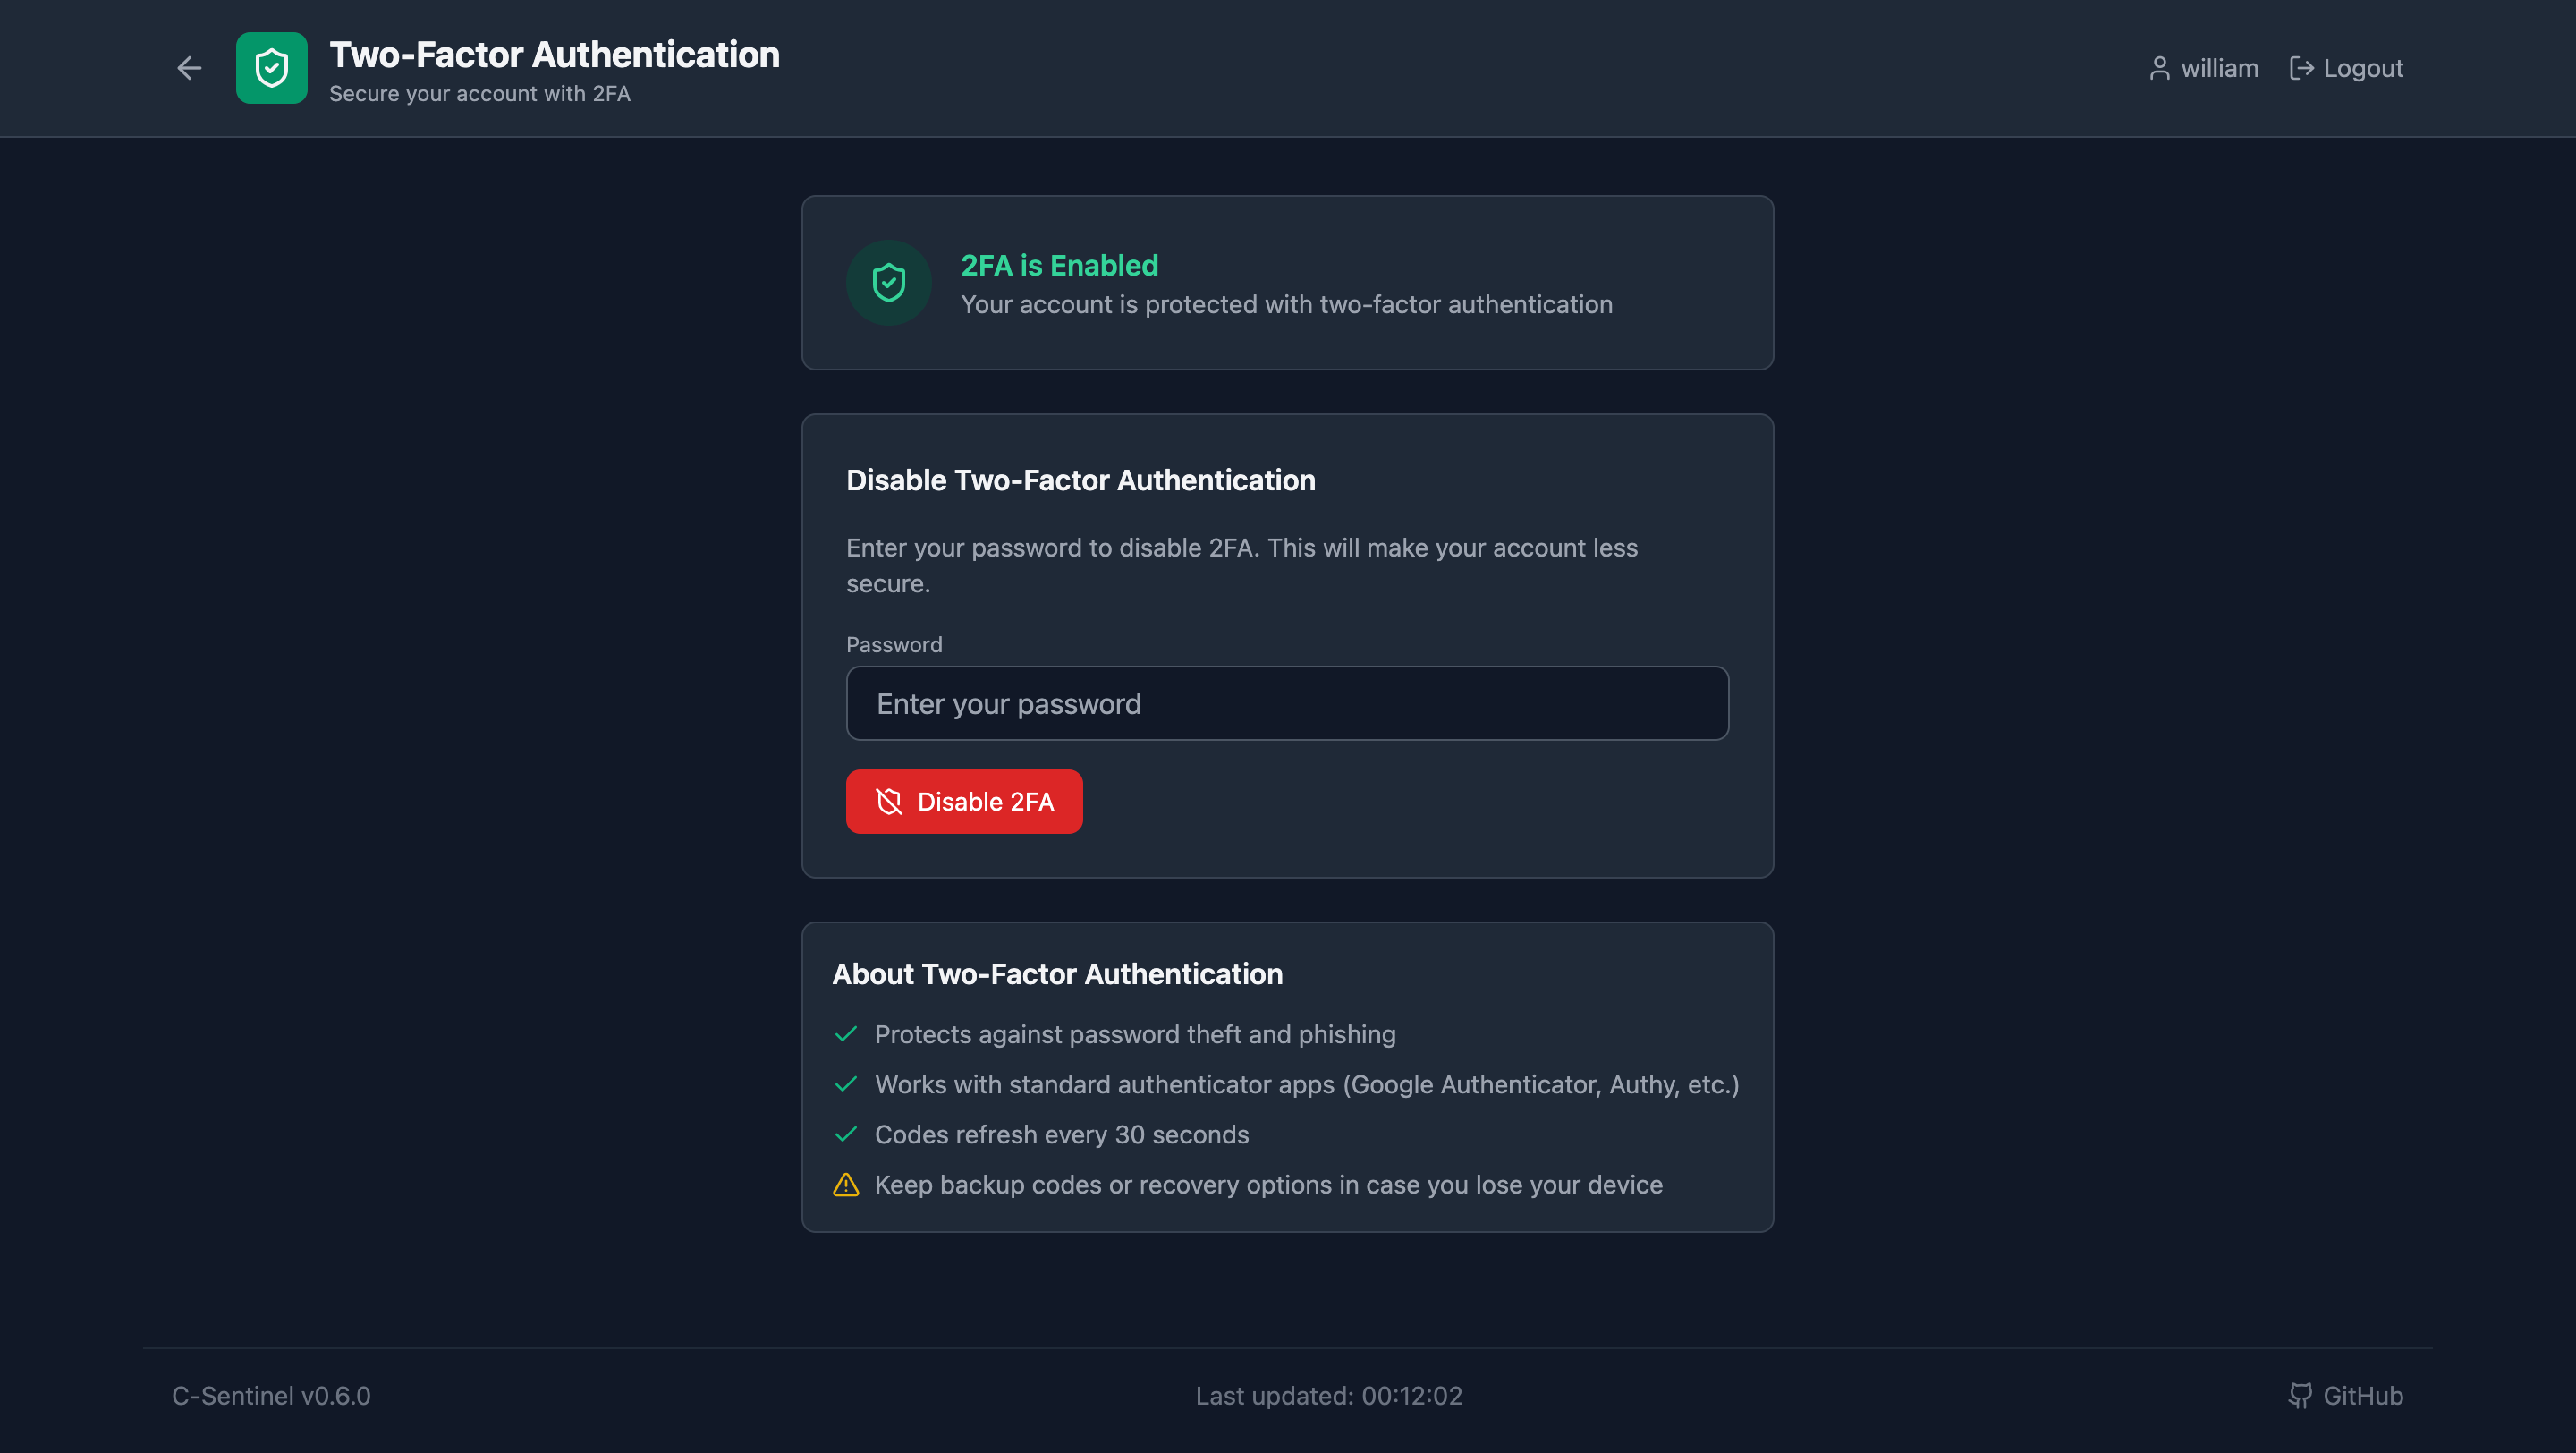
### المصادقة الثنائية (TOTP)

قم بتأمين حسابك باستخدام TOTP القياسي في الصناعة:
- يعمل مع Google Authenticator وAuthy وMicrosoft Authenticator
- إعداد رمز QR للتكوين السهل
- مطلوب في كل تسجيل دخول عند تفعيله
- إشعارات البريد الإلكتروني عند التمكين/التعطيل

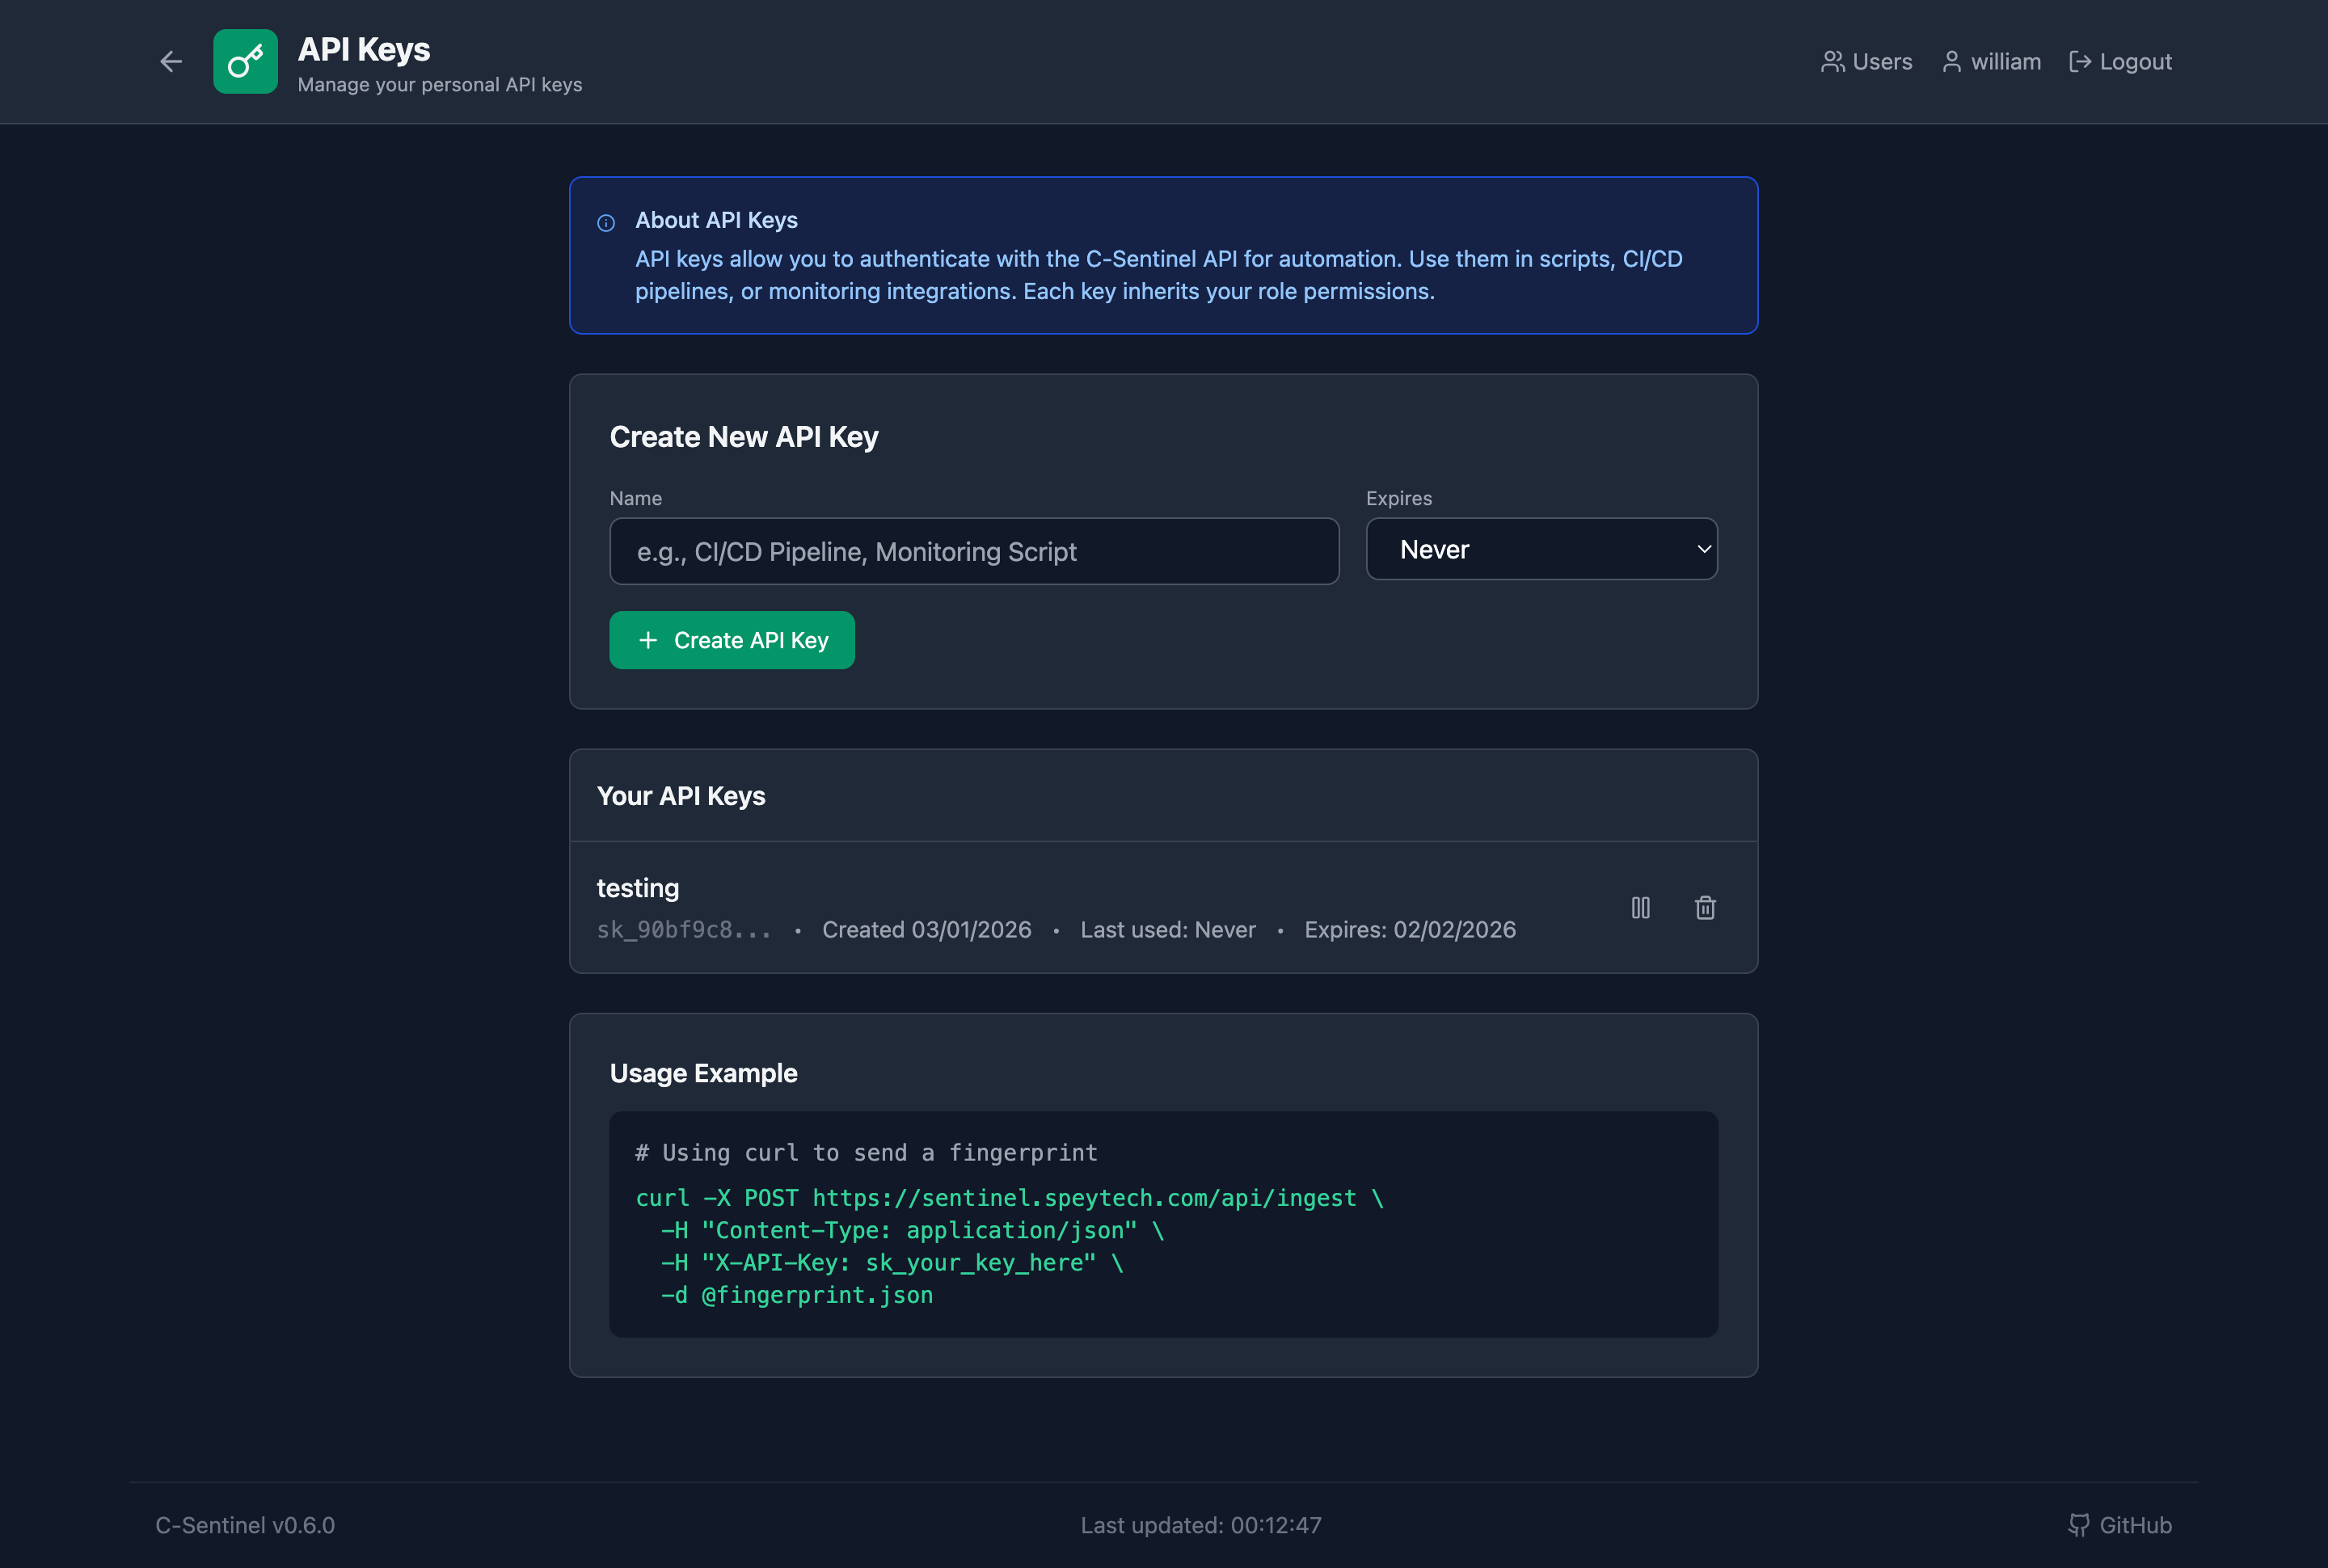
### مفاتيح API الشخصية

يمكن لكل مستخدم إنشاء مفاتيح API الخاصة به لأغراض الأتمتة:
- مفاتيح مسماة (مثال: "خط أنابيب CI/CD"، "نص مراقبة")
- تواريخ انتهاء صلاحية اختيارية
- تمكين/تعطيل دون حذف
- تتبع آخر استخدام
- ترث المفاتيح صلاحيات دور المستخدم```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
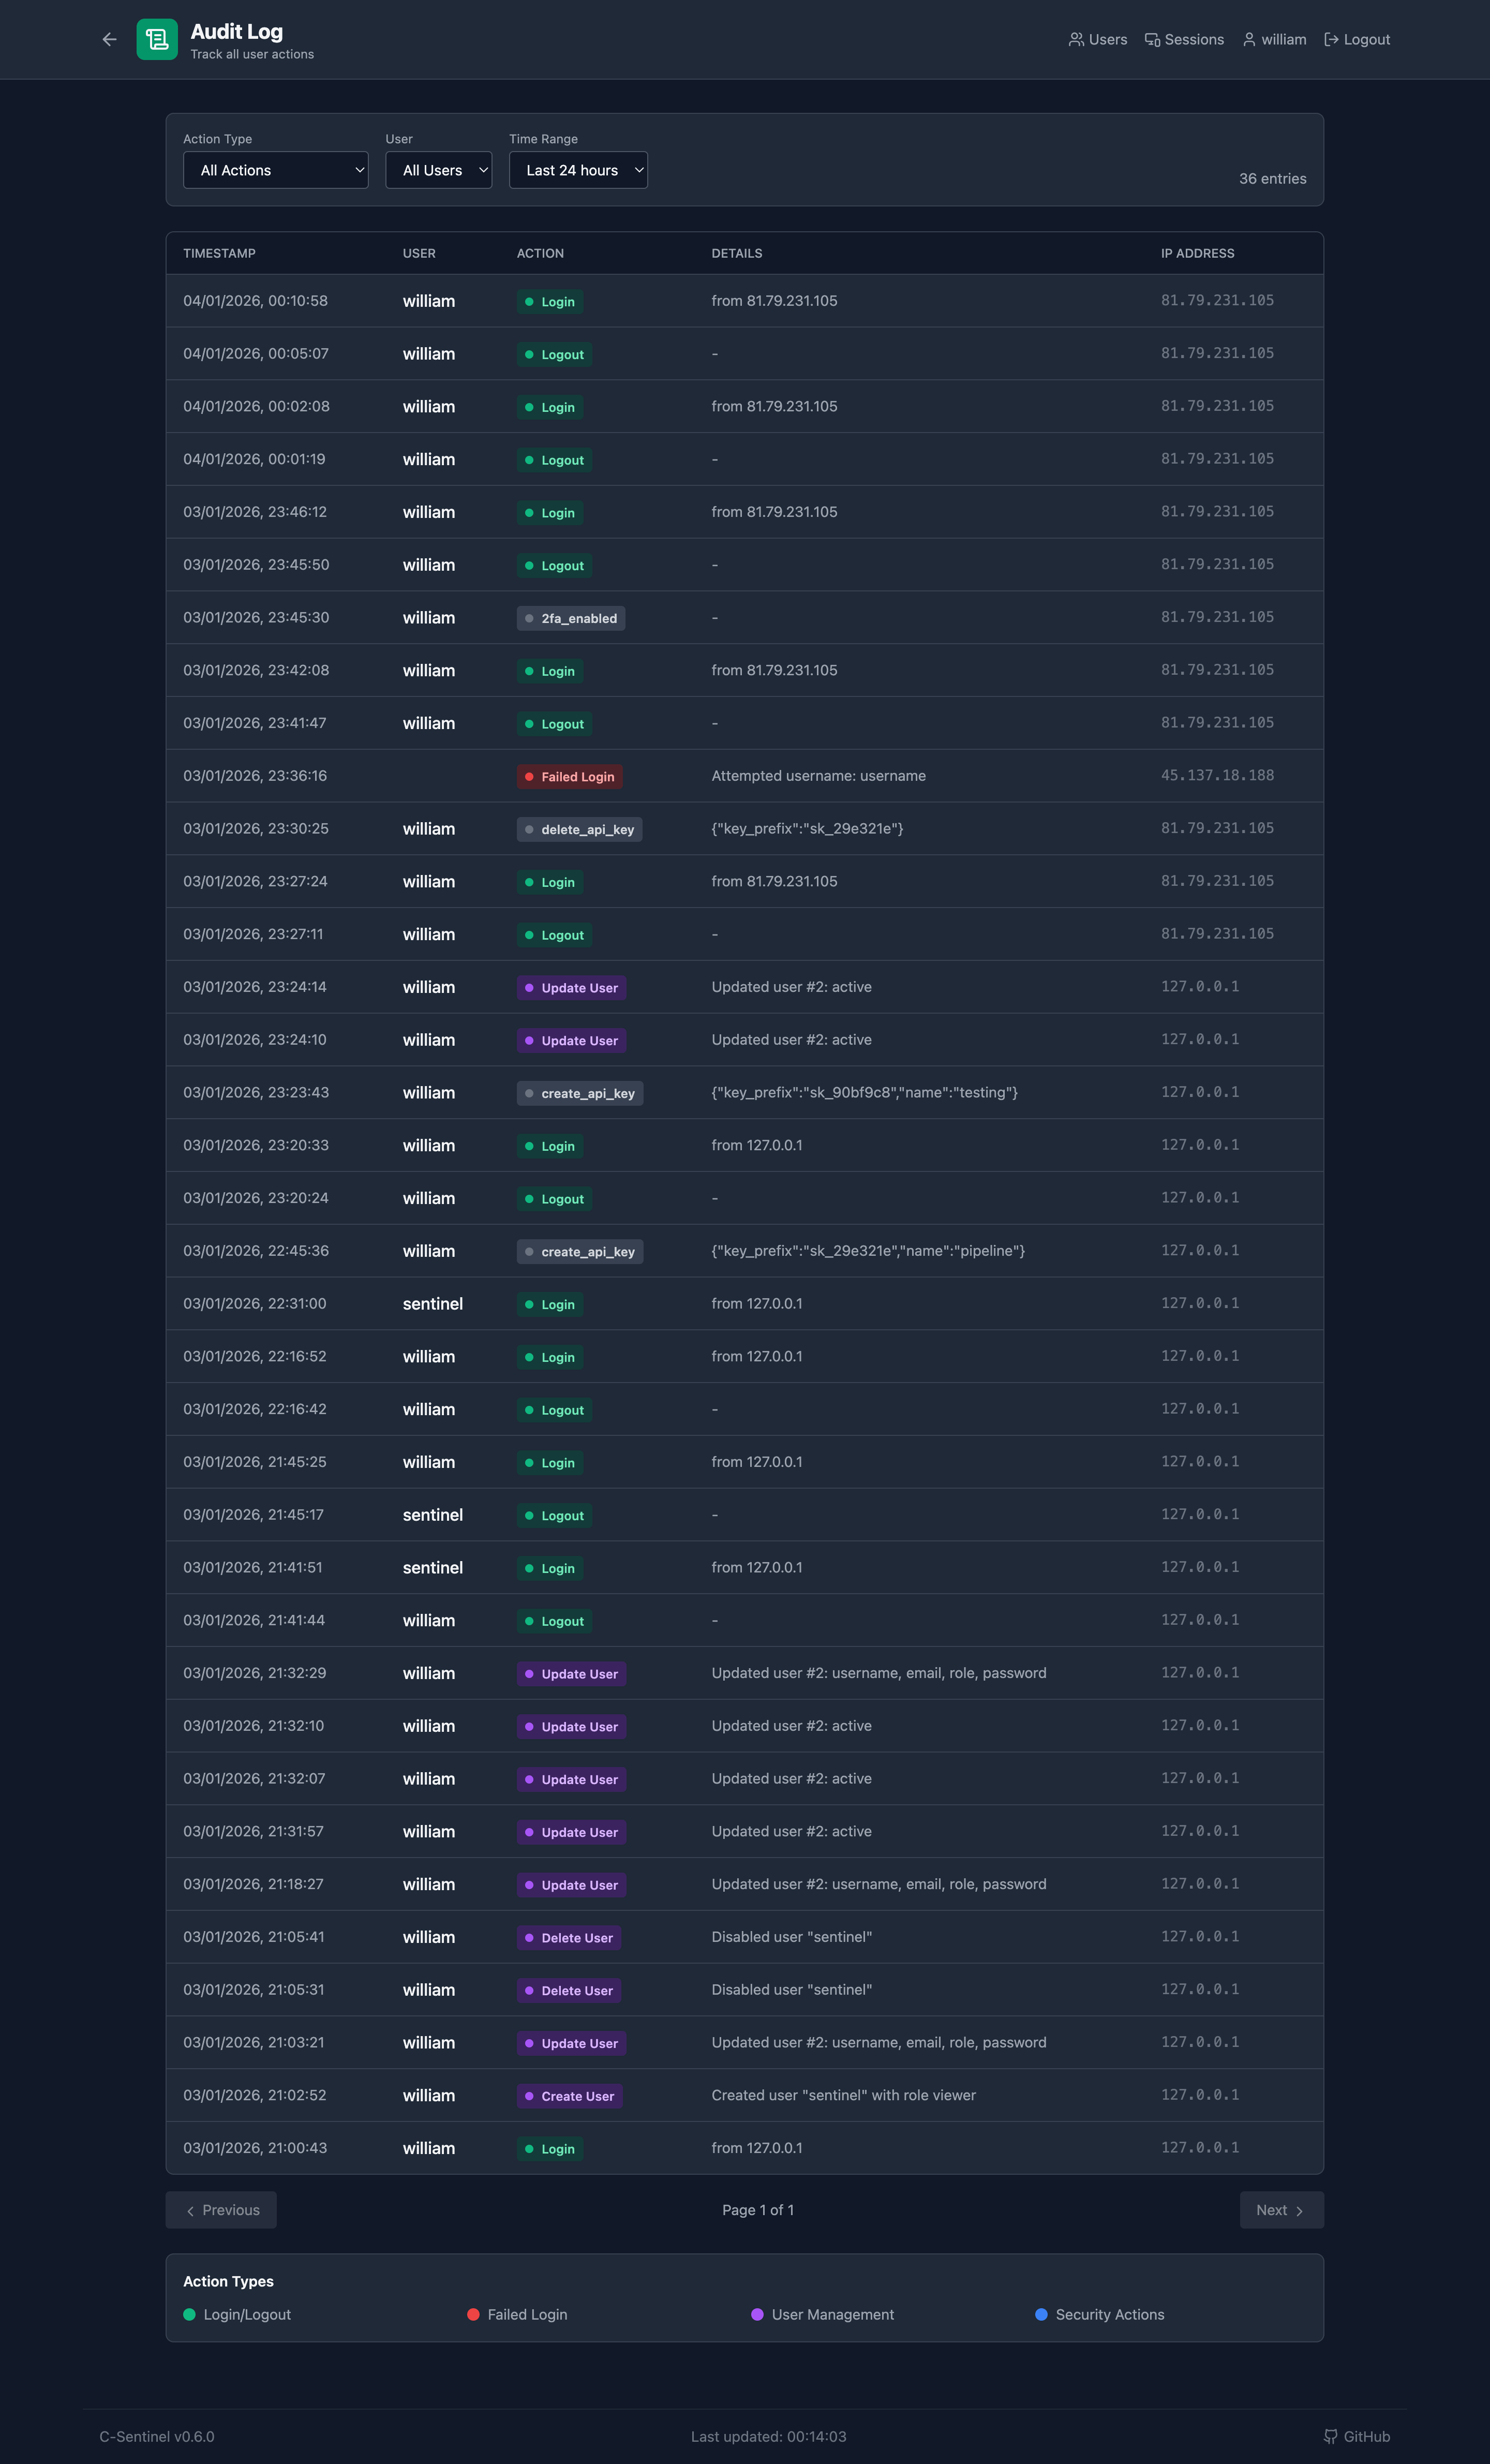
تتبع جميع إجراءات المستخدم لأغراض الامتثال والأمان:
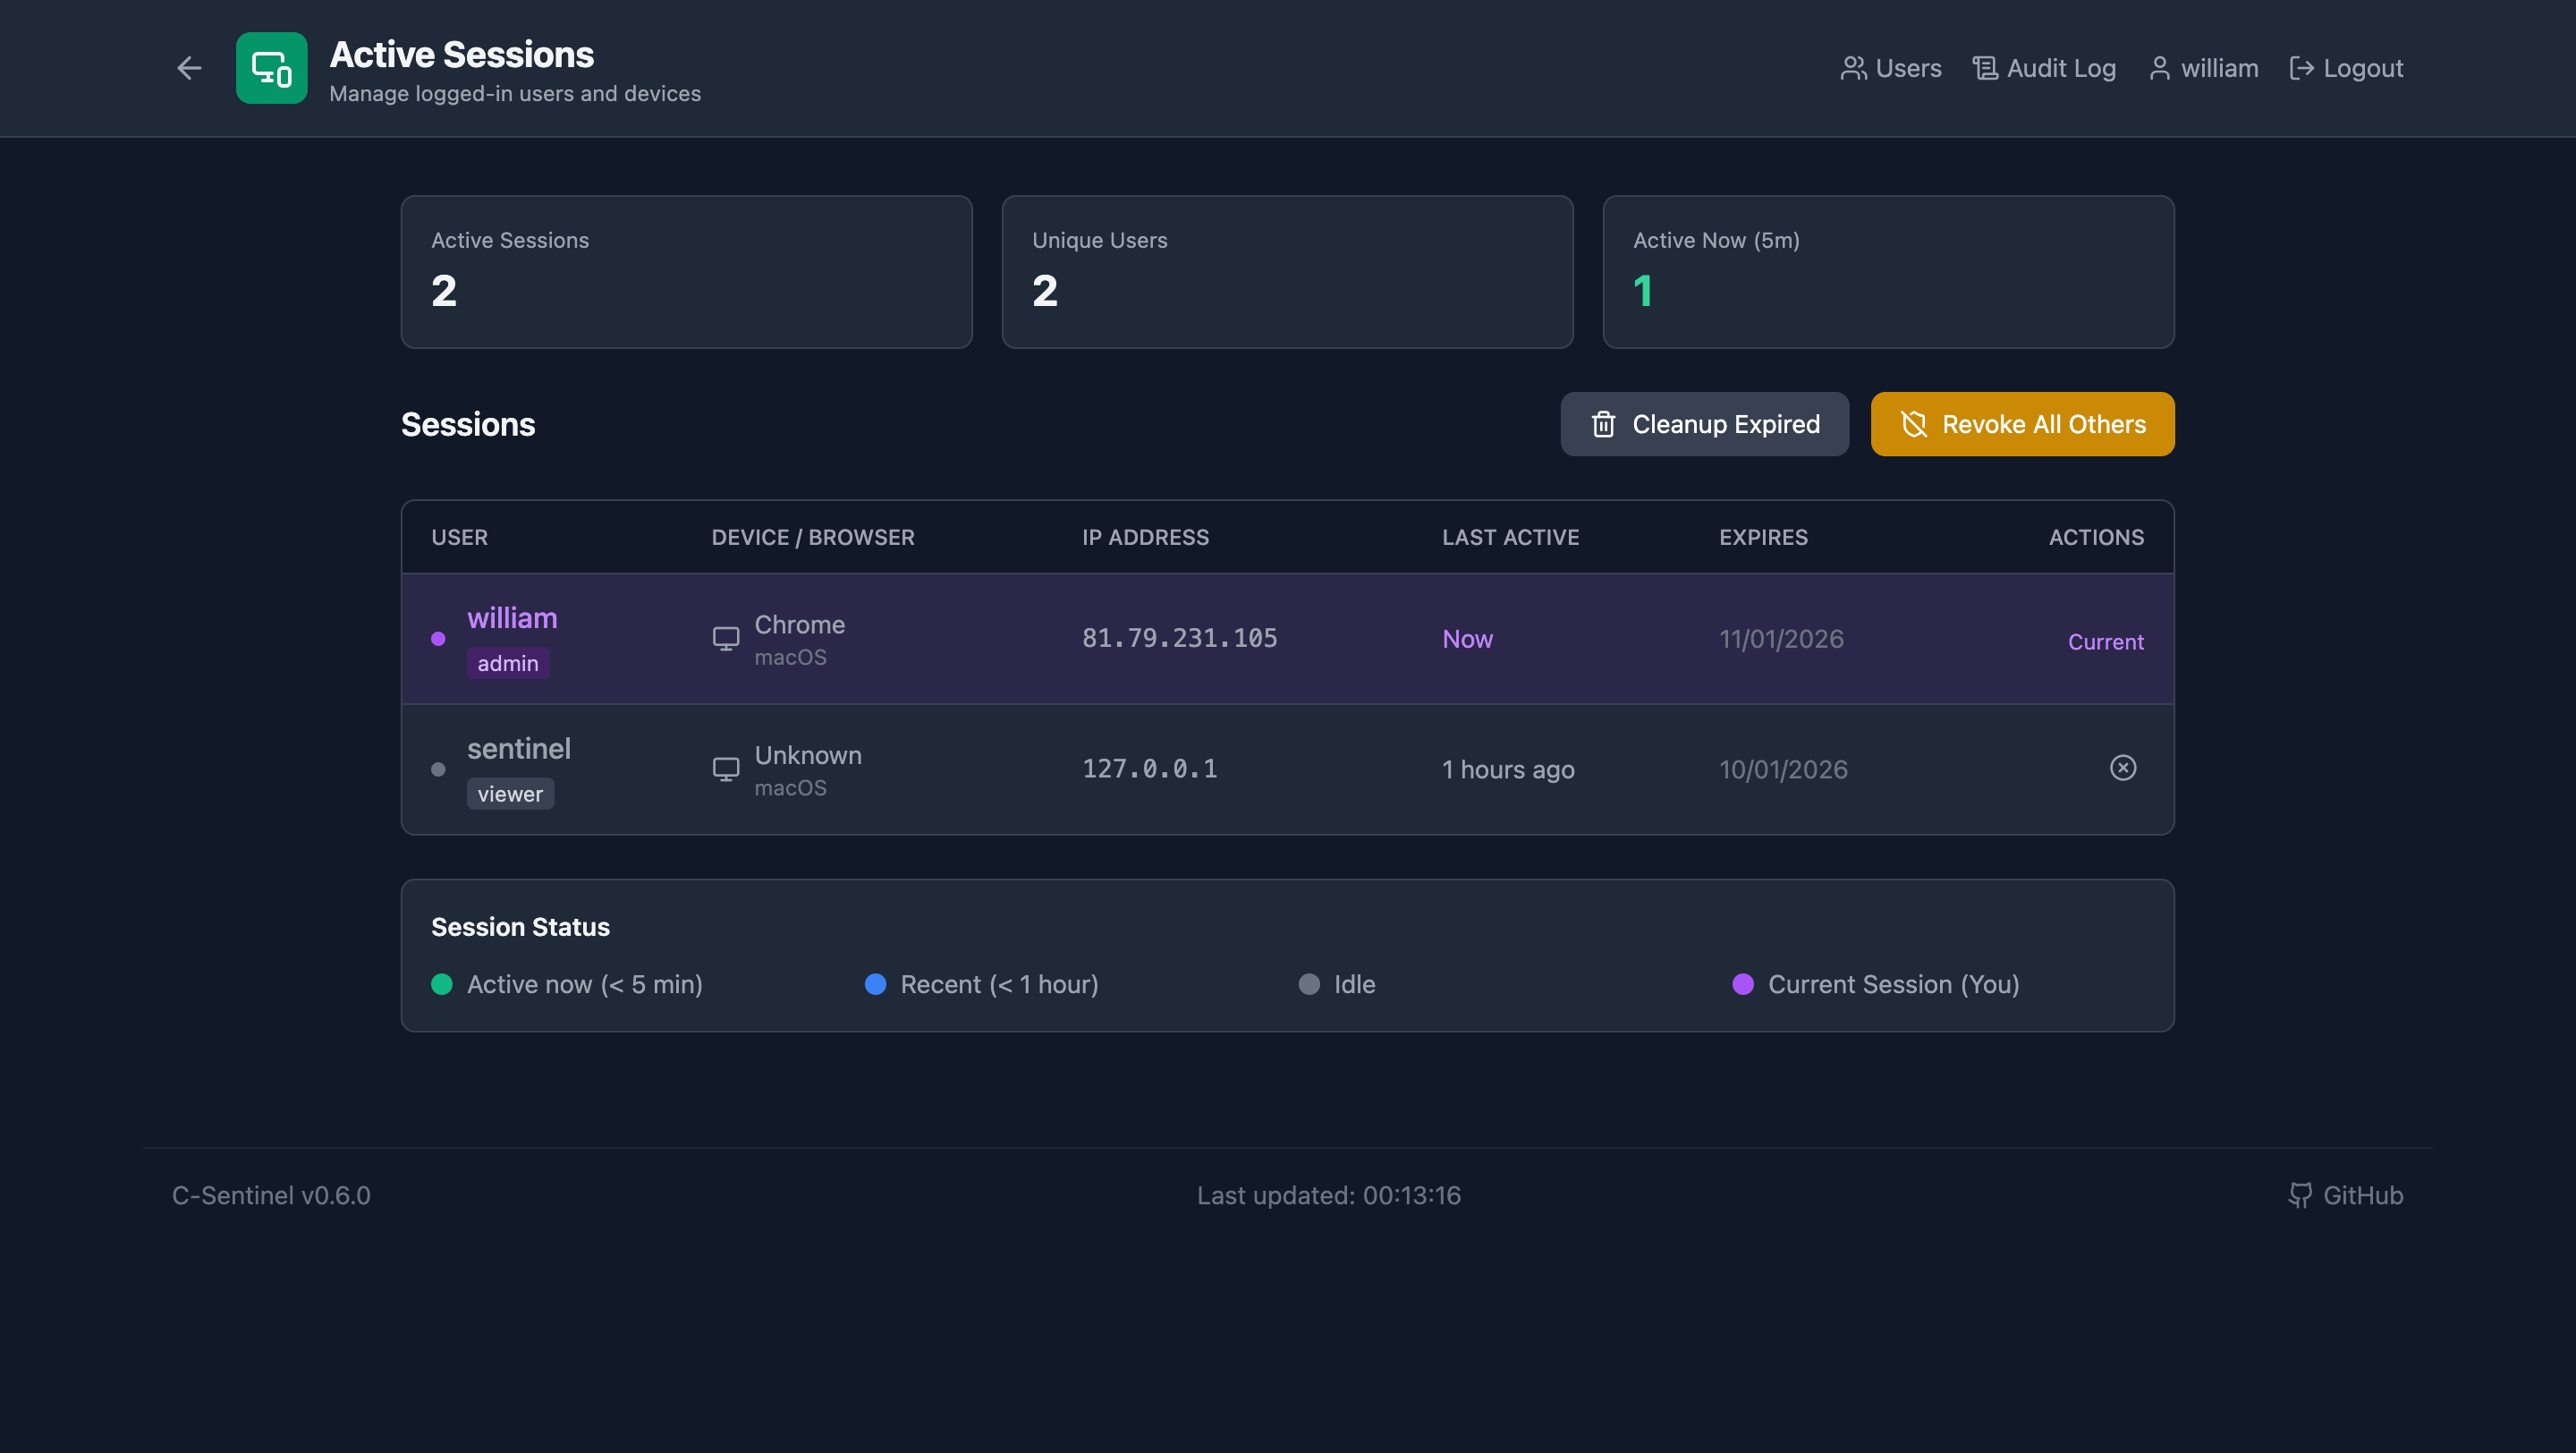
رؤية كاملة للجلسات النشطة:
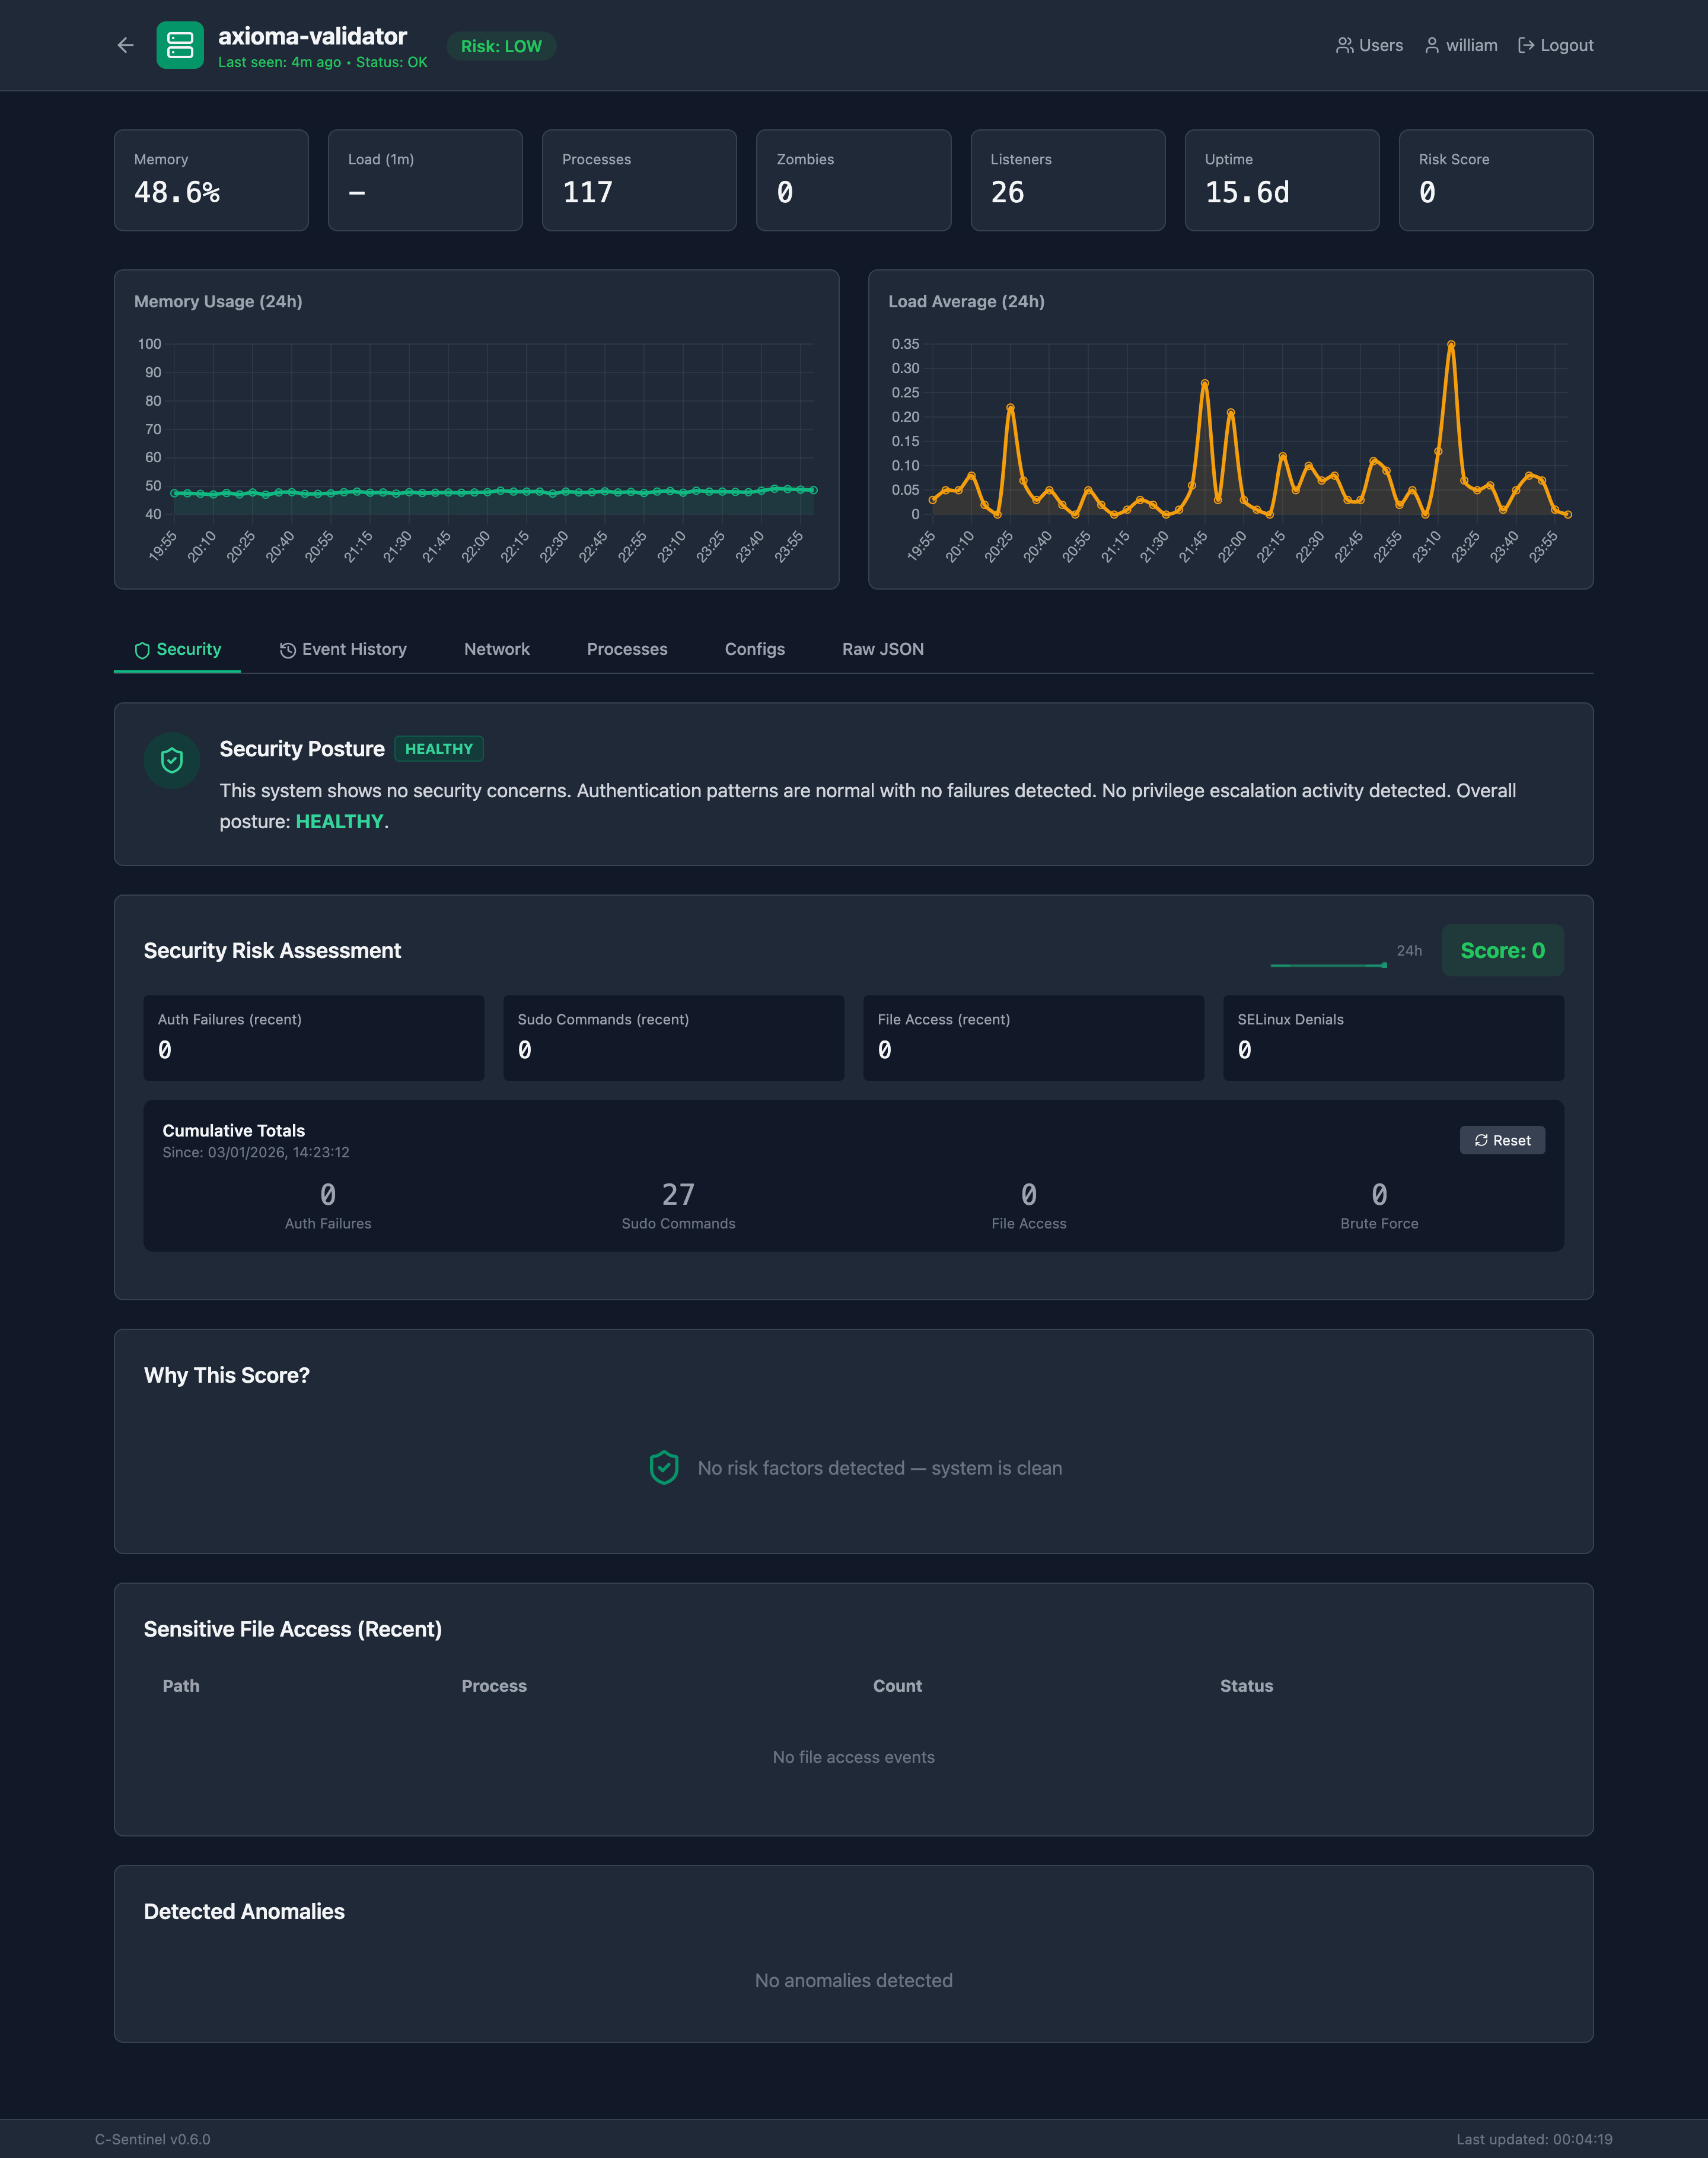
شرح باللغة الإنجليزية البسيطة لحالة الأمان في نظامك:
"لا يُظهر هذا النظام أي مخاوف أمنية. أنماط المصادقة طبيعية دون اكتشاف أي فشل. لم يتم اكتشاف أي نشاط تصعيد صلاحيات. الوضع العام: صحي."
يتضمن كل تسجيل مخاطر عوامل تشرح لماذا:
| العامل | الوزن |
|---|---|
| 10 حالات فشل في المصادقة (200% أعلى من خط الأساس - عالي) | +30 |
| نمط هجوم القوة الغاشمة مكتشف | +10 |
| 2 ملف(ملفات) حساس تم الوصول إليها | +4 |
| الإجمالي | 44 |
يتعلم النظام ما هو "طبيعي" لبيئتك:
| العينات | الحالة | المعنى |
|---|---|---|
| < 10 | 🧠 تعلم | بناء خط أساس أولي |
| 10-50 | 🧠 معايرة | تحسين الأنماط الطبيعية |
| > 50 | (مخفي) | معايرة كاملة |
رسم بياني مصغر يظهر سجل درجات المخاطر على مدار 24 ساعة - رؤية فورية إذا كانت الأمور تتحسن أو تزداد سوءًا.
إشعارات تلقائية عبر البريد الإلكتروني و/أو Slack عند:
تتضمن تنبيهات Slack تنسيقًا غنيًا مع تصنيف حسب الشدة (ملون)، وروابط قابلة للنقر للوحة التحكم، وتفاصيل عوامل المخاطر المنظمة.
يقوم C-Sentinel بتلخيص سجلات auditd لتحليل الأمان الدلالي.
Hostname: axioma-validator Uptime: 14.5 days Load: 0.02 0.04 0.00 Memory: 49.2% used Processes: 120 total
Potential Issues: Zombie processes: 0 High FD processes: 1 Long-running (>7d): 95 Config permission issues: 0
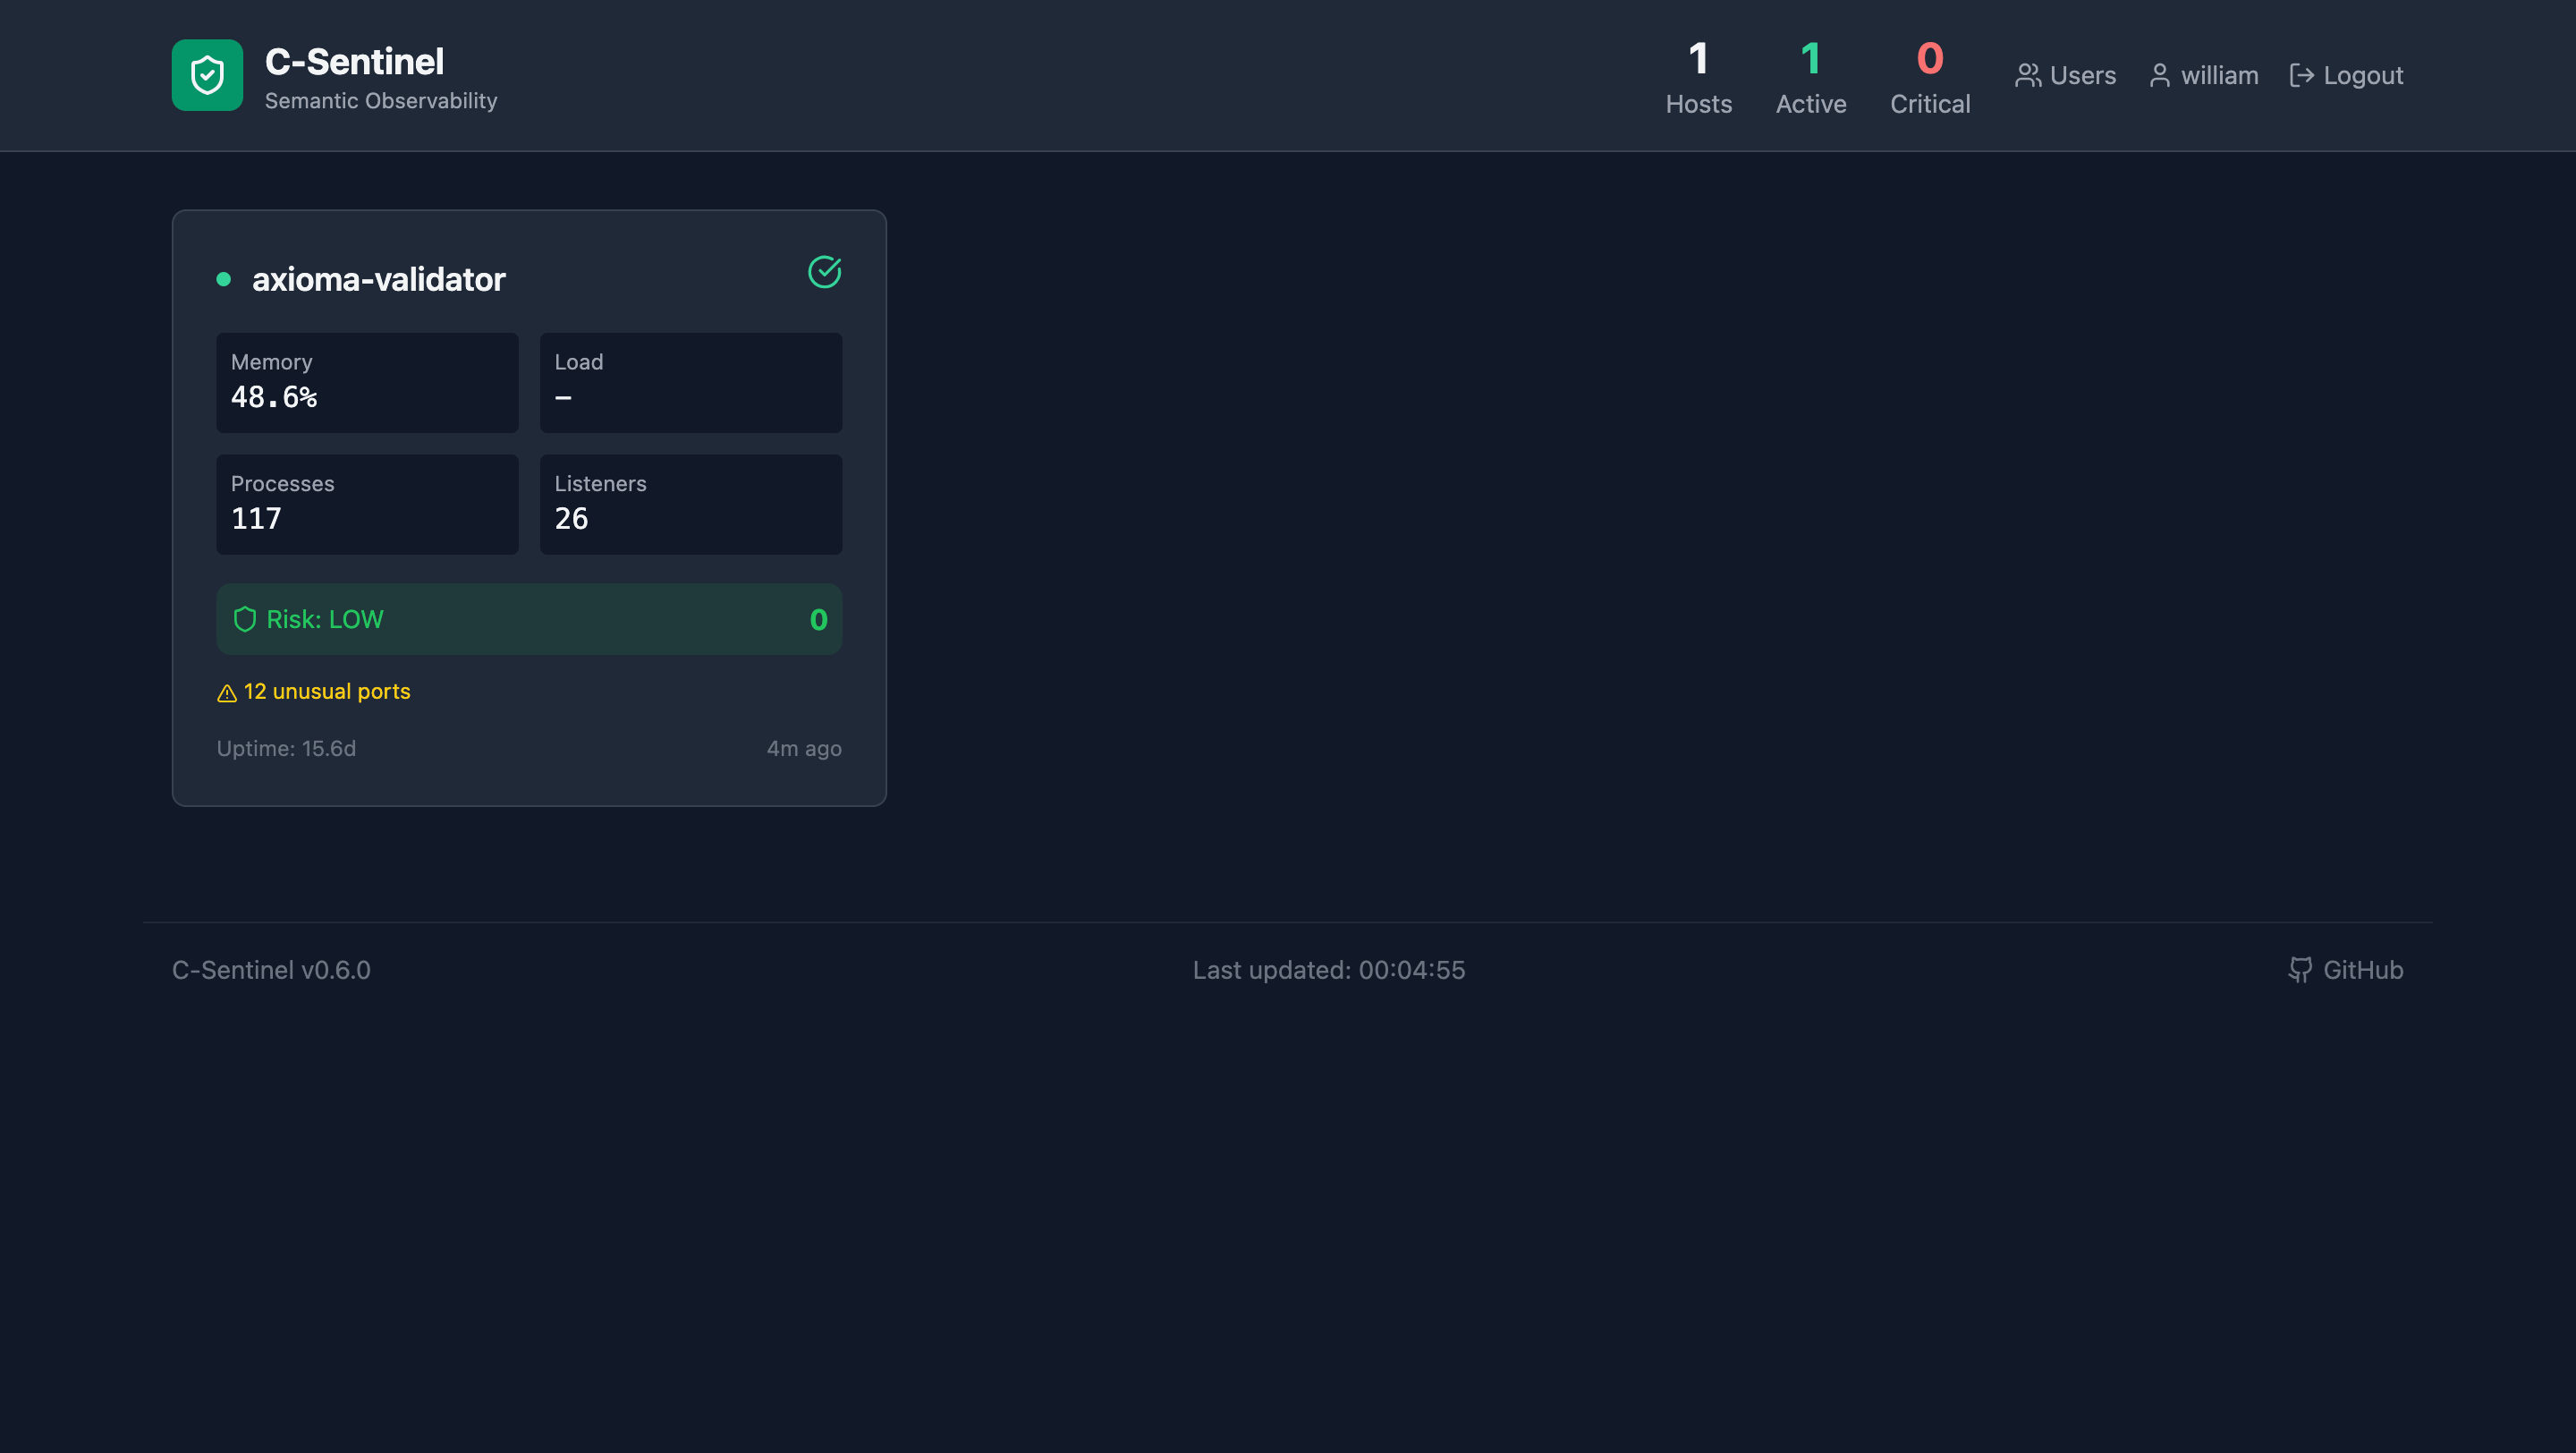
Network: Listening ports: 26 Established connections: 14 Unusual ports: 12 ⚠
Security (audit): Auth failures: 6 ⚠ BRUTE FORCE PATTERN DETECTED Sudo commands: 81 Sensitive file access: 2 - /etc/passwd by touch - /etc/shadow by touch ⚠