 soldier0x0/briefr
منصة مفتوحة لاستخبارات الثغرات الأمنية، مع استخبارات مجمّعة في لوحة تحكم واحدة، وربط البيانات والبحث عن مؤشرات الاختراق (IOC)، مستضافة ذاتياً بالكامل. جميع الموارد مفتوحة ومجانية. معظم الموارد الموثّقة لديها حدود سخية لواجهات API في الطبقة المجانية.

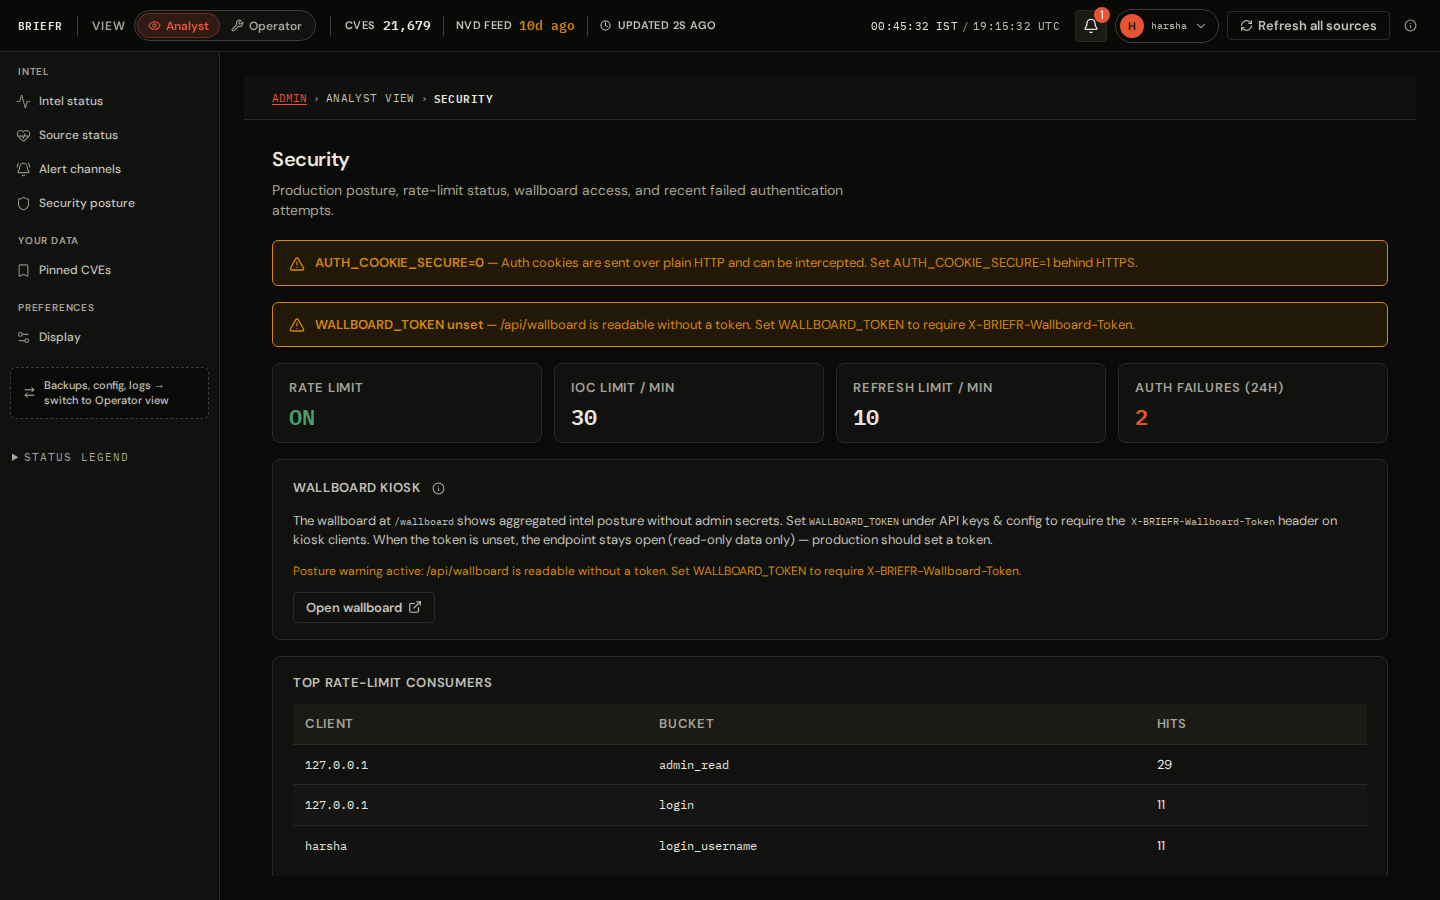
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR morning brief — prioritized CVE queue and heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>استخبارات CVE ذاتية الاستضافة للمحللين الذين يحتاجون إلى إجابات، وليس مجرد موجز خام آخر</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">عرض تجريبي مباشر</a> · <a href="https://docs.projectjupiter.in">التوثيق</a> · <a href="#quick-start">بدء سريع</a> · <a href="#screenshots">لقطات الشاشة</a> </p> --- ## ما هو BRIEFR؟ BRIEFR هو **لوحة تحكم استخبارات CVE ذاتية الاستضافة**. يسحب موجزات الثغرات والتهديدات العامة إلى قاعدة بيانات **PostgreSQL الخاصة بك**، ثم يمنحك واجهة واحدة بالوضع الداكن للعمل عليها: موجز صباحي، موجز قابل للبحث، بحث IOC، رسم بياني للتحقيق، نشرات، وأدوات كشف. لن تضطر إلى التنقل عبر NVD في كل تحميل صفحة. تقوم المجدولات بمزامنة المصادر العلوية وفقًا لجدول زمني؛ وتقرأ الواجهة ما هو مخزّن محليًا بالفعل. --- ## لماذا BRIEFR؟ - **وفّر الوقت في الفرز** — الأولوية التشغيلية (P1–P4)، ودرجة التهديد، وملاءمة الحزمة التقنية تُبرز ما يهم أولاً بدلاً من فرز خطورة مسطّح. - **مكان واحد للعمل** — الموجز، والموجز الكامل، وتفاصيل الدرج، وإثراء IOC، ورسم بياني للاستخبارات المخزّنة، وحزم صيد Forge تشترك في نفس الجلسة وقائمة المراقبة. - **تسجيل قابل للتفسير** — أولوية وقواعد ارتباط قائمة على القواعد؛ وسرد LLM اختياري عند الحواف، وليس رقم مخاطرة صندوق أسود. - **مخرجات كشف** — Sigma، ومقتطفات SIEM، وYARA من مرآة SigmaHQ محلية بالإضافة إلى قوالب فئات BRIEFR المرتبطة بسياق CWE/ATT&CK. - **بياناتك تبقى ملكك** — Postgres ذاتية الاستضافة، Apache 2.0، بدون قفل في SaaS من بائع. --- ## لمن هو؟ - **محللو SOC والثغرات** الذين يحتاجون إلى قائمة يومية وسياق CVE عميق - **مهندسو الكشف** الذين يربطون CVEs بـ ATT&CK ويصدّرون محتوى الصيد - **فرق الأمان الصغيرة** الذين يريدون أداة واحدة بدلاً من خمس علامات تبويب في المتصفح وجداول بيانات - **المشغّلون** الذين يحتاجون إلى نسخ احتياطية لـ Postgres، وصحة المجدول، وإدارة مفاتيح API على بنيتهم التحتية الخاصة ليس منتج ماسح ضوئي أو ASM — BRIEFR يحدد أولويات **CVEs المعروفة** مقابل حزمتك التقنية؛ ولا يكتشف الأصول على شبكتك. --- ## ما الذي تحصل عليه | المنطقة | ما تقوم به | |------|----------------| | **BRIEF** | قائمة الصباح — KEV مستحق قريبًا، تحركات EPSS، مطابقات الحزمة التقنية | | **FEED** | قائمة CVE كاملة، فلاتر، بحث هجين، تصدير | | **IOC LOOKUP** | VirusTotal، AbuseIPDB، GreyNoise، OTX، والمزيد (بمفاتيح API الخاصة بك) | | **INVESTIGATE** | رسم بياني للاستخبارات المخزّنة — بحث CVE/IOC/تقنية، تحريك/تكبير، توسيع القفزات | | **ADVISORIES & INTEL** | العناوين الرئيسية، نشرات CISA، دراسات حالة MITRE ATLAS | | **FORGE** | خريطة تغطية MITRE ATT&CK وتوليد حزم الصيد | | **Admin** | الموجزات، النسخ الاحتياطية، خطافات الويب، عمليات AI، شاشة عرض الحائط | **جرّب بدون تثبيت:** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — نفس بيئة المحلل عبر بيانات تجريبية. --- ## كيف تصل البيانات إليك 1. **الاستيعاب** — مهام الخلفية تزامن NVD، CISA KEV، EPSS، MITRE، OTX، RSS، ومصادر أخرى إلى PostgreSQL (مع احترام حدود معدل كل مزود). 2. **التخزين** — صفوف CVE، مرايا الإثراء، قطع الارتباط، وتضمينات pgvector الاختيارية تعيش في قاعدة بياناتك. 3. **العمل** — واجهة React تقرأ من Postgres. عمليات بحث IOC ومهام LLM الاختيارية تستدعي واجهات برمجة تطبيقات خارجية فقط عندما تطلب ذلك. 4. **التشغيل** — أسطح الإدارة تُظهر حداثة الموجز، ومهام المجدول، والنسخ الاحتياطية، وصحة مفاتيح API. للتعمق في البنية، راجع [كيف يعمل](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) و[تصميم النظام](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## بدء سريع **تجربة محلية** (بديل SQLite — جيد لنظرة أولى): ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` افتح الواجهة وأكمل إعداد المسؤول لأول مرة. **مسار الإنتاج** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`)، ثم سكربت التثبيت: ```bash # بعد تشغيل Postgres — راجع docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | الدليل | استخدمه عندما | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | التثبيت الكامل — Postgres للتطوير، إنتاج Debian/nginx، ملاحظات Docker | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | النسخ الاحتياطية، الاستعادة، ترقية pgvector | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | علامات تبويب المحلل وسير العمل | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | حدث خطأ ما | التوثيق عبر الإنترنت: [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## لقطات الشاشة من نشر ذاتي الاستضافة (الوضع الداكن، لون BRIEFR المميز `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE detail drawer" width="360" /><br><sub>تفاصيل CVE</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories and Intel" width="360" /><br><sub>النشرات والاستخبارات</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE coverage and hunt packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin analyst view" width="360" /><br><sub>الإدارة · المحلل</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin operator view" width="360" /><br><sub>الإدارة · المشغّل</sub></td> </tr> </table> --- ## التوثيق | أريد أن… | المستند | |------------|-----| | أثبّت | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | أستخدم الواجهة | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | أصلح مشكلة | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | عقد API | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | ما الذي تم إصداره | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | أساهم | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## الترخيص رخصة Apache 2.0 — راجع [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). تقارير الأمان: [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). حقوق النشر © 2026 Sai Harsha Vardhan.
