 sarjanpatel22/siem-threat-detection-lab
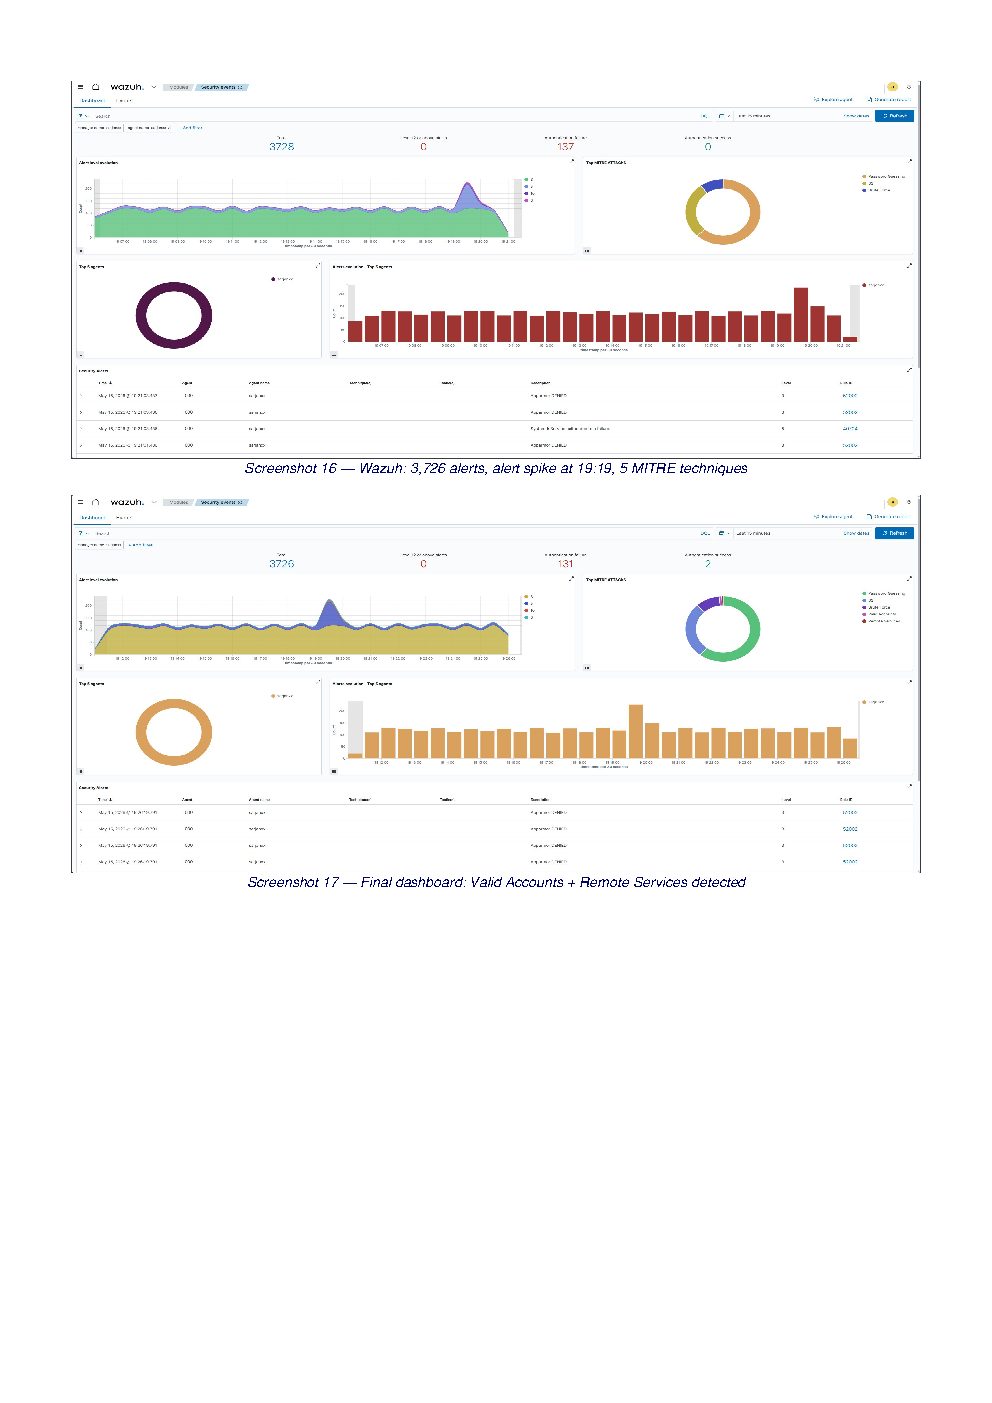
مختبر SIEM لفريق الدفاع: Wazuh 4.7.5 يكتشف 7 هجمات محاكاة (هجوم تخمين كلمة مرور SSH، هجوم حجب الخدمة Slowloris / CVE-2007-6750، هجمات الويب) مع ربط فوري بـ MITRE ATT&CK — أكثر من 3,726 تنبيهاً.


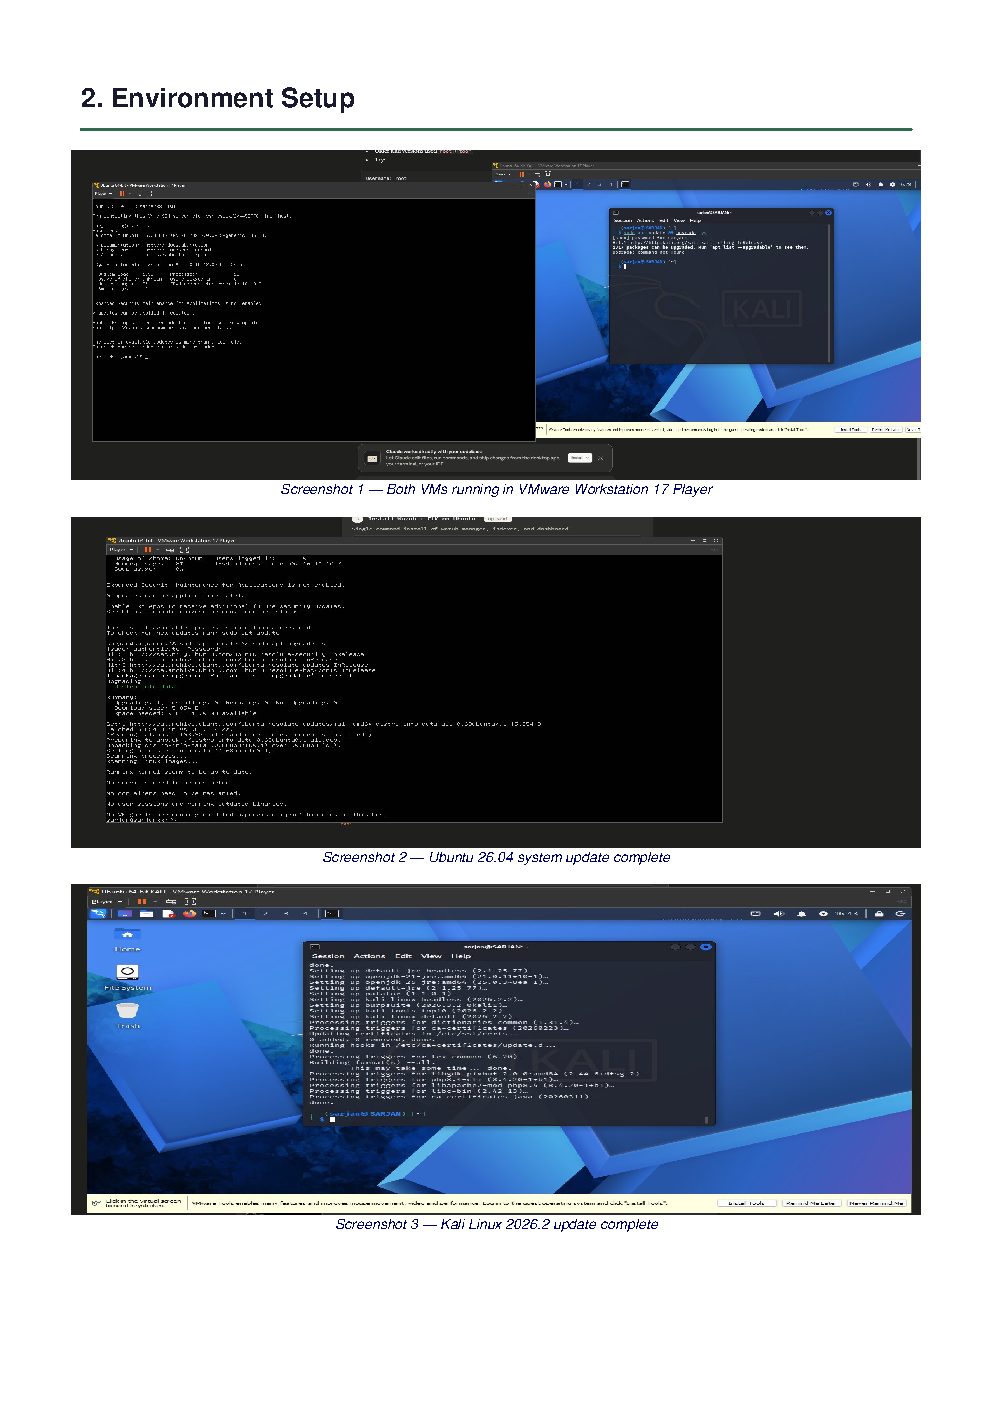
مختبر فريق أزرق شامل: نظام Wazuh 4.7.5 لـ SIEM يكتشف 7 هجمات محاكاة — من فحص المنافذ وهجوم القوة العمياء على SSH إلى استغلال CVE حقيقي (Slowloris DoS) — مع تسجيل كل حدث، وإطلاق تنبيه، وربطه بـ MITRE ATT&CK في الوقت الفعلي. تم بناؤه من الصفر على جهازين افتراضيين.
📄 التقرير الكامل: جميع الصفحات الـ12 (مع لقطات الشاشة) معروضة مباشرة في أسفل هذه الصفحة، أو حمل ملف PDF.
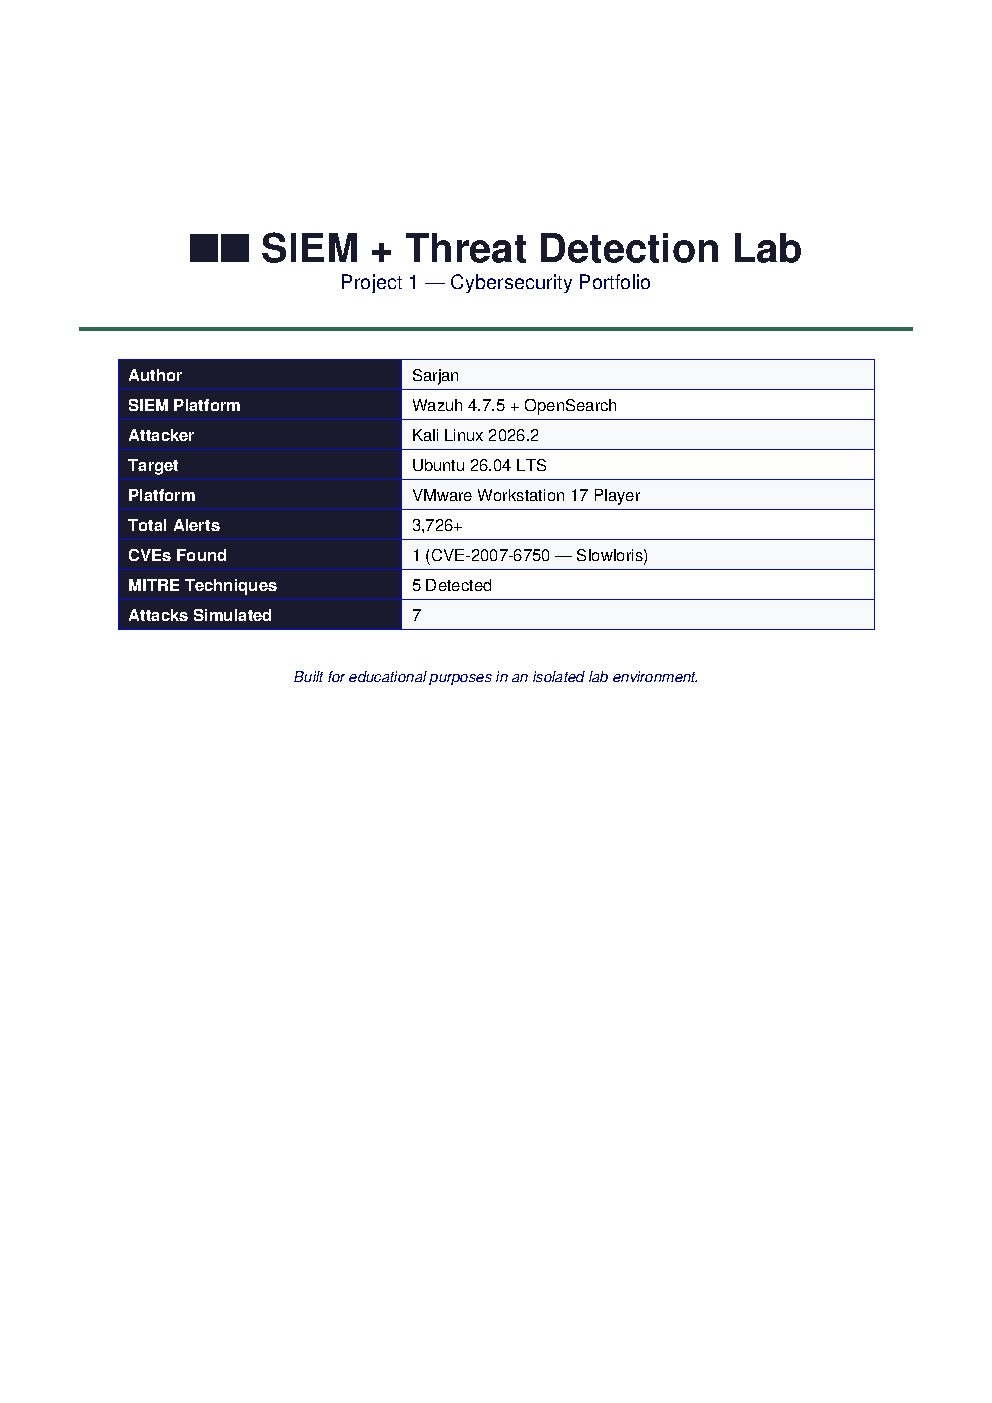
| VM | OS | دور |
|---|---|---|
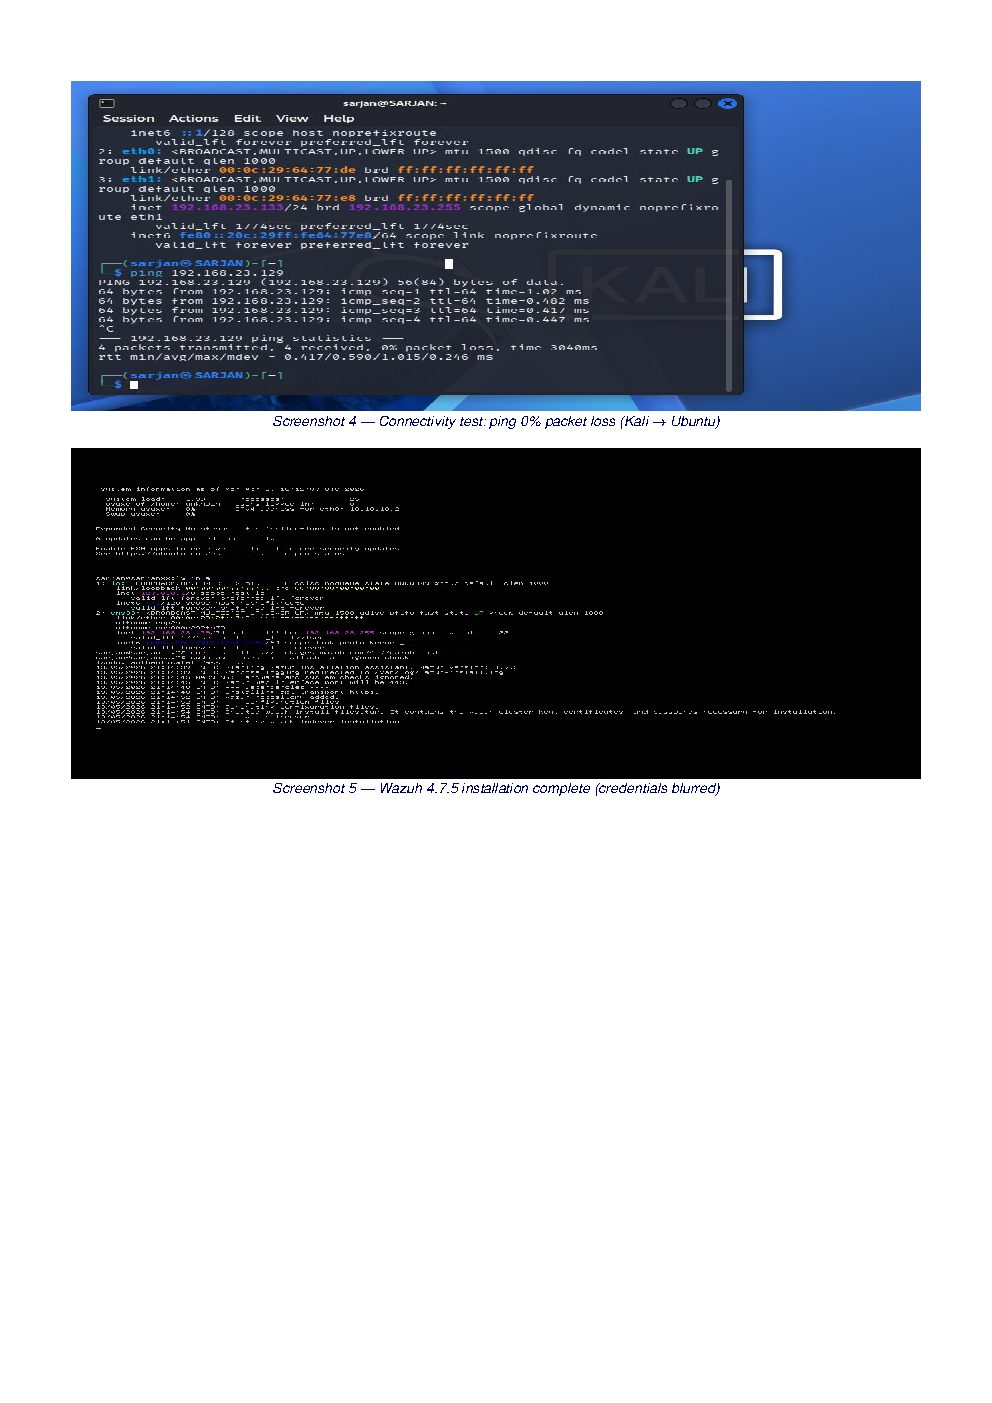
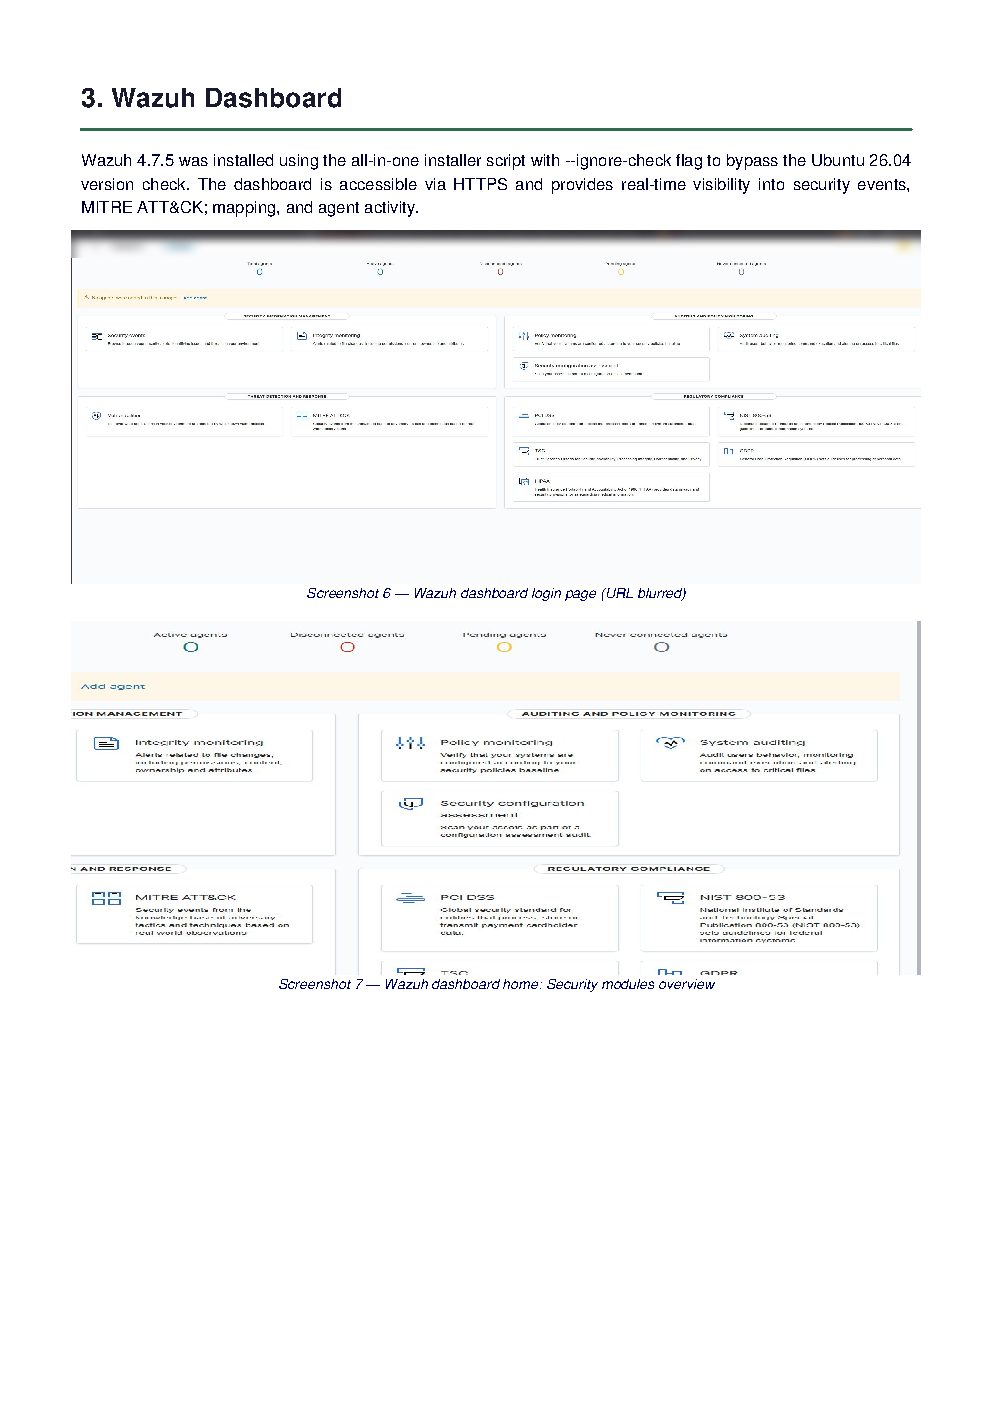
| SIEM Server | Ubuntu 26.04 LTS | Wazuh 4.7.5 + OpenSearch |
| Attacker | Kali Linux 2026.2 | محاكاة الهجوم |
تمت الافتراضية على VMware Workstation 17 Player في شبكة معزولة.
| # | الهجوم | الأداة | النتيجة |
|---|---|---|---|
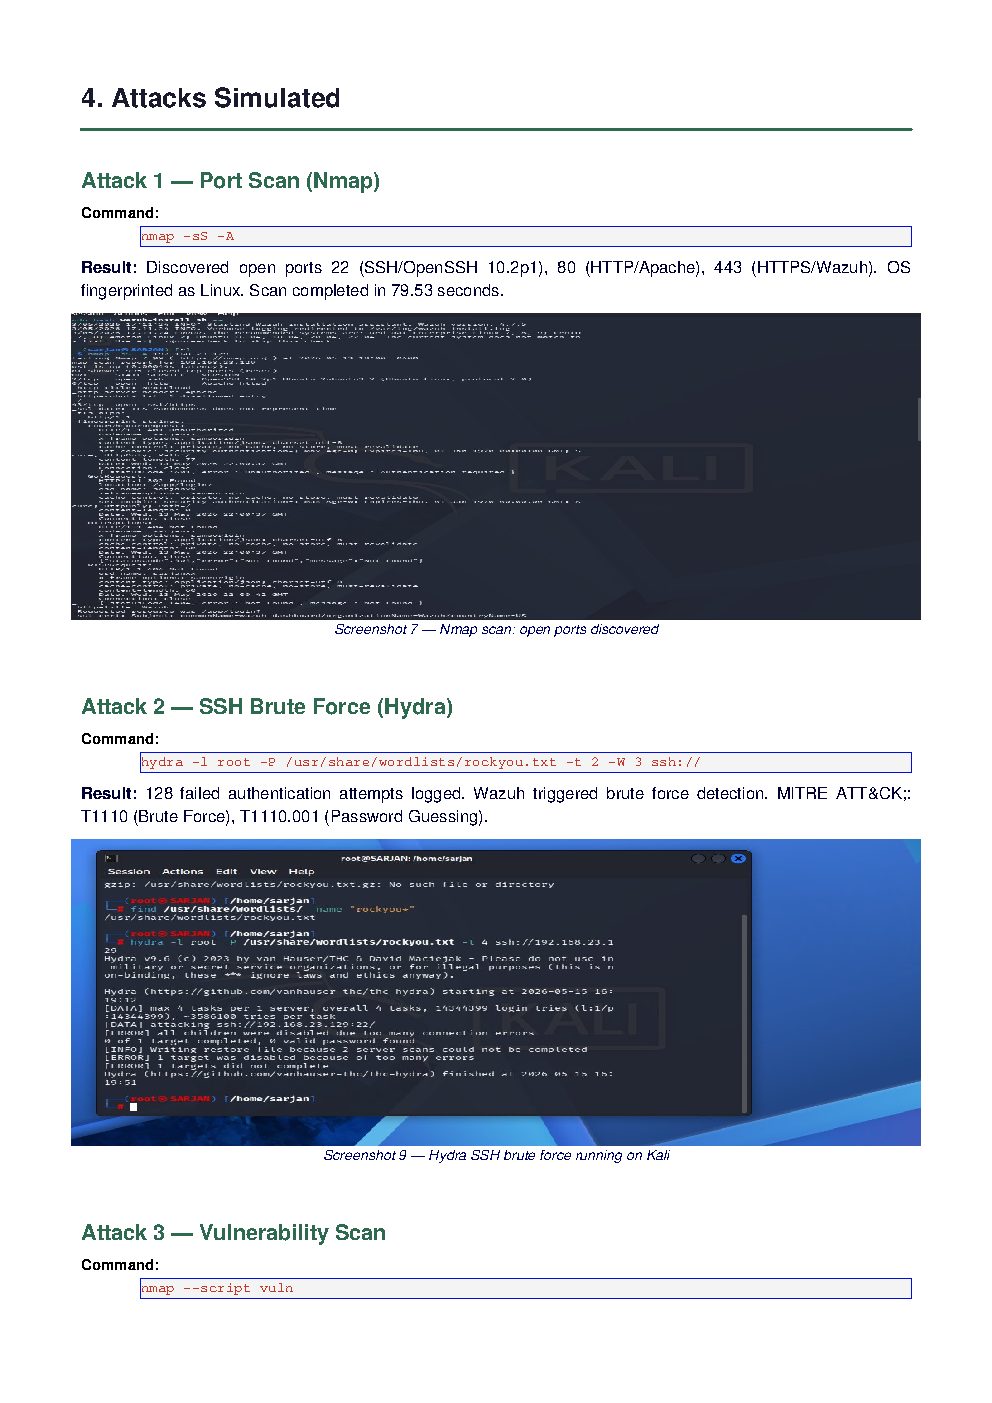
| 1 | فحص المنافذ | Nmap (-sS -A) | اكتشاف المنافذ المفتوحة 22 / 80 / 443 |
| 2 | القوة العمياء على SSH | Hydra + rockyou | 128 محاولة تسجيل دخول فاشلة → تنبيه القوة العمياء |
| 3 | فحص الثغرات | Nmap --script vuln | العثور على CVE-2007-6750 (Slowloris) |
| 4 | هجوم Slowloris DoS | slowhttptest | 911 اتصالاً معلقًا — إسقاط Apache |
| 5 | حلقة تسجيل دخول SSH | bash (50×) | ~200 تنبيه / 30 ثانية ذروة في Wazuh |
| 6 | هجمات تطبيقات الويب | curl | محاولات اجتياز الدليل / SQLi / قذيفة ويب |
| 7 | تسجيل دخول SSH ناجح | ssh | وصول بحساب صحيح + تعداد بعد تسجيل الدخول |
| المقياس | القيمة |
|---|---|
| إجمالي تنبيهات الأمان | 3,726+ |
| حالات فشل المصادقة | 131 |
| الثغرات المكتشفة | 1 (CVE-2007-6750) |
| ذروة اتصالات Slowloris | 911 |
| ذروة التنبيهات (حلقة SSH) | ~200 تنبيه / 30 ثانية |
| تقنيات MITRE ATT&CK | 5 |
| الأسلوب | الاسم | تم التشغيل بواسطة |
|---|---|---|
| T1110 | القوة العمياء | هجوم Hydra على SSH |
| T1110.001 | تخمين كلمة المرور | Hydra + حلقة SSH |
| T1021.004 | الخدمات البعيدة: SSH | محاولات تسجيل دخول SSH |
| T1078 | حسابات صالحة | تسجيل دخول SSH ناجح |
| T1021 | الخدمات البعيدة | النشاط بعد تسجيل الدخول |
mod_reqtimeout.fail2ban، تعطيل تسجيل الدخول كجذر (PermitRootLogin no)، ونقل SSH بعيدًا عن المنفذ الافتراضي 22.بُني للأغراض التعليمية في بيئة مختبرية معزولة. جزء من محفظة الأمن السيبراني لـ Sarjan Patel.
التقرير الكامل المكون من 12 صفحة، معروض مباشرة (متاح أيضًا كـ PDF قابل للتحميل):