 #1
أدوات لإنشاء وإدارة بيئات معزولة (VMs، حاويات) لاختبار الأمان وتحليل البرامج الضارة.
موصى به من Kitploit
 vulhub/vulhub
بيئات ضعيفة مبنية مسبقًا تعتمد على Docker-Compose
 raphire/win11debloat
A simple, lightweight PowerShell script that allows you to remove pre-installed apps, disable telemetry, as well as perform various other changes to…
 firecracker-microvm/firecracker
أجهزة microVMs آمنة وسريعة للحوسبة بدون خادم.
 dockur/windows
قم بتشغيل Windows داخل حاوية Docker مع تسريع KVM، والتثبيت التلقائي، والموارد القابلة للتخصيص. يدعم إصدارات متعددة من Windows، ونقل USB، وشبكات…
 nvidia/openshell
بيئة تشغيل معزولة لوكلاء الذكاء الاصطناعي المستقلين مع سياسات YAML تعريفية تفرض قيودًا على نظام الملفات والشبكة والعمليات، بالإضافة إلى حقن بيانات…
 google/gvisor
يعزل الحاويات في بيئة رملية (Sandbox) عبر نواة تطبيق تعمل في فضاء المستخدم تعترض استدعاءات النظام، وتحدّ من وصول نواة المضيف، وتتكامل مع…
 qemu/qemu
مرآة QEMU الرسمية. يُرجى زيارة https://www.qemu.org/contribute/ لمعرفة كيفية إرسال التغييرات إلى QEMU. طلبات السحب (Pull Requests) معطلة. يُرجى…
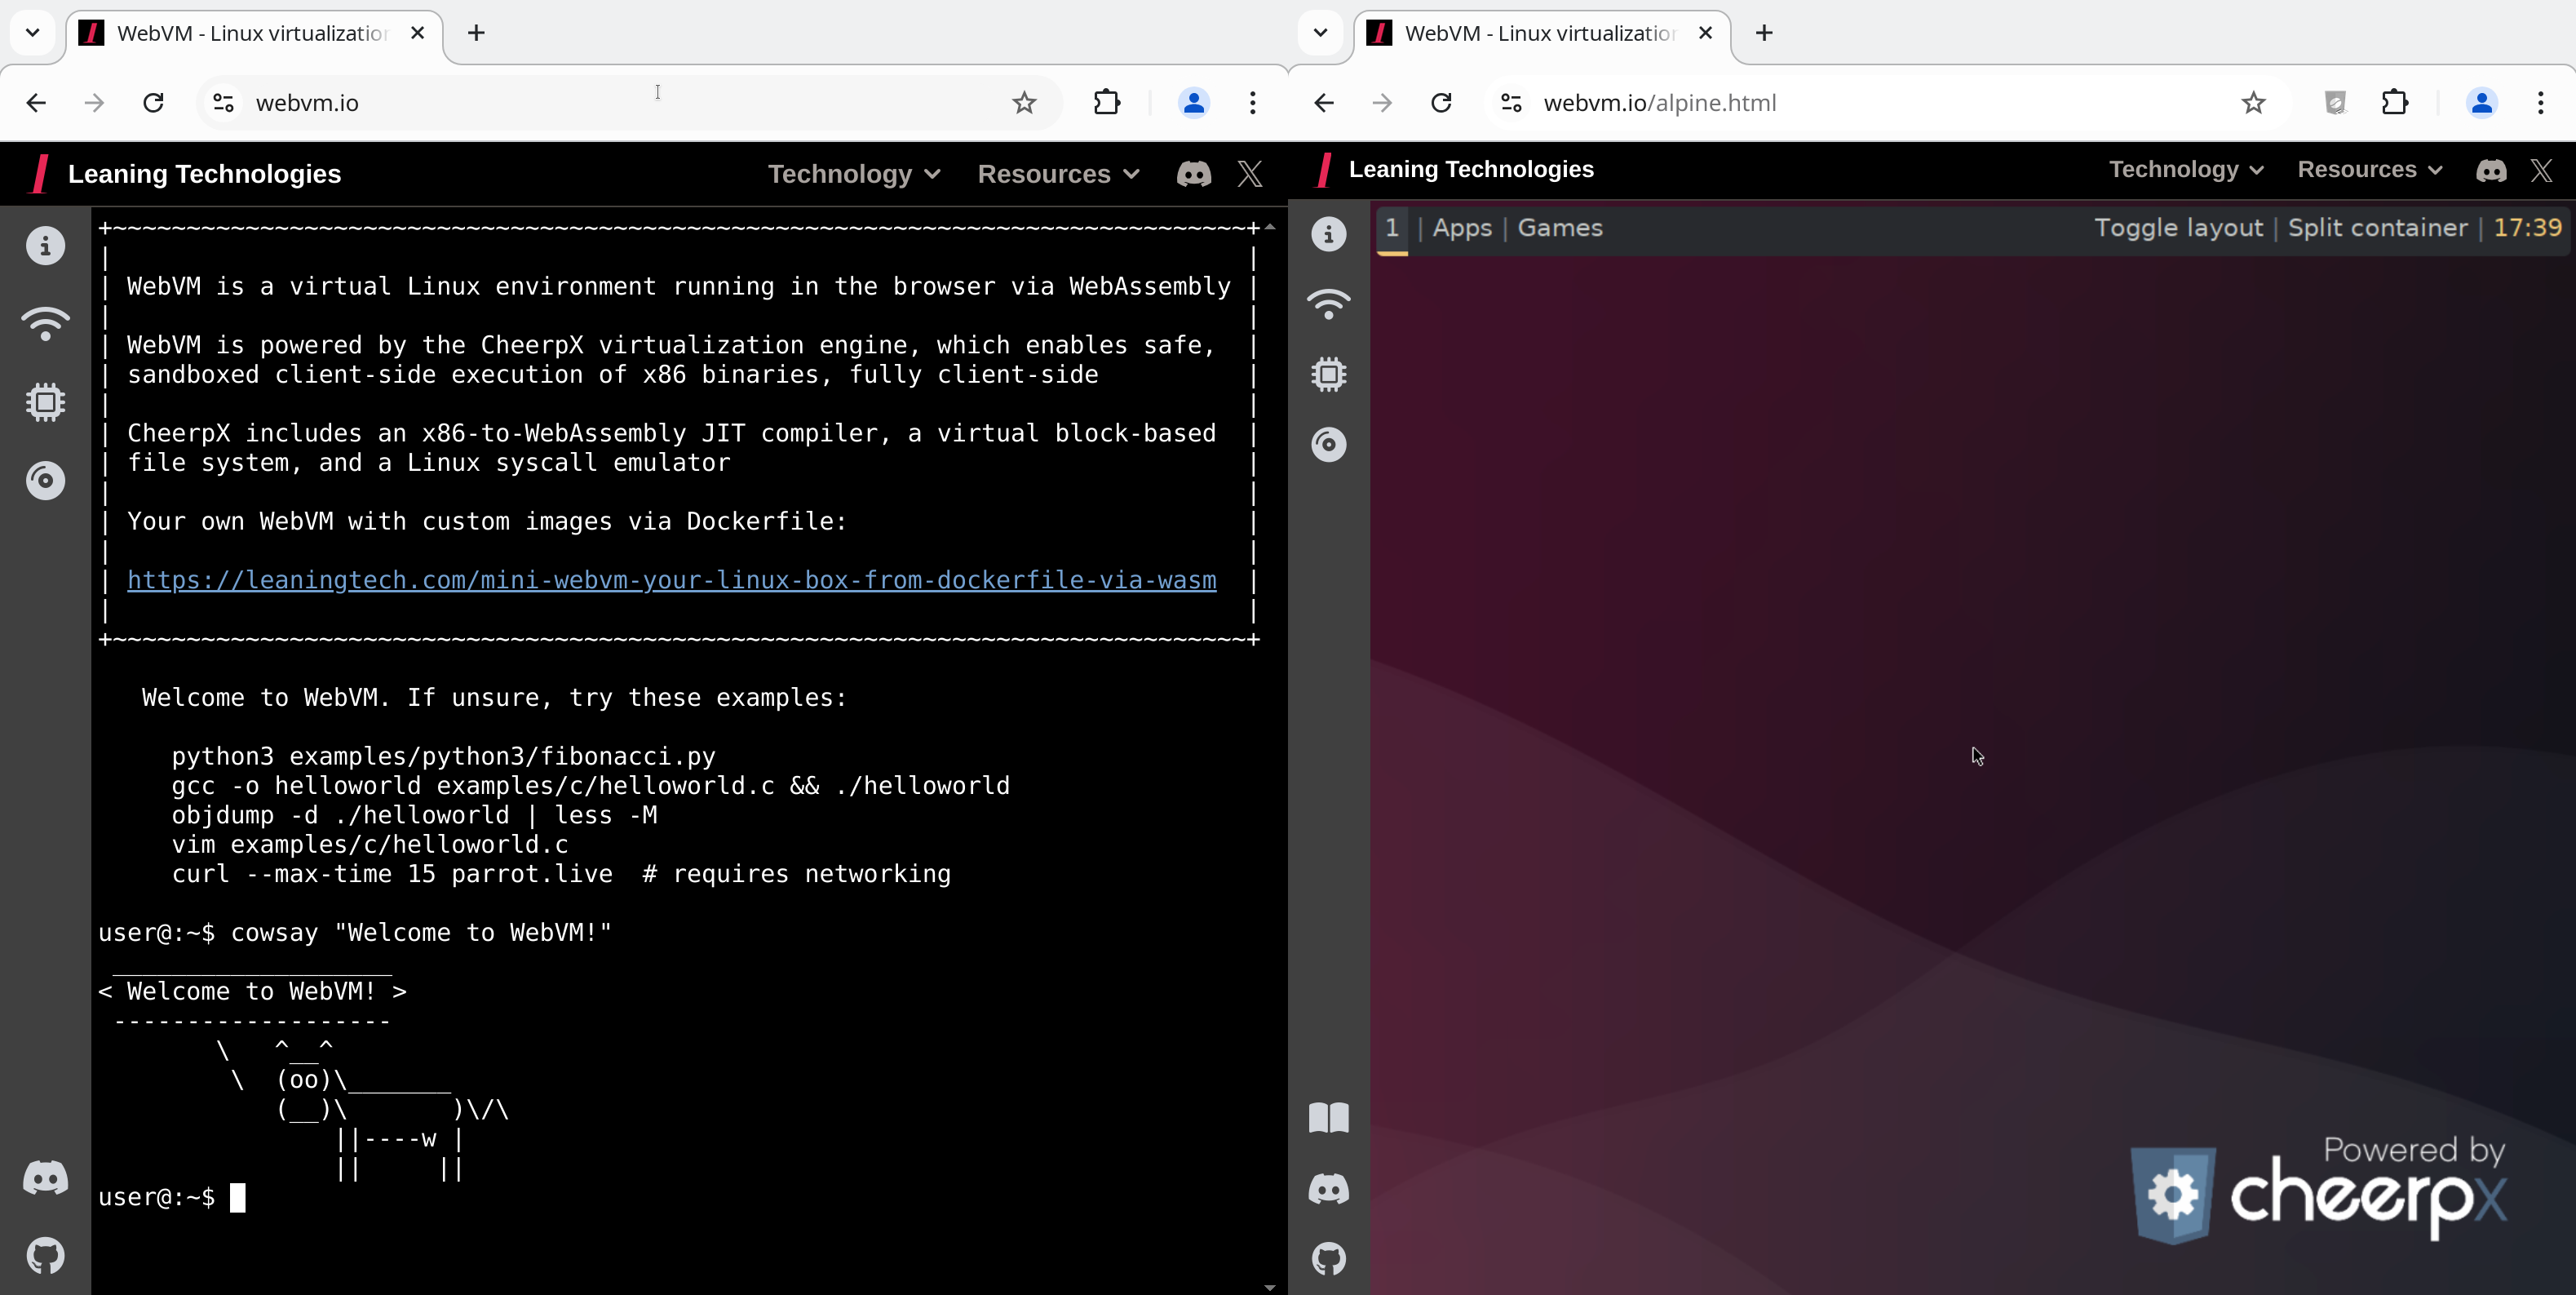 leaningtech/webvm
جهاز افتراضي يعمل بنظام لينكس على جانب العميل يعمل في المتصفح عبر WebAssembly، مع شبكات Tailscale، وصور مخصصة قائمة على Dockerfile، ودعم تحديات CTF…
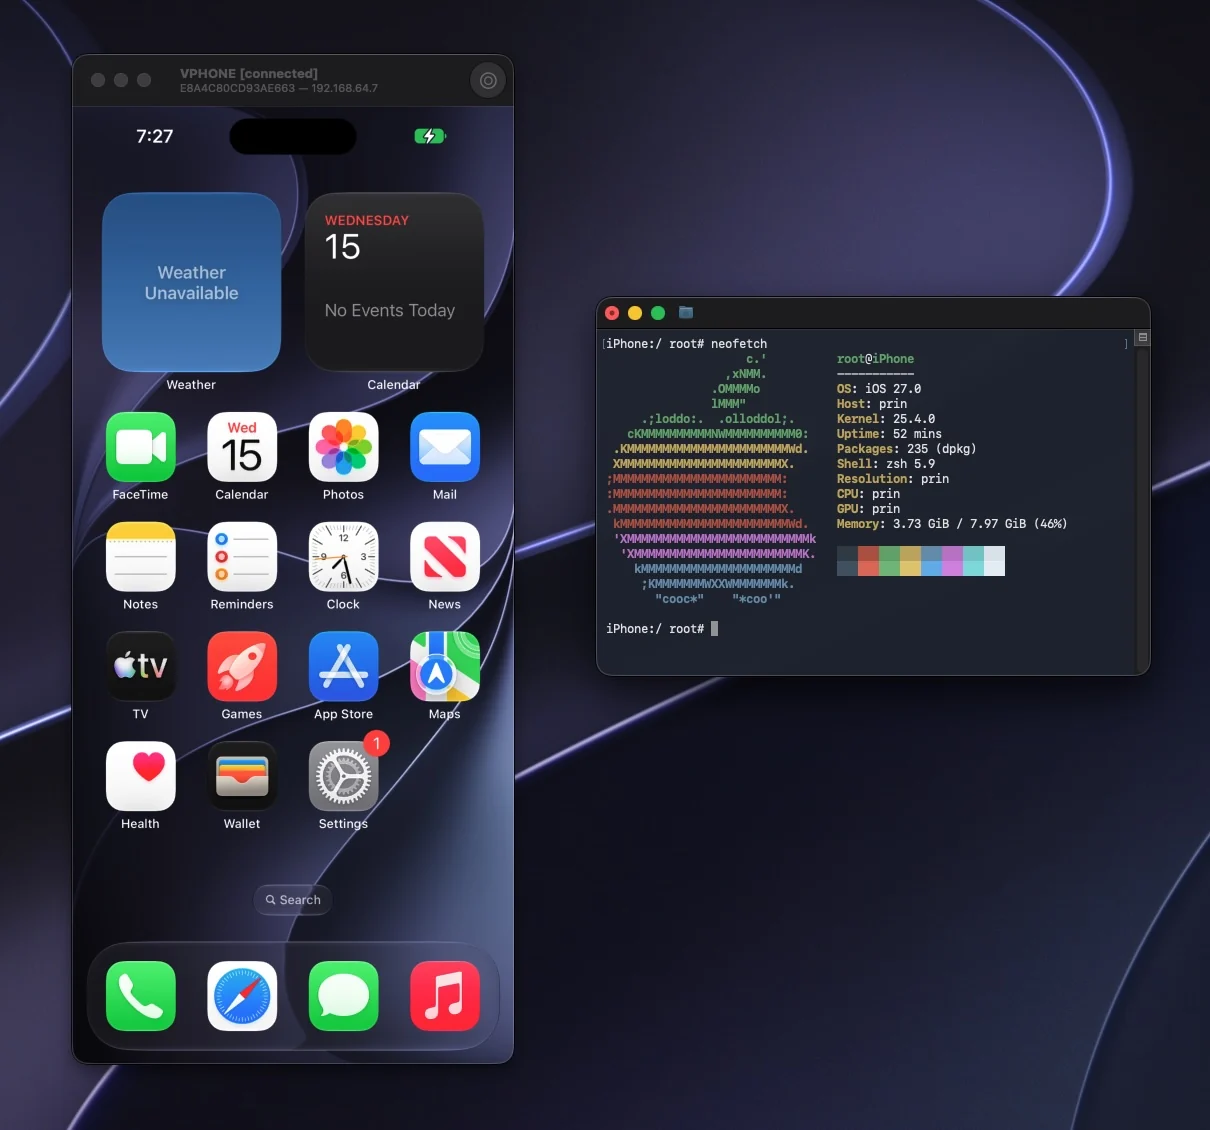 lakr233/vphone-cli
قم بتشغيل وإدارة أجهزة iPhone افتراضية على Apple Silicon مع تصحيح البرامج الثابتة، وأنواع كسر الحماية، وميزات أبحاث الأمان لاختبار وتحليل iOS.
 tencentcloud/cubesandbox
Instant, Concurrent, Secure & Lightweight Sandbox for AI Agents.
 kata-containers/kata-containers
Kata Containers هو مشروع ومجتمع مفتوح المصدر يعمل على بناء تنفيذ قياسي للآلات الافتراضية (VMs) خفيفة الوزن التي تبدو وتؤدي مثل الحاويات، ولكنها توفر…
 blackarch/blackarch
توزيعة مبنية على ArchLinux لمختبري الاختراق وباحثي الأمن.

 slowmist/knowledge-base
قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
 netblue30/firejail
مساحات أسماء Linux وصندوق رمل seccomp-bpf
 mandiant/commando-vm
توزيعة آلة افتراضية قابلة للتخصيص تعمل بنظام Windows ومجهزة مسبقًا بأدوات أمنية هجومية لاختبار الاختراق وعمليات الفريق الأحمر.
mandiant/flare-vmمجموعة من نصوص تثبيت البرامج لأنظمة ويندوز تتيح لك إعداد وصيانة بيئة الهندسة العكسية بسهولة على جهاز افتراضي.