


قائمة وصفات cyber-chef وروابط منسقة
CyberChef هي 'سكين الجيش السويسري السيبراني' (Cyber Swiss-Army Knife) كما تسمي نفسها، وهي من إنشاء GCHQ. إنها أداة رائعة لتحويل البيانات واستخراجها ومعالجتها في متصفح الويب لديك.
يعود الفضل الكامل إلى @GCHQ في إنتاج الأداة. انظر: https://gchq.github.io/CyberChef/
إن إتقان التعبيرات النمطية هو المفتاح لتحقيق أقصى استفادة من معالجة البيانات في CyberChef (أو أي عمل في مجال DFIR). فيما يلي بعض التعبيرات النمطية التي أعود إليها باستمرار.
استخراج Base64: [a-zA-Z0-9+/=]{30,}
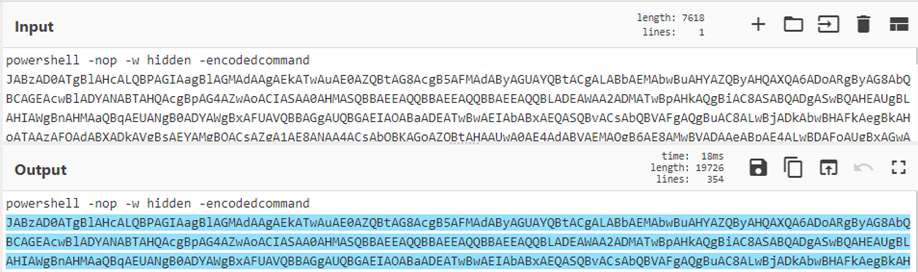
استخراج Hexadecimal: [a-fA-F0-9]{10,}
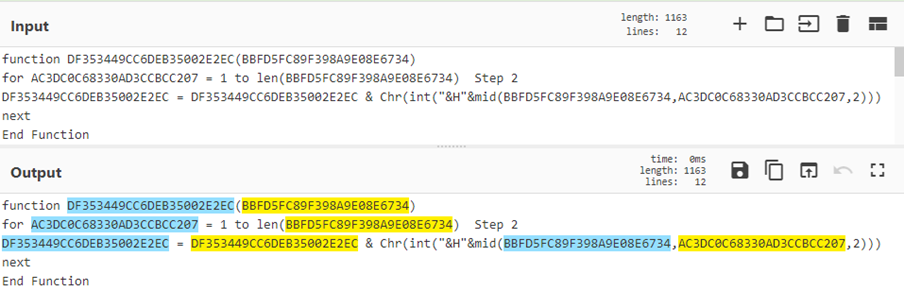
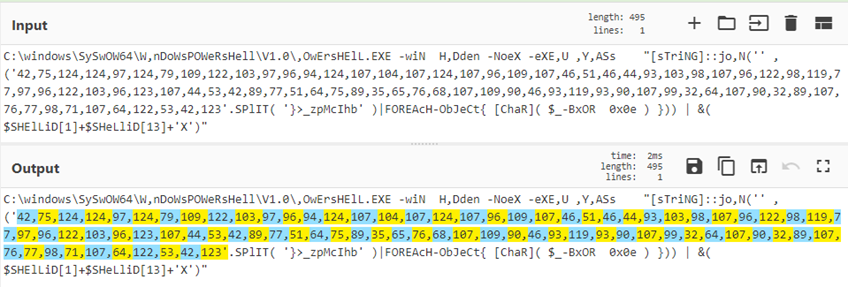
استخراج رموز الأحرف: [\d]{2,3}(,|’)
(?<=foo)(.*)
^.*(?=bar)
(?<=')(.*?)(?=')
توفر CyberChef عملية HTTP Request (انظر الوصفة 22) والتي تسمح بإجراء طلبات HTTP إلى موارد خارجية. نظرًا لسياسة الأصل نفسه (Same Origin Policy - SOP) أو عدم وجود إعدادات مشاركة الموارد عبر الأصول (Cross-Origin Resource Sharing - CORS)، فإن العديد منها لا يعمل. SOP هي إجراء أمني في المتصفحات الحديثة يمنعك من قراءة الاستجابات عبر المواقع (cross-site) من الخوادم التي لا تسمح بذلك صراحةً عبر CORS. اطلع على محاضرة @GlassSec عن CyberChef والتي تتضمن نصائح لتشغيل Chrome بدون web-security لتمكين طلبات HTTP إلى واجهات برمجة تطبيقات مقيدة بخلاف ذلك (مثل Virus Total)
بعض الأمثلة على وصفات CyberChef:
الوصفة 1: استخراج base64، وفك الضغط الخام (raw inflate) وتجميل الكود
الوصفة 4: فك تشفير كلمات مرور تفضيلات نهج المجموعة
الوصفة 5: استخدام الحلقات (Loops) والتسميات (Labels)
الوصفة 6: الطوابع الزمنية لـ Google ei
الوصفة 7: من سكربت COM متعدد المراحل إلى لغة التجميع x86
الوصفة 8: استخراج hexadecimal وتحويله إلى hexdump لملف PE مضمّن
الوصفة 9: عكس السلاسل النصية، واستبدال الأحرف، من base64
الوصفة 10: استخراج كائن من ذاكرة التخزين المؤقت لوكيل Squid
الوصفة 11: استخراج إحداثيات GPS وتحويلها إلى روابط Google Maps
الوصفة 12: معالجة الأرقام الكبيرة
الوصفة 13: تحليل سجلات DNS PTR باستخدام Registers
الوصفة 14: فك ترميز ملفات POSHC2 القابلة للتنفيذ
الوصفة 15: تحليل الطوابع الزمنية $MFT $SI
الوصفة 16: فك ترميز قذائف الويب PHP من نوع gzinflate و base64
الوصفة 17: استخراج shellcode من سكربت Powershell Meterpreter Reverse TCP
الوصفة 18: محلل سلة المحذوفات (Recycle Bin) مع الأقسام الفرعية والدمج
الوصفة 19: تحديد Base64 المعتم باستخدام تمييز التعبيرات النمطية
الوصفة 20: استخدام قواعد Yara مع البرامج النصية الخبيثة بعد إزالة التعتيم
الوصفة 21: إزالة التعتيم المضمّنة (Inline) لسكربت VBE بترميز hex والمرفق بملف LNK خبيث
الوصفة 22: البحث في واجهة JA3 API باستخدام HTTP Request و Registers
الوصفة 24: اختيار حرف عشوائي من سلسلة من ست بايتات
الوصفة 25: إنشاء رمز QR لشبكة Wifi
الوصفة 26: استخراج وفك ترميز قذيفة ويب PHP متعددة المراحل
الوصفة 27: فك ترميز سكربت Auto Visitor PHP
الوصفة 28: إزالة التعتيم عن Cobalt Strike Beacon باستخدام القفزات الشرطية للحصول على shellcode
الوصفة 29: معالجة الطوابع الزمنية لملفات السجل باستخدام الأقسام الفرعية و Registers
الوصفة 30: مُحمّل PowerShell المعتم بـ CharCode لـ Cobalt Strike Beacon
الوصفة 31: إزالة التعتيم عن السلاسل النصية المرمزة في ثنائي .NET
الوصفة 32: استخراج DLL الخبيث Gootkit من بيانات التسجيل (Registry) المعتمة
الوصفة 33: تحديد الروابط المضمّنة في سكربت Emotet PowerShell
الوصفة 34: تحليل ملفات OOXML بحثًا عن الروابط
الوصفة 35: فك تشفير عينة برنامج الفدية REvil PowerShell
الوصفة 36: إنشاء مولّد كلمات مرور في CyberChef
الوصفة 37: من بريد إلكتروني مضغوط في بيئة معزولة (Sandbox) إلى رابط خبيث
الوصفة 38: طائرات وجماجم وأظرفة - Live and Let PowerShell
الوصفة 39: فك تشفير ملفات إعدادات GoldMax المعروف أيضًا باسم Sunshutte
