تحليل ثغرة sshole (CVE-2026-123158) والتحليل الجنائي للحل — Sherlock: SSHole
الدور: محلل SOC / DFIR
المنصة: Hack The Box (Sherlock: SSHole)
السؤال: ما التركيبة المحددة من المكوّنات على مستوى نظام التشغيل وخدمات الشبكة (
libc، ومدير المصادقة، وخادم SSH) التي تُعدّ ضرورية بشكل صارم لكي تكون بيئة ما عرضة لثغرة sshole، ولماذا تُستثنى الأنظمة التقليدية القائمة علىglibcمع دعم PAM من هذا الخلل؟
لكي تكون بيئة ما عرضة لثغرة sshole (CVE-2026-123158)، يجب أن تستوفي بشكل صارم التركيبة التالية من المكوّنات على مستوى نظام التشغيل وخدمات الشبكة:
المكتبة القياسية للغة C (libc): يجب أن يكون نظام التشغيل مُجمَّعًا فوق musl libc (وهو ما يميّز التوزيعات الخفيفة مثل Alpine Linux التي تُستخدم كثيرًا في الحاويات).
خادم SSH: إصدار عرضة من OpenSSH (sshd) مُجمَّع ومرتبط ديناميكيًا مع musl.
مدير المصادقة: يجب أن يعمل خدمة SSH بدون دعم PAM (وحدات المصادقة القابلة للتوصيل، أي UsePAM no أو مُجمَّعًا بدون العلامة --with-pam)، بحيث يفوّض التحقق من بيانات الاعتماد مباشرةً إلى قراءة /etc/shadow وإلى الدالة crypt() في musl.
في المقابل، تُستثنى الأنظمة التقليدية القائمة على glibc (Debian وUbuntu وRHEL) مع دعم PAM لسببين تقنيين:
إرجاع خطأ في glibc: عند مواجهة كلمات مرور غير صالحة أو تتجاوز الحدود المسموح بها، تُرجع الدالة crypt() في glibc القيمة NULL أو سلاسل فشل محددة (*0 أو *1)، مما يمنع أي تطابق عرَضي مع أحرف الحالة المخزنة في /etc/shadow.
العزل عبر PAM: عند تفويض المصادقة إلى PAM (UsePAM yes)، تفحص وحدات مثل pam_unix.so صراحةً ما إذا كان الحساب مقفلًا (* أو !) قبل تقييم التجزئات، وتطبّق ضوابط صارمة على طول سلاسل الإدخال.
السؤال: اشرح بالتفصيل كيف تتفاعل كلمة مرور طويلة جدًا، وإدارة الملح التشفيري (salt) في OpenSSH، ومعالجة الأخطاء في الدالة
crypt()فيmusl، لتوليد نتيجة إيجابية كاذبة في المصادقة.
يحدث الاستغلال بسبب خلل منطقي في سلسلة التحقق من بيانات الاعتماد عندما أُرسل كلمة مرور تتجاوز 256 حرفًا نحو حساب لم تُسنَد إليه كلمة مرور أو حساب مقفل:
استخراج الملح / التجزئة المخزنة: عند محاولتي المصادقة بحساب لم تُسنَد إليه كلمة مرور في Alpine Linux، يستعلم sshd من /etc/shadow، ويستخرج علامة الحساب المقفل (*) ويمرّرها كمعامل salt إلى الدالة crypt(password, salt).
معالجة الخطأ في musl crypt(): يفرض تنفيذ crypt() في musl libc حدًا داخليًا قدره 256 حرفًا لكلمة المرور بالنص الصريح. وعند استلام سلسلة تتجاوز هذا الحد، يُجهض musl الحساب التشفيري ويُرجع حرفيًا السلسلة الموحّدة "*" كرمز خطأ.
نتيجة إيجابية كاذبة في المقارنة: يتلقى OpenSSH نتيجة crypt() ("*") ويقارنها عبر strcmp() مع التجزئة المخزنة أصلًا في /etc/shadow ("*"). وعند حدوث تطابق تام ("*" == "*")، يفسّر sshd التحقق على أنه ناجح ويمنح وصولًا تفاعليًا فوريًا دون التحقق من أي كلمة مرور حقيقية.
السؤال: بصرف النظر عن تطبيق الترقية الرسمية لحزمة OpenSSH، اذكر ونفّذ إجراءين على الأقل من إجراءات التخفيف الدفاعي المتعمّق على مستوى الإعدادات من شأنهما تقليص سطح التعرّض لهذا الناقل الهجومي بشكل جذري.
بالإضافة إلى تطبيق التحديث الرسمي لحزمة OpenSSH، طبّقت إجراءات الدفاع المتعمّق التالية في /etc/ssh/sshd_config لتقليل مساحة التعرّض بشكل جذري:
تعطيل المصادقة بكلمة المرور بالكامل (PasswordAuthentication no): من خلال تقييد الوصول حصريًا على استخدام المفاتيح التشفيرية غير المتماثلة (PubkeyAuthentication yes)، يُمنع البرنامج الخفي SSH من استدعاء إجراءات قراءة /etc/shadow والدالة crypt().
PasswordAuthentication no
ChallengeResponseAuthentication no
PubkeyAuthentication yes
حظر الوصول المباشر لـ root وتحديد قوائم بيضاء (PermitRootLogin no / AllowUsers): نظرًا لأن حسابات النظام والخدمات غالبًا ما تحمل العلامة * في /etc/shadow، فإن منع تسجيل دخول root وتقييد الوصول على المستخدمين الصريحين فقط يمنع استغلال الحسابات الإدارية أو حسابات الخدمات.
PermitRootLogin no
AllowUsers adminsvc
التكليف (4. التحليل الجنائي للحادث): بمحاكاة دور محلل SOC/DFIR أمام اختراق في بيئة معبأة (containers) استنادًا إلى هذه الثغرة، افحص آثار السجلات المقدمة في المختبر الجنائي من نوع Sherlock (sshole) وأضف صورًا للنتيجة.
بعد تنزيل واستخراج آثار المختبر الجنائي SSHole على محطة التحليل الخاصة بي في Windows، أجريت فحصًا أوليًا لبنية الدلائل المستعادة من الحاوية المخترقة (dev-jumpbox). حددت المسارات الحرجة لنظام ملفات Linux: etc وhome وroot وvar.
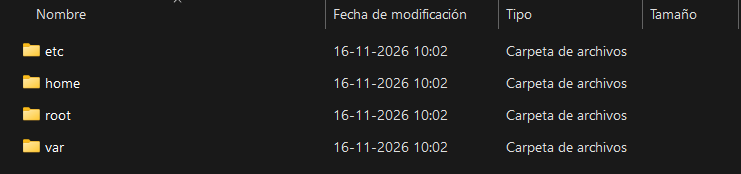
الشكل 1: البنية الجذرية لنظام الملفات المستخرج من الحاوية المخترقة (etc، home، root، var).
musl + الحسابات المحظورة)للتأكد من أن النظام استوفى المتطلبات المعمارية لـ CVE-2026-123158، حددت موقع الملف /etc/os-release داخل مجلد etc وفحصت محتواه. تأكدت من أن البيئة كانت توزيعة Alpine Linux (مبنية على musl libc).
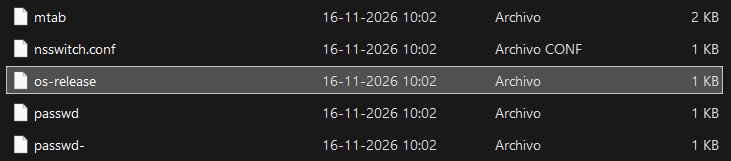
الشكل 2: موقع ملف تعريف نظام التشغيل في \etc\os-release.
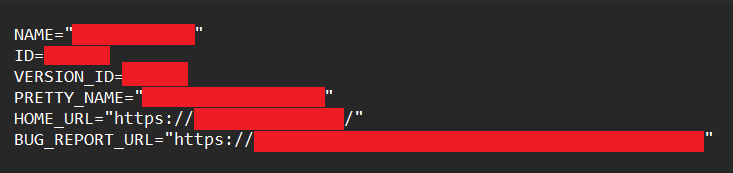
الشكل 3: محتوى /etc/os-release يؤكد التوزيعة الخفيفة المبنية على musl libc.
لاحقًا، حددت موقع الملف /etc/shadow واستخدمت PowerShell (Get-Content .\shadow | Select-String ":\*:") لتصفية الحسابات التي تحمل الحرف * في حقل كلمة المرور، مؤكدًا أن الحساب المستهدف كان لديه التجزئة (hash) مضبوطة بالعلامة المعرضة للتصادم.
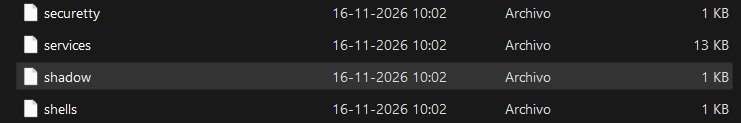
الشكل 4: تحديد موقع الملف /etc/shadow في الآثار المستخرجة.
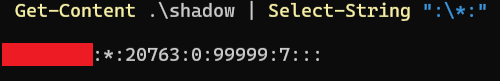
الشكل 5: التصفية في PowerShell (Select-String ":\*:") على shadow تؤكد الحسابات ذات علامة الحظر *.
بعد تأكيد ثغرة البيئة، انتقلت إلى \var\log\ لفحص الملف messages (سجل syslog الرئيسي في Alpine Linux).
الشكل 6: الانتقال إلى دليل سجلات النظام (\var\log).
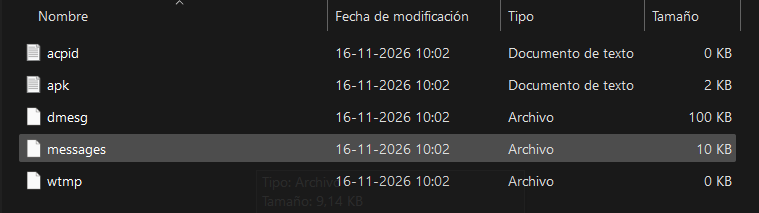
الشكل 7: تحديد ملف السجلات /var/log/messages.
عند تحليل أحداث sshd-session في messages، اكتشفت الاختراق: سجّل خادم SSH الحدث dev-jumpbox auth.info sshd-session ... Accepted password for دون محاولات فاشلة سابقة، مما يؤكد تجاوز المصادقة بواسطة كلمة مرور تتجاوز 256 حرفًا.

الشكل 8: سجل في /var/log/messages يُظهر تسجيل الدخول المقبول (Accepted password) في dev-jumpbox عبر استغلال sshole.