

إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات مشابهة على نطاق واسع.
Repeater Strike هي أداة مدعومة بالذكاء الاصطناعي تساعد في اكتشاف ثغرات IDOR وغيرها من الثغرات من خلال تحليل طلبات Repeater الخاصة بك. تقوم تلقائيًا بإنشاء تعبيرات نمطية (regex) موجّهة بناءً على الطلبات والاستجابات التي تختبرها. بمجرد اكتشاف ثغرة، يتم تطبيق هذه التعبيرات النمطية على سجل الوكيل (proxy history) لديك لتحديد المشكلات المشابهة بسرعة عبر كامل حركة المرور الخاصة بك، مما يساعدك على توسيع نطاق اكتشافاتك وتوفير الوقت.
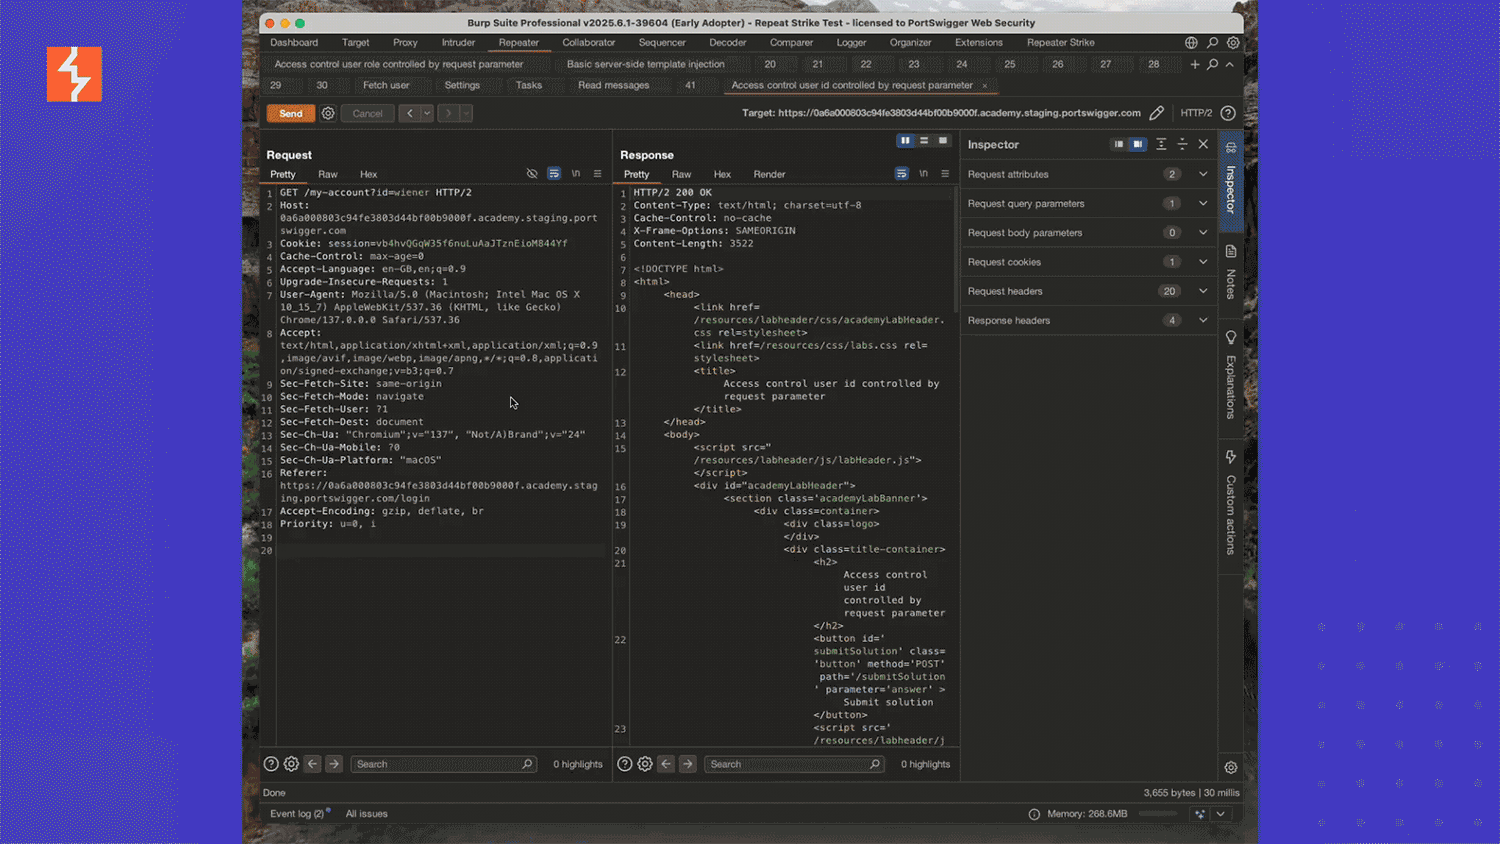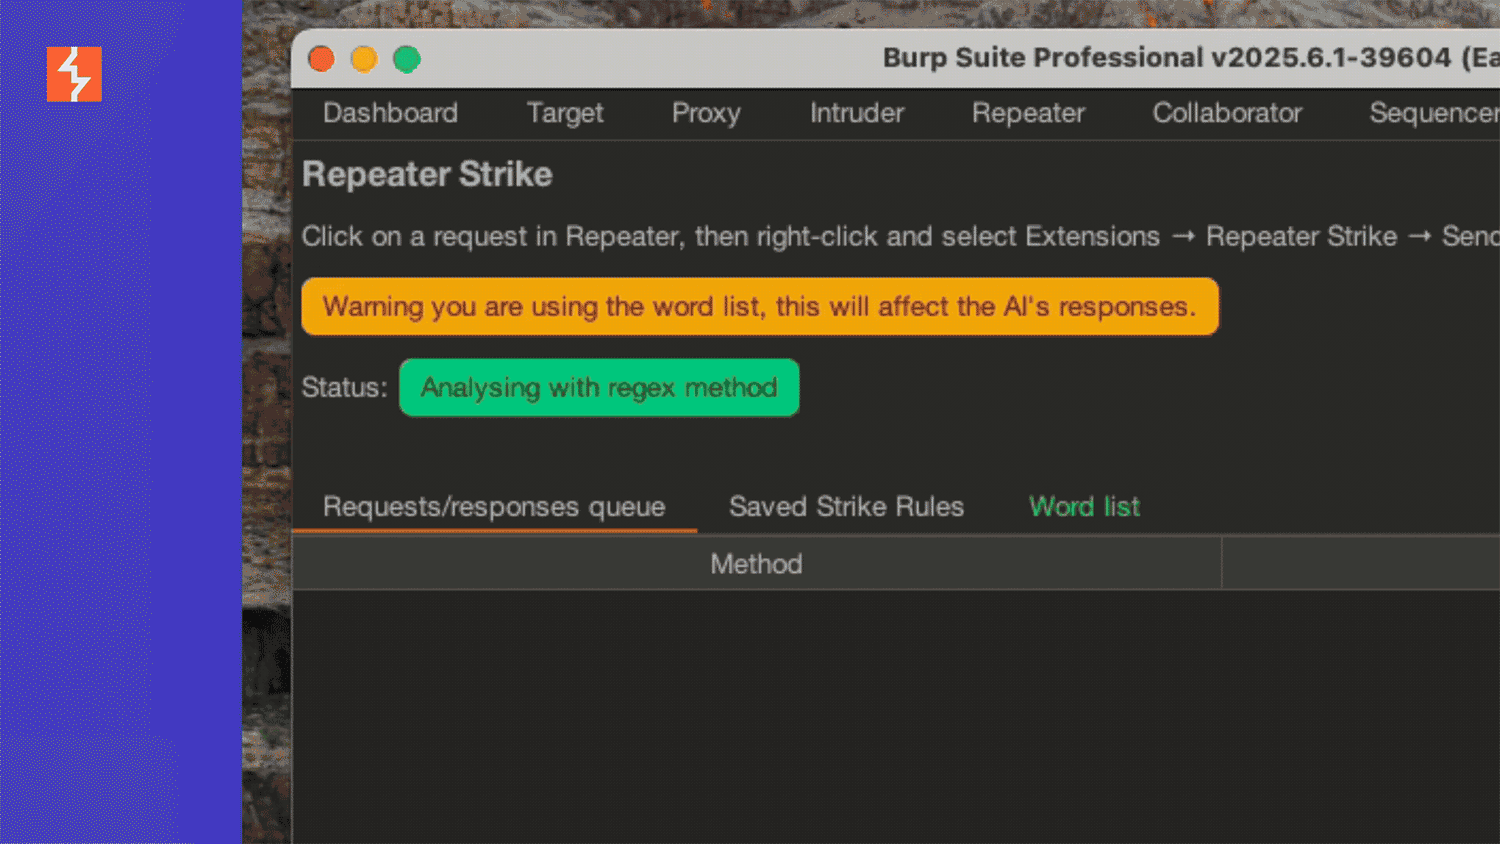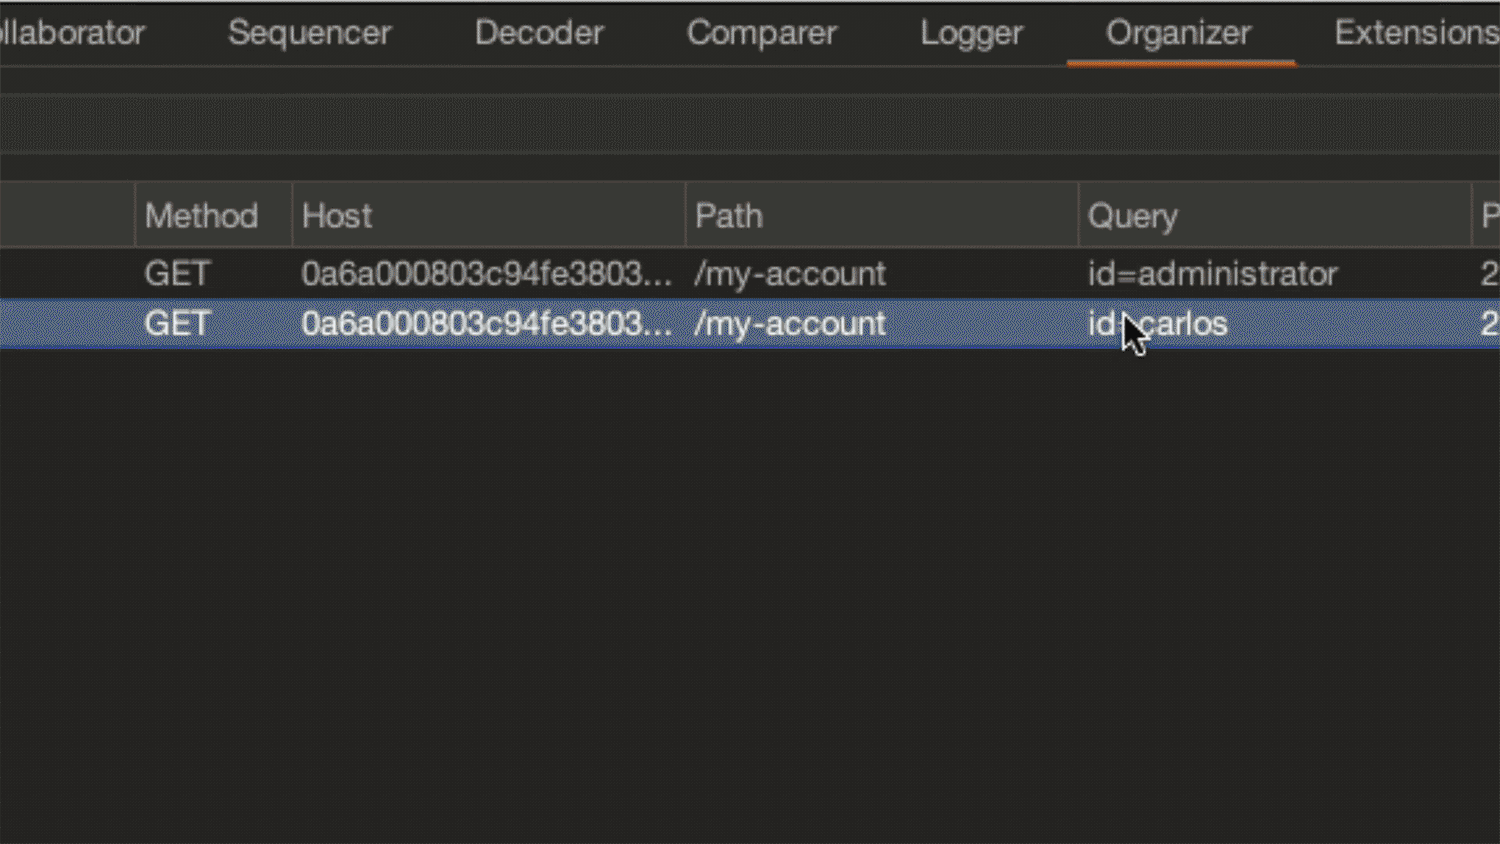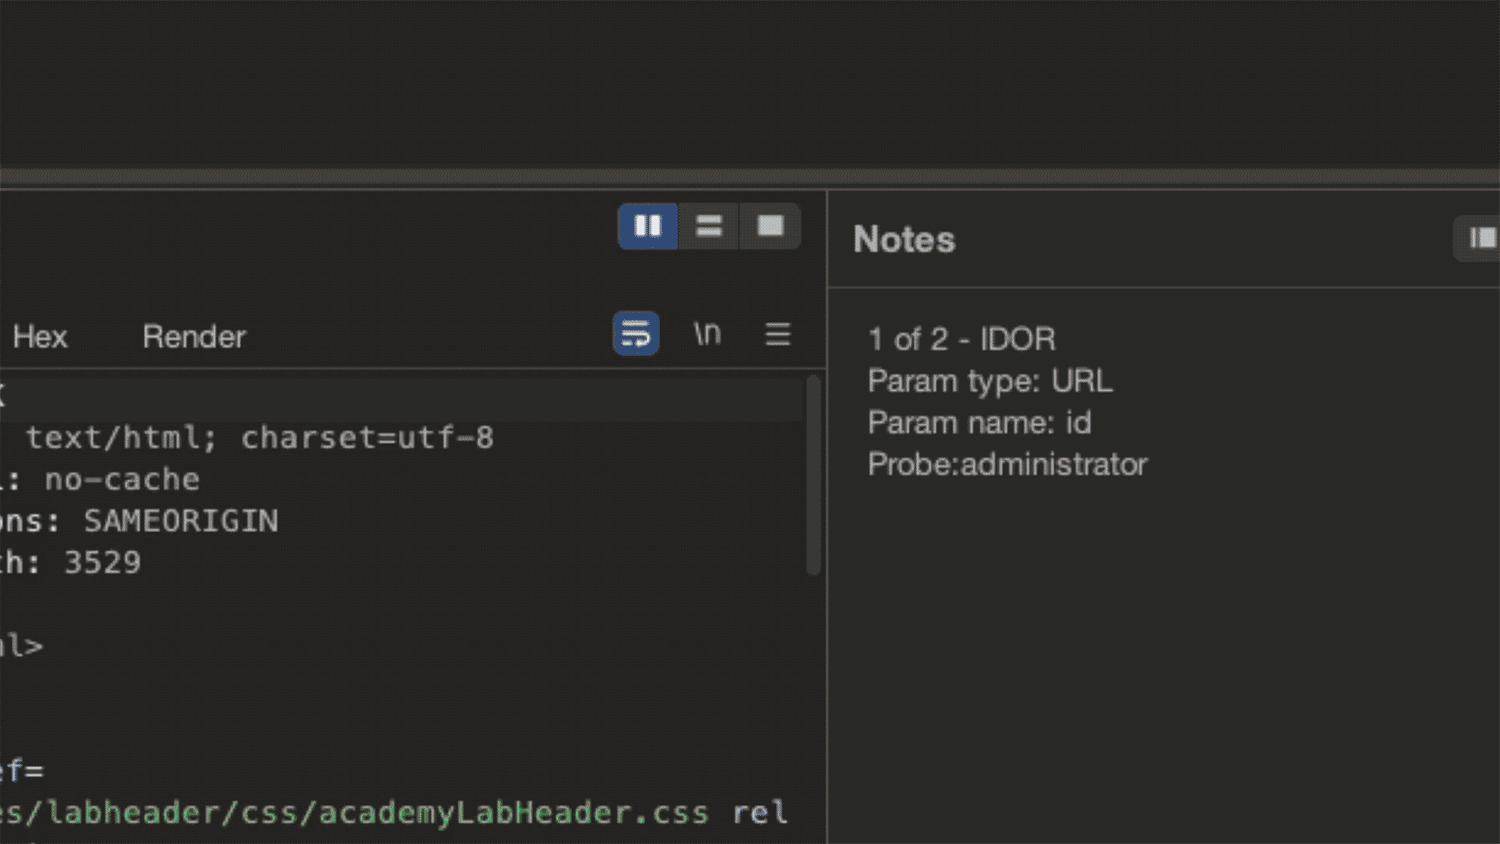
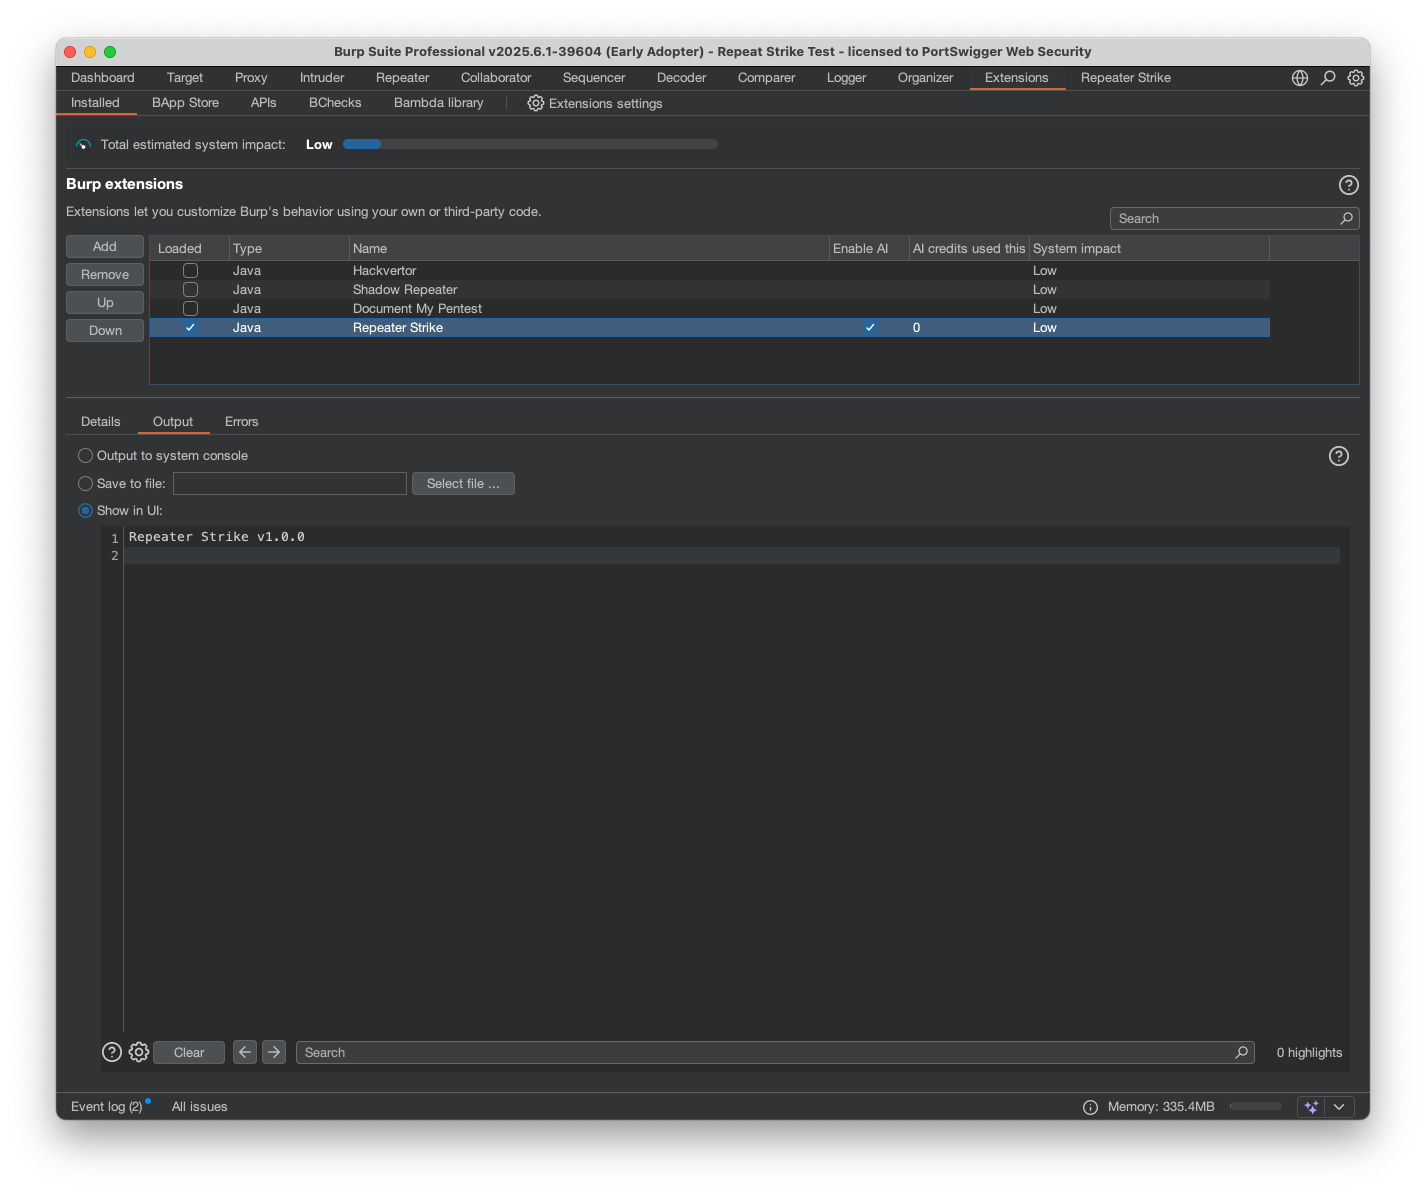
في Burp Suite Professional، انتقل إلى Extensions->BApp store وابحث عن Repeater Strike. انقر على زر التثبيت ثم انتقل إلى تبويب installed واختر Repeater Strike وحدّد مربع "Use AI" في تبويب Extension.
في Repeater، حدّد الهدف الذي تريد اختباره. يمكنك استخدام هذا المختبر التعليمي كحالة اختبار: Academy Lab
حرّر قواعد Strike Rules المحفوظة في تبويب "Saved Strike Rules" وافحص سجل الوكيل في أي وقت باستخدام زر "Run Strike rule on proxy history".
قم بتهيئة Repeater Strike من تبويب Extension → Extensions settings → Repeater Strike. هنا، يمكنك ضبط حدود فحص بيانات الوكيل، وحدود الطلبات/الاستجابات/الصور، وتمكين Strike Rules التلقائية وفحص سجل الوكيل عند إرسال طلبات Repeater.

