

مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.
مراقب هجمات الويب. يجلس بجانب nginx / Caddy / التطبيق، ويتابع سجلات الوصول، ويخبرك عندما يتم استهداف موقع أو استغلاله. إذا ماتت هذه العملية، يستمر الموقع في تقديم الخدمة.
إنه ليس Wazuh، وليس OSSEC، وليس WAF.
الأمر هو gpewebdefender. المضيفون، والرموز، ودبابيس الخريطة، وGeoIP، ومسارات السجلات هي أعلام أو ملفات env — لا شيء يخص شركة أو خادمًا معينًا مُضمَّن في الكود.
إذا لم تشغّل هذا من قبل: اقرأ هذا الملف من أعلاه إلى أسفله مرة واحدة، ثم نفّذ الطريقة A أو الطريقة B. لا تتخطَّ "اختر شكلًا."
الصورة الكاملة: dochub/index.html أو /docs/ على مدير قيد التشغيل. ابدأ من 03 · التثبيت والتشغيل.
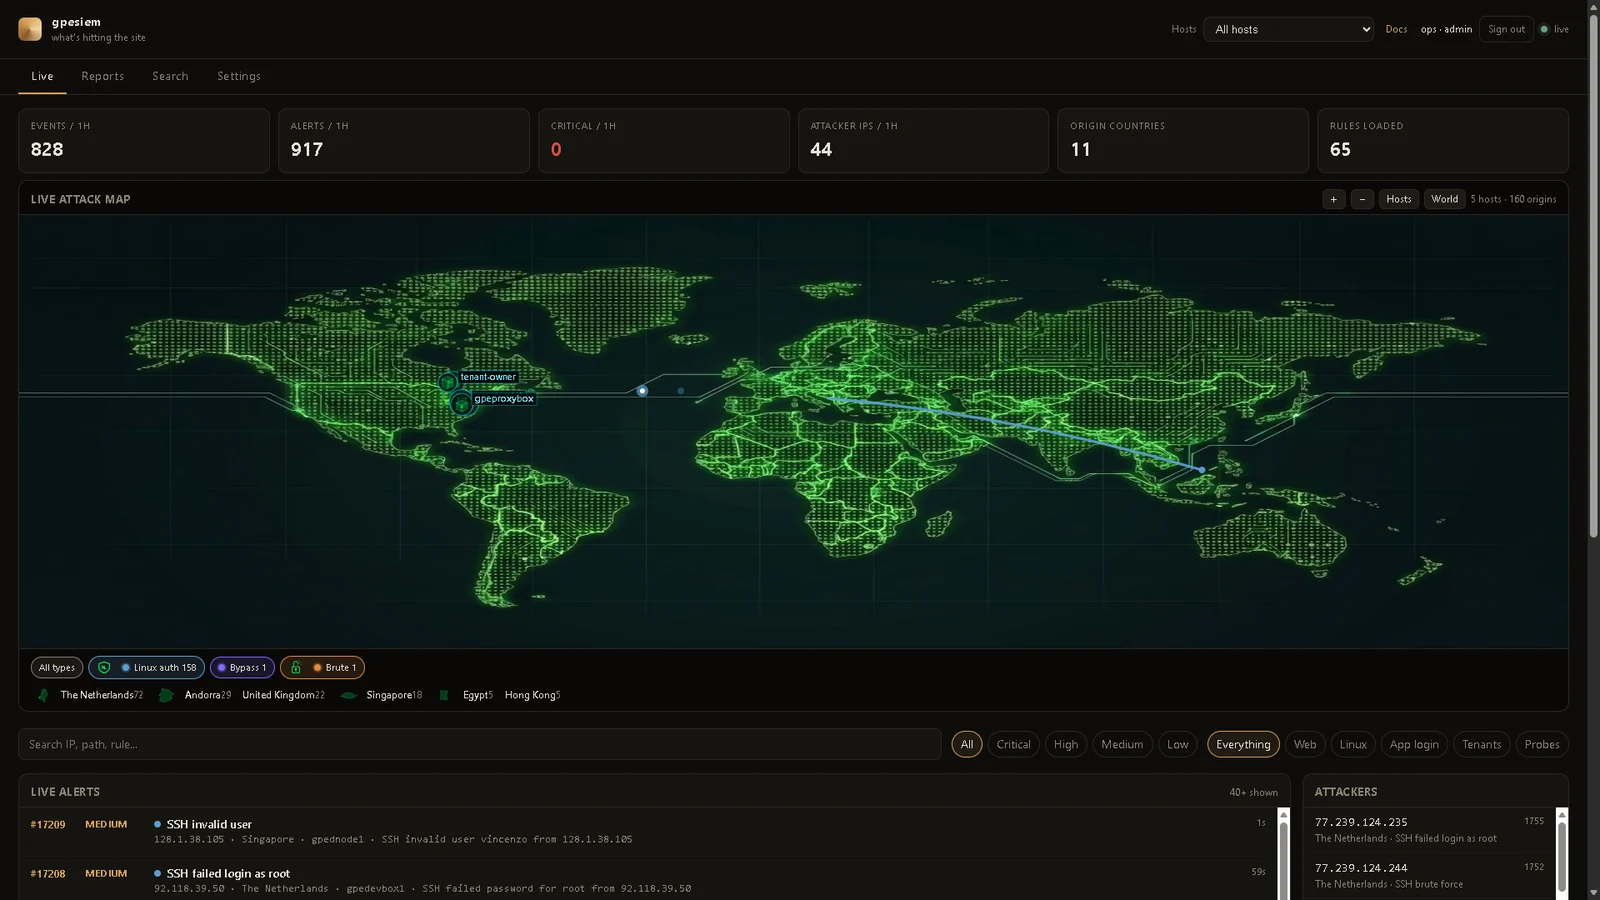
لوحة تحكم حية من صندوق مشغّل حقيقي. ستكون أسماؤك ودبابيسك كما تضبطها.
تُطلق لقطة فقط عند حدوث تنبيه — من بلد المهاجم إلى المضيف الذي تم استهدافه — ثم تختفي. يبقى المضيفون على اللوحة. التغذية هي نفس الأحداث، مرقّمة.
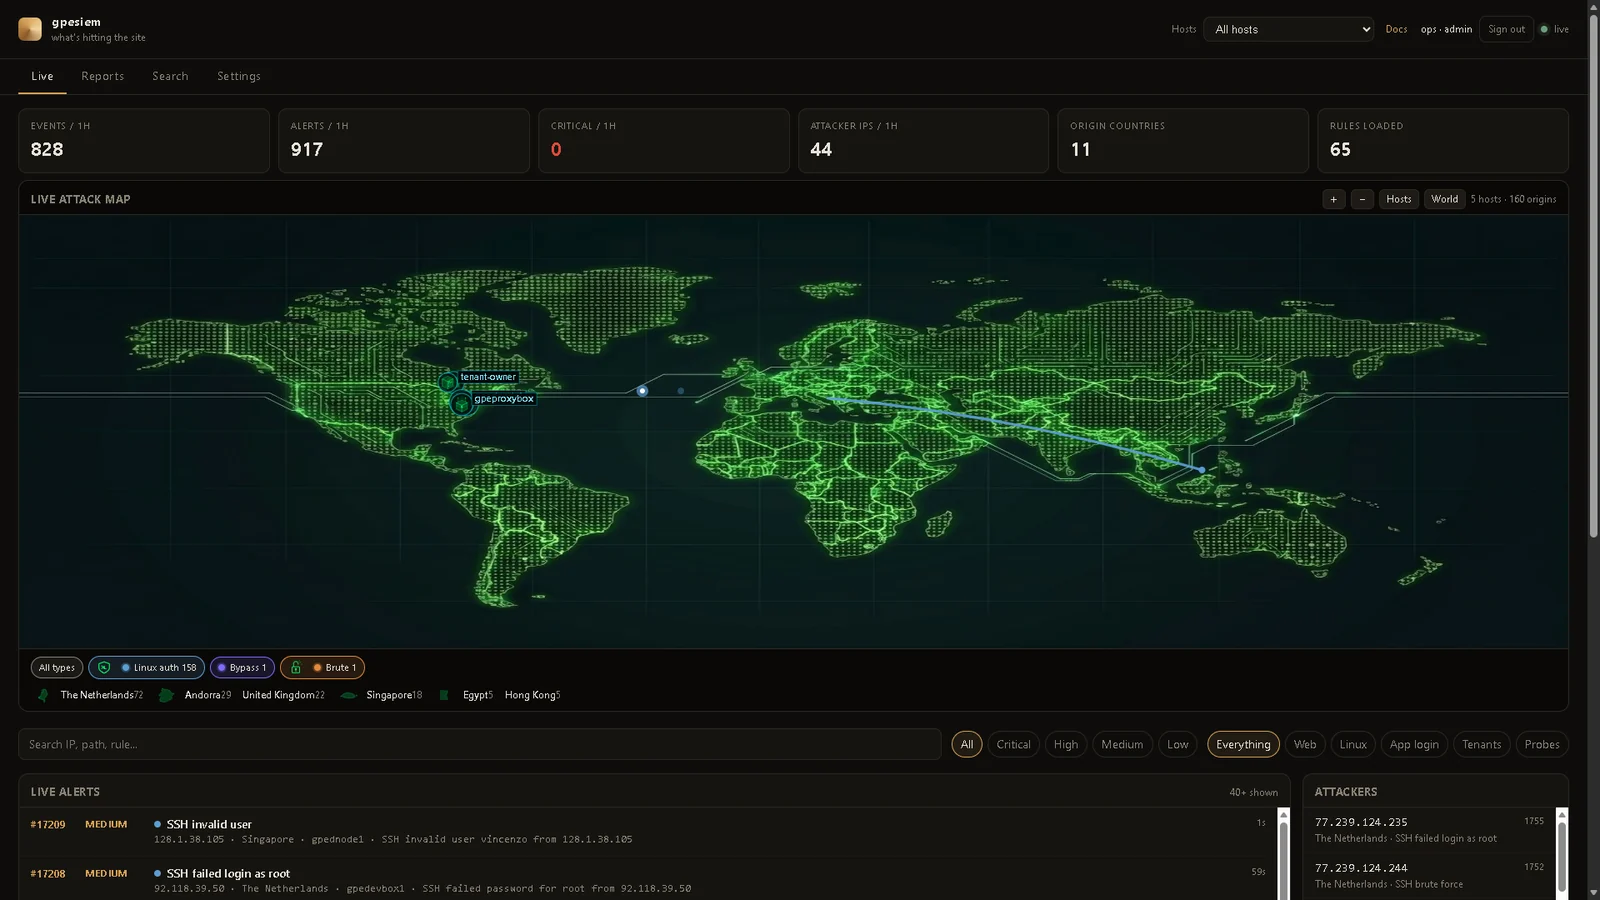
انقر على صف. لوحة البلد، وعلامة نوع الهجوم، والخادم الذي تم استهدافه، بالإضافة إلى الحقول المعتادة (القاعدة، MITRE، الأدلة). لا مسارات دائمة.
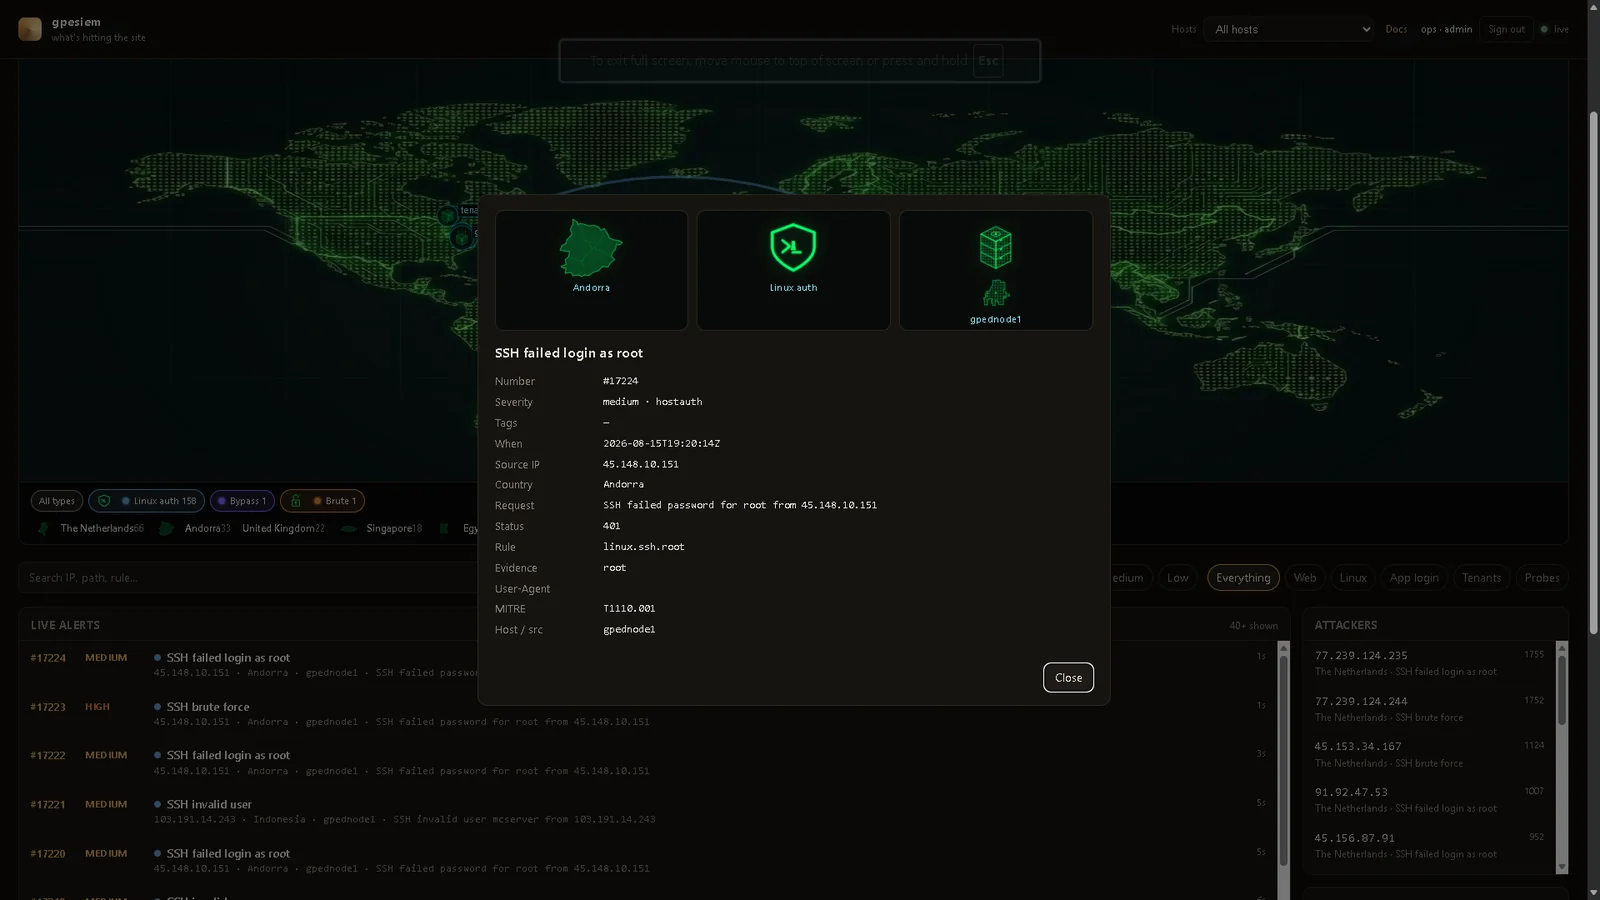
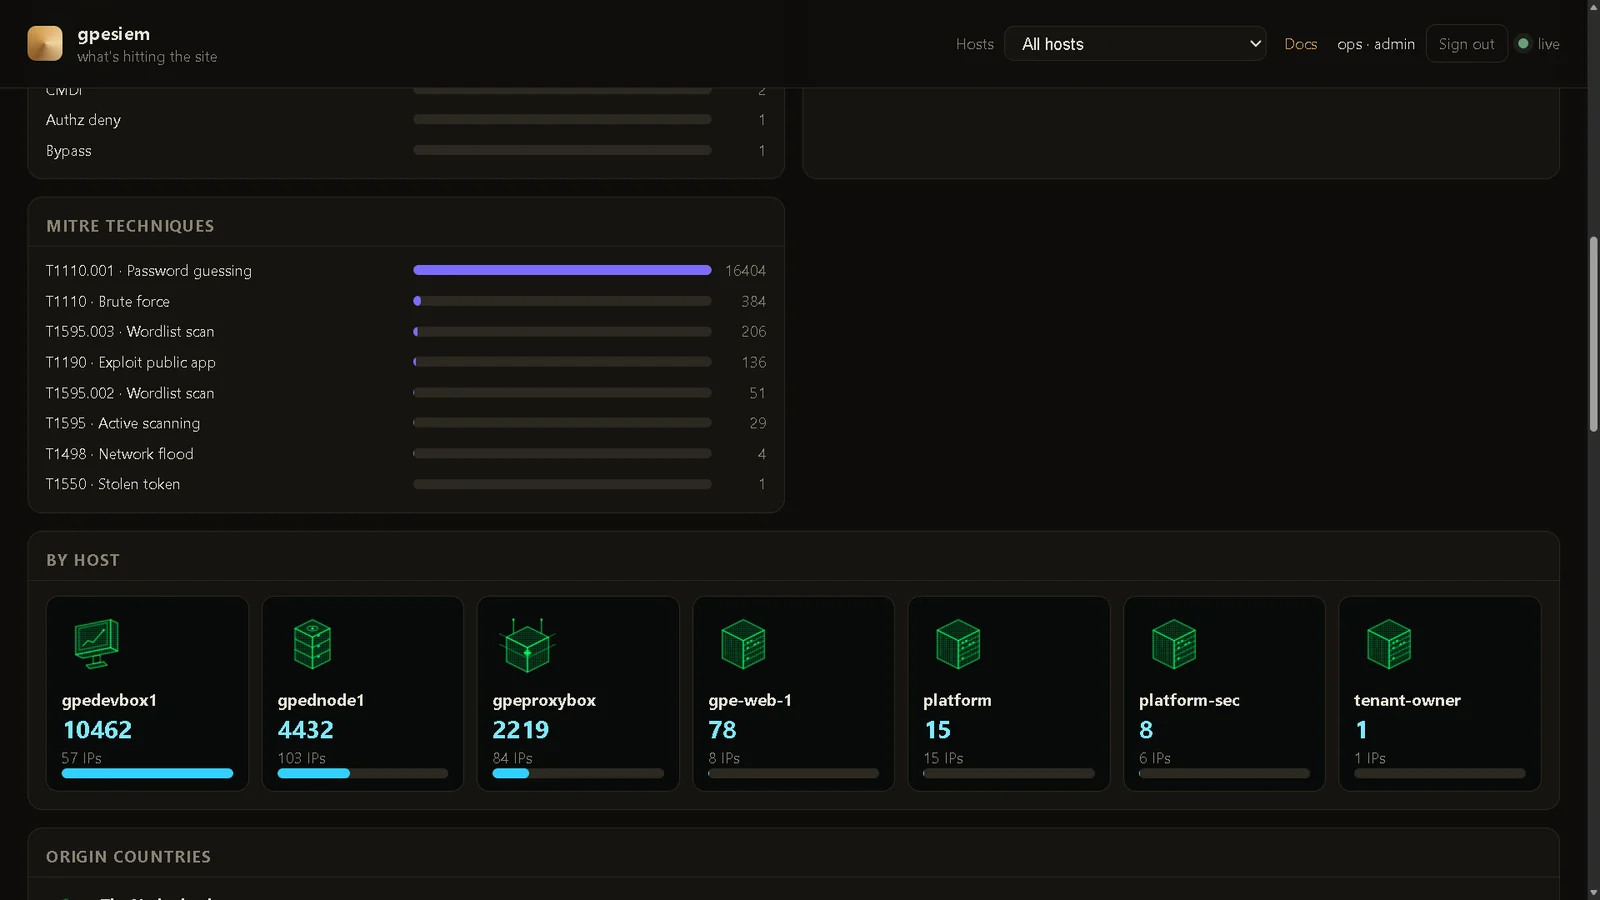
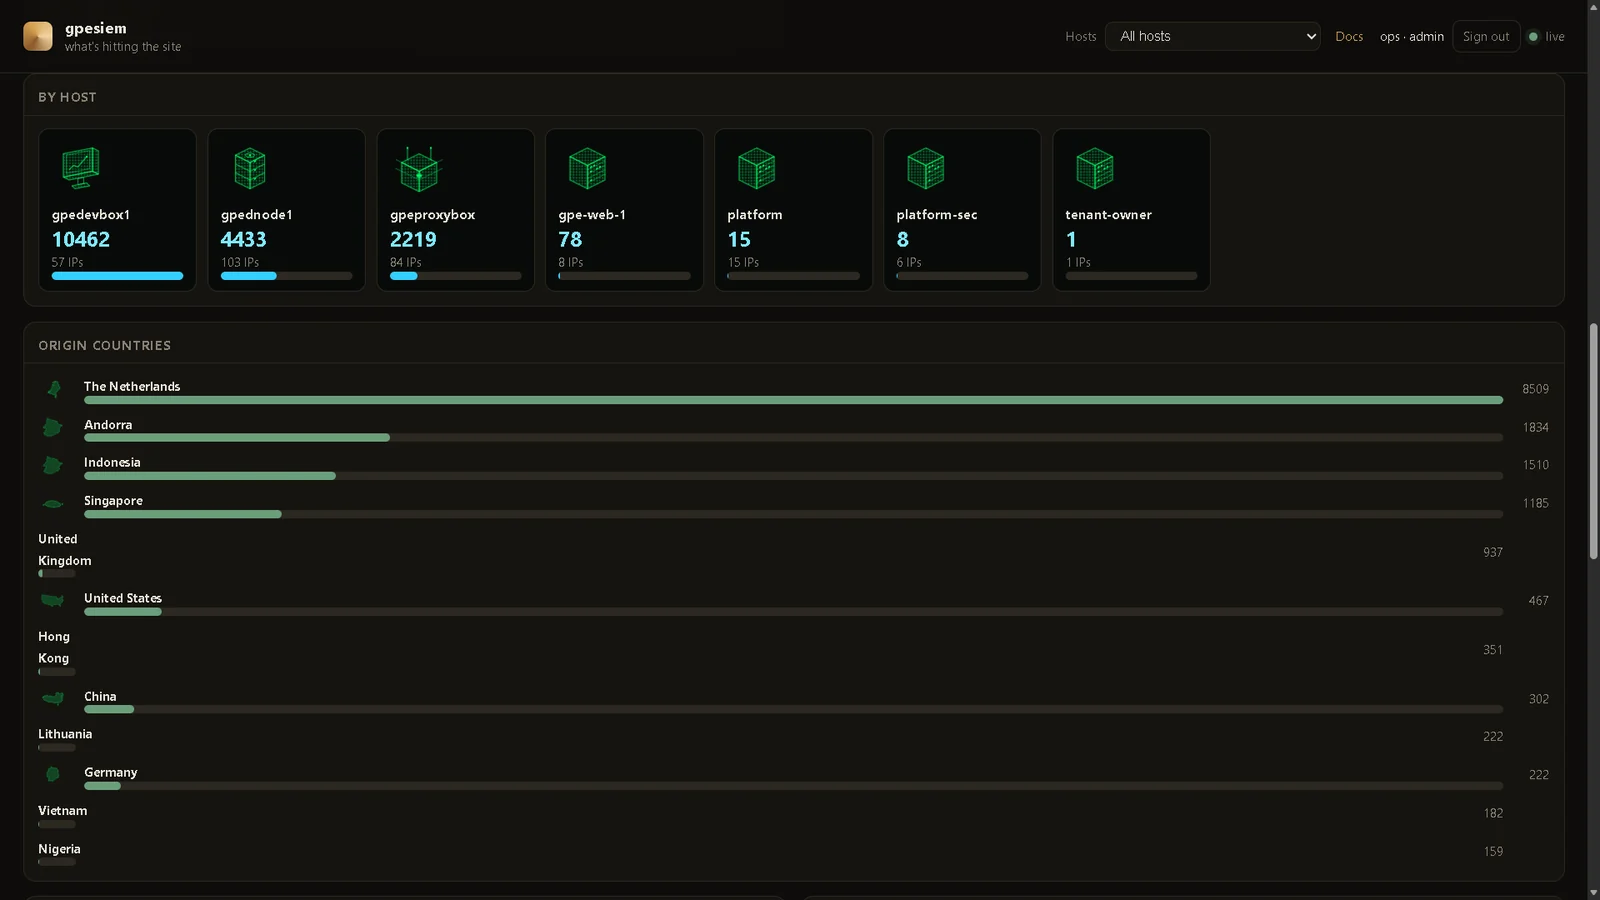
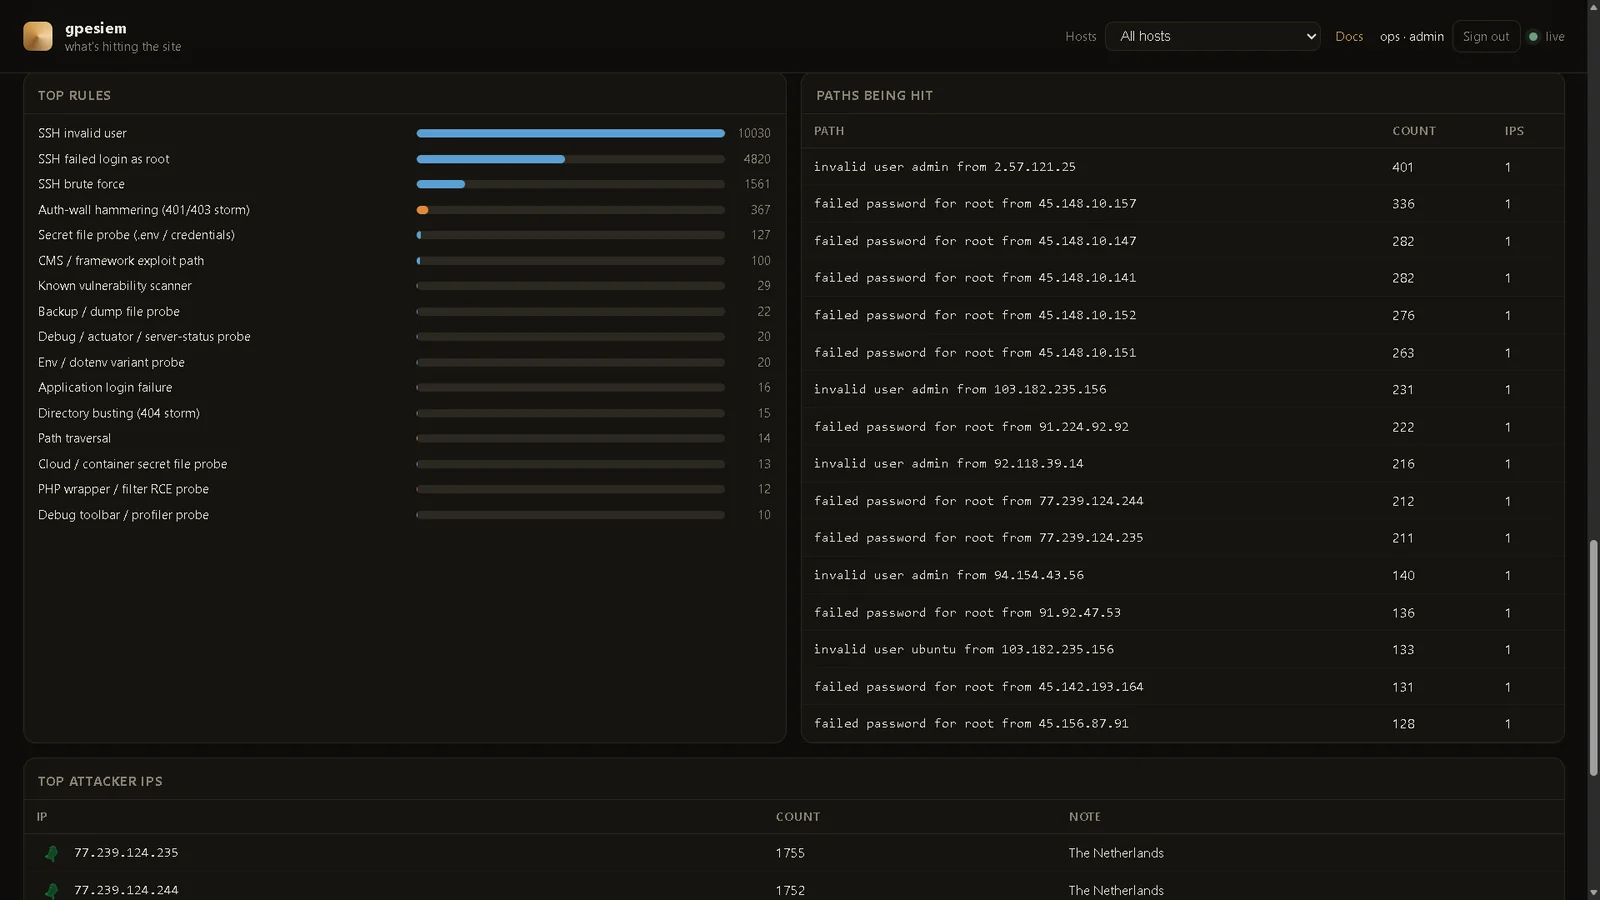
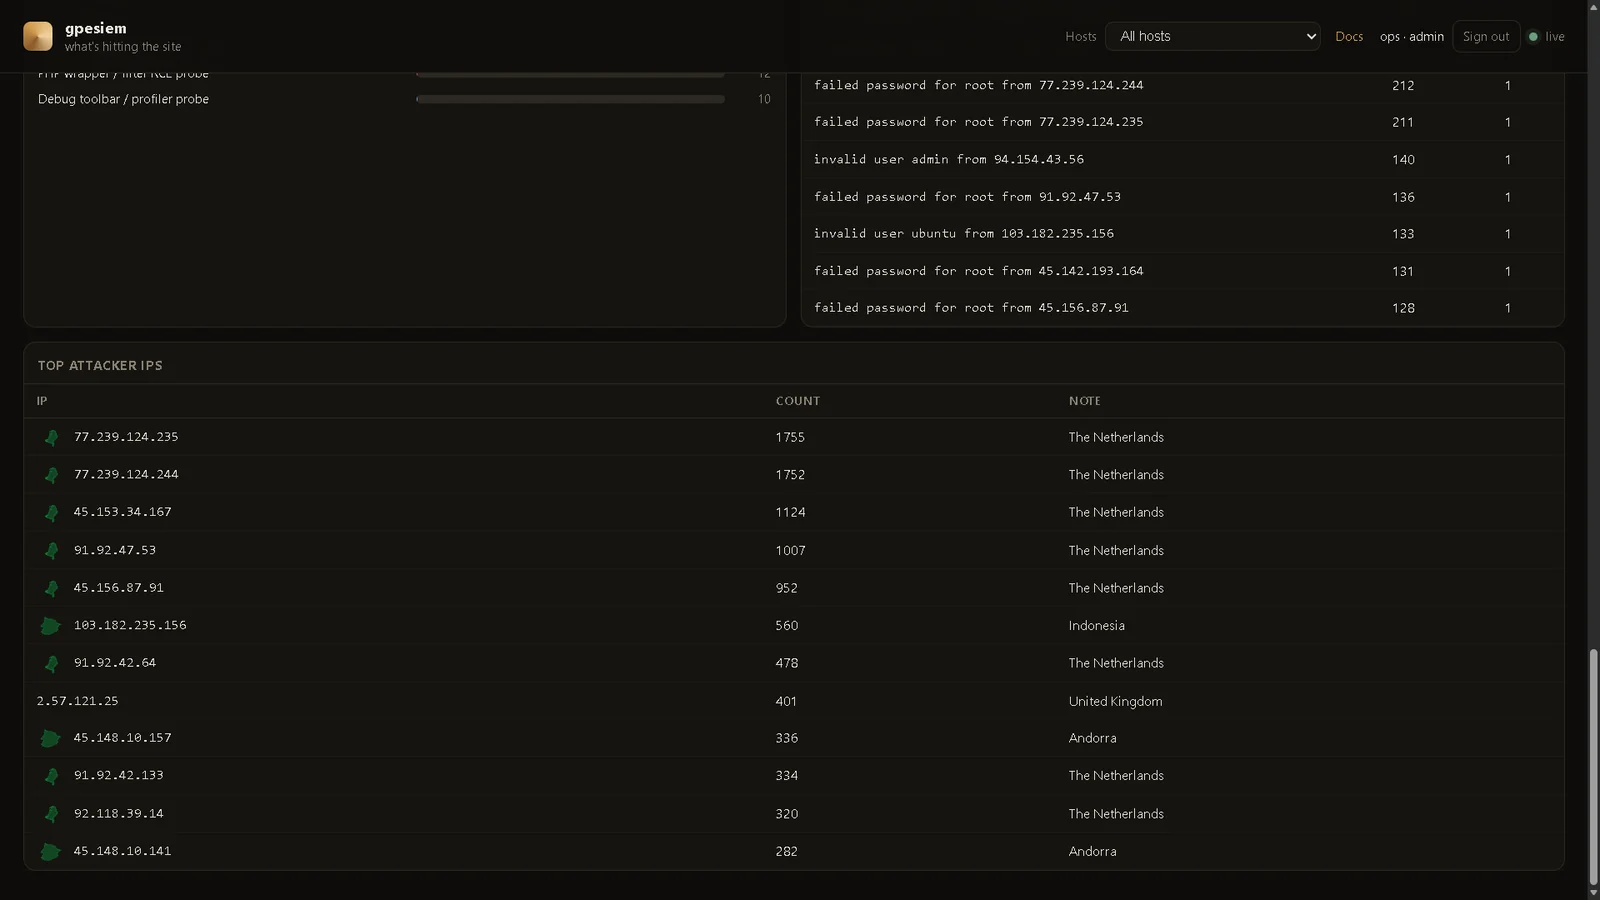
التقارير → الرؤى. نفس التنبيهات، مُفصَّلة. 1h / 24h / 7d هي ساعة حقيقية. انقر على عمود أو بطاقة مضيف للبحث. CSV / JSON / Copy تصدّر تلك النافذة (ملف تعريف الجلسة، لا رمز إدخال في الملف).
FTS5 على المدير. كلمة مفتاحية، IP، مضيف، نوع. الأحدث أولًا (انقر على When للعكس). لا Elasticsearch.
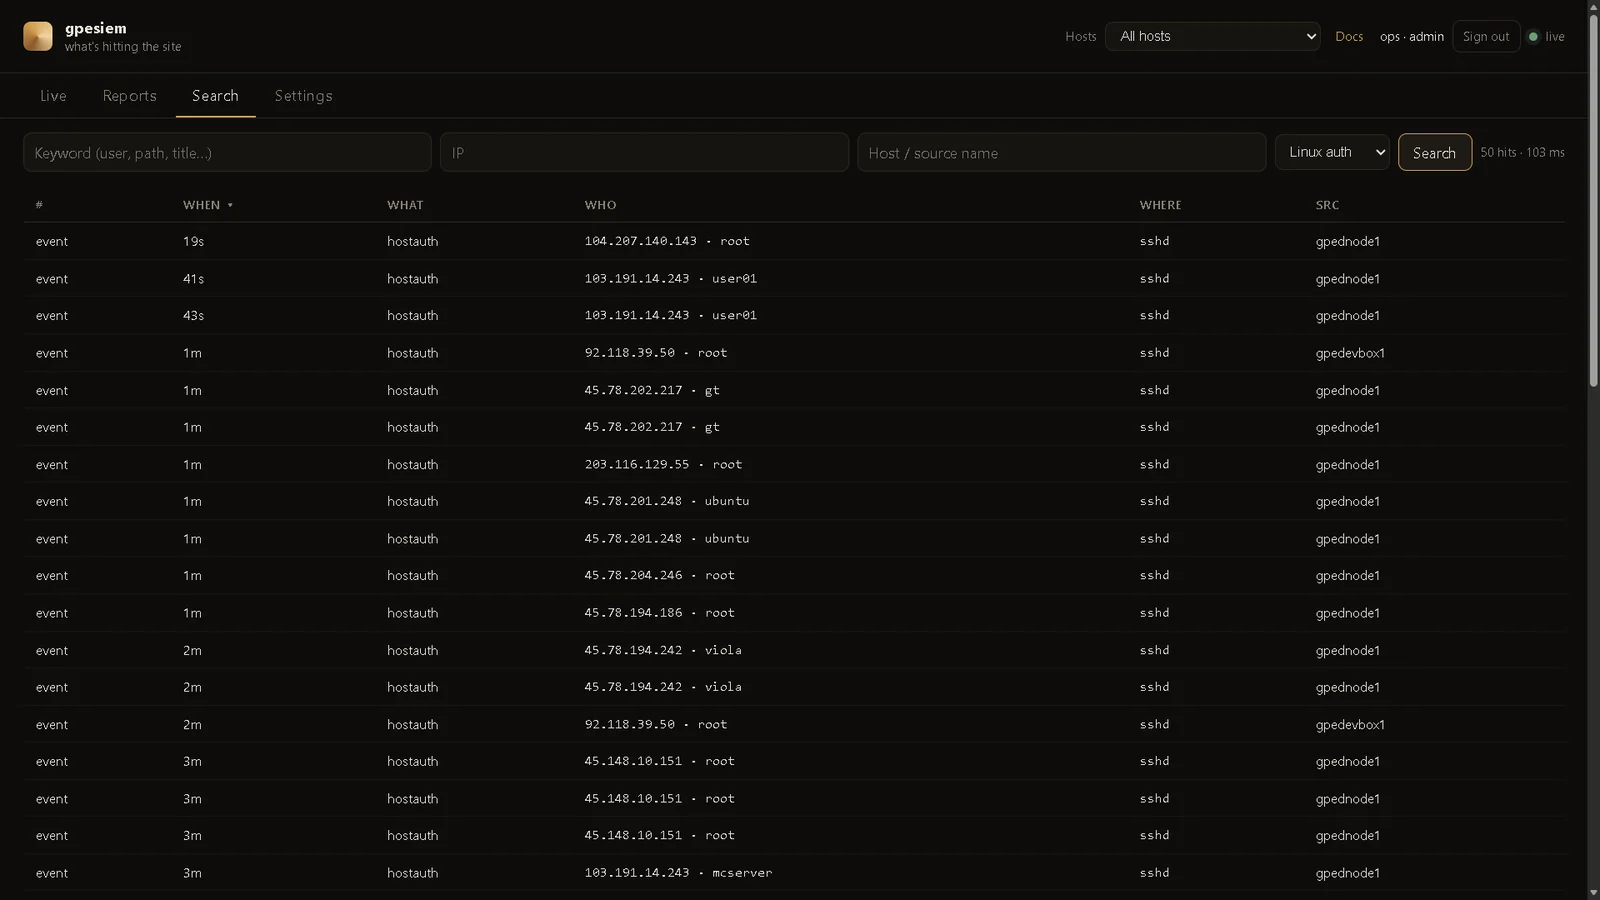
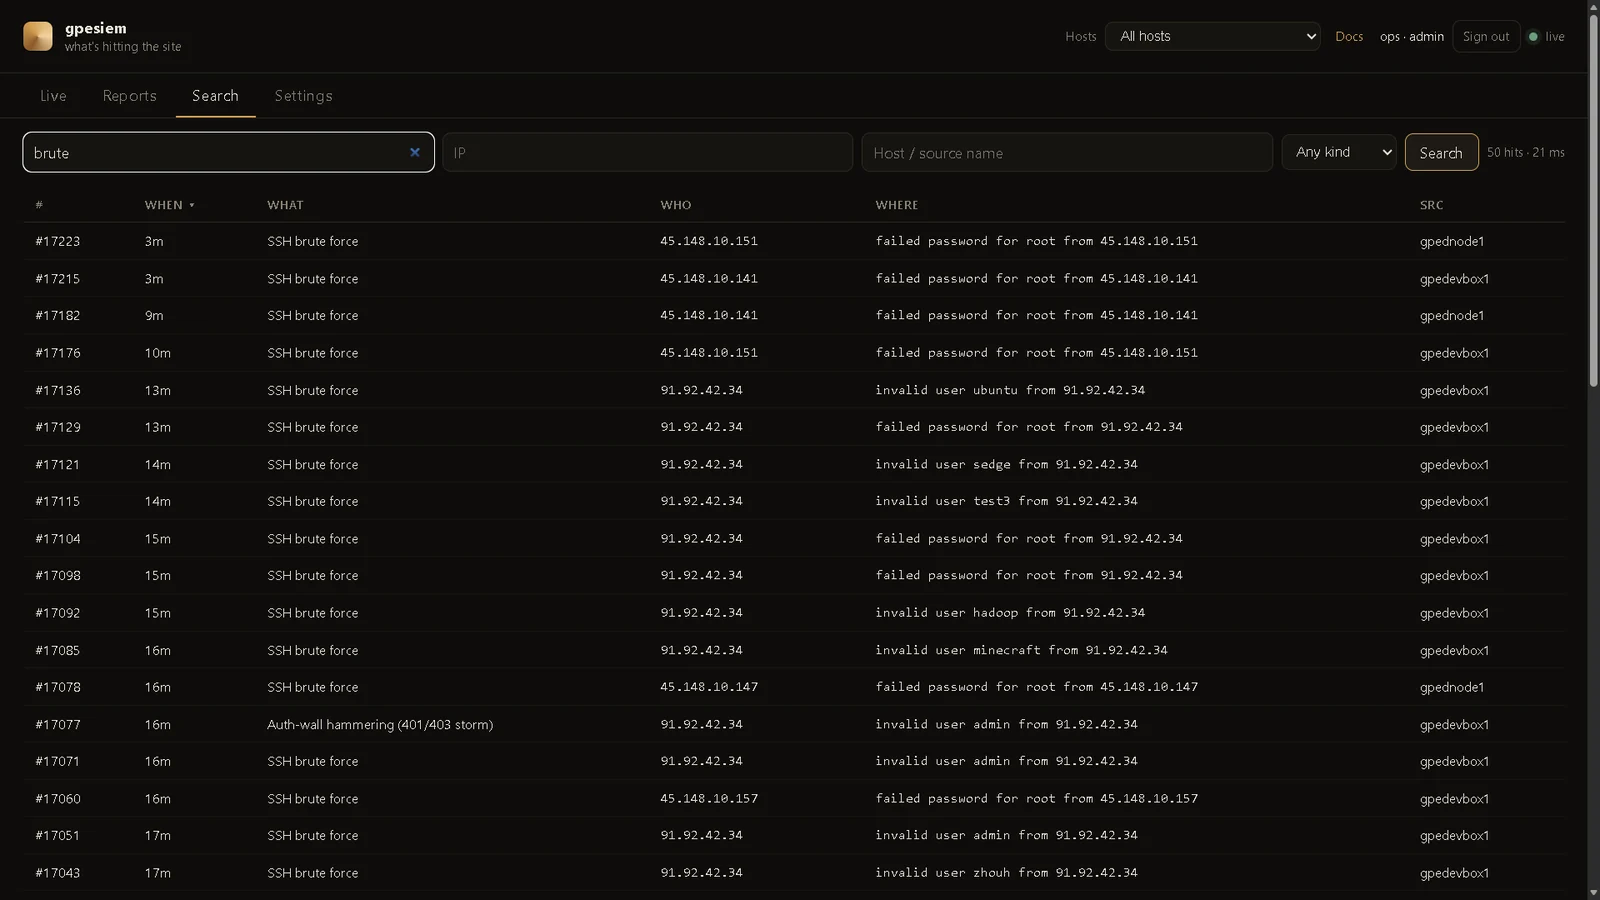
الحالة عند الطلب. انقر على Check now (أو Check all paired hosts) عندما تريد الحمل والذاكرة والقرص. يجيب المدير فورًا. يجيب المستشعر المقترن عند استطلاع الأمر التالي (بضع ثوانٍ). الرسوم البيانية هي اللقطات التي طلبتها — لا شيء يُجمَع في الخلفية. الاقتران هو نفس تدفق الحظر (DocHub 20 / 21).
| لديك | التثبيت |
|---|---|
| حاسوب محمول وفضول | gpewebdefender demo — هجمات وهمية، ليس موقعك |
| صندوق Linux واحد يكتب سجل وصول بالفعل | الكل في واحد — المدير يتابع ذلك السجل. لا وكيل. |
| صندوق صغير إضافي + خادم ويب واحد أو أكثر | منفصل — المدير على الصندوق الإضافي، وكيل واحد لكل مضيف ويب (أو SSH) |
لا تفتح المنفذ 8787 للإنترنت. الاستماع الافتراضي هو 127.0.0.1:8787. استخدم نفق SSH حتى تضع HTTPS + تسجيل دخول في المقدمة.
go build -o gpewebdefender.exe .\cmd\gpewebdefender
gpewebdefender.exe demo
Linux:
go build -o gpewebdefender ./cmd/gpewebdefender
./gpewebdefender demo
افتح http://127.0.0.1:8787
لقطات الخريطة تلك مُختلقة. راجع DocHub 04 قبل أن تتعامل مع لوحة التحكم كواقع.
من هذا المستودع، كـ root. ابنِ ثنائي Linux أولًا إذا كنت على Windows:
$env:GOOS="linux"; $env:GOARCH="amd64"; $env:CGO_ENABLED="0"
go build -o gpewebdefender-linux-amd64 .\cmd\gpewebdefender
الكل في واحد (هذا الصندوق لديه سجل الوصول):
chmod +x deploy/install-manager.sh deploy/install-agent.sh
sudo ./deploy/install-manager.sh --all-in-one \
  --tail /var/log/nginx/access.log \
  --journal \
  --home 40.7,-74.0
منفصل (المراقب أولًا، ثم كل صندوق ويب):
# on the monitor
sudo ./deploy/install-manager.sh --home 40.7,-74.0

# on a web / SSH box
scp root@MONITOR:/usr/local/bin/gpewebdefender /usr/local/bin/gpewebdefender
scp root@MONITOR:/etc/gpewebdefender/env /etc/gpewebdefender/env
sudo ./deploy/install-agent.sh \
  --url http://MONITOR:8787 \
  --name web-1 \
  --tail /var/log/nginx/access.log \
  --journal
استبدل MONITOR وweb-1 ومسار السجل بـ قيمك.
اختياري لاحقًا — يمكن لذلك المضيف استقبال أوامر الحظر: Settings → Paired hosts → عبارة + رمز، ثم أضف --code ABCD-2341 --block fail2ban إلى install-agent.sh. DocHub 20.
ثم من حاسوبك المحمول:
ssh -L 8787:127.0.0.1:8787 user@THEBOX
افتح http://127.0.0.1:8787/login وأنشئ أول admin (شخص). هذا ليس رمز الإدخال.
/usr/local/bin/gpewebdefender وchmod +x.useradd --system --home /var/lib/gpewebdefender --shell /usr/sbin/nologin gpewebdefenderrules/ وdochub/ إلى /var/lib/gpewebdefender/.deploy/env.example إلى /etc/gpewebdefender/env. ضع GWD_TOKEN عشوائيًا طويلًا. الوضع 640.deploy/gpewebdefender.service.example إلى systemd. عدّل home / tail إذا لزم الأمر.systemctl daemon-reload && systemctl enable --now gpewebdefenderdeploy/gpewebdefender-agent.service.example بنفس الرمز، و--name مستقر، و--tail / --journal.الأمثلة موجودة في deploy/.
