
تقرير حادثة مفصل وتحليل تعليمي لمحاولة استغلال CVE-2022-41082 (ProxyNotShell) على خادم Microsoft Exchange Server، بما في ذلك طرق الكشف، ومؤشرات الاختراق (IoCs)، وخطوات التخفيف.

| السمة الرئيسية | القيمة |
|---|---|
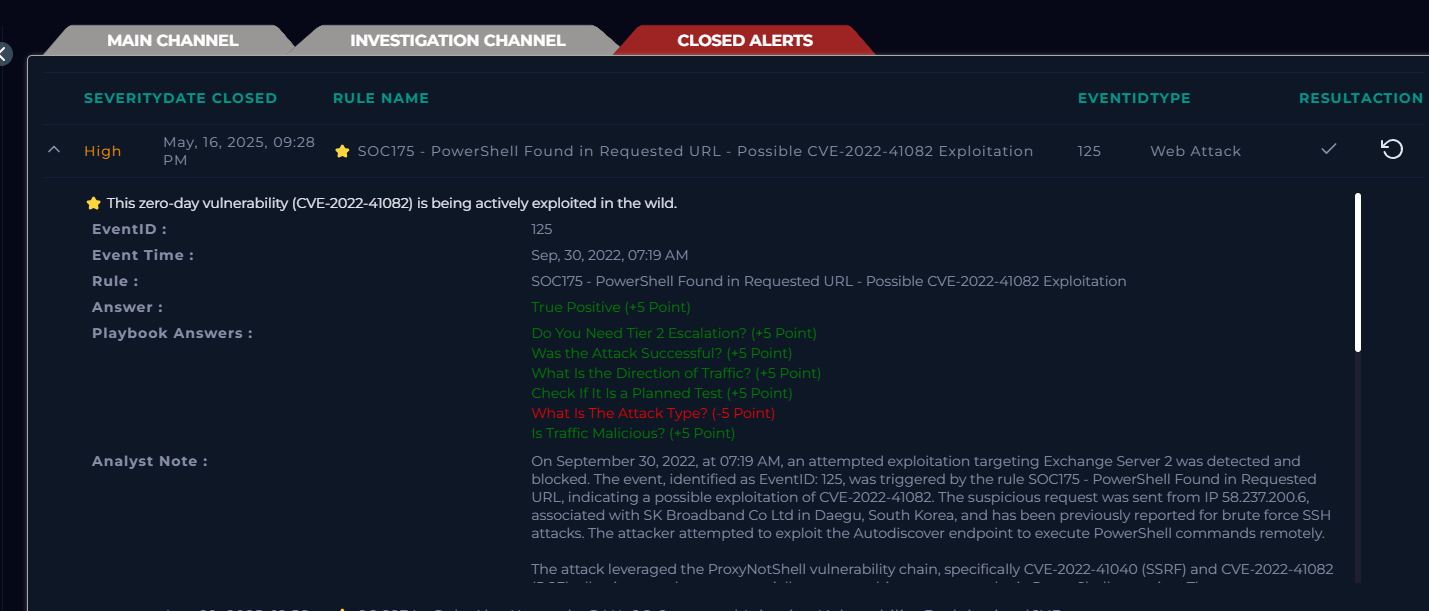
| معرف الحدث | 125 |
| وقت الحدث | 30 سبتمبر 2022، 07:19 صباحًا |
| القاعدة | SOC175 - PowerShell موجود في عنوان URL المطلوب |
| المستوى | محلل أمني |
| اسم المضيف | Exchange Server 2 |
| عنوان IP الوجهة | 172.16.20.8 |
| مصدر السجل | IIS |
| عنوان IP المصدر | 58.237.200.6 |
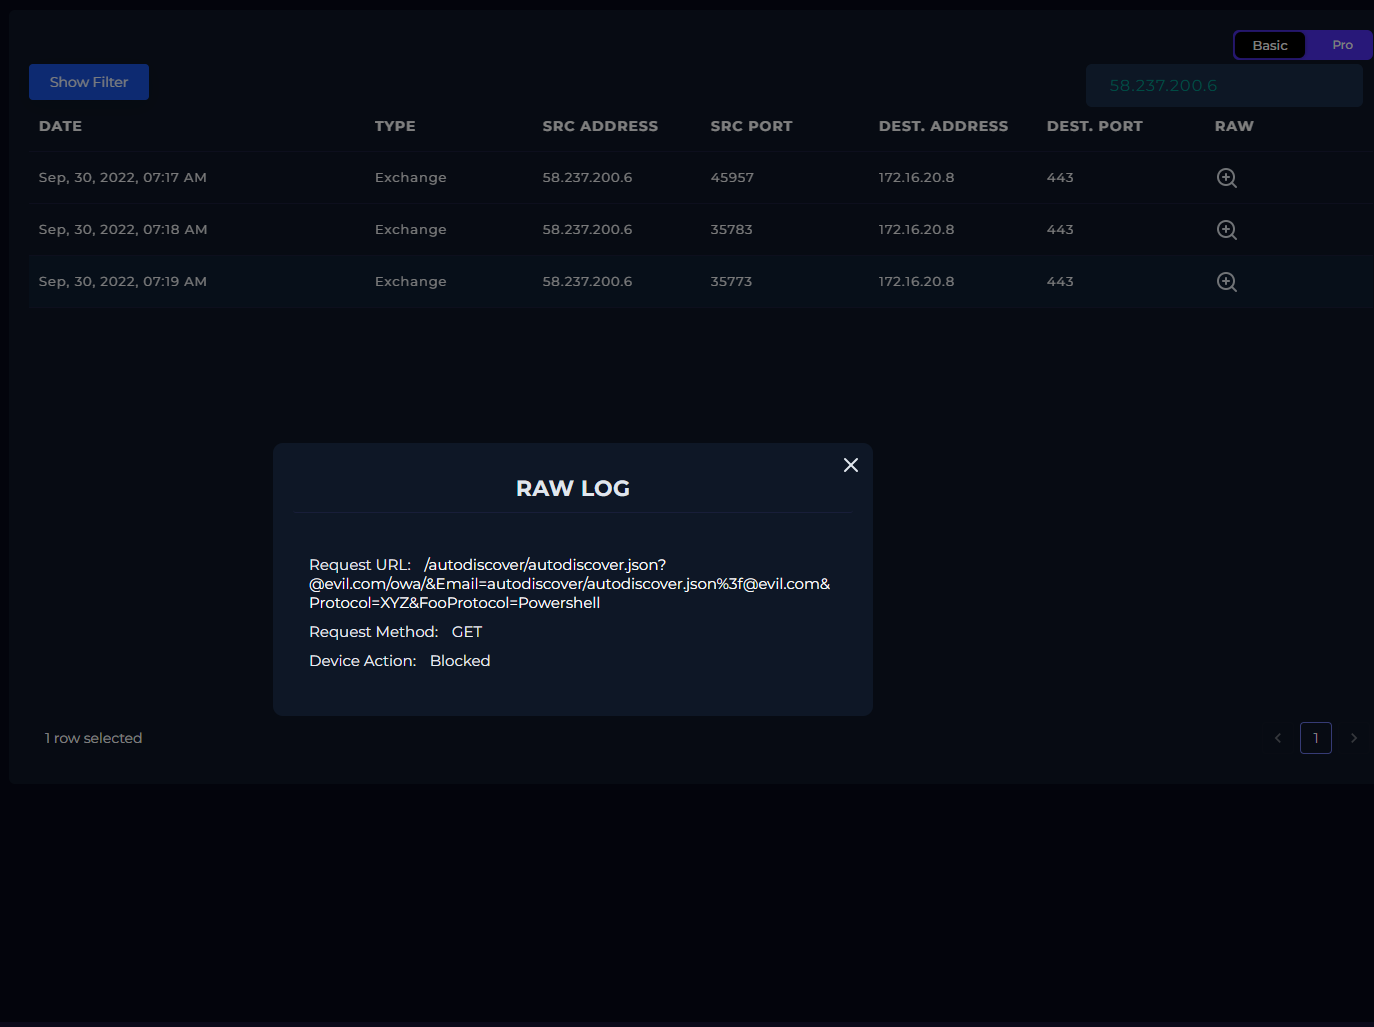
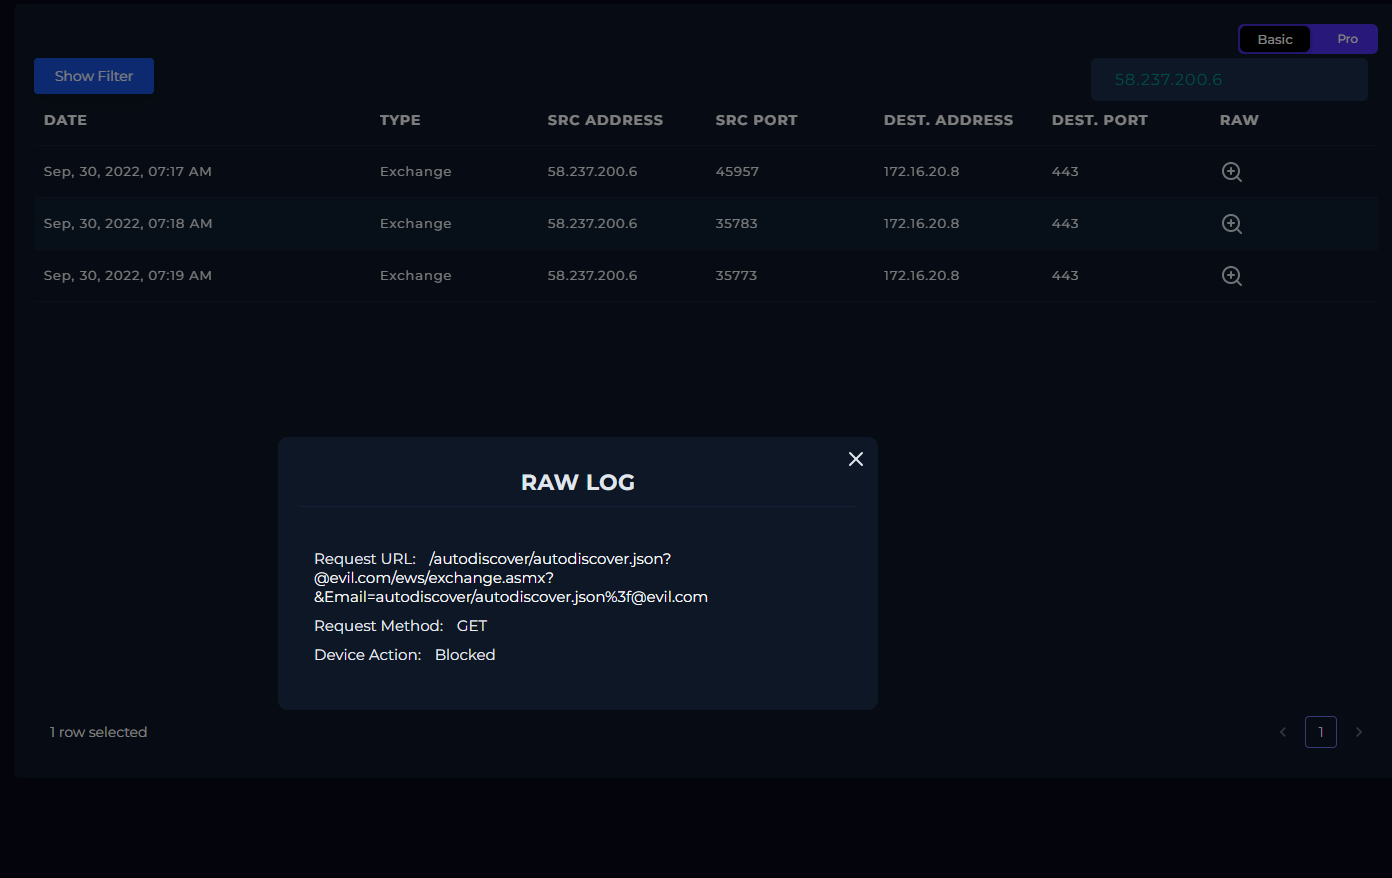
| URL الطلب | /autodiscover/[email protected]/owa/&Email=autodiscover/autodiscover.json%[email protected]&Protocol=XYZ&FooProtocol=Powershell |
| طريقة HTTP | GET |
| وكيل المستخدم | Mozilla/5.0 zgrab/0.x |
| الإجراء | محظور |
| سبب إطلاق التنبيه | عنوان URL للطلب يحتوي على PowerShell |
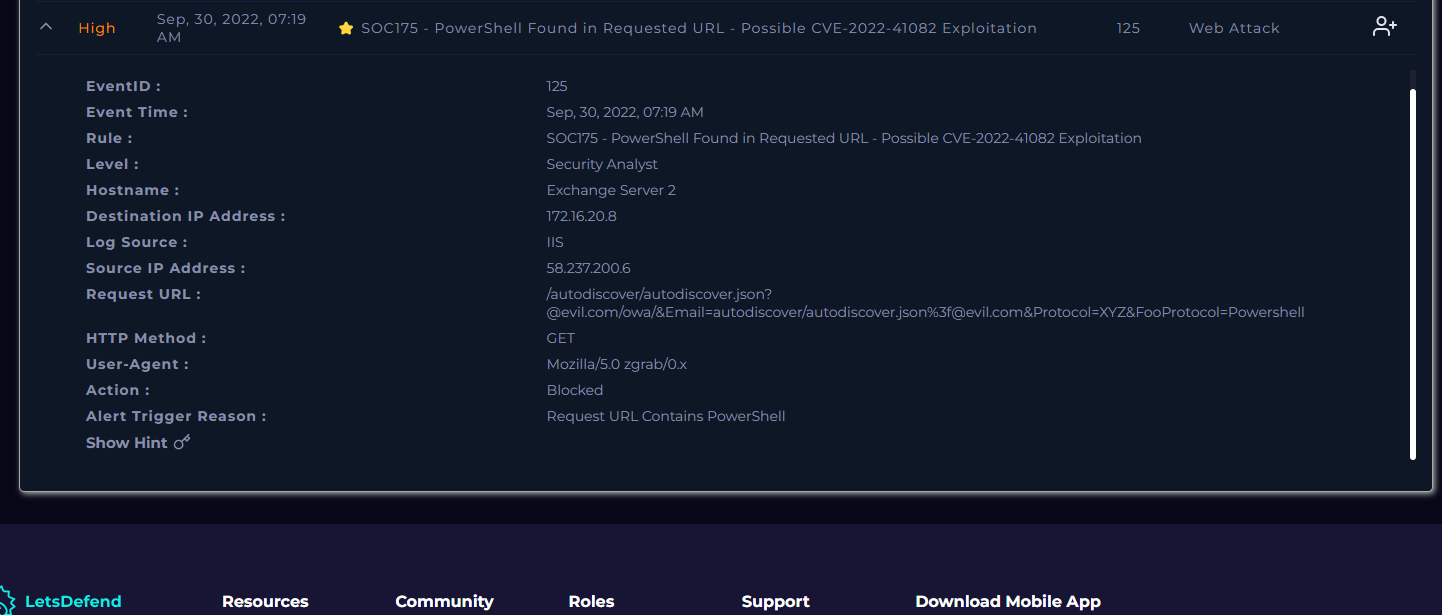
CVE-2022-41082 هي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) تؤثر على Microsoft Exchange Server. تم اكتشافها في سبتمبر 2022 وغالبًا ما يتم استغلالها بالتزامن مع CVE-2022-41040، لتشكل جزءًا من سلسلة استغلال ProxyNotShell.
يتم تفعيل ثغرة CVE-2022-41082 عندما يتمكن المهاجم من الوصول إلى نقطة نهاية PowerShell على خادم Exchange مكشوف.
يمكن للمهاجمين رفع الامتيازات وتنفيذ أوامر عشوائية على الخادم عبر PowerShell remoting.
عادةً ما يتم استغلال هذه الثغرة عبر URL مصمم بعناية يتجاوز عمليات التحقق من المصادقة عند دمجه مع CVE-2022-41040 (ثغرة SSRF).
'C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\'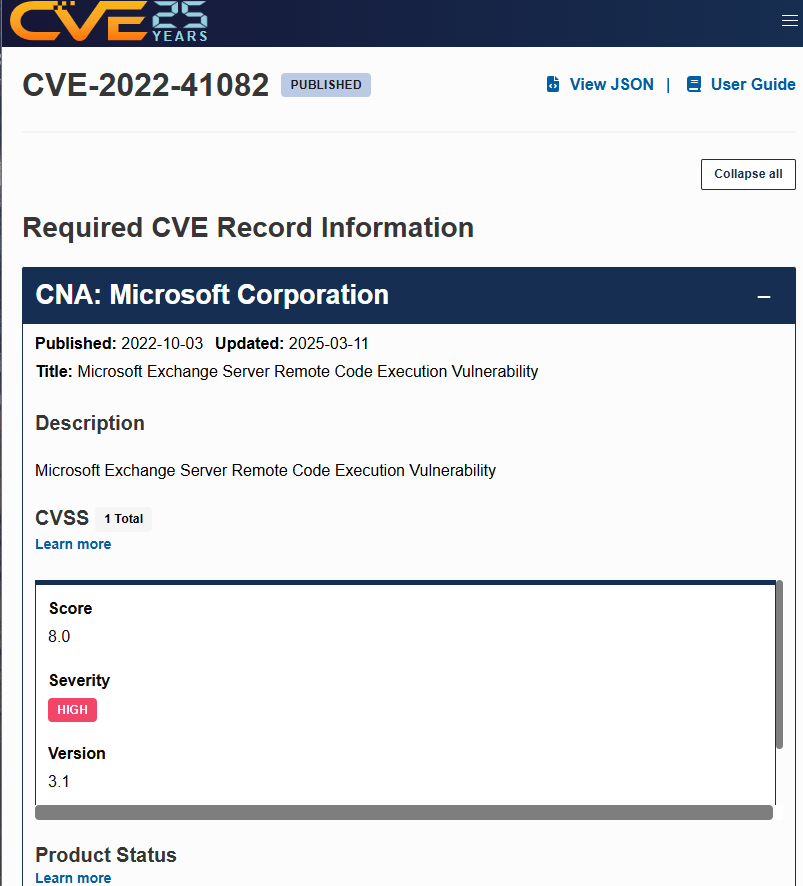
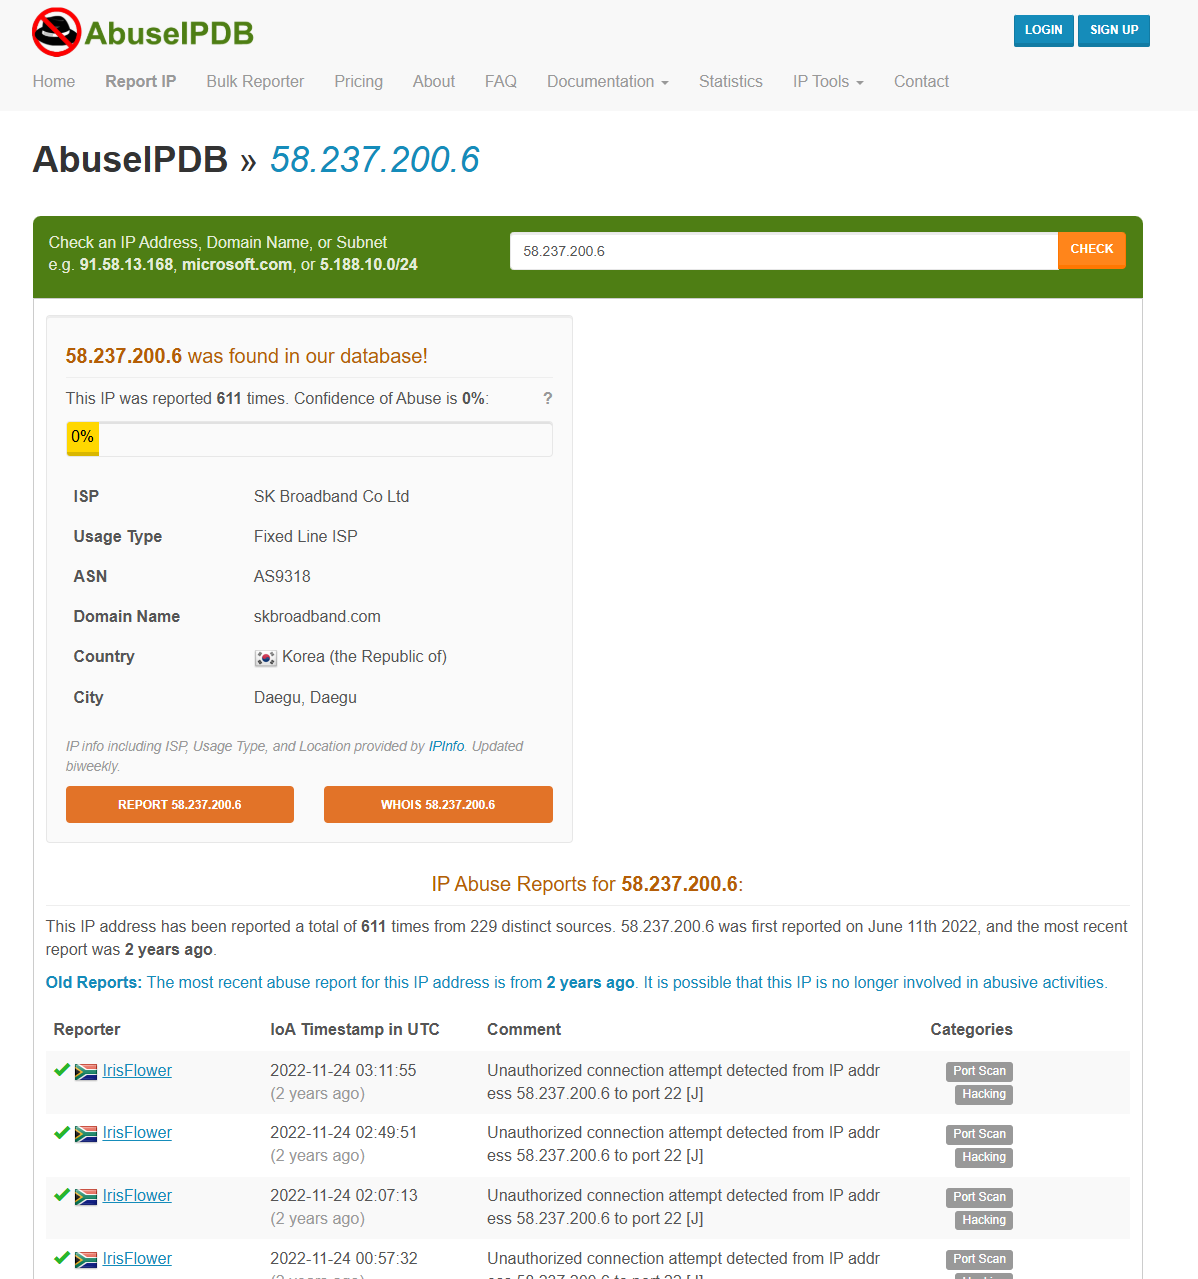
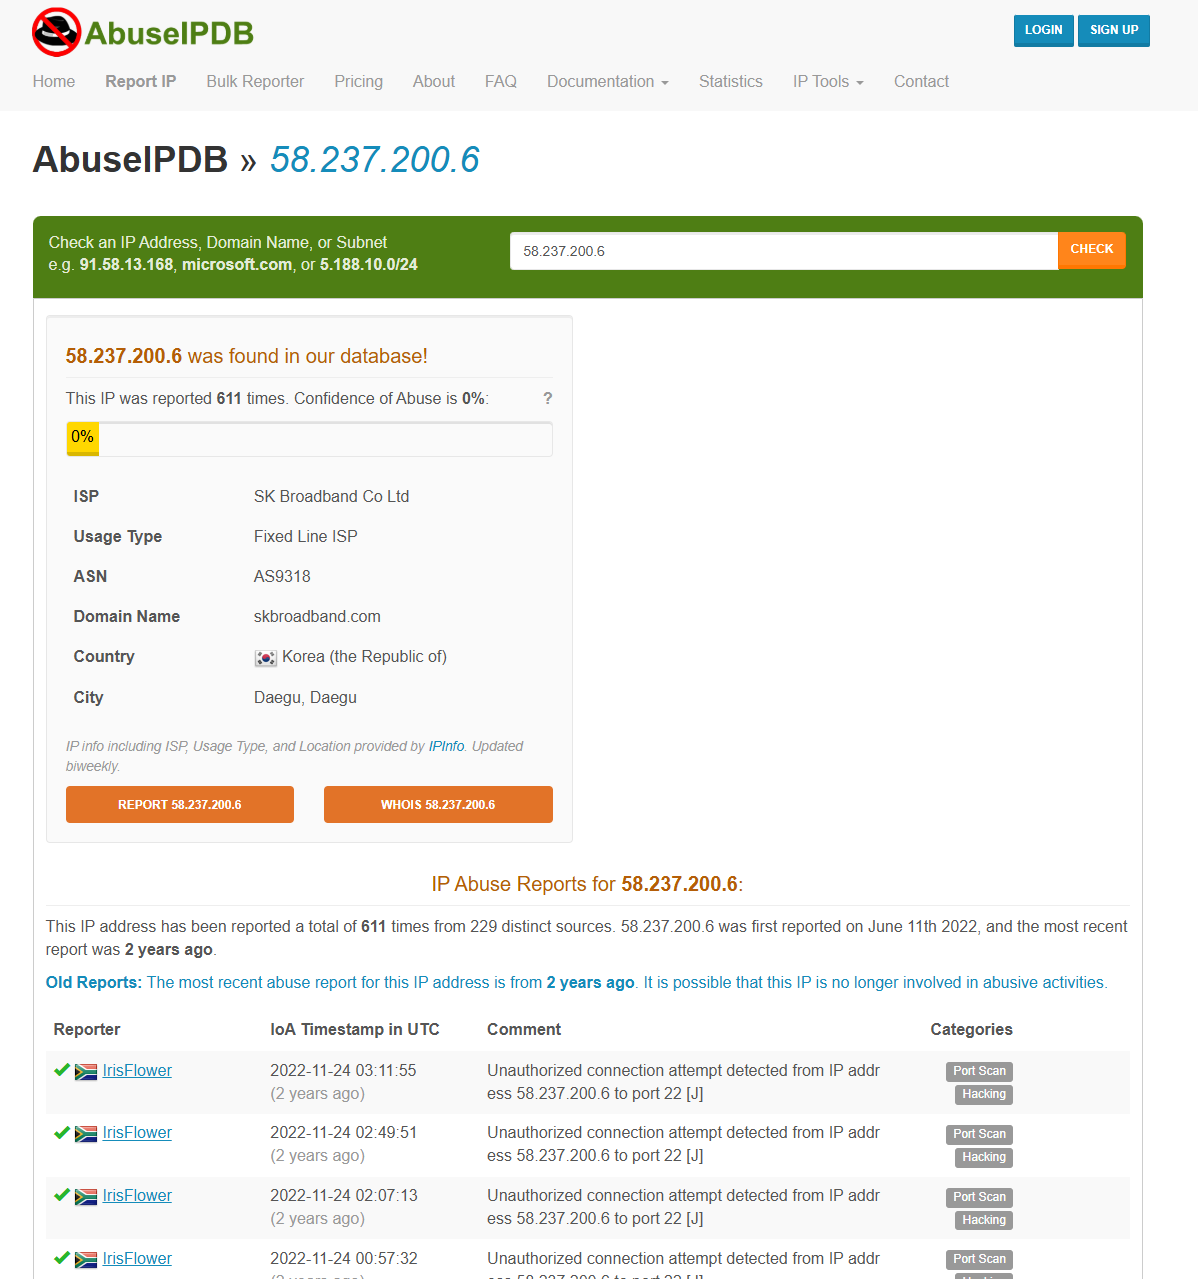
في 30 سبتمبر 2022، الساعة 07:19 صباحًا، تم اكتشاف محاولة استغلال استهدفت Exchange Server 2 وحظرها. تم إطلاق الحدث، الذي تم تحديده على أنه EventID: 125، بواسطة القاعدة SOC175 - PowerShell موجود في عنوان URL المطلوب، مما يشير إلى احتمال استغلال CVE-2022-41082. تم إرسال الطلب المشبوه من IP 58.237.200.6، المرتبط بـ SK Broadband Co Ltd في دايغو، كوريا الجنوبية، وقد تم الإبلاغ عنه سابقًا بسبب هجمات SSH بالقوة الغاشمة. حاول المهاجم استغلال نقطة نهاية Autodiscover لتنفيذ أوامر PowerShell عن بُعد.
استغل الهجوم سلسلة ثغرات ProxyNotShell، وتحديدًا CVE-2022-41040 (SSRF) وCVE-2022-41082 (RCE)، مما سمح للمهاجمين بتنفيذ أوامر عشوائية عبر PowerShell remoting. تم تحديد الطلب كخبيث بسبب وجود عناوين URI خاصة بـ PowerShell في عنوان URL واستخدام وكيل مستخدم zgrab، وهو ما يشير إلى عمليات فحص أو استغلال آلية. تم حظر الهجوم بنجاح، مما حال دون احتمال تنفيذ تعليمات برمجية عن بُعد واختراق النظام.
للتخفيف من هذا التهديد، من الضروري ضمان تحديث جميع خوادم Exchange وتطبيق قواعد إعادة كتابة URL لحظر الأنماط الخبيثة المعروفة. بالإضافة إلى ذلك، فإن تنفيذ مراقبة محسّنة للسجلات وحظر عناوين IP للجهة الفاعلة المحددة سيساعد في منع المحاولات المستقبلية. يُوصى بتقييد الوصول الخارجي إلى نقاط نهاية Autodiscover وتعطيل PowerShell عن بُعد للحسابات غير الإدارية. اليقظة والمراقبة المستمرتان أمران حاسمان لتحديد وتخفيف التهديدات المماثلة في المستقبل.