 cyeezy08/fenrirlvx
واجهة سطر أوامر Go عالية السرعة لرسم خريطة سطح هجوم WordPress، والبصمة الرقمية للإضافات، والربط دون اتصال بقاعدة بيانات CVE

أداة سطر أوامر Go عالية السرعة لرسم خريطة سطح هجوم WordPress، وبصمة الإضافات، وربط CVE دون اتصال.
FenrirLVX هي أداة أمنية مكتوبة بلغة Go، مركّزة وخفيفة الأثر، صُممت لعمليات الأمن الهجومي المصرّح بها، وفرز برامج مكافآت الثغرات، وتدقيق المحيط. تقوم ببصم أهداف WordPress، وتعداد الإضافات والقوالب، وربط الإصدارات المكتشفة بقاعدة بيانات ثغرات محلية (vuln_db.json)، وإخراج نتائج فرز حتمية دون أي اعتماد على واجهات برمجية خارجية.
[!IMPORTANT] استخدم FenrirLVX فقط ضد الأصول التي تملكها أو لديك تفويض كتابي صريح لتقييمها.
vuln_db.json).amd64، arm64، 386).brew install leviathan-offsec/tap/fenrir
fenrir --help
نزّل الأرشيف الخاص بمنصّتك من
الإصدارات. يحتوي كل أرشيف
على الملف التنفيذي، وvuln_db.json، وملف SHA256SUMS. تحقّق منه:
sha256sum -c SHA256SUMS --ignore-missing
./fenrir-v0.1.0-linux-amd64 --help
شغّله من الدليل الذي يحتوي على vuln_db.json. يتم البحث عن قاعدة البيانات
عبر مسار نسبي، لذا يجب أن يكون الملف التنفيذي وملف JSON في المكان نفسه.
git clone https://github.com/leviathan-offsec/FenrirLVX.git
cd FenrirLVX
go build -o fenrir .
./fenrir --help
vuln_db.json مُضمَّن في المستودع، لذا فإن البناء من المصدر يعمل دون اتصال بالإنترنت بالكامل دون أي إعداد إضافي. يتطلب Go 1.27 أو أحدث.
يُولَّد vuln_db.json من تصدير Wordfence، وهو غير مُضمَّن بسبب حجمه. لإعادة بنائه من مصدر التغذية الخاص بك:
# needs the Wordfence API key and an export
cp wordfence_production.json .
go run ./tools/convertor.go
يقوم المحوّل بتحليل التغذية وإعادة كتابة vuln_db.json في مكانه. إنها أداة
صيانة، وليست جزءًا من عملية بناء عادية.
افحص عنوان URL لهدف مُصرّح به مباشرةً دون خدمات طرف ثالث:
fenrir scan -t https://staging.example.com
تُظهر مخرجات الفحص تقنيات CMS، والإضافات النشطة، والقوالب المكتشفة، والارتباطات مقابل تعريفات الثغرات المحلية مع تسجيل درجة الثقة.
export SHODAN_API_KEY="your-api-key"
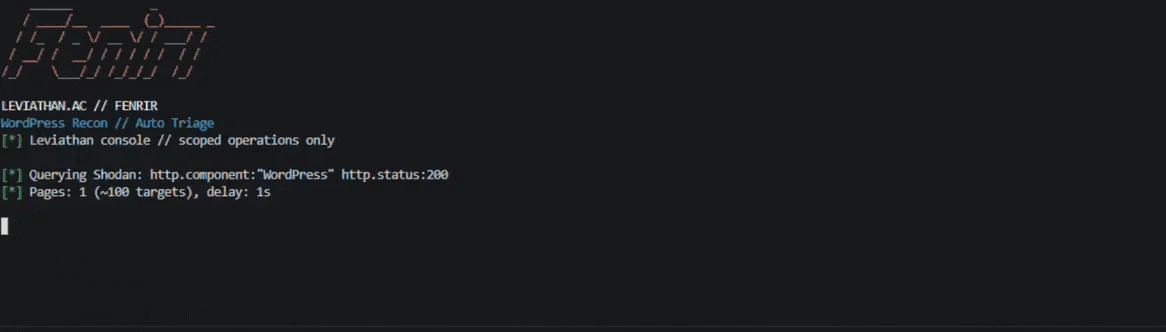
fenrir wordpress -t staging.example.com -k $SHODAN_API_KEY
مفتاح Shodan اختياري؛ وظائف الفحص المباشر تعمل بالكامل دون اتصال.
fenrir mass -k $SHODAN_API_KEY -q 'http.component:"WordPress" org:"TargetOrg"' -p 1 -d 5
| العلم | الأوامر المدعومة | الوصف |
|---|---|---|
-t | scan، wordpress | عنوان URL أو النطاق المستهدف |
-k | wordpress، mass | مفتاح Shodan API (اختياري) |
-q | mass | عامل تصفية استعلام بحث Shodan |
-p | mass | إجمالي صفحات النتائج المراد جلبها (الافتراضي: 1) |
-d | mass | تأخير الاستطلاع بالثواني بين الاستعلامات (الافتراضي: 5) |
-P | mass | تفعيل مطابقة الإصدار الصارمة/الدقيقة |
يستخدم FenrirLVX إشارات خطورة حتمية في مخرجات الطرفية الخاصة به:
[+] Clean       No matching vulnerability signature in local database
[!]             Low or medium-severity signal / unverified version match
[!!]            High-severity vulnerability signature detected
[!!!]           Critical CVSS / exploit-confirmed vulnerability signature
[SKIP]          Honeypot, WAF canary, or synthetic response filtered
حكم نظيف يبلّغ أيضًا عن تغطية قاعدة البيانات:
[+] staging.example.com Clean
    database coverage  3/7 plugins matched  4 with no advisory data
[!IMPORTANT] تعني
Cleanعدم تطابق أي توقيع محلي، وليس أن الهدف خالٍ من المشكلات المعروفة. أربع إضافات لم تكن لديها بيانات استشارية في قاعدة البيانات هذه، وهذه الفجوة مذكورة بدلاً من إخفائها. لا يمكن للماسح الضوئي دون اتصال إثبات الغياب. يمكنه فقط الإبلاغ عما تغطيه بياناته.
[!NOTE] الإضافات ذات الاستشارة غير المحدودة (علامة
*على أي من حدّي الإصدار) ستتطابق مع أي إصدار مكتشف. يتم تمييز تلك التطابقات حتى تتمكن من استبعادها.
cmd/          Cobra command wiring and CLI interface
pkg/banner/   Console branding and output telemetry
pkg/engine/   Fingerprinting, asset enumeration, and CVE correlation
pkg/shodan/   Shodan host discovery client
tools/        Database convertor and release build script
build.ps1     Cross-platform release build (Windows)
vuln_db.json  Local vulnerability definitions and signatures
go build ./...
go test ./...
go vet ./...
تغطي اختبارات pkg/engine معالجة حدود النطاقات، وتحليل الإصدارات،
ومحاسبة التغطية، والإفصاح عن المسار النظيف. وهي تشكّل شبكة الانحدار
لنمطي الفشل المهمين هنا: إضافة (plugin) مفقودة بصمت من قاعدة
البيانات، ومطابقة تُطلَق على استشارة أمنية بلا حد أعلى.
رخصة MIT. طُوِّر بواسطة @cyeezy08 لصالح Leviathan OffSec.
